08 · 权限配置与应用发布(从"预览能跑"到"业务用户能用"的最后一公里)
📄 [教程] Day4 Exercise 4 Part 1 Step 5(IAM 应用 + 业务目录)+ Part 2(业务角色 + 分配业务用户);总纲 PPT slide 15–16「发布APP」 🔗 [官方] 为业务用户开发授权(Developer) · 把 SAP Fiori 应用分配给 IAM 应用 · 创建服务定义与服务绑定 · RAP 权限控制
本章目标:把第 07 章做出来的库龄报表真正交给业务用户——走完"服务发布 → IAM 应用 → 业务目录 → 业务角色 → 分配用户 → 业务用户验证"五个环节,掌握每一环在哪个租户、用哪个对象、做错的后果;再补上服务侧的行级权限(CDS DCL + BDEF authorization)。
本章产出:
# |
对象 |
类型 |
在哪建 |
作用 |
|---|---|---|---|---|
1 |
|
IAM 应用( |
开发租户 ADT |
声明 App 要用的 UI 应用、服务、授权对象 |
2 |
|
业务目录( |
开发租户 ADT |
把 IAM 应用打包成"权限套餐" |
3 |
|
目录-App 分配( |
开发租户 ADT |
目录条目,单独传输 |
4 |
|
业务角色 |
Customizing 租户 Fiori |
把目录给到岗位/人 |
5 |
验证记录 |
— |
浏览器 |
业务用户看到磁贴并取到数 |
6(可选) |
DCL / BDEF 授权 |
|
开发租户 ADT |
控制能读/能改哪些行 |
✅ 衔接:第 07 章结束时,
z_material_stock_age(custom entity)、服务定义ZSD_MATERIAL_AGING、服务绑定ZSB_MATERIAL_AGING(OData V2 – UI)已 Publish,BAS 应用zmaterialage已部署回 ABAP 仓库——包下Fiori User Interface → Launchpad App Descriptor Items里有应用描述项ZMATERIALAGE_UI5R,Identity and Access Management → IAM Apps里还有服务发布时自动生成的 IAM 应用。本章从"UI 级"那个 IAM 应用开始做。 若你跳过了 07 章的 BAS 部署,先回 07 章 §5 把应用部署回来:没有 UI 应用描述项,本章第 1 环就没有东西可挂。
1. 发布链全景:五环,一环都不能少
① ABAP 对象激活 + 服务绑定 Publish          开发 · ADT(开发租户)
        │  产出:可用的 OData 服务
        ▼
② IAM 应用(Identity and Access Management) 开发 · ADT(开发租户)
        │  挂:UI 应用描述项 ID + OData 服务 +(可选)授权对象
        ▼
③ 业务目录 Business Catalog + Publish Locally 开发 · ADT(开发租户)
        │  产出:可被角色引用的"权限套餐"
        ▼
④ 业务角色 Business Role + 授权范围            配置员 · Fiori(Customizing 租户)
        │  加目录、改 Access Categories、分配业务用户
        ▼
⑤ 业务用户登录验证                            业务/测试 · 浏览器
           产出:磁贴可见、数据可读、越权被拒
环 |
谁做 |
在哪做 |
对象/动作 |
做错的后果 |
|---|---|---|---|---|
① |
开发 |
开发租户 ADT |
BDEF/CDS 激活,Service Binding Publish |
服务 404、Preview 打不开 |
② |
开发 |
开发租户 ADT |
IAM 应用:挂 UI 应用描述项 + 服务 |
磁贴不出现;点开 403/空白 |
③ |
开发 |
开发租户 ADT |
业务目录 + 目录-App 分配 + Publish Locally |
角色里搜不到目录 |
④ |
配置员/管理员 |
Customizing 租户 Fiori |
业务角色:加目录、授权范围、分配用户 |
用户登录后什么都没有;或权限过大 |
⑤ |
业务/测试 |
浏览器 Fiori |
用业务用户(非开发者)登录验证 |
权限问题留到上线后才暴露 |
💡 三个租户别搞混:①–③ 在开发租户(ADT 连接的那台)做,随开发传输请求走;④ 在 Customizing 租户(配置/测试租户)做,随 Customizing 传输请求走,最终进生产;⑤ 在生产/测试租户用业务用户验证。如果你们的景观只有开发+生产两个系统,第 ④ 环就在开发租户做、再传生产,逻辑不变。
门① 里对应的动作叫 Custom Catalog Extensions(02 章见过),思想一样:把扩展产物挂进业务目录——两条门的最后一步长得几乎一样。
1.1 先记住一个事实:Preview ≠ 发布
📌 SAP 官方原话(RAP 文档「应用部署」):拥有开发人员角色
SAP_BR_DEVELOPER的人可以直接测试和预览新服务,无需创建 IAM 应用、也无需挂业务目录和业务角色;但对业务用户来说,"访问不会自动可用,必须显式提供"。
这句话解释了两件最常见的事:
你在 ADT 里点 Preview 能建单、能看报表,不代表业务用户能用——Preview 用的是你的开发者权限(系统里预置的测试目录)。
服务一旦"拉"到非开发系统,连开发者也没有这个测试便利了,必须走完本章五环。
1.2 环① 自检:服务真的发布了吗
检查 |
怎么看 |
通过标准 |
|---|---|---|
服务绑定已发布 |
ADT 打开 |
显示 Published,按钮变为 Unpublish |
服务能响应 |
打开服务绑定页面显示的 Service URL(拼上 |
返回 XML,不是 404/403 |
数据能出 |
服务绑定编辑器里 Preview 打开列表 |
列表有数据(库龄报表需要填关键日期) |
⚠️ 本节的 ②③④ 环都建立在"服务已发布"之上。服务没发布时,后面的 IAM 应用即使做对也打开不了。
1.3 三层权限,别混成一件事
层 |
用什么对象控制 |
管什么 |
配错的表现 |
|---|---|---|---|
前端可见性 |
IAM 应用 + 业务目录 + 业务角色 |
能不能在 Launchpad 搜到/打开这个 App |
搜不到磁贴;点开 403 |
读数据(行级) |
CDS DCL( |
同一个 App 里能读哪些行 |
列表空、数据比预期少 |
改数据(行级/按钮) |
BDEF authorization(global / instance) |
能改/删哪些行、按钮亮不亮 |
保存报"未授权"、按钮灰 |
本章 §2–§5 做第一层,§6 做第二、三层。第一层配好只代表"能进 App",不代表"能看全部数据"——这是新人最容易混淆的地方。
2. 动手 1:建 IAM 应用(App 的"权限种子")
2.1 先弄清:IAM 应用有两类来源
IAM 应用(.sia6)不一定都要手工建——服务发布时会自动生成服务侧的 IAM 应用,但 UI 磁贴还需要一个手工建的 External App:
来源 |
谁生成 |
包里长什么样 |
管的是 |
|---|---|---|---|
RAP 服务发布自动生成("RAP 原生") |
框架在 Service Binding Publish 时自动建 |
包下 |
服务侧授权:服务本身能不能被调用(API/系统间) |
BAS/External UI 应用(手工建) |
开发者 |
你自己命名、类型 |
UI 侧授权:业务用户在 Launchpad 看到磁贴并打开 UI |
一句话:服务发布自动给你"服务级"IAM 应用;要让业务用户看到磁贴,还要一个"UI 级"的 External App,把 Fiori 应用描述项挂上去——两者都进业务目录、都给业务角色。
📦 [代码] 我司导出包里 97 个 IAM 应用(
.sia6)的命名全是业务 App 风格(ZIAM_*/ZZC_*/ZUI_*/ZZSD###_EXT),看不到_IWSG_IBS这类服务自动生成条目:EXT型 70 个、MBC型 27 个(后者集中在配置维护类应用、见 04 章smbc)。
2.2 建 External App 型 IAM 应用
步骤 |
操作 |
填什么 |
|---|---|---|
1 |
右键包 |
— |
2 |
展开 Identity and Access Management → 选 IAM App → Next |
— |
3 |
Name / Description |
|
4 |
Application Type |
|
5 |
Application ID Suffix |
自动带 |
6 |
选第 07 章同一个 TR → Finish |
名字最终是 |
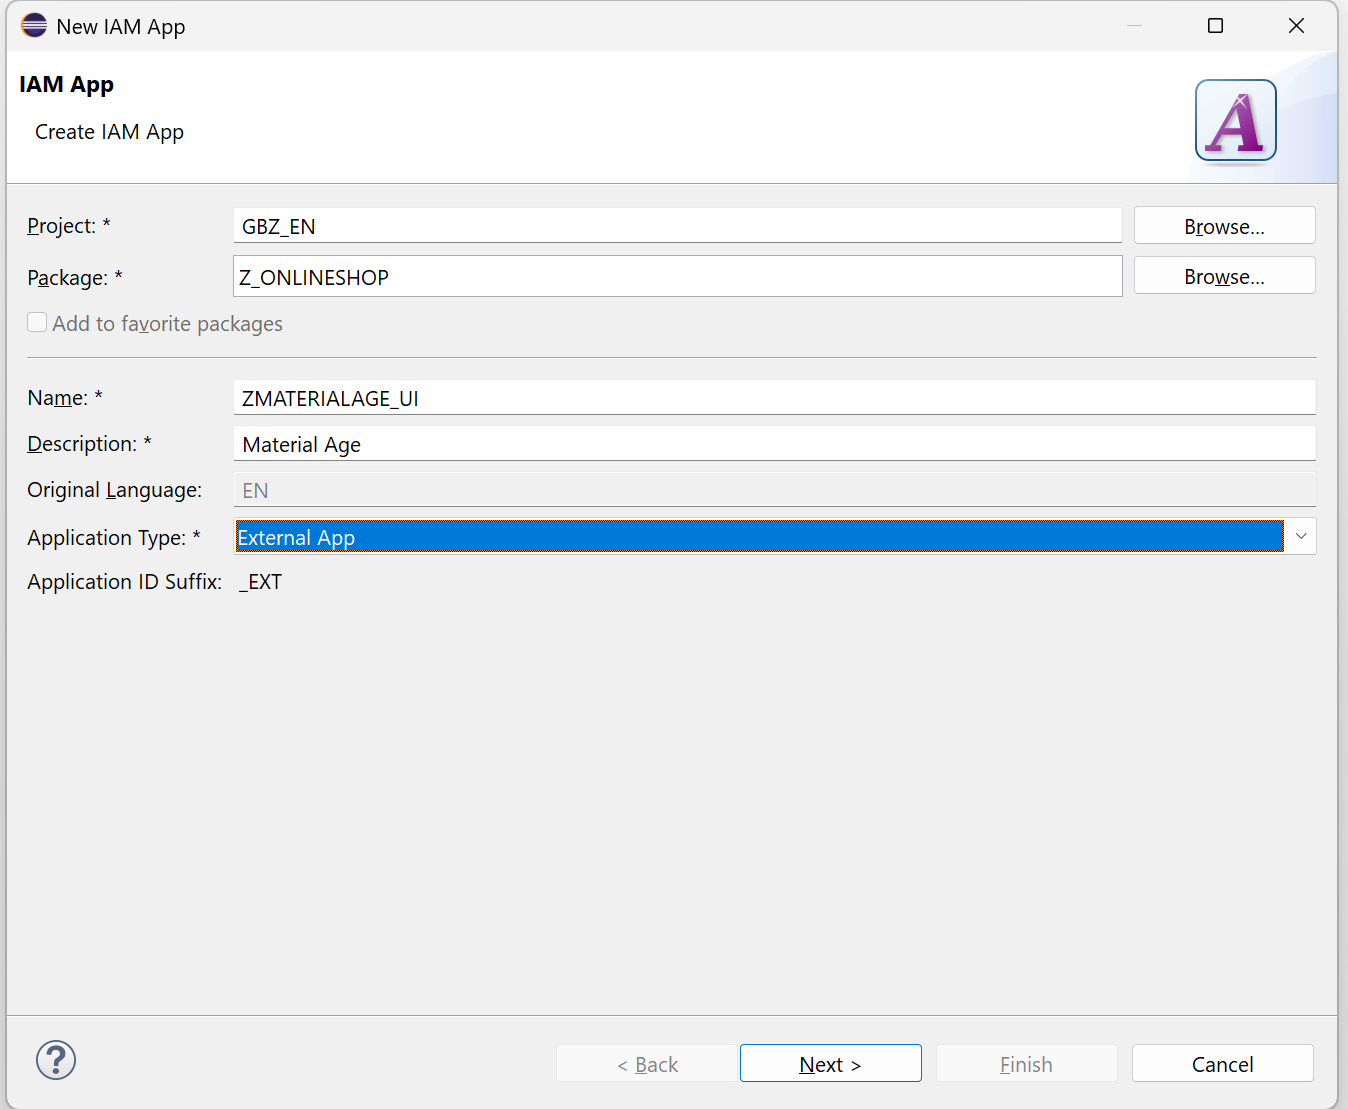 (📄 Day4 脚本 Part 1 Step 5:New IAM App → Name
ZMATERIALAGE_UI、Application Type External App、后缀 _EXT)
2.3 在 IAM 应用里挂三样东西
# |
挂什么 |
在哪填 |
本练习的取值 |
不填的后果 |
|---|---|---|---|---|
1 |
UI 应用 |
General 区的 |
|
磁贴不出现 |
2 |
OData 服务 |
编辑器里 Services 区 |
服务绑定 |
磁贴点开 404/无数据 |
3 |
授权对象 |
编辑器里 Authorizations 页签 → Add |
报表类通常不需要额外对象(服务自带 |
业务权限检查落空(读得到就全读得到) |
填 App Descriptor ID 的操作:
步骤 |
操作 |
说明 |
|---|---|---|
1 |
回包,展开 Fiori User Interface → Launchpad App Descriptor Items |
第 07 章部署出来的就是这里 |
2 |
找到 UI5 应用 |
规则通常是 |
3 |
把 ID 粘贴进 IAM 应用的 |
— |
4 |
保存并激活(Ctrl+F3 / Ctrl+S),看 General 区 Status |
变成 Published 才算过;若还是 Unpublished,点编辑器里的 Publish(按钮位置随 ADT 版本不同,以本机为准) |
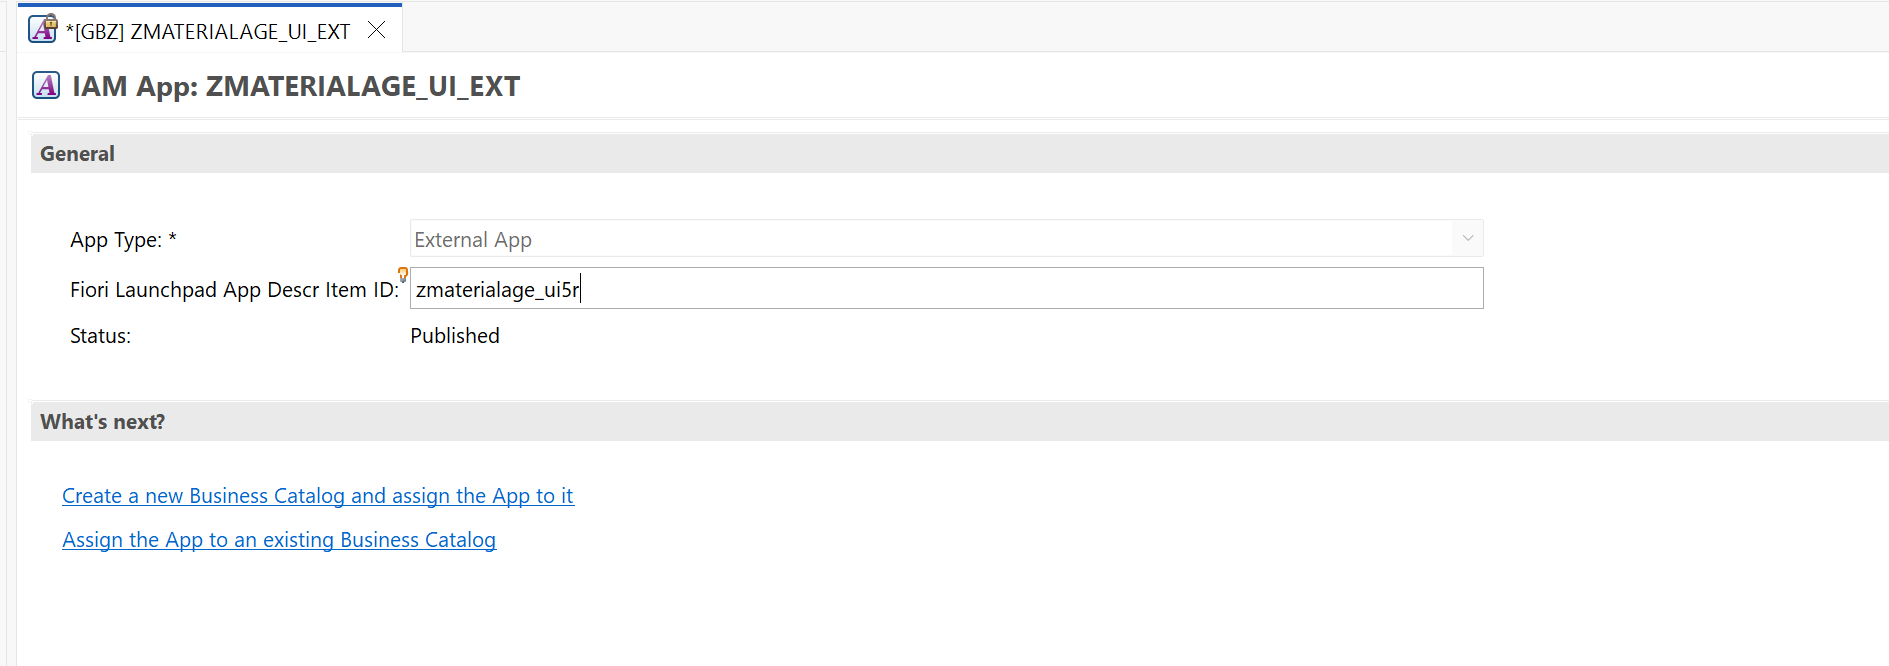 (📄 Day4 脚本 Part 1 Step 5:IAM App
ZMATERIALAGE_UI_EXT 里填 App Descr Item ID,Status = Published;下方 "What's next?" 出现建目录的两个入口。截图里键入的是小写 zmaterialage_ui5r,ABAP 对象名大小写不敏感,与部署日志里的 ZMATERIALAGE_UI5R 是同一个对象)
验证:
App Type =
External App;Fiori Launchpad App Descr Item ID=ZMATERIALAGE_UI5R(与包里 UIAD 的 ID 完全一致);Status = Published,Services 里能看到
ZSB_MATERIAL_AGING 0001。
❌ 反例:App Descriptor ID 填错(大小写倒无所谓,字母错一个就找不到)→ 建目录时这条 App 挂不上,或发布后磁贴点开 404。出错先回来核对这一格。
3. 动手 2:建业务目录并 Publish Locally
业务目录 = 权限套餐:把若干个 IAM 应用打包,方便角色整包引用。它由两个对象组成:目录本体(.sia1)和"目录-App 分配"(.sia7)。
3.1 建目录本体 ZBC_TEST
步骤 |
操作 |
填什么 |
|---|---|---|
1 |
在 IAM 应用页面底部 What's next? 点 Create a new Business Catalog and assign the App to it;或右键包 → New → ABAP Repository Object → 搜 Business Catalog |
前者会顺手把 App 带进来,推荐 |
2 |
Project / Package |
项目默认;Package 选 |
3 |
Name / Description |
|
4 |
Next → Finish,选 TR |
目录建好 |
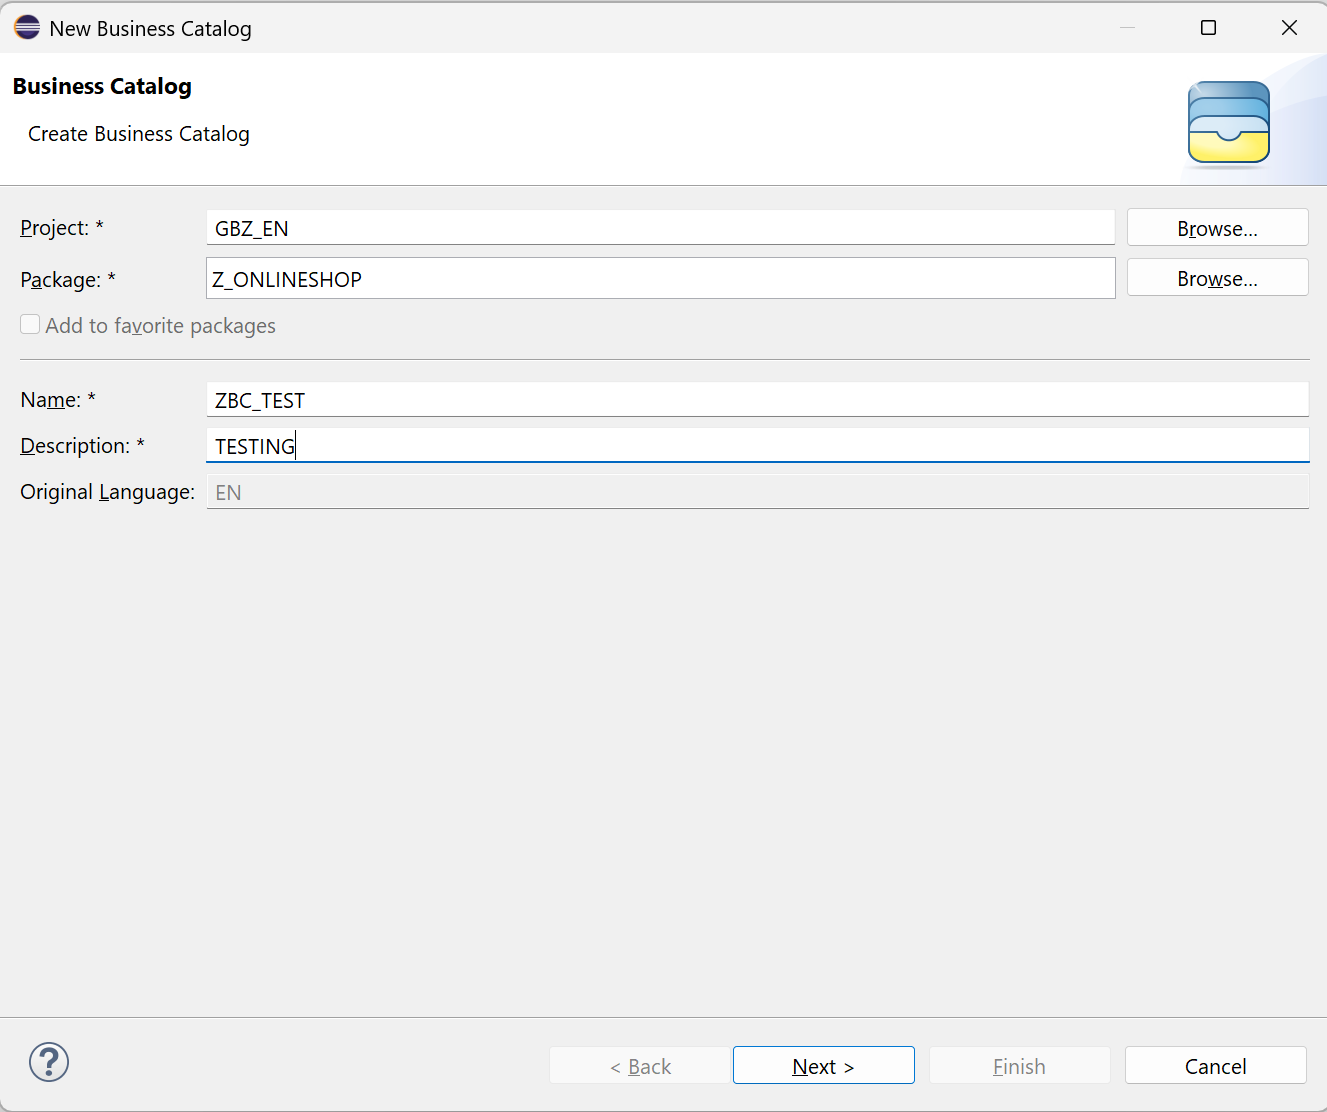 (📄 Day4 脚本 Part 1 Step 5:New Business Catalog → Name
ZBC_TEST、Description TESTING)
3.2 建"目录-App 分配" ZBC_TEST_0001
目录和 App 之间是独立传输对象,所以有目录不等于 App 已挂进去:
步骤 |
操作 |
填什么 |
|---|---|---|
1 |
向导会接着弹 New Business Catalog IAM App Assignment;若没弹,右键包 → New → Other ABAP Repository Object → 搜 Business Catalog IAM App Assignment |
— |
2 |
Business Catalog / IAM App |
|
3 |
Name / Description |
自动给 |
4 |
Next → Finish,选同一个 TR |
— |
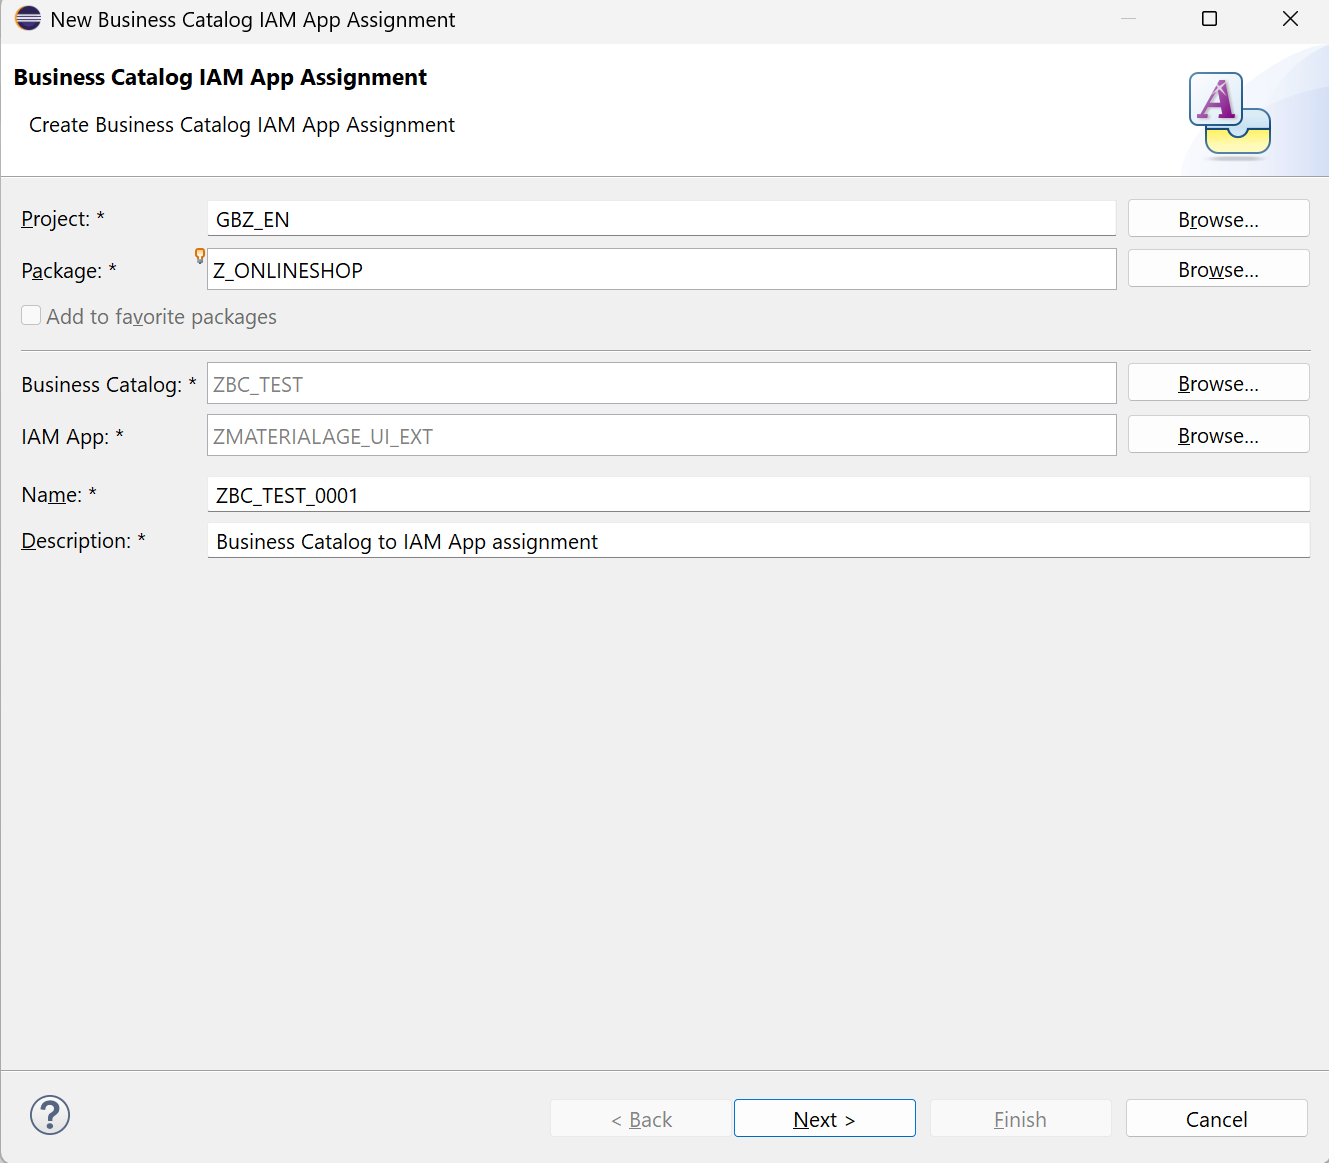 (📄 Day4 脚本 Part 1 Step 5:Business Catalog
ZBC_TEST + IAM App ZMATERIALAGE_UI_EXT + 分配名 ZBC_TEST_0001)
3.3 本地发布并验证
步骤 |
操作 |
|---|---|
1 |
打开业务目录 |
2 |
点编辑器工具栏的 Publish Locally(个别版本在右键菜单,以本机为准) |
3 |
等状态变 Published,保存 |
验证:
目录 Status = Published;
目录下 Apps 里
ZMATERIALAGE_UI_EXT也在,且 IAM 应用状态是 Published;反例:只建了目录没建"分配",目录里 Apps 是空的 → 角色里加了目录也没有磁贴。
💡 Publish Locally 的含义:只对当前租户生效,让 Customizing 租户/本租户的角色能搜到这个目录。跨租户/进生产靠传输请求;导入目标系统后同样确认目录状态是 Published。
3.4 命名(照我司规则起名)
环 |
我司命名 |
真实例子 |
|---|---|---|
IAM 应用 |
|
|
业务目录 |
|
|
目录-App 分配 |
|
|
4. 动手 3:建业务角色、分配用户(Customizing 租户)
4.1 进 Customizing 租户,打开 Maintain Business Roles
步骤 |
操作 |
|---|---|
1 |
浏览器打开 Customizing 租户的 Fiori Launchpad(Day4 脚本 Part 2 就是切到这台做角色),用有管理权限的账号登录 |
2 |
搜索并打开应用 Maintain Business Roles |
3 |
看到角色列表(截图里 139 个:系统交付的 |
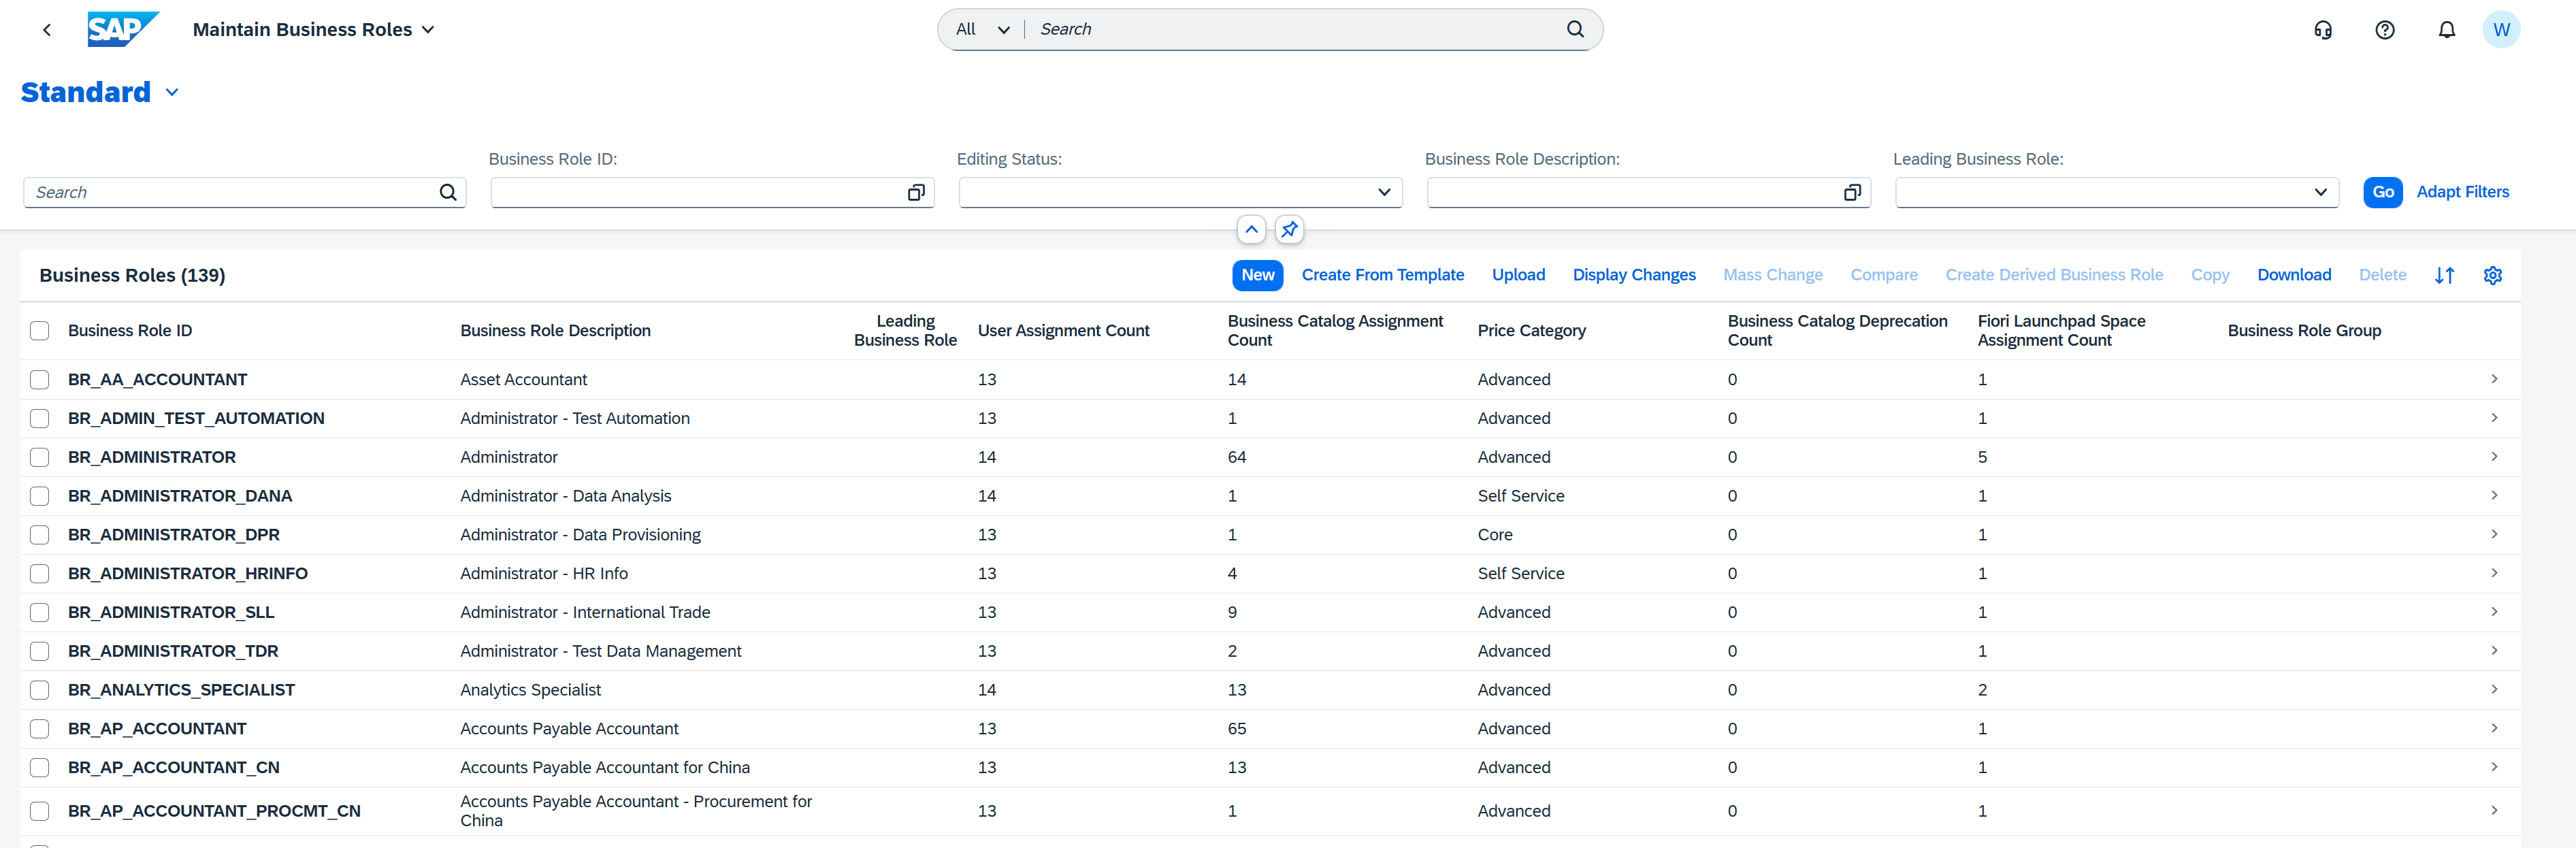 (📄 Day4 脚本 Part 2:打开 Maintain Business Roles,列表页)
前置:当前用户要有维护业务角色的权限(
SAP_BR_ADMINISTRATOR/SAP_BR_BPC_EXPERT一类模板派生角色)。没有就找系统管理员开。
4.2 新建角色 ZBR_TEST
步骤 |
操作 |
填什么 |
|---|---|---|
1 |
点 New |
弹 New Business Role 对话框 |
2 |
Business Role ID / Description |
|
3 |
Create |
进入角色详情页 |
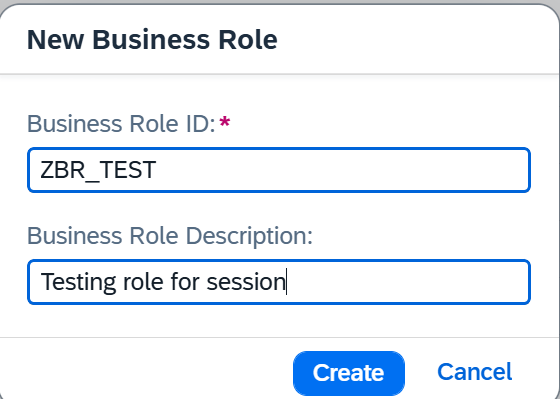 (📄 Day4 脚本 Part 2:Role ID
ZBR_TEST、Description Testing role for session)
角色详情页有五个页签:General Role Details / Business Catalogs / IAM Apps / Launchpad Spaces / Business Users。
4.3 把业务目录加进角色
步骤 |
操作 |
|---|---|
1 |
页签 Business Catalogs (0) → 点 Add |
2 |
搜 |
3 |
页签变成 Business Catalogs (1),列表显示 |
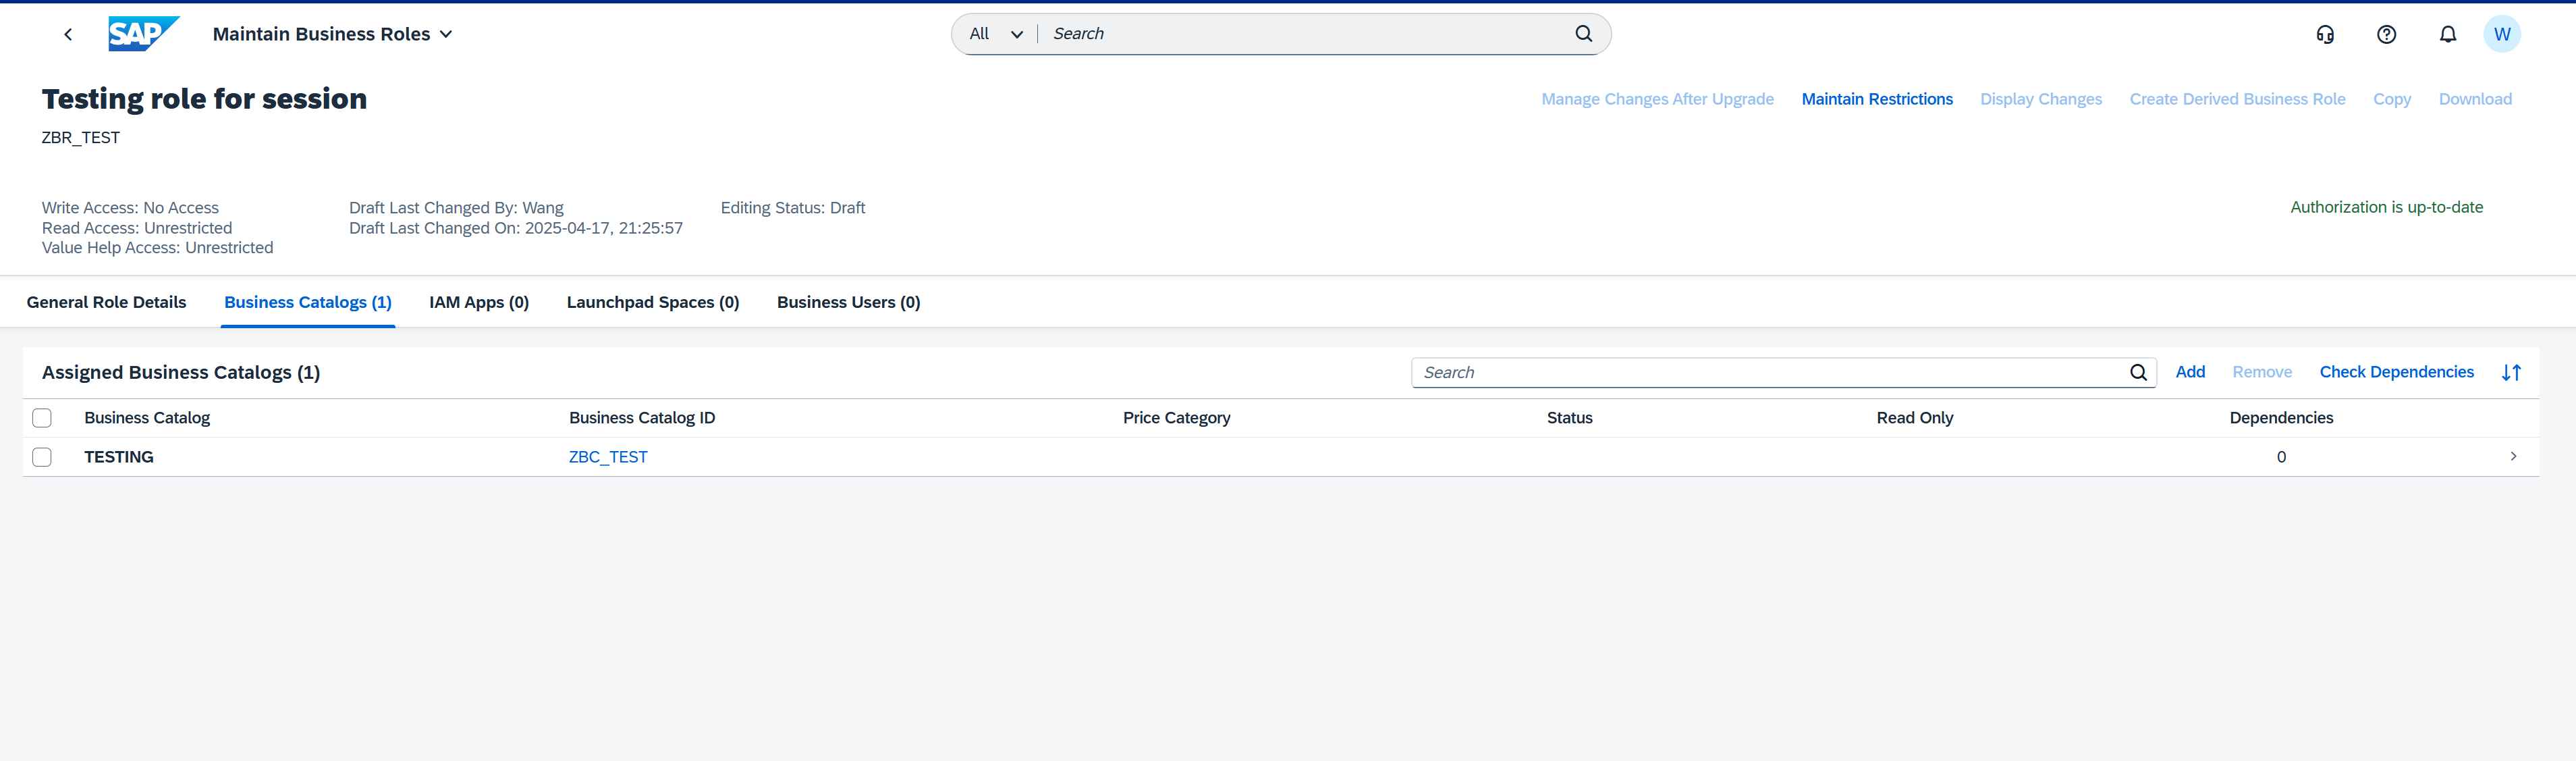 (📄 Day4 脚本 Part 2:Business Catalogs 页签加入
ZBC_TEST,计数变 1)
搜不到
ZBC_TEST→ 回到 §3.3:目录没 Publish Locally,或传输请求没导入当前租户。
4.4 分配业务用户
步骤 |
操作 |
|---|---|
1 |
页签 Business Users (0) → 点 Add |
2 |
按姓名 / User ID 搜索要分配的业务用户 → 勾选 → OK |
3 |
页签变成 Business Users (1),能看到 User Name / First Name / Last Name / Business Partner / User ID |
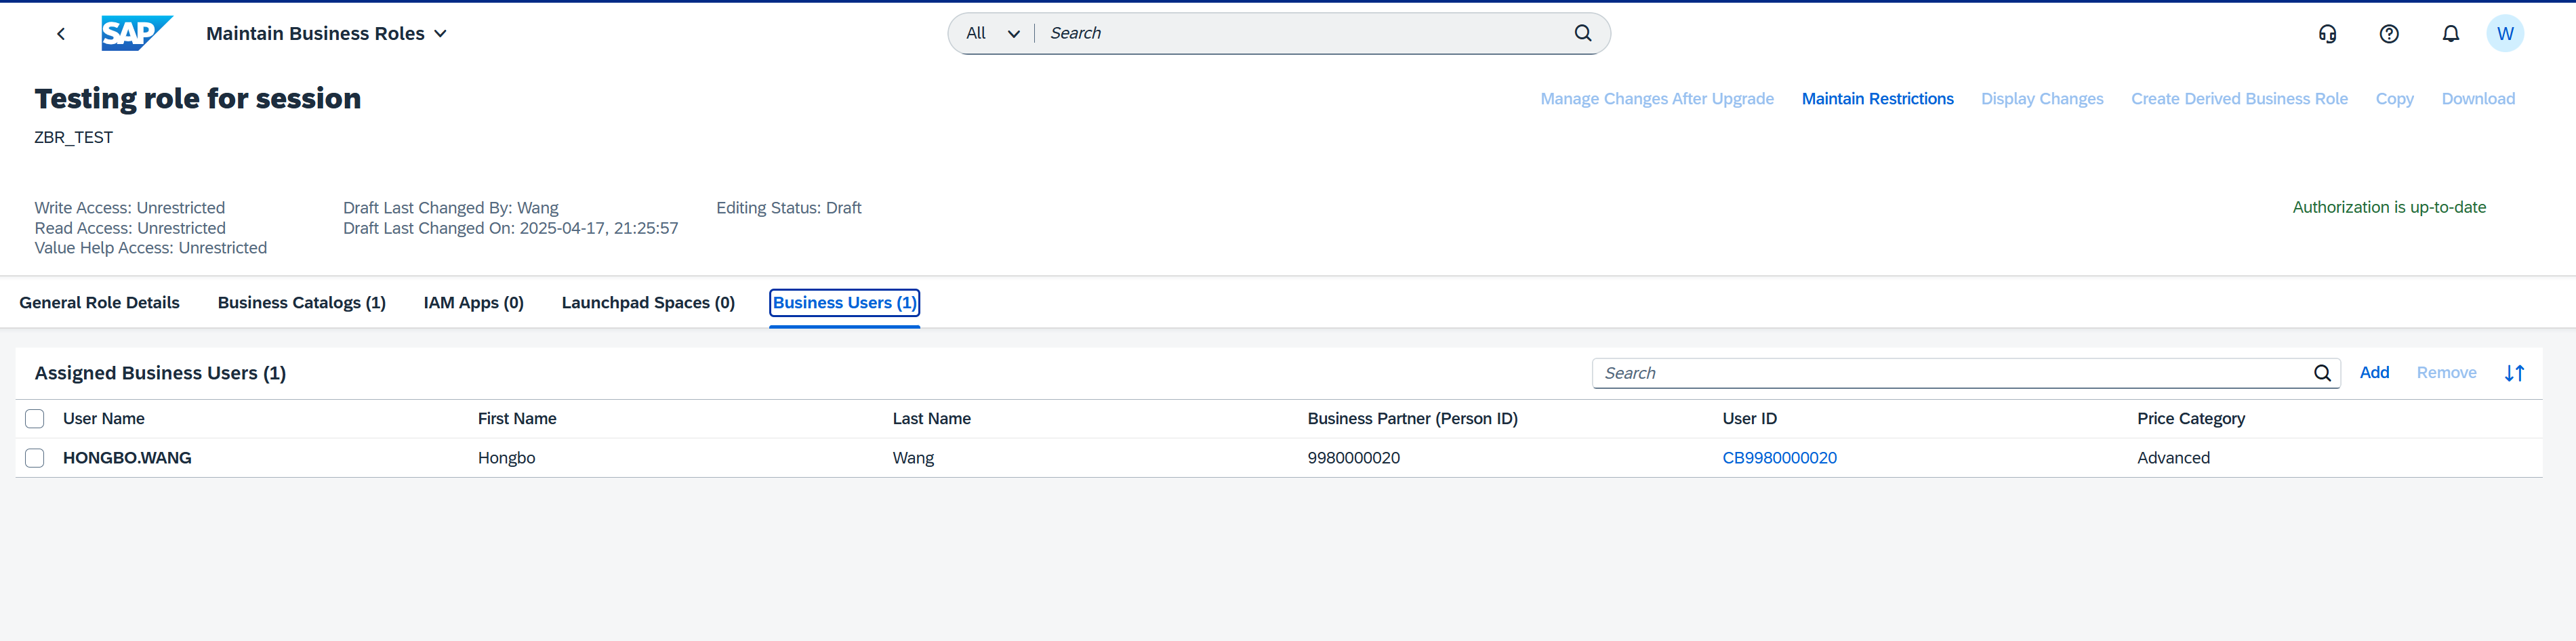 (📄 Day4 脚本 Part 2:Business Users 页签加入业务用户 HONGBO.WANG,业务伙伴 9980000020)
💡 业务用户 ≠ 通信用户:业务用户是有业务伙伴(Business Partner Person)的自然人账号,用来登 Fiori;通信用户是给接口/系统用的技术账号(05 章讲)。这里加错成技术用户,登录是看不到磁贴的。
4.5 授权范围:先 Unrestricted 验证,生产必须收紧
步骤 |
操作 |
|---|---|
1 |
页签 General Role Details → 找到 Access Categories |
2 |
三个下拉全部改成 Unrestricted: |
3 |
顶部摘要应显示:Write Access: Unrestricted、Read Access: Unrestricted、Value Help Access: Unrestricted |
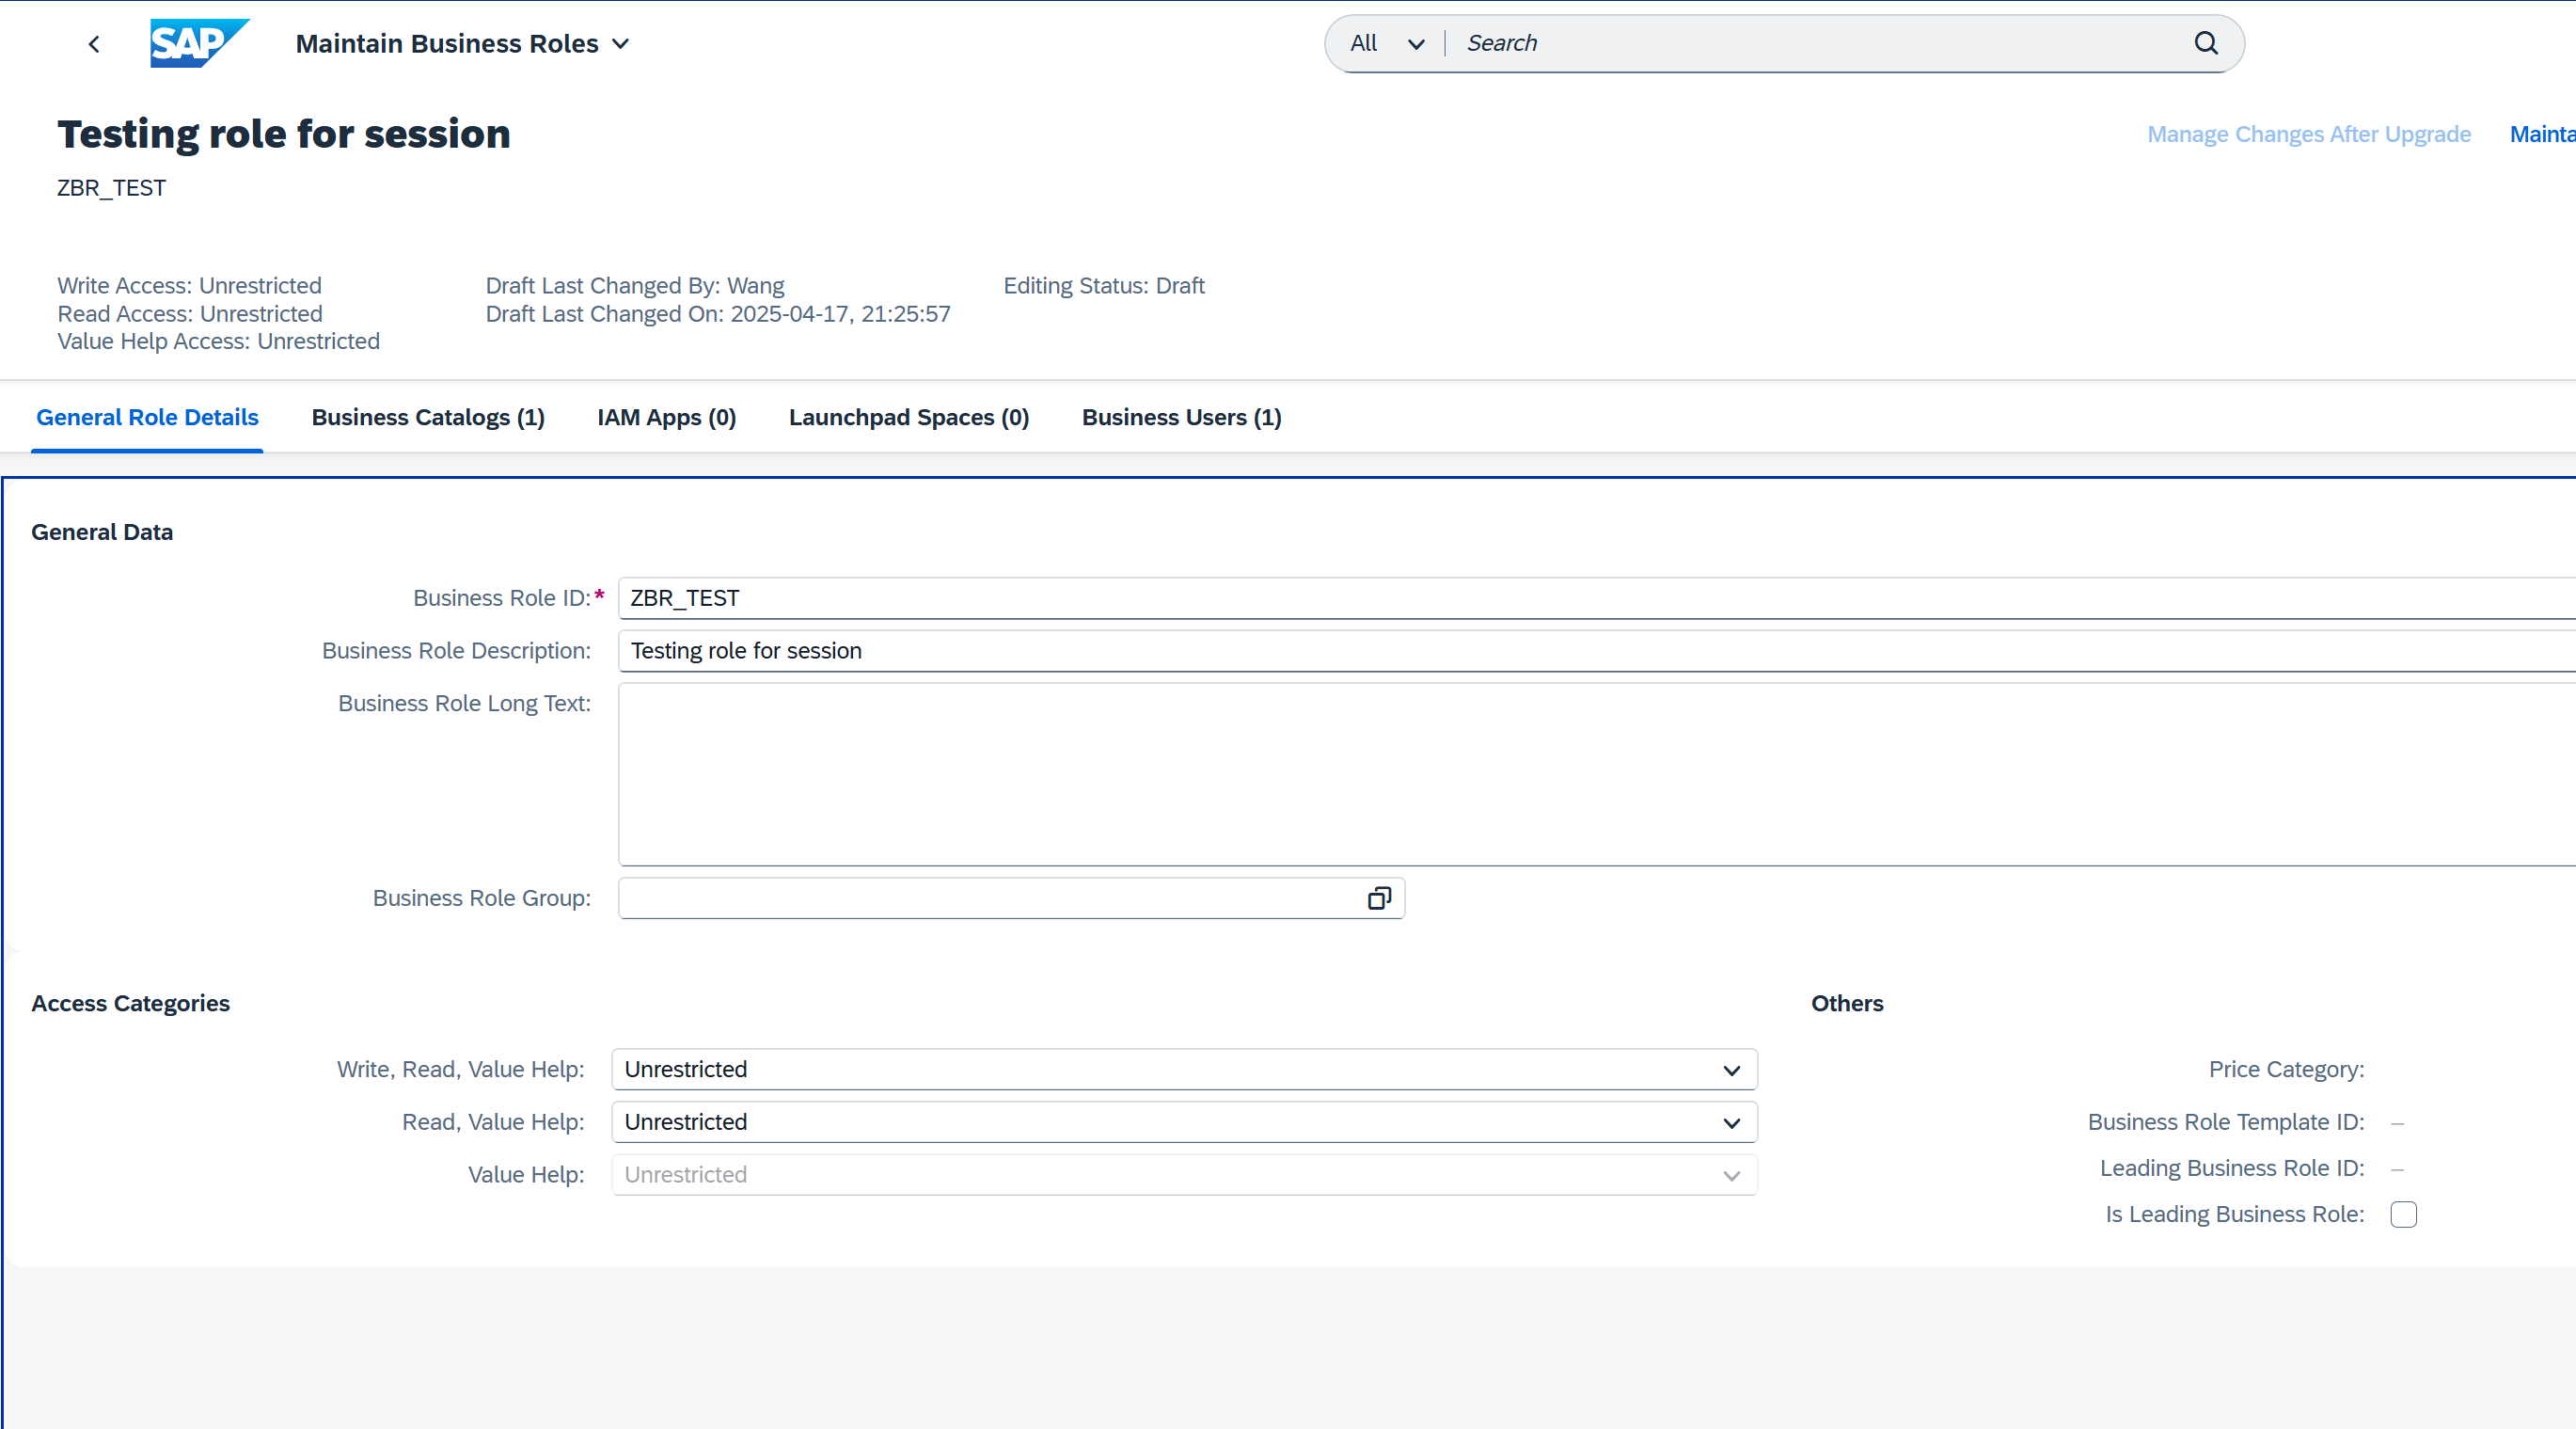 (📄 Day4 脚本 Part 2:General Role Details → Access Categories 全部改 Unrestricted,然后保存)
⚠️ 风险:
Unrestricted表示不做字段值限制(全公司数据可读可写)。它只适合开发/联调期"先把链路跑通";生产角色必须用角色详情页右上角的 Maintain Restrictions 按岗位限定值范围(公司代码/工厂/销售组织等),否则违反最小权限,审计过不了。这一层放的是"值范围",IAM 应用里放的是"检查哪些授权对象",两层配合才构成完整授权——只改一边等于没配。
4.6 保存并确认授权已生成
步骤 |
操作 |
|---|---|
1 |
点 Save(角色从 Draft 落盘) |
2 |
若提示选传输请求:用 04 章的 Export Customizing Transports 建/选一个 Customizing TR——角色要能传到生产 |
3 |
验证:右上角出现 Authorization is up-to-date;页签计数 |
如果显示
Authorization is not up-to-date:先保存一次,等系统生成授权数据;仍不行就退出重进角色。授权数据没生成时,用户登录后是看不到任何东西的。
5. 动手 4:用业务用户验证(发布闭环)
5.1 登录并找到应用
步骤 |
操作 |
验证点 |
|---|---|---|
1 |
换一个独立浏览器窗口/无痕窗口,用刚分配的业务用户登录 Fiori Launchpad |
避免沿用开发者会话的缓存 |
2 |
搜索框输入 |
出现搜索结果/磁贴 |
3 |
点开应用 |
报表页面正常渲染,不是 403/空白 |
4 |
Key Date 选 |
列表出数:Plant / Material / Current Stock Quantity / Current Stock Value / 0-30、30-60、>60 天数量与金额 |
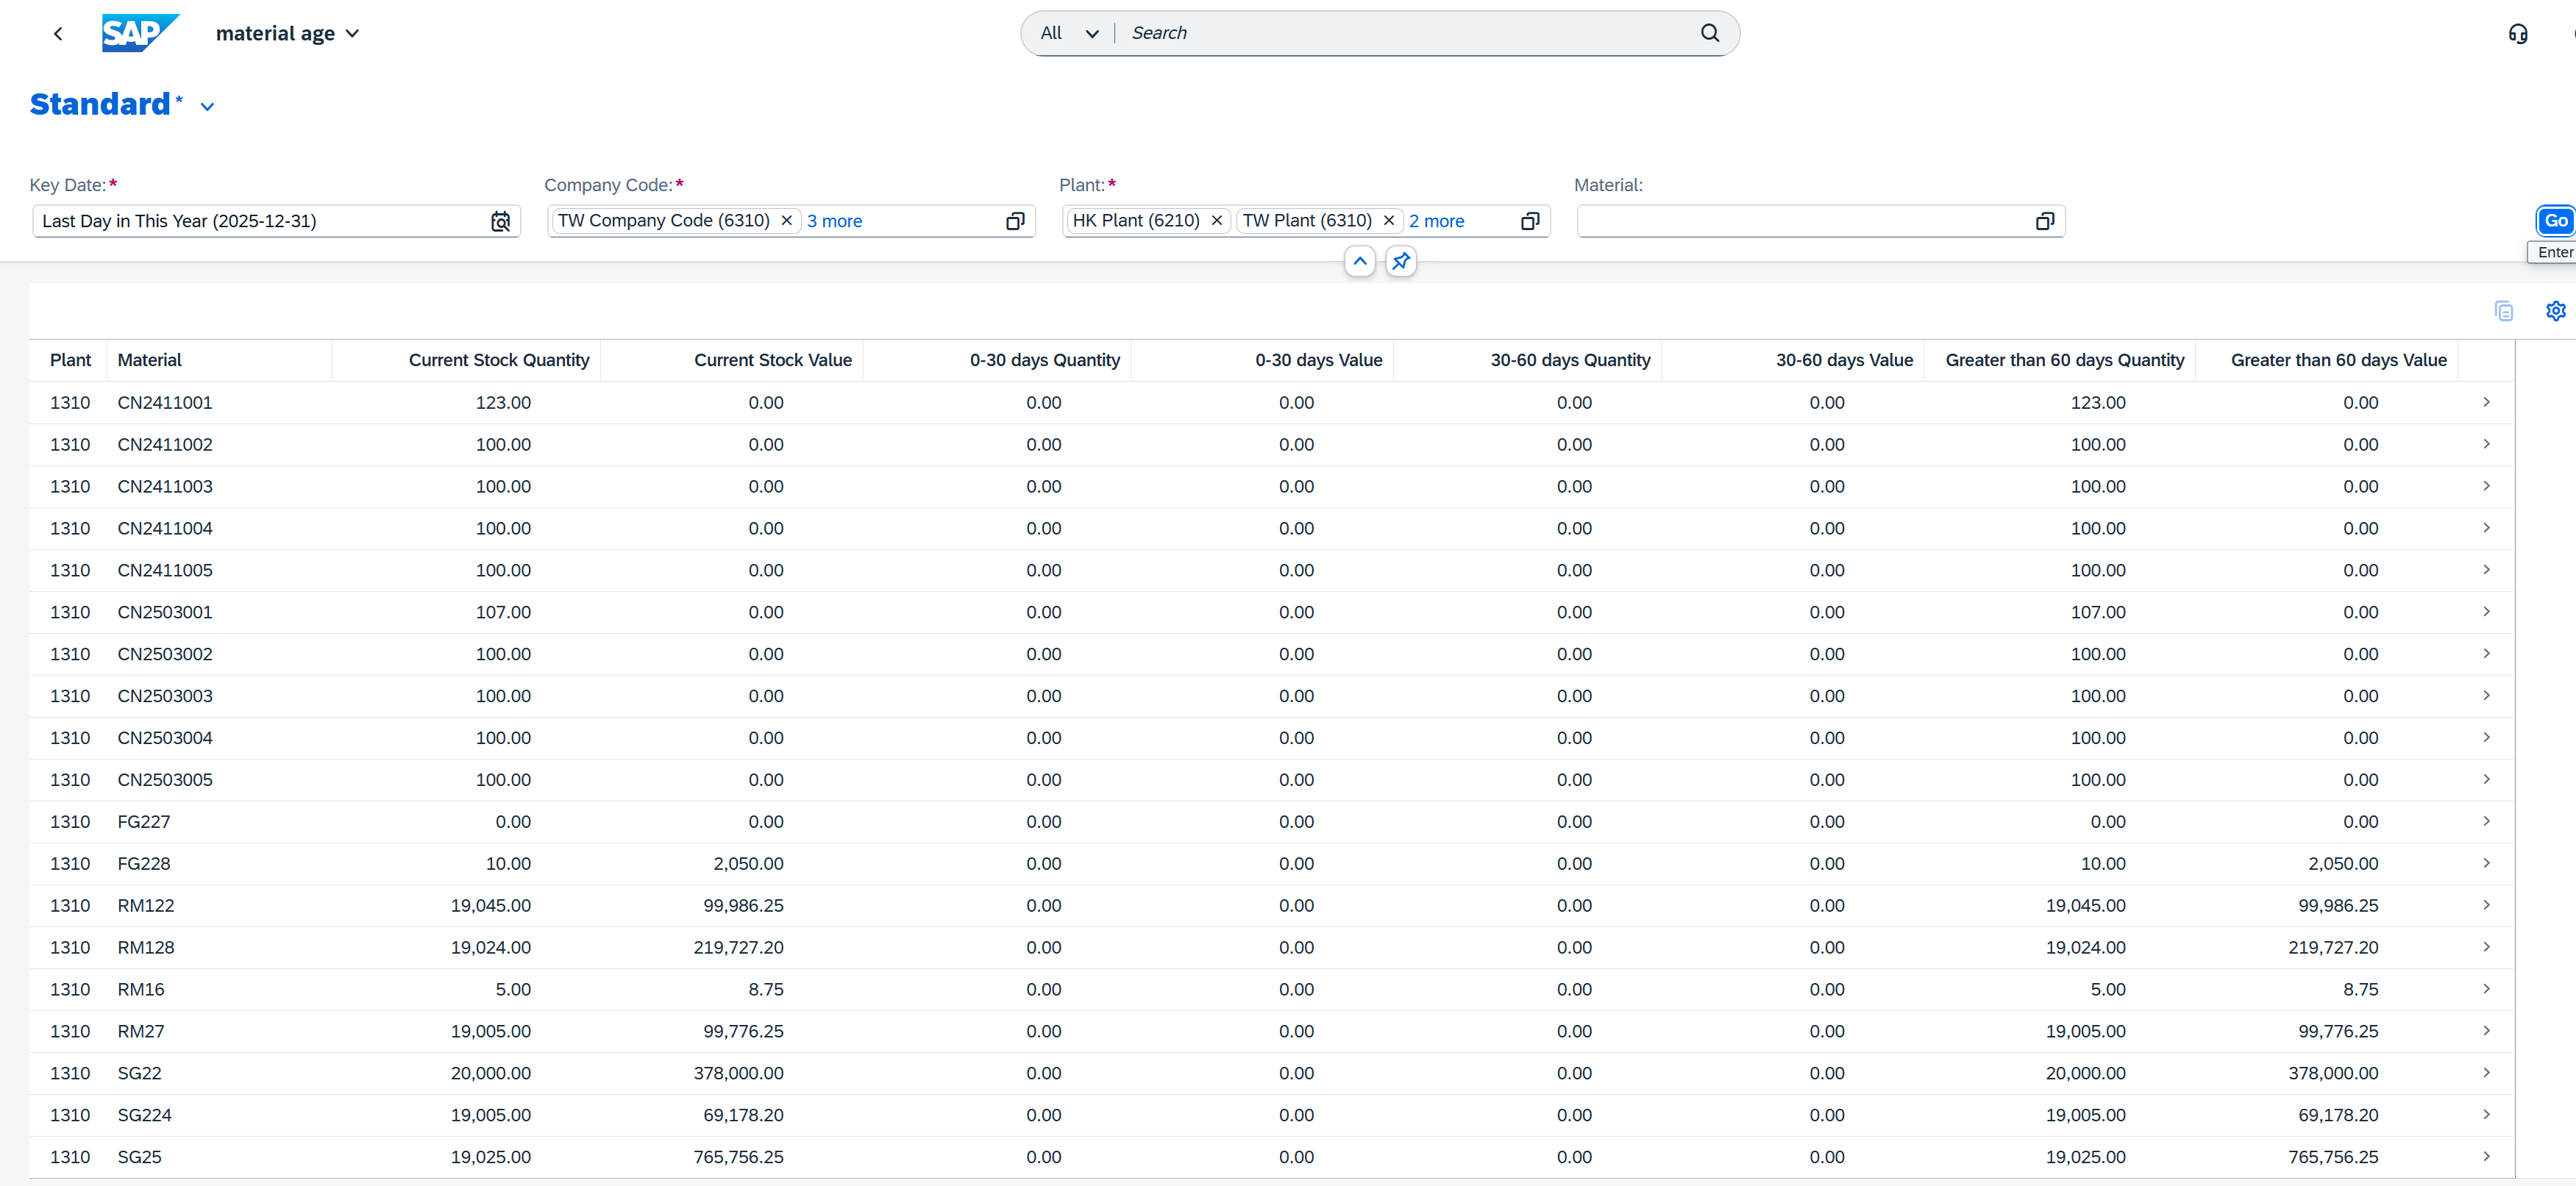 (📄 Day4 脚本 Part 2:刷新浏览器搜索 material age 打开报表,2025-12-31 关键日期下库存账龄数据正常显示)
5.2 三条验证判据(缺一不可)
磁贴/搜索结果出现 = 第 ②③④ 环链路通(IAM 应用 → 目录 → 角色 → 用户);
点开能出数 = 服务本身可用(第 ① 环);
反测:换一个没分配这个角色的用户登录,应该搜不到磁贴、直接拼 URL 访问应被拒(403/无数据)。只做前两条、不做反测,等于没验证权限是否真的生效。
5.3 "看不到 / 打不开 / 没数据"排错表
现象 |
最可能的原因 |
怎么修 |
|---|---|---|
搜不到磁贴 |
角色没保存 / 目录没 Publish Locally / 用户没分配 |
回 §4 逐项核对;重新登录(不是刷新) |
磁贴有,点开 403 或空白 |
App Descriptor ID 填错;服务没发布 |
回 §2.3 核对 ID;回 §1.2 检查服务状态 |
磁贴有,点开正常但列表空 |
行级权限过滤(DCL);筛选条件太窄 |
先确认筛选;再查 §6 的 DCL/授权值 |
用户能看到但列/字段缺 |
角色授权不完整(某些 Access Category 还是 No Access) |
回 §4.5 检查三个 Access Categories |
换用户后看到的数据一样(本该不同) |
DCL 没写/没激活,或写法不对 |
见 §6.1;用两个不同权限用户对比行数 |
磁贴没在预期页面/分组 |
Launchpad Space/Page 未分配(新版 Launchpad 用 Space/Page 组织内容) |
角色里加对应 Space/Page |
7. 我司命名与对象对照(📦 公司实践实证,照此建/照此查)
下表路径均相对
docs/顾问开发的代码--现有线上代码/。
环 |
对象类型 |
ADT/abapGit 文件 |
我司命名 |
真实例子 |
|---|---|---|---|---|
IAM 应用 |
SIA6 |
|
|
|
业务目录 |
SIA1 |
|
|
|
目录-App 分配 |
SIA7 |
|
|
|
Fiori 应用描述项 |
UIAD |
|
|
|
服务绑定 |
SRVB |
|
|
|
服务授权清单 |
SUSH |
|
系统生成(hash 名) |
|
DCL |
DCLS |
|
|
|
业务角色 |
— |
不在 abapGit 导出里 |
|
在 Customizing 租户维护、随 Customizing TR 传生产 |
一个完整发布链的实物(采购申请批导 ZZC_QUERY_MM018_EXT):
环节 |
文件 |
关键内容 |
|---|---|---|
服务绑定 |
|
|
授权清单 |
|
指向服务绑定 |
IAM 应用 |
|
|
应用描述项 |
|
语义对象 |
业务目录 |
|
|
目录-App 分配 |
|
把上面两者连起来 |
DCL |
|
根视图 |
📦 [代码] 四个包的权限对象数量(abapGit 导出统计):FI 41 个 sia6 / 33 个 sia1 / 51 个 sia7 / 51 个 sush;MM 20 / 28 / 31 / 33;PP 9 / 10 / 12 / 13;SD 27 / 28 / 39 / 41。另有 76 个
.uiad.json(BAS 部署的 UI 应用)和 58 个.dcls.asdcls。一个中等应用全套权限对象 3~5 个,新 App 照抄同模块最新一个的全套最稳。
8. 常见坑(都是真实踩过的)
# |
坑 |
正确做法 |
|---|---|---|
1 |
把 Preview 当成"已发布",直接丢给业务用户 |
Preview 走开发者权限;业务用户必须走五环(§1.1) |
2 |
IAM 应用类型选错(不是 External App) |
只有 External App 才有 |
3 |
App Descriptor ID 手敲错 |
从包里 UIAD 复制,逐字符核对 |
4 |
只建目录没建"目录-App 分配" |
|
5 |
目录没 Publish Locally 就去配角色 |
角色里搜不到目录(§3.3) |
6 |
角色改完没 Save / 授权没生成 |
顶部要显示 |
7 |
测试用户用的是开发者账号 |
必须用业务用户(非 |
8 |
授权范围生产还留 |
用 Maintain Restrictions 按岗位收紧(§4.5) |
9 |
DCL 写了但没激活/写错层 |
正反两个用户对比行数验证(§6.1) |
10 |
传输请求漏了 sia1/sia6/sia7/uiad/srvb/dcls |
释放前在 TR 里逐个核对对象清单 |
9. 新 App 上线检查清单
ABAP 对象全部激活,ATC 无阻塞级错误
服务定义/服务绑定已 Publish,
$metadata可访问、Preview 能出数BAS UI 已部署回 ABAP 仓库,包下出现 Launchpad App Descriptor Item(
.uiad)IAM 应用建好:类型
External App、App Descriptor ID 正确、Status = Published、服务已挂业务目录建好 + 目录-App 分配建好 + Publish Locally,目录 Status = Published
业务角色建好、目录已加、授权范围已按岗位收紧(不是 Unrestricted)、业务用户已分配
用业务用户(非开发者)验证:磁贴可见 + 打开出数 + 越权反测被拒
行级要求:DCL(
@AccessControl.authorizationCheck+define role)已激活;BDEFauthorization master方法已实现传输请求包含全部对象(sia1/sia6/sia7/uiad/srvb/dcls);开发 → Customizing → 生产的传递路径已确认
生产环境用真实业务数据跑一次正反用例(有权限 / 无权限)