04 · 端到端扩展场景:在 SAP BTP 上用 SAP Build Apps 做并行 UI 扩展(完整图文教程)
目标:完整走通一条「SAP S/4HANA Cloud + SAP BTP」的并行扩展闭环——建好 BTP 子账户与身份体系、打通 BTP 到 S/4HANA 的连通性、用 SAP Build Apps 零代码做出业务伙伴查询应用,最后部署发布到 SAP Build Work Zone 与手机。 预计:1–2 天(其中账户与连通性配置约占一半时间)| 难度:中高 | 前置课程:CLD200、BAS400、CF400 / KYM400
你会做出什么
本教程的主线对应官方 mission「使用 SAP Build Apps 为 SAP S/4HANA 构建并行 UI 扩展」。原文把内容拆成十几张卡片,这里按「先修路 → 再做应用 → 最后发布」重排,每一步都给出可判断的验证点,你不需要同时打开原文对照着看。
做完这篇教程,你手上会有这些可演示的东西:
交付物 |
说明 |
在哪里看 |
|---|---|---|
一个两页的无代码应用 |
首页是业务伙伴列表,点一行进入明细页显示地址 |
SAP Build Apps 的 Web 预览 |
一个可访问的网页版应用 |
部署到 BTP 子账户的托管应用路由器(managed app router),有独立 URL |
浏览器直接访问 |
一个 Work Zone 站点磁贴 |
在 SAP Build Work Zone, standard edition 的站点里点磁贴进入应用 |
站点首页 |
一个 Android APK |
打包好的移动应用,装到真机或模拟器上,数据与网页版一致 |
手机桌面 |
两条连通性配置 |
面向 S/4HANA Cloud 的 |
BTP Cockpit |
S/4HANA 侧的通信系统与通信安排 |
把 |
S/4HANA Fiori 启动板 |
下面是应用做好后的两个界面——这就是你的验收目标:列表页每行显示业务伙伴编号与全名,明细页显示名称、街道与邮编,数据全部实时来自 S/4HANA 后端,不在 BTP 上存一份。
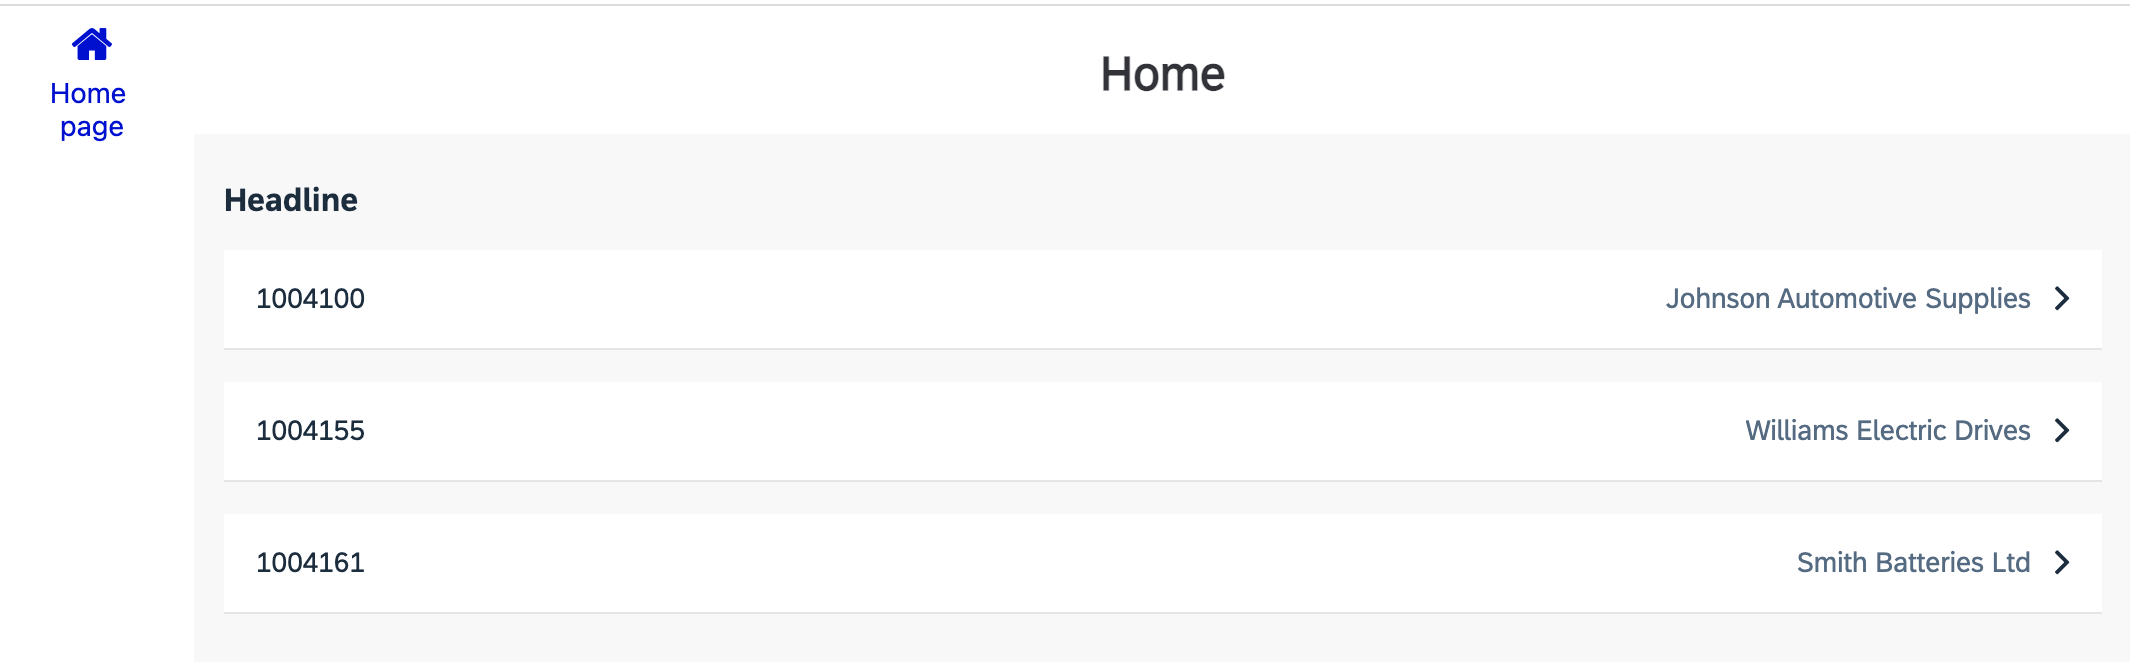
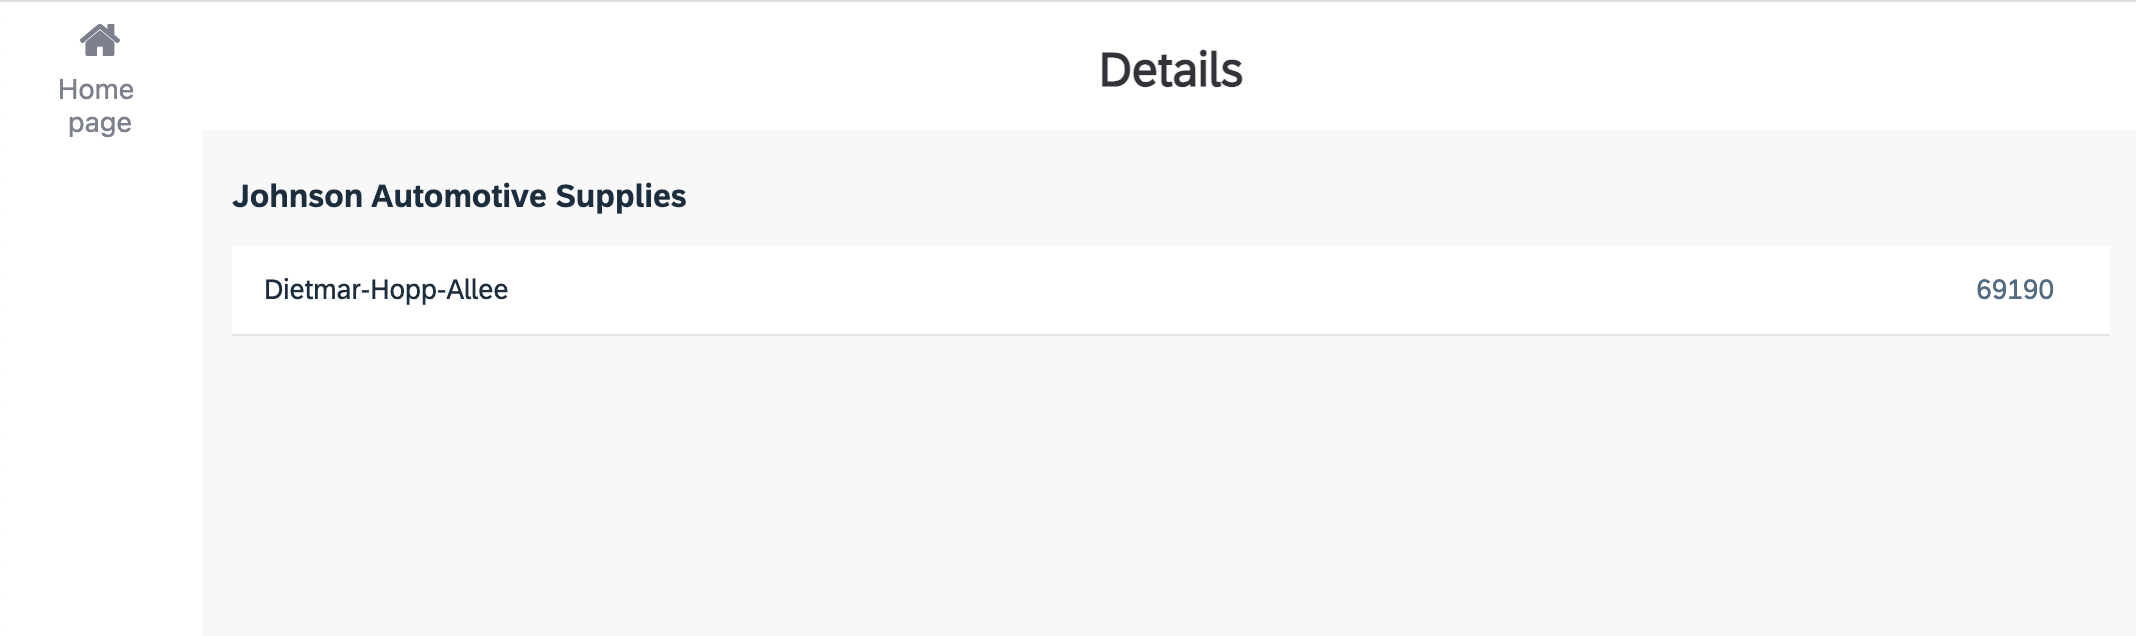
同一份构建产物还有两种「更正式」的用法,都是在这两个页面之外再加一层外壳:
挂到门户:部署完成后,在 SAP Build Work Zone, standard edition 里把应用加为内容、分配给角色、放进一个分组,就得到一个站点磁贴。员工登录门户后从磁贴点进来,不用记 URL。
装到手机:同一个应用可以在 Build Apps 里打成 Android APK,装到真机或模拟器上。移动端登录走 SAP Mobile Services + Cloud Identity Services,数据访问还是通过 BTP 的 Destination,所以看到的业务数据与网页版完全一致。
这两步的界面分别在本教程的步骤 15与步骤 16,做到那里时你会看到站点首页的磁贴和手机上的列表。现在先记住一件事:一次开发,三种出口(预览 / 网页 / 手机),这是 Build Apps 这类工具最实际的价值。
架构与原理
业务场景
ACME 公司的销售主管 Jane 经常在外面拜访客户,需要随时随地查最新的客户(业务伙伴)信息。S/4HANA Cloud 里已经有完整的业务伙伴主数据,但标准 Fiori 应用对「只看列表 + 只看地址」这个极窄场景来说太重,手机上体验也不好。
ACME 的选择是不动核心:S/4HANA Cloud 保持 Clean Core,不写任何侵入式代码;在 SAP BTP 上做一个轻量的并行扩展(side-by-side extension),通过 S/4HANA 对外发布的 OData API 读取数据。这个扩展用 SAP Build Apps(无代码 UI 工具)搭建,做完之后可以网页访问、可以装到手机、可以挂到 Work Zone 统一入口。
解决方案架构
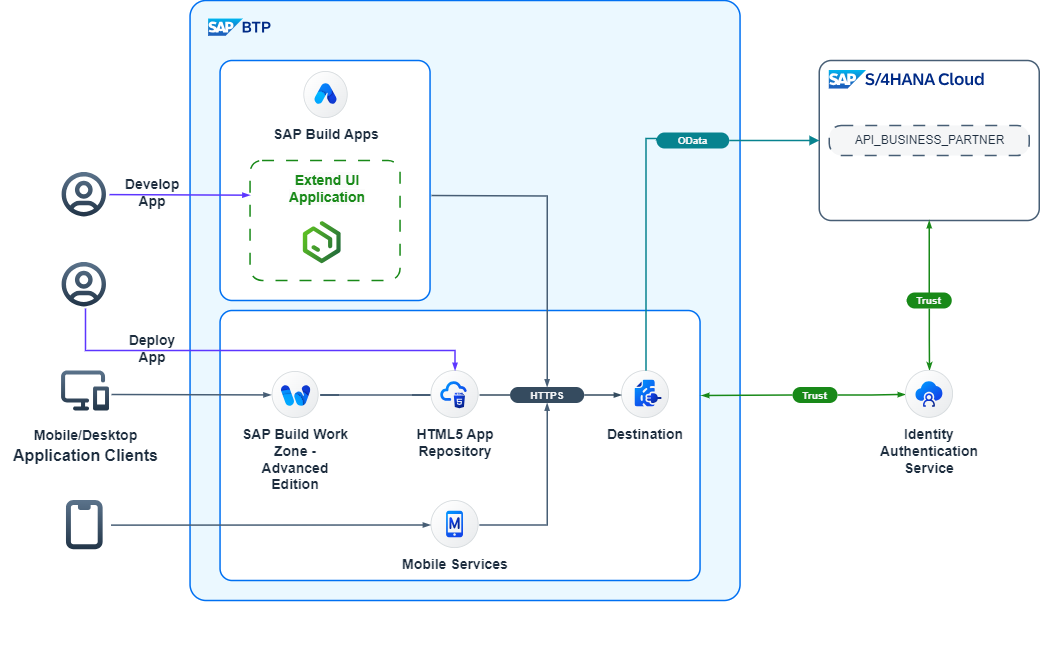
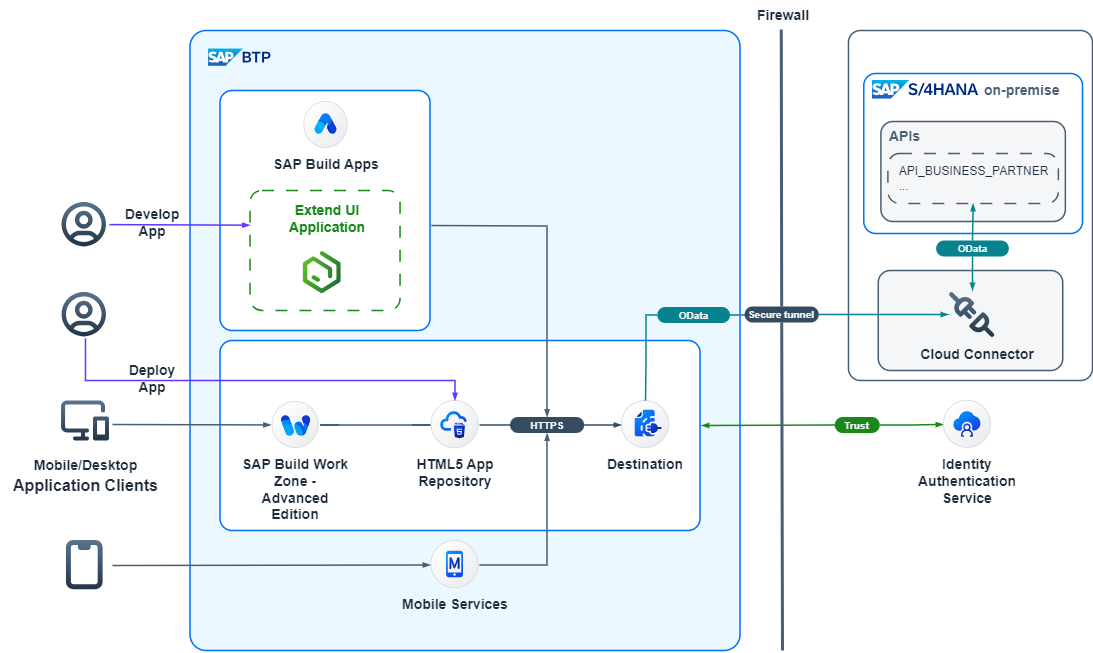
两张图只差一件事:后端是云版 S/4HANA 时,BTP 用 Internet 直连 -api 域名;后端是 on-premise 时,BTP 不能直接访问内网,必须靠 SAP Cloud Connector 建立一条从内网到 BTP 的反向隧道(步骤 18)。
一次点击背后的调用链
以「打开列表页」为例,请求是这样走的:
用户浏览器(或手机 App)打开托管在 BTP 上的前端;
前端先经过 SAP Cloud Identity Services - Identity Authentication(IAS)完成登录,拿到身份;
前端调
Destination服务,按目标名(本教程是S4HC_SAMLASSERTION)解析出真实后端地址和认证方式;Destination用 SAMLAssertion 方式,把登录用户的断言转成 SAML Bearer Assertion 发给 S/4HANA;S/4HANA 侧的通信系统被配置为 SAML Bearer Assertion Provider,用上传的 BTP 信任证书校验断言,接受请求并映射到对应的业务用户;
S/4HANA 按通信安排里公开的
API_BUSINESS_PARTNER返回 OData 数据,前端渲染列表。
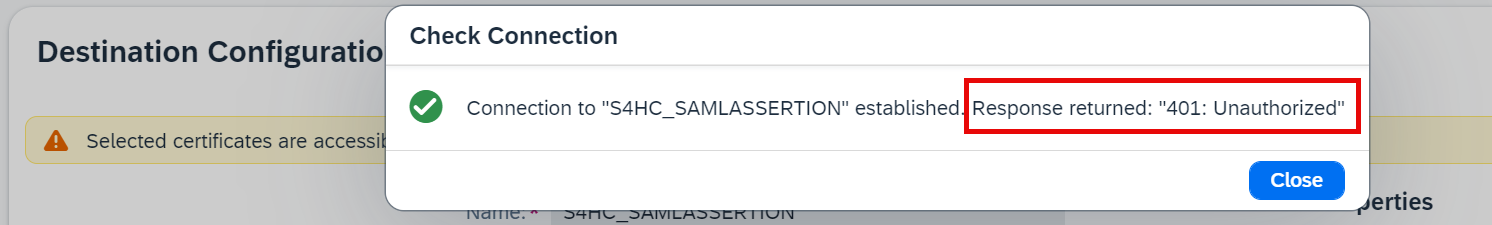
第 4、5 步是这个案例最容易卡住的地方,也是「为什么 Destination 的 Check Connection 返回 401 反而是正常的」的原因:SAMLAssertion 需要真实用户上下文,Check Connection 没有用户断言,被拒绝才是链路通的表现。
为什么用 SAMLAssertion,而不是 Basic 认证或 OAuth2
三种方式都有人用,适用场景不同:
BasicAuthentication:最简单,Destination 里直接存后端用户名密码。适合「固定技术用户」的场景,也适合排错时做对照实验;缺点是密码存在 BTP 里,且无法代表真实登录用户,用户级审计做不到。
SAMLAssertion:把当前登录用户的断言传给后端,后端看到的是「这个人」而不是「一个技术账号」。本教程用它——因为 Jane 要看到的是她自己有权限的业务伙伴数据。
OAuth2SAMLBearerAssertion / OAuth2ClientCredentials:令牌方式,适合要求 token 访问通信场景的场合;配置量比 SAMLAssertion 大,本案例用不到。
选 SAMLAssertion 的代价是:BTP 与 S/4HANA 两边的身份必须对齐(同一个邮箱),而这就是步骤 4–6 在做的事。跳过那几步的典型表现是「断言传过去了但对不上人」,于是 401,或者页面能开但数据是空的。
这条链路上其实有四层「信任」
很多同学配到一半会懵,是因为没意识到自己在同时搭四套互信关系。把它们分开看,每一步就都有归属了:
用户 ↔ BTP:员工用公司账号(IAS)登录 BTP,靠的是步骤 4 的信任配置与 OIDC 联邦;
BTP ↔ S/4HANA:BTP 要能调到后端的 OData API,靠的是步骤 7 上传证书、步骤 8 的通信安排、步骤 9 的 Destination;
S/4HANA ↔ BTP:S/4HANA 要相信「这条断言确实来自那个 BTP 子账户」,靠的是通信系统上的 SAML Bearer Assertion Provider 配置;
BTP ↔ 内网(仅 on-prem):Cloud Connector 与 BTP 互信,靠的是步骤 18 的子账户连接与 X.509 证书。
后面任何一步失败,先问自己「这是第几层信任出问题了」,再去对应章节查。这比从头到尾重配一遍高效得多。
各组件的分工
组件 |
在你的方案里干什么 |
配置位置 |
|---|---|---|
SAP S/4HANA Cloud |
数据的来源;通过通信安排把 |
S/4HANA Fiori 启动板 |
通信系统 / 通信安排 |
定义「谁可以调我」:通信系统声明 BTP 子账户的身份(SAML),通信安排声明开放哪个 API |
S/4HANA 的 |
SAP BTP 子账户 |
承载应用、Destination、订阅服务的容器 |
BTP Cockpit |
SAP Build Apps |
零代码做 UI:拖组件、绑数据、配逻辑 |
Build Lobby / App Editor |
Destination(目标) |
BTP 侧的「后端地址簿 + 认证方式」,应用只认名字,不认 URL |
BTP Cockpit → Connectivity → Destinations |
HTML5 Application Repository + managed app router |
存放构建产物并提供统一访问入口 |
由 Work Zone 订阅自动提供 |
SAP Build Work Zone, standard edition |
统一入口:把应用做成磁贴挂到站点 |
Site Manager |
Cloud Identity Services - IAS |
身份提供者,保证 BTP 与 S/4HANA 里认的是同一个人 |
IAS 管理台 |
SAP Mobile Services |
移动端打包与分发(APK) |
Build Apps 的 Build and Deploy |
SAP Cloud Connector(仅 on-premise) |
内网反向隧道,把内网 S/4HANA 安全暴露给 BTP |
Cloud Connector 管理台 |
一次性配置 vs 每次开发
刚接触这个案例的人容易把工作量算错。实际分布是这样的:
工作 |
性质 |
频率 |
|---|---|---|
子账户、权利、订阅、IAS 信任、角色集合映射 |
一次性地基 |
建环境时做一次 |
S/4HANA 通信系统与通信安排、Destination |
一次性连接 |
后端或子账户变化时才动 |
Build Apps 应用设计(页面、逻辑、数据绑定) |
日常开发 |
每次迭代 |
构建、部署、Work Zone 发布 |
发布动作 |
每次上线 |
也就是说,前面九步的「慢」只发生一次。做到第二遍你会发现,真正花时间的不是点按钮,而是理解「401 是正常的」「参数名大小写」这类细节。
为什么这叫「Clean Core」
S/4HANA Cloud 里只做了两件「配置类」的事情:建通信系统、建通信安排。没有改标准代码,没有加隐式增强,升级不受影响。所有业务逻辑与界面都在 BTP 上,后端一旦升级,扩展照常工作——这就是并行扩展(side-by-side extension)的价值,也是本案例想让你亲手体会的东西。
准备工作
你将用到的系统与账号
系统 / 账号 |
用途 |
你必须有的权限 |
|---|---|---|
SAP BTP 全局账户(Global Account) |
创建子账户、分配权利 |
Global Account Administrator |
SAP BTP 子账户(已启用 Cloud Foundry 环境) |
跑应用、放 Destination |
Subaccount Administrator |
SAP S/4HANA Cloud 系统 |
提供业务伙伴数据 |
管理员,或能操作通信管理、业务角色、业务用户的账号 |
SAP Cloud Identity Services - IAS 租户 |
用户身份与单点登录 |
IAS 管理员(通常与 BTP 全局账户绑定) |
(可选)SAP S/4HANA on-premise 系统 + Cloud Connector |
步骤 18 的变体路线 |
两边管理员 |
(可选)Android 设备或模拟器 |
步骤 16 装 APK |
—— |
权利(Entitlements)与订阅清单
先把这张表对着 BTP Cockpit 的 Entitlements → Entity Assignments 核一遍,缺什么补什么。少一个,后面就会卡在「服务实例创建失败」或「构建按钮点不动」。
服务 / 订阅 |
计划(Plan) |
数量 |
用途 |
|---|---|---|---|
SAP Build Apps |
standard(测试可用 free) |
1 |
做无代码应用 |
SAP Build Work Zone, standard edition |
standard(测试可用 free) |
1 |
站点与统一入口、托管应用路由器 |
SAP Cloud Identity Services - Identity Authentication |
default |
1 |
自定义身份提供者 |
Destination Service |
lite |
1 |
目标服务 |
Connectivity Service |
lite |
1 |
连通性(on-premise / 云连接) |
HTML5 Application Repository Service |
app-host |
1 |
存放前端构建产物 |
Authorization and Trust Management Service |
application |
1 |
角色与授权 |
SAP S/4HANA Cloud Extensibility |
api-access |
1 |
访问 S/4HANA API |
Cloud Foundry Runtime |
MEMORY(约 1 GB) |
1 |
只有走 Mock Server 路线才必须 |
Mobile Services |
resources |
1 |
只有要打 APK 才必须 |
分工建议:这件事通常不是一个人做的
官方原文档反复标注「角色」,就是因为这条链路横跨三个管理域。团队里推进时建议这样分:
角色 |
负责的步骤 |
需要的权限 |
|---|---|---|
BTP 管理员 |
步骤 1–5、9、14 |
全局账户 / 子账户管理员、IAS 管理员 |
S/4HANA 管理员 |
步骤 6、7、8 |
通信管理、业务角色与业务用户管理 |
公民开发者(Citizen Developer) |
步骤 10–13、16 |
Build Apps 的 |
门户内容管理员 |
步骤 15 |
Work Zone 的 |
一个人全包也可以,但要提前把三套账号都拿到手——最常见的卡点不是技术问题,而是「配到一半发现没有 S/4HANA 通信管理权限」。
本教程的命名约定与占位符
文中会出现一些占位符,照抄时记得换成你自己的值:
占位符 |
含义 |
示例 |
|---|---|---|
|
S/4HANA Cloud 租户主机名前缀 |
|
|
面向 S/4HANA Cloud 的 Destination 名 |
可改,但改了要同步到 Build Apps 集成选择 |
|
面向 on-premise 或 Mock Server 的 Destination 名 |
示例应用默认用它 |
|
多人共用环境时的区分后缀 |
|
|
BTP 区域代码 |
|
另外提醒一句:教程里的密码、证书、密钥都不要写进笔记或提交到 Git;通信用户的密码只在建的时候显示一次,请当场存进密码管理器。
三条建账户的路线,选一条
路线 |
适合谁 |
做法 |
本教程对应 |
|---|---|---|---|
Quick Account Setup(QAS) |
有企业全局账户,想一键建好 |
在 SAP Discovery Center 的 mission 页面点 Start Quick Account Setup,选 Enterprise → 选全局账户 → 等它跑完 |
只用文字说明,不展开 |
Booster 详细设置 |
想看清楚每一步建了什么(推荐) |
BTP Cockpit → 全局账户 → Boosters → 搜 SAP Build Apps → Start |
步骤 1 |
Trial 账户 + Booster |
没有企业账户,只想练手 |
必须用 US East(美国东部) 区域的 trial 账户,跑 Booster 后到邮箱激活 IAS 账号 |
步骤 1 末尾的「试用账户路线」 |
QAS 会替你建:一个新子账户、4 个服务计划的权利、1 个 Destination 服务实例、3 个服务订阅(SAP Build Apps、SAP Cloud Identity Services、SAP Build Work Zone, standard edition)、给你分配 6 个角色集合。如果你走了 QAS,可以跳过步骤 1 直接到步骤 2。
时间安排建议(按半天分块)
同样的内容,分几次做比一口气做完更稳,因为中间有「等 15 分钟生效」「等构建」这类空档:
时段 |
做什么 |
大约耗时 |
|---|---|---|
第 1 个半天 |
准备工作 + 步骤 1–5(建账户、身份、角色) |
2–3 小时 |
第 2 个半天 |
步骤 6–9(S/4HANA 通信配置、Destination、连通性验证) |
2–3 小时 |
第 3 个半天 |
步骤 10–13(Build Apps 应用开发) |
2–3 小时 |
第 4 个半天 |
步骤 14–16(部署、Work Zone、手机打包) |
1.5–2 小时 |
机动 |
步骤 17–20 与排错 |
视情况 |
真正的「等待时间」集中在三处:Work Zone 切 IAS(最长 15 分钟)、Build Apps 部署(最长 5 分钟)、Mobile Services 认证(最长 5 分钟)。这三段时间可以顺手把下一步要用的值先记好。
本机要装什么
本教程的主线全部在浏览器里完成,本机不需要装任何东西。只有两种情况需要命令行工具:
# 情况一:走 Mock Server 路线(步骤 17),本机构建与部署需要
npm install -g mbt          # Cloud MTA Build Tool
cf --version                # Cloud Foundry CLI,必须是 v8 或更高
node --version              # Node.js,版本要满足 CAP 的要求
git --version

# 情况二:要打 Android APK(步骤 16)
# 需要一个 keystore 文件(.jks),用 keytool 生成:
keytool -genkeypair -v -keystore myapp.jks -alias myalias -keyalg RSA -keysize 2048 -validity 10000
术语速查(读到一半卡住时回来查)
术语 |
一句话解释 |
|---|---|
并行扩展(side-by-side extension) |
扩展代码不放进 S/4HANA,而是放在 BTP 上,通过已发布的 API 访问核心数据 |
Clean Core |
核心系统保持标准、少改动,升级不受影响;扩展放外面做 |
Entitlement(权利) |
全局账户分配给子账户的「服务额度」,没有它连服务实例都建不出来 |
Destination(目标) |
BTP 里的一条后端配置:名字 + URL + 认证方式,应用只引用名字 |
Communication System(通信系统) |
S/4HANA 里代表「外部调用方」的对象,声明对方是谁、怎么认证 |
Communication Arrangement(通信安排) |
S/4HANA 里声明「开放哪个 API、用哪个通信系统、走哪个服务 URL」 |
Communication Scenario |
一组 API 的集合,有编号(如 |
Principal Propagation |
把登录用户的身份「原样」传到后端,后端看到的业务用户就是操作者本人 |
Managed app router |
Work Zone 提供的托管路由器,负责把应用路径映射到 HTML5 仓库里的静态文件 |
Booster |
BTP Cockpit 里的引导式向导,一键创建子账户、加权利、订阅服务、配身份 |
开始前的检查清单
逐条打勾,别跳:
BTP 子账户已启用 Cloud Foundry 环境,我知道它的 Org 名、Space 名、API Endpoint(子账户概览页能直接看到)
子账户里 SAP Build Apps、SAP Build Work Zone(standard edition)已订阅并能打开
我能在 SAP Build Apps 的 Lobby 里创建项目(说明角色集合已到位)
我有一个 S/4HANA Cloud 管理员账号,能打开
Communication Systems、Communication Arrangements、Maintain Business Roles、Maintain Business Users我的 S/4HANA 用户邮箱与 IAS 里的用户邮箱一致(用户传播的前提)
我已确认走哪条后端路线:云版 S/4HANA / on-premise / Mock Server
我知道 S/4HANA 的服务器地址(形如
https://myXXXXXX.s4hana.ondemand.com)与 API 主机名(形如https://myXXXXXX-api.s4hana.ondemand.com)手机路线:我准备好 Android 设备或模拟器,以及一个 keystore
我把预计要建的资源名先记下来(Destination 名、站点名、项目名),避免后面自己都找不到
资源命名建议:全部带自己的首字母缩写 + 3 位随机数字(例如 businessPartner_jd12),因为这类工作坊账号通常是多人共用同一个子账户,重名会互相覆盖。
操作步骤
下面一共 20 个步骤,其中步骤 1–16 是主线:前 9 步「把路修通」(账户、身份、连通性),第 10–13 步「把应用做出来」,第 14–16 步「发布出去」。步骤 17–20 是可选的替代路线与延伸(没有 S/4HANA、后端是 on-premise、主体传播排错、迁移到自己的场景)。时间紧就先把 1–16 做完,也能得到一个可演示的完整成品。
步骤 1:用 Booster 一次建好 Build Apps 子账户
做什么(为什么):Booster 是一个引导式向导,会一次性帮你建子账户、加权利、订阅服务、配自定义身份提供者、分配角色集合。手搓一遍要一两个小时且极易漏项,用 Booster 十分钟内能到位。你必须是全局账户的管理员。
怎么点:
登录 SAP BTP Cockpit,在左上角切到你的全局账户(不是子账户)。
左侧菜单选 Boosters,搜索
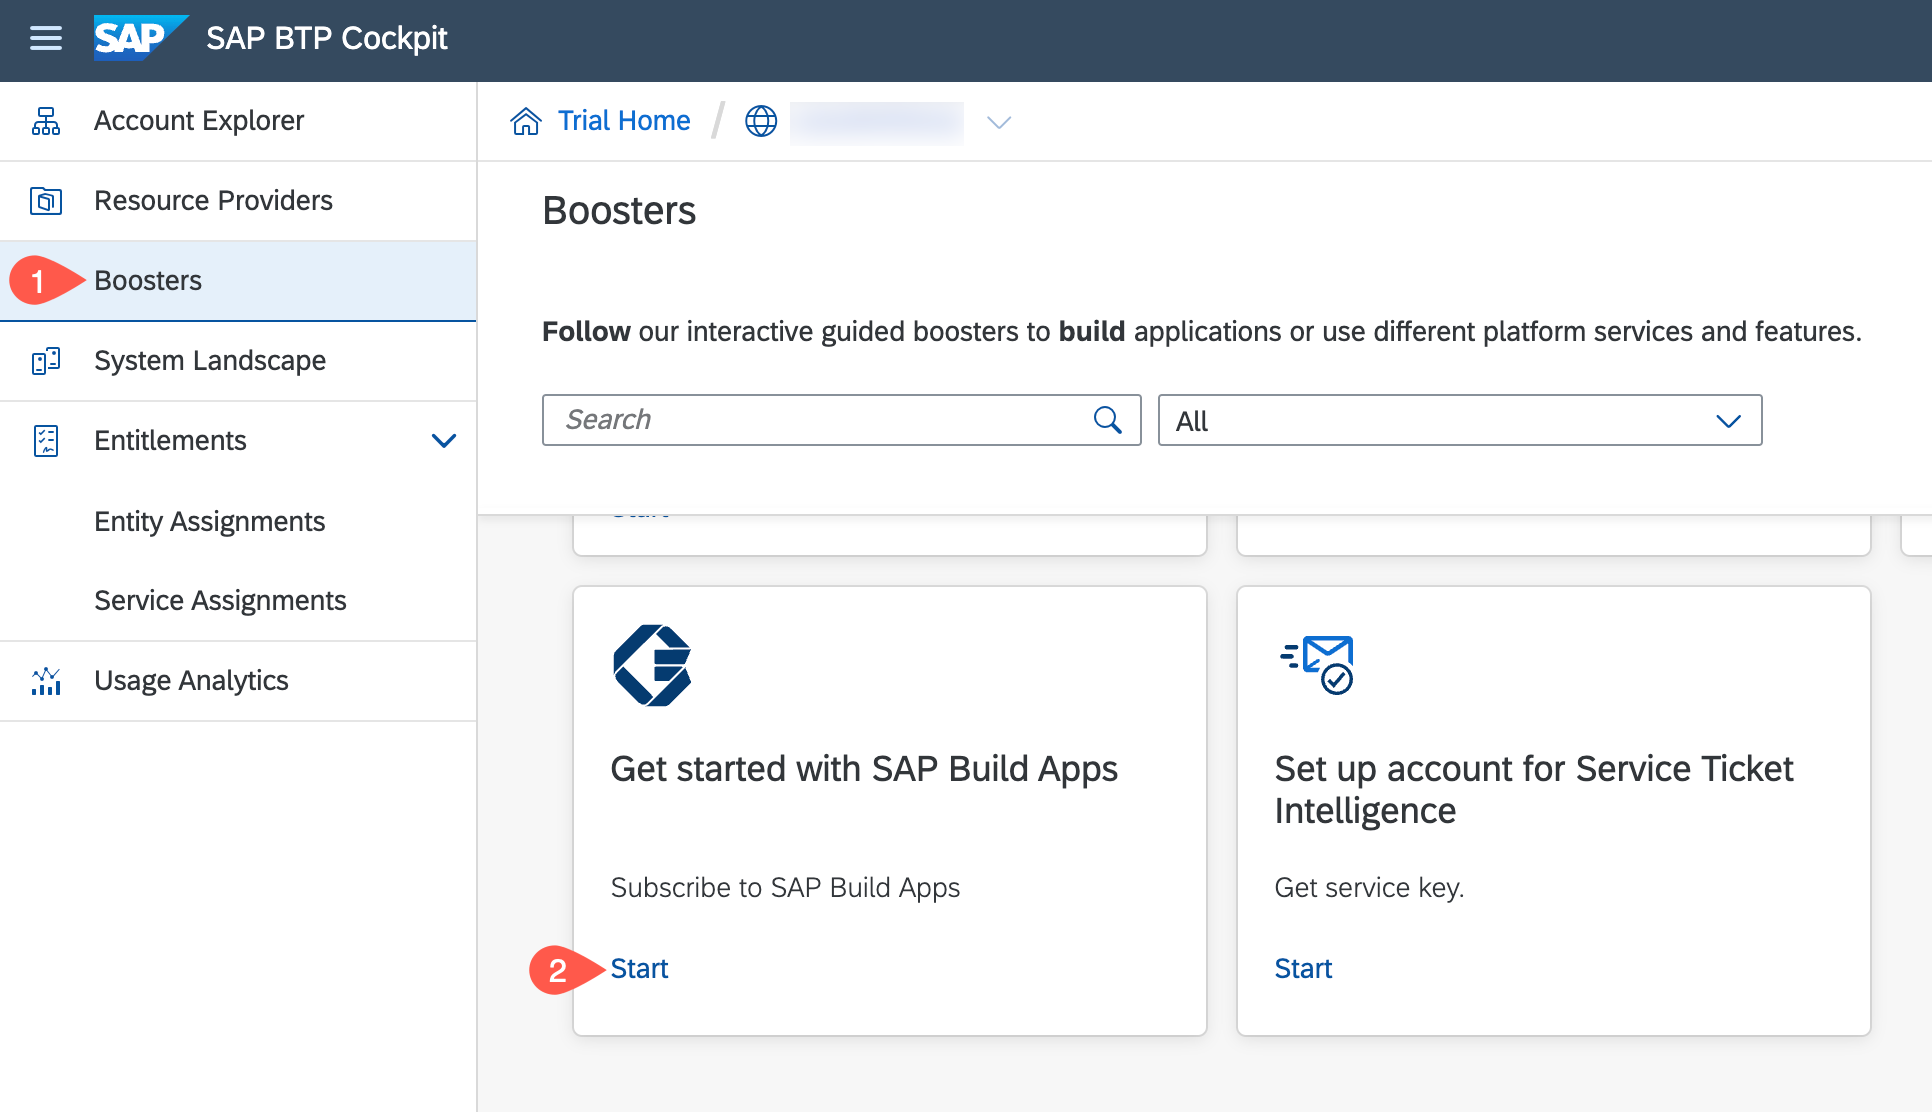
SAP Build Apps,在卡片上点 Start。前提条件检查通过后点 Next。
选 Create Subaccount(想复用已有子账户就选 Select Subaccount),点 Next。
勾选要装的服务:SAP Build Apps 和 SAP Build Work Zone, standard edition 必须保留。测试用途选 free 计划,正式用途选 standard。要做手机 APK 就把 Mobile Services 设为 resources。走 Mock Server 路线还需要 Cloud Foundry Runtime。其余用不到的权利可以删掉。点 Next。
在 Custom Identity Provider for Applications 区域选择要用的 IAS 租户(第一次用会同时建一个),点 Next。
核对摘要,点 Finish,等它跑完。
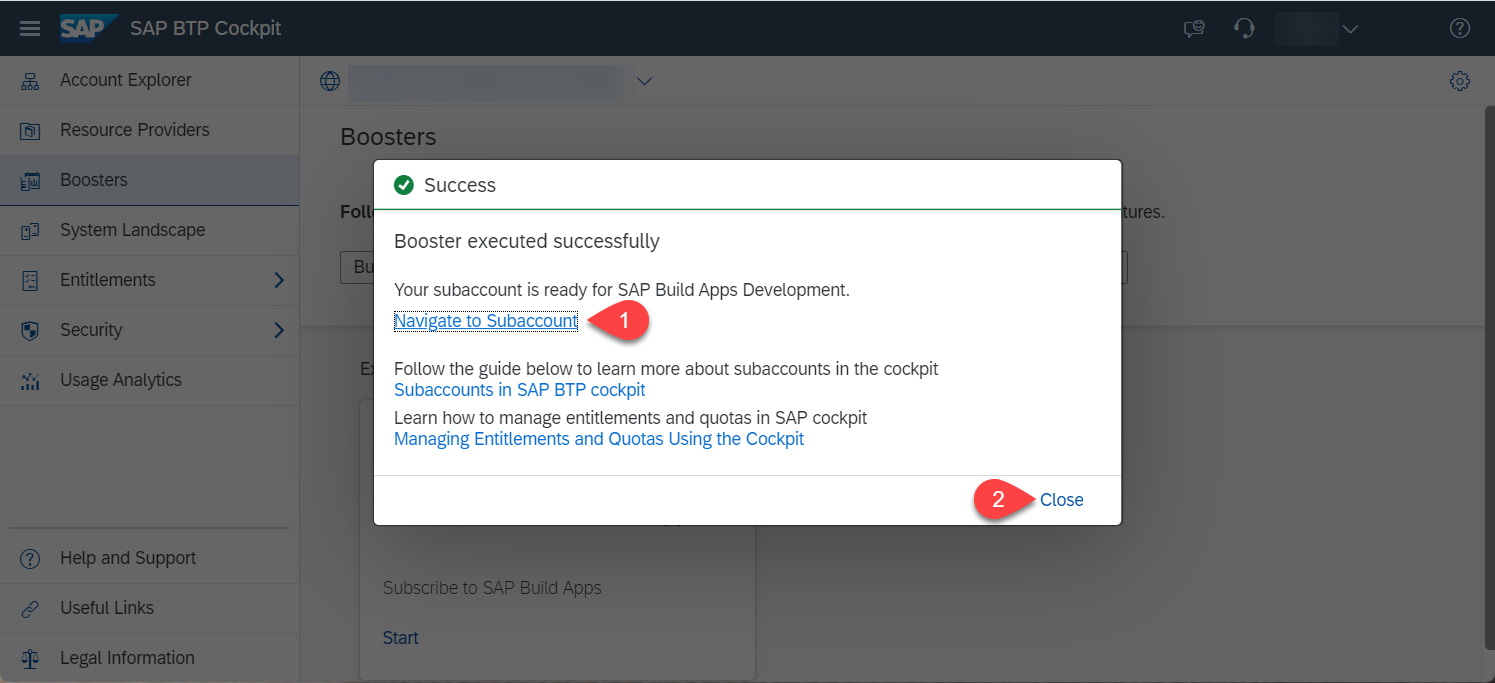
结束后点 Navigate to subaccount,它会在新标签页打开这个子账户;回到原标签页点 Close。
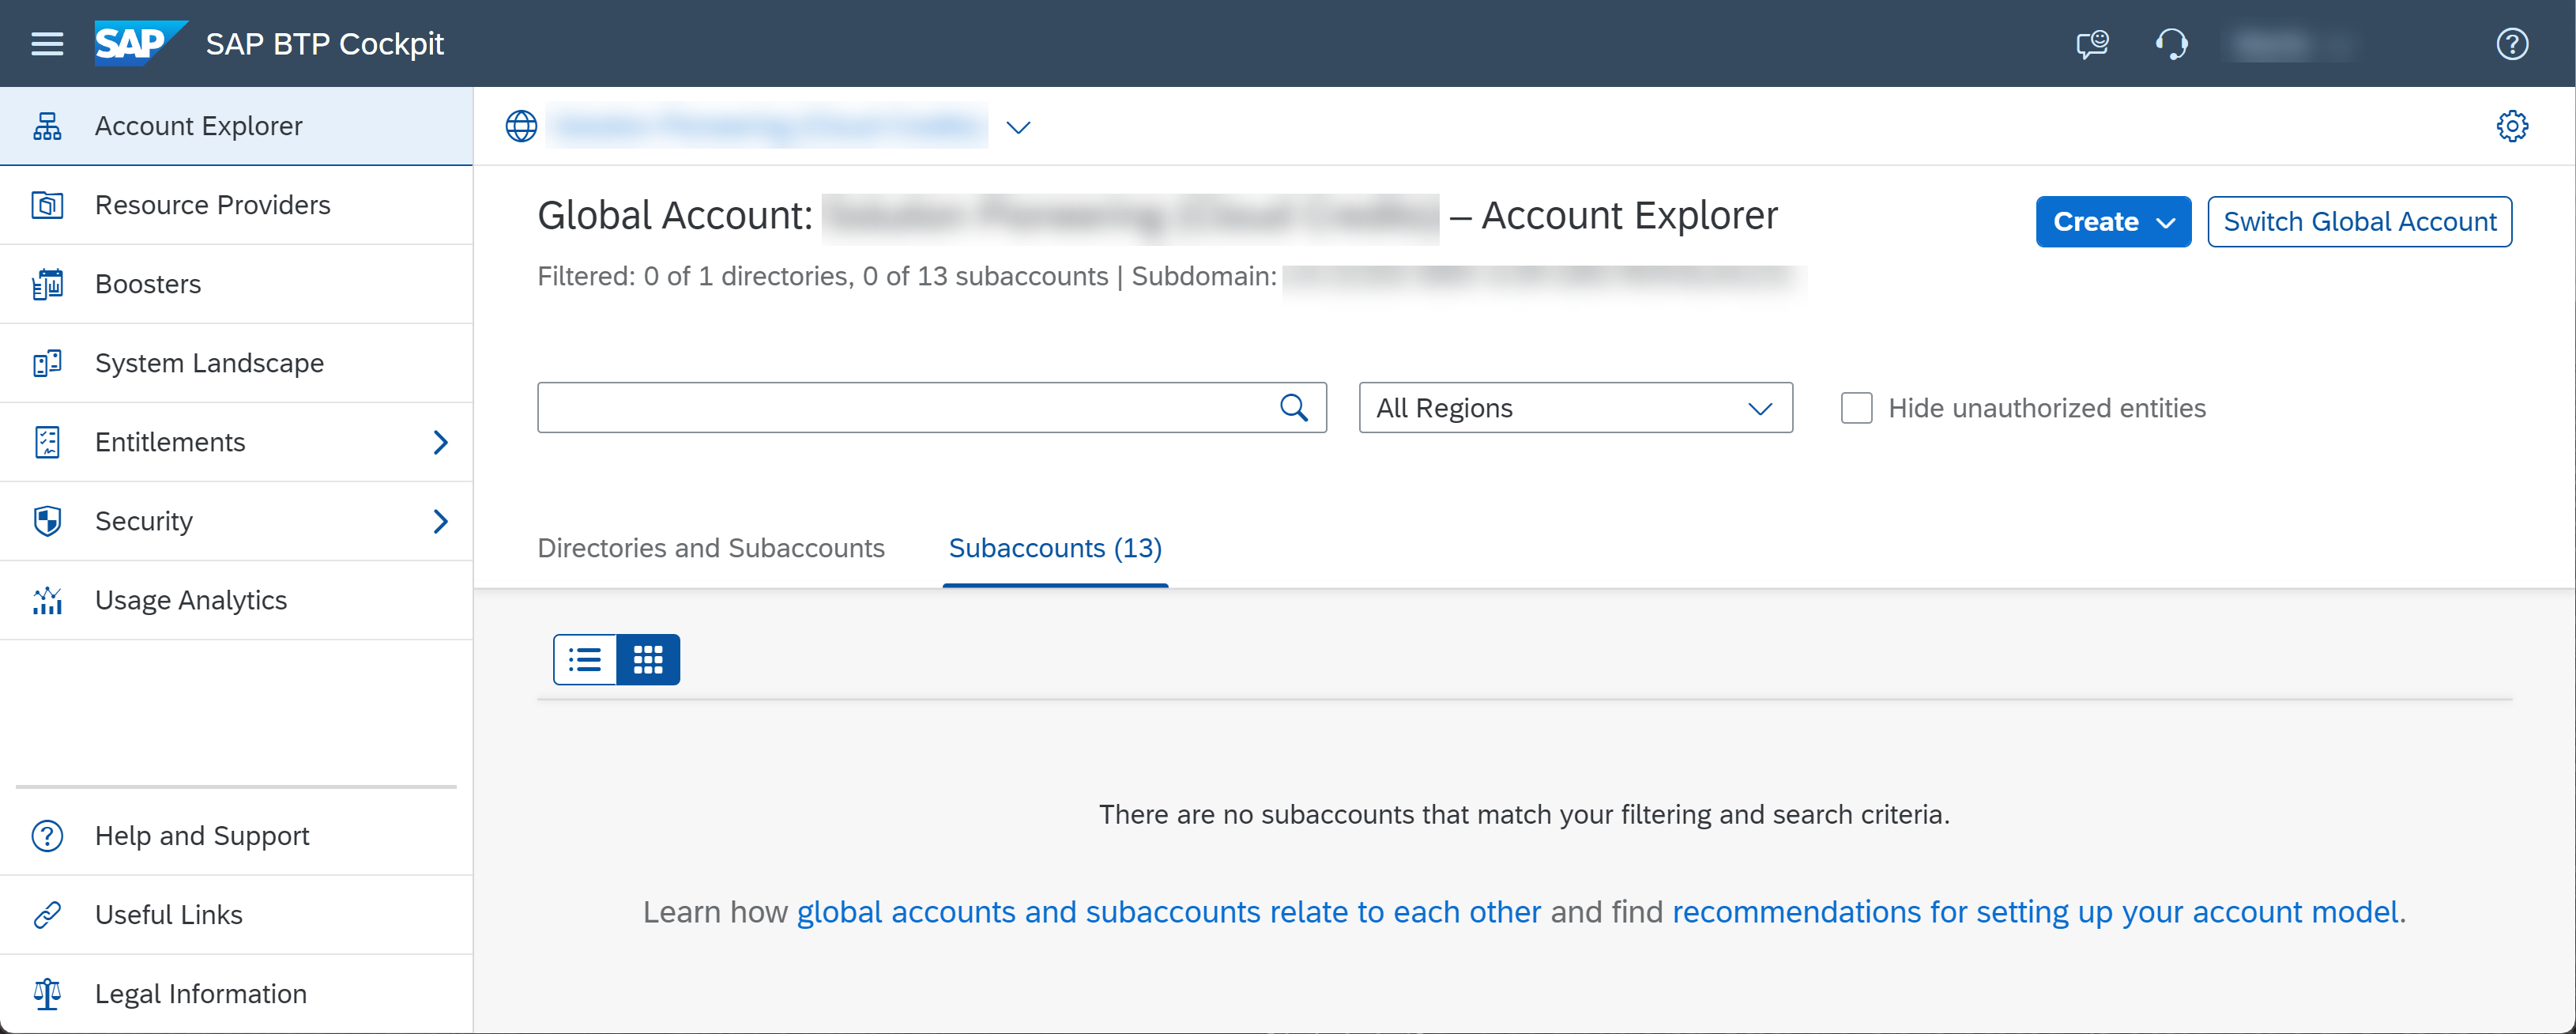
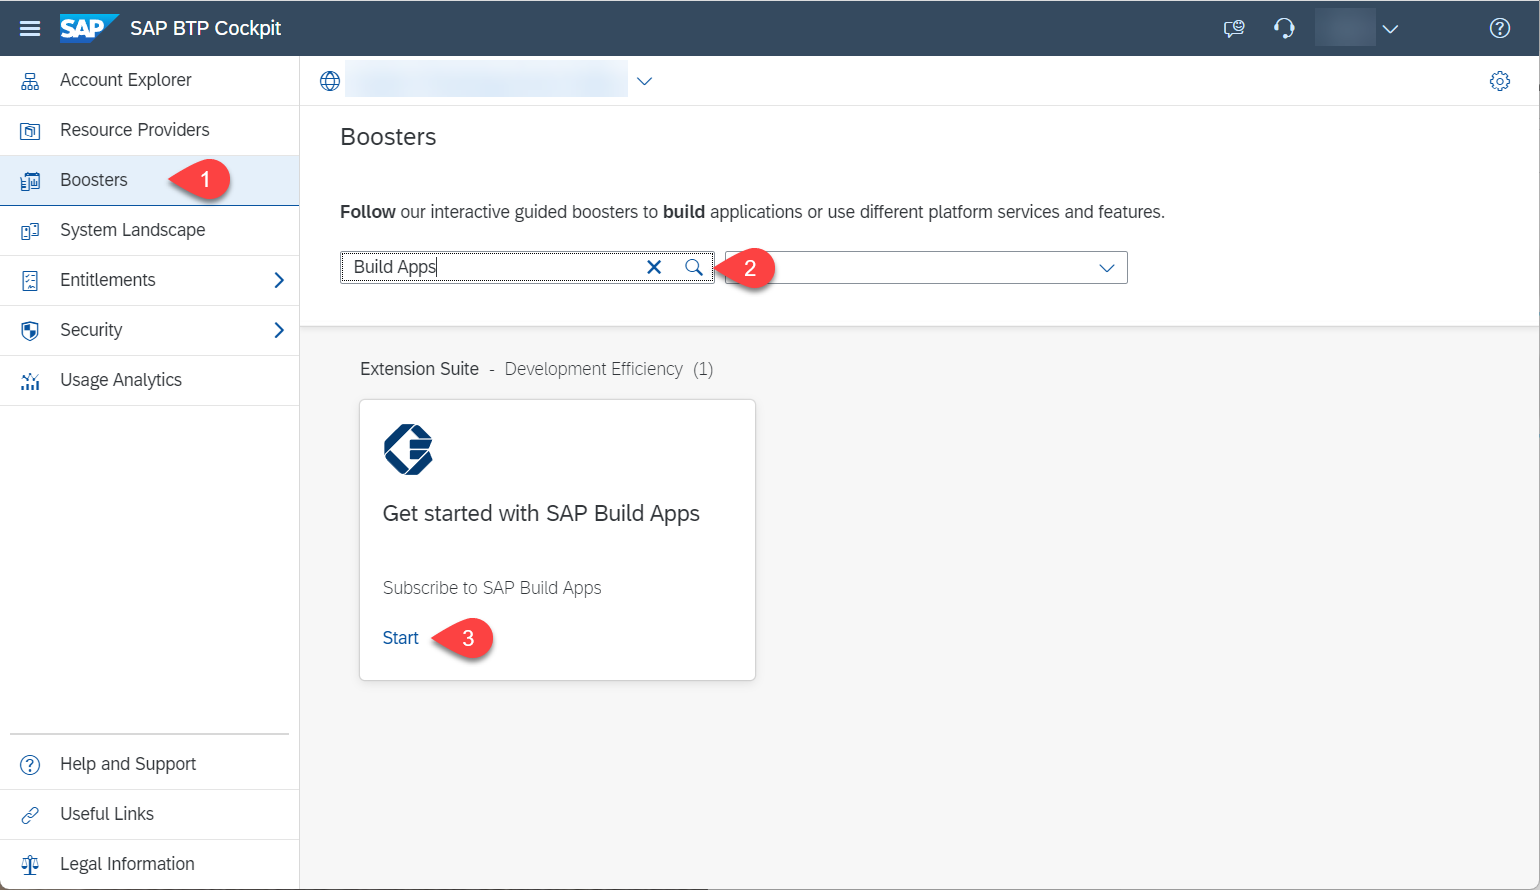
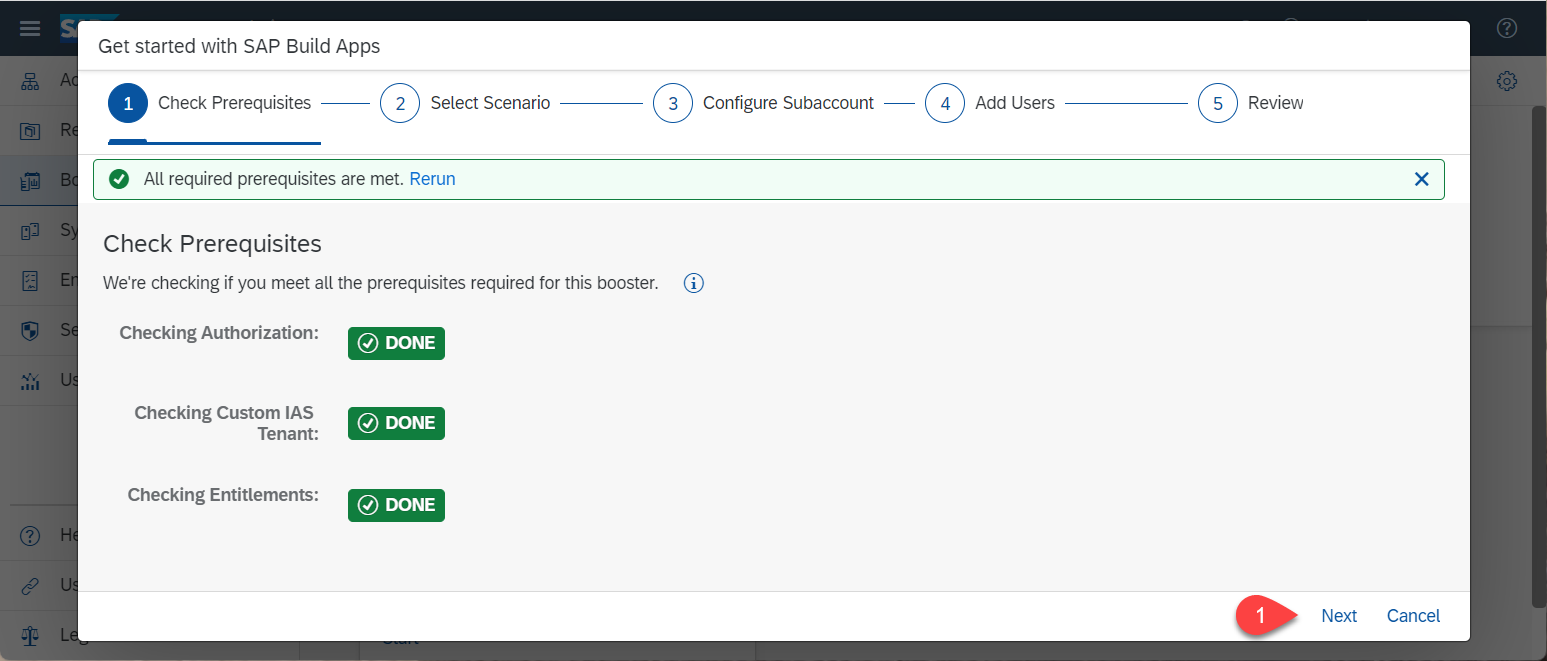
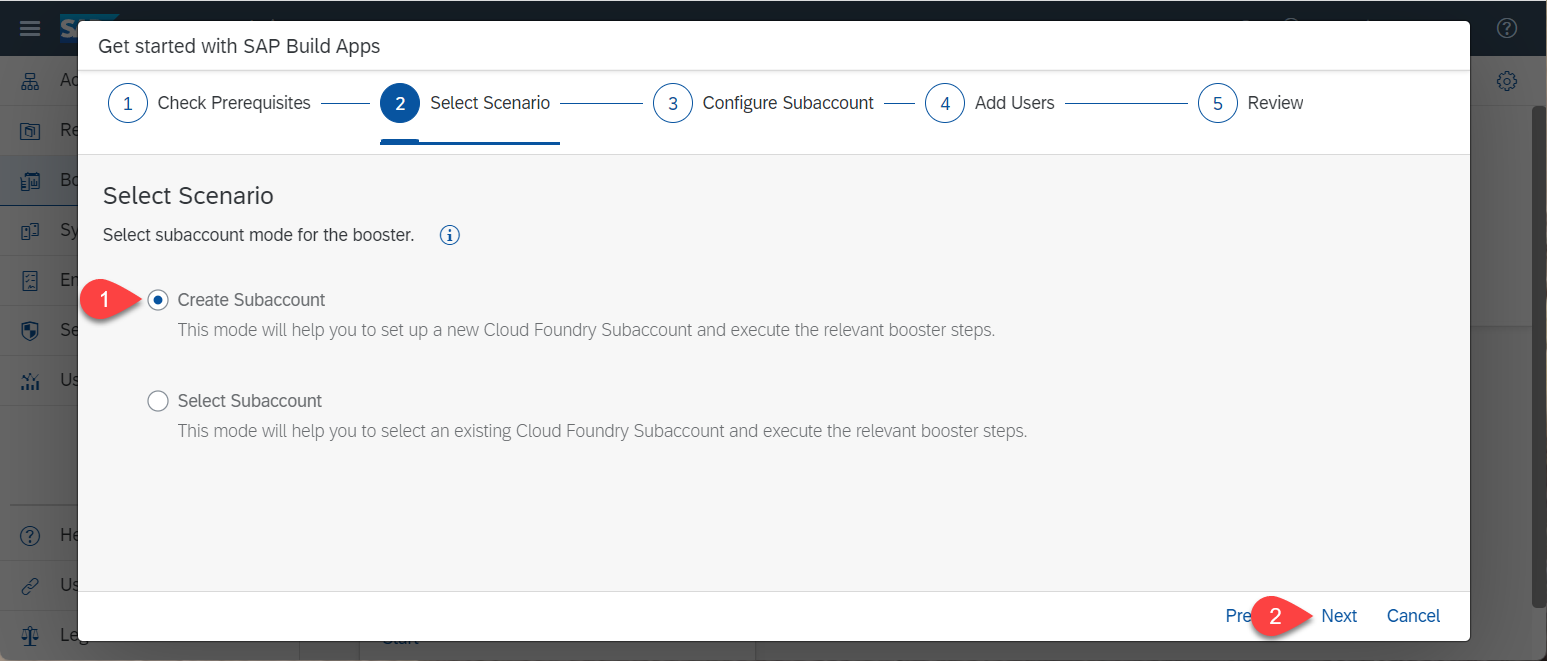
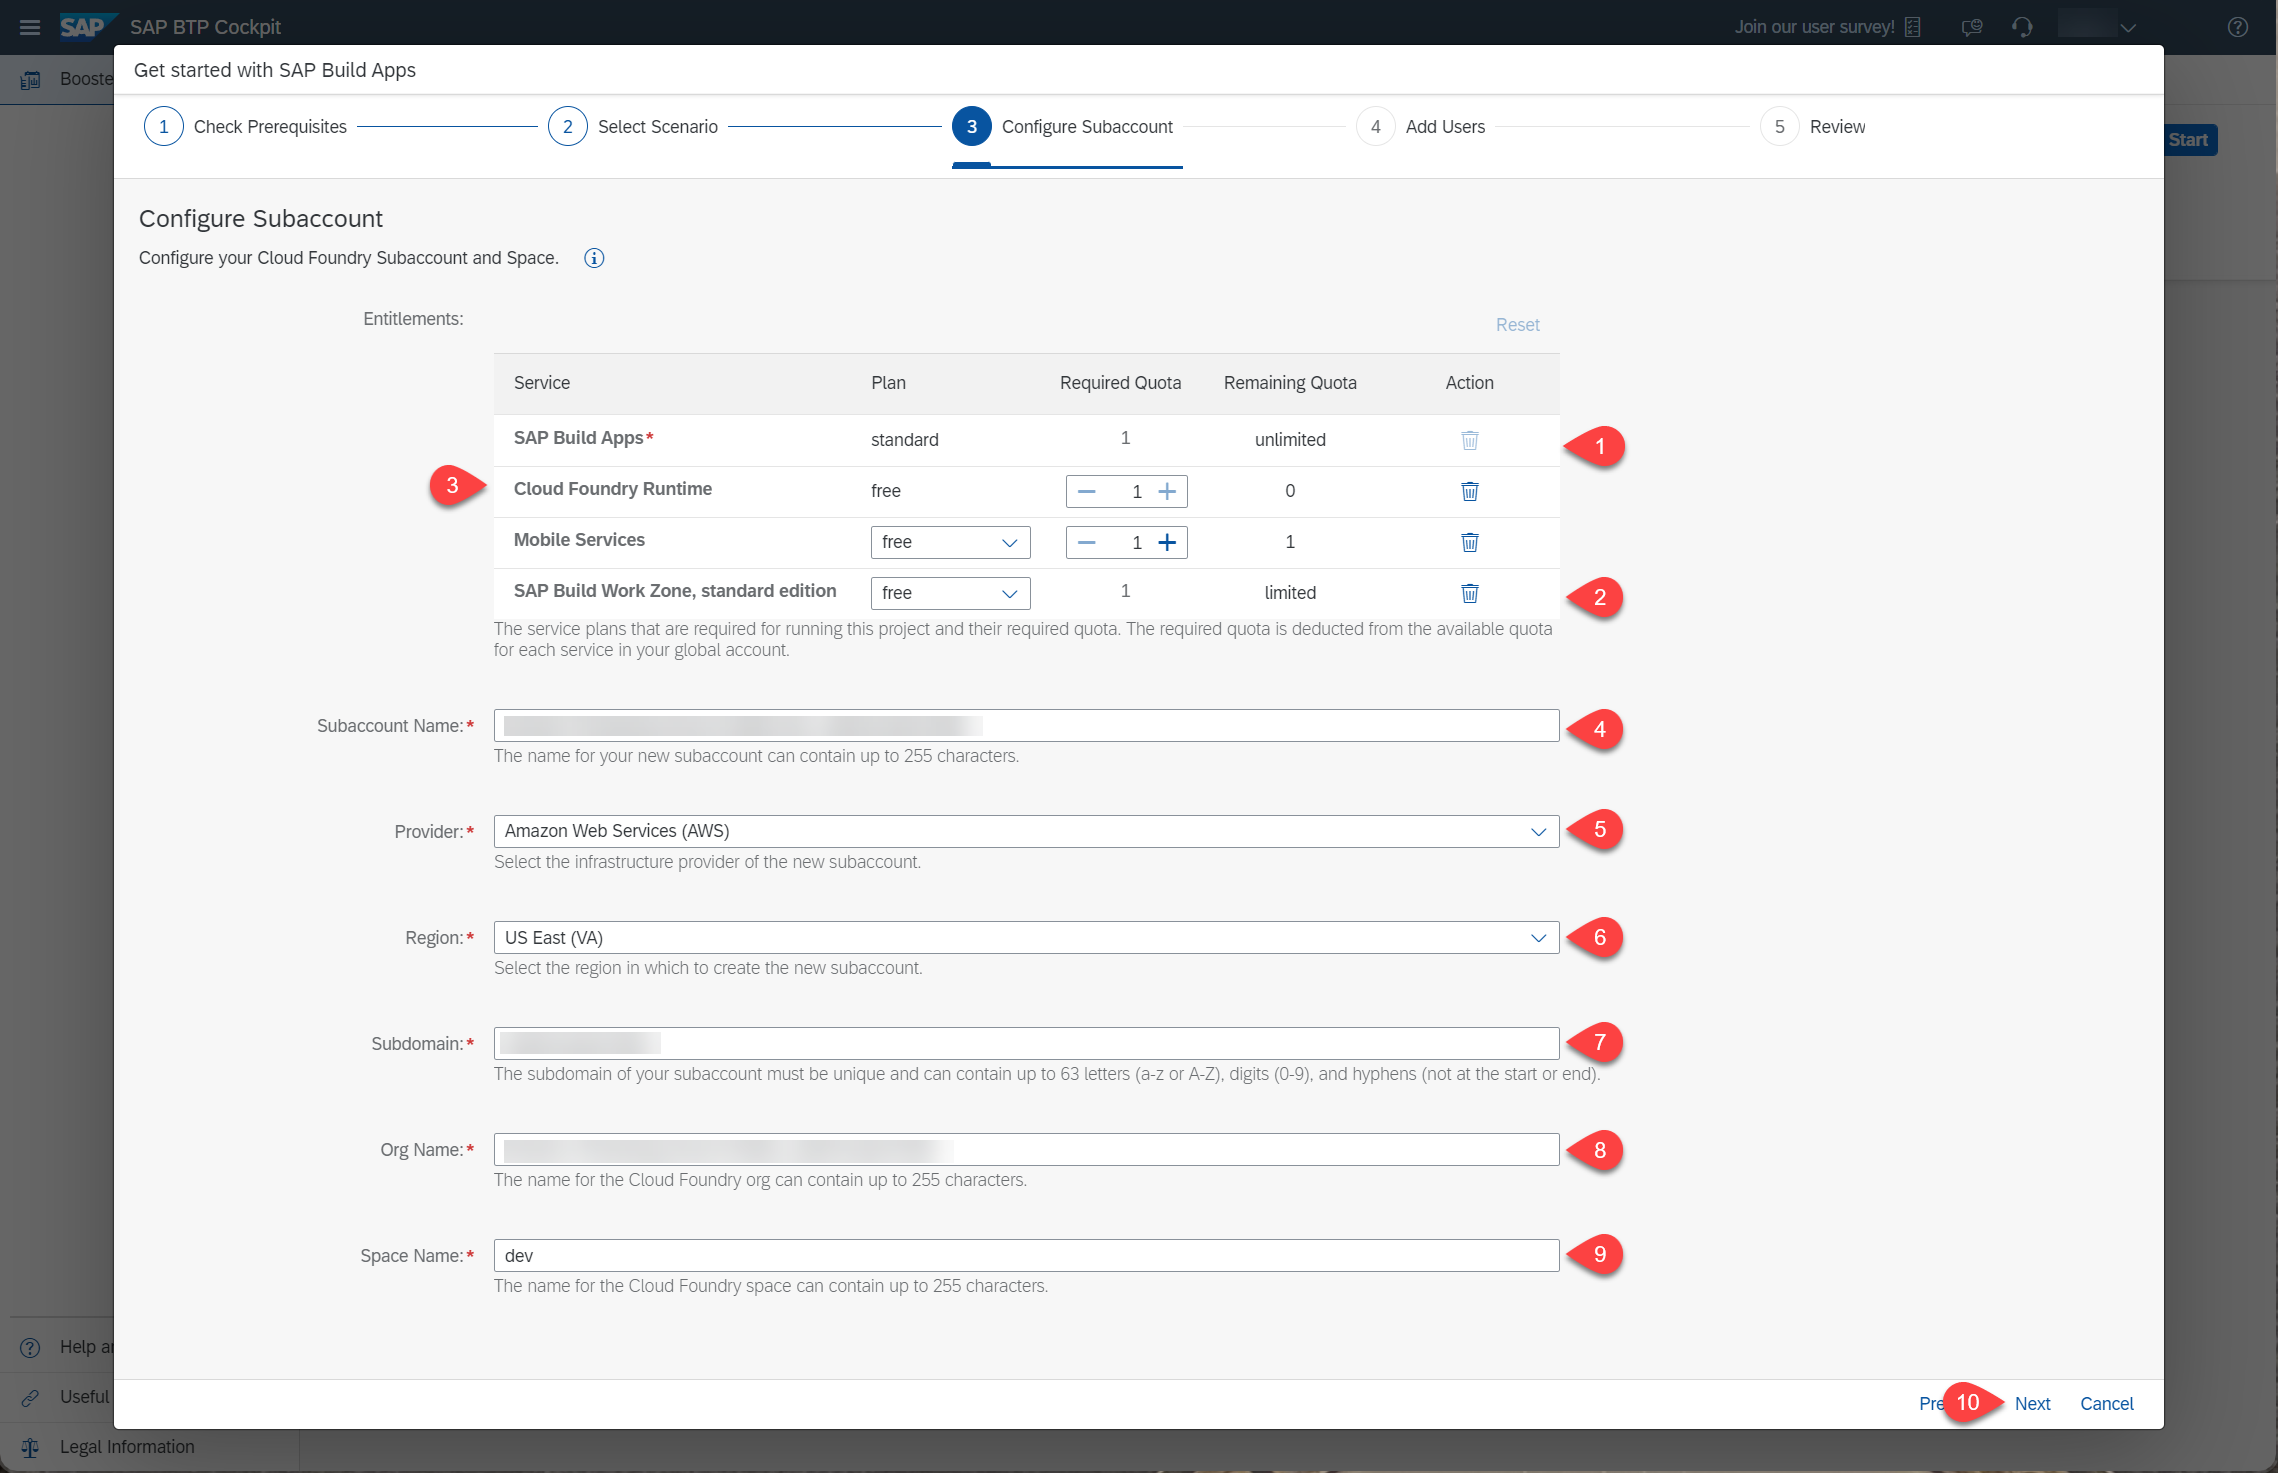
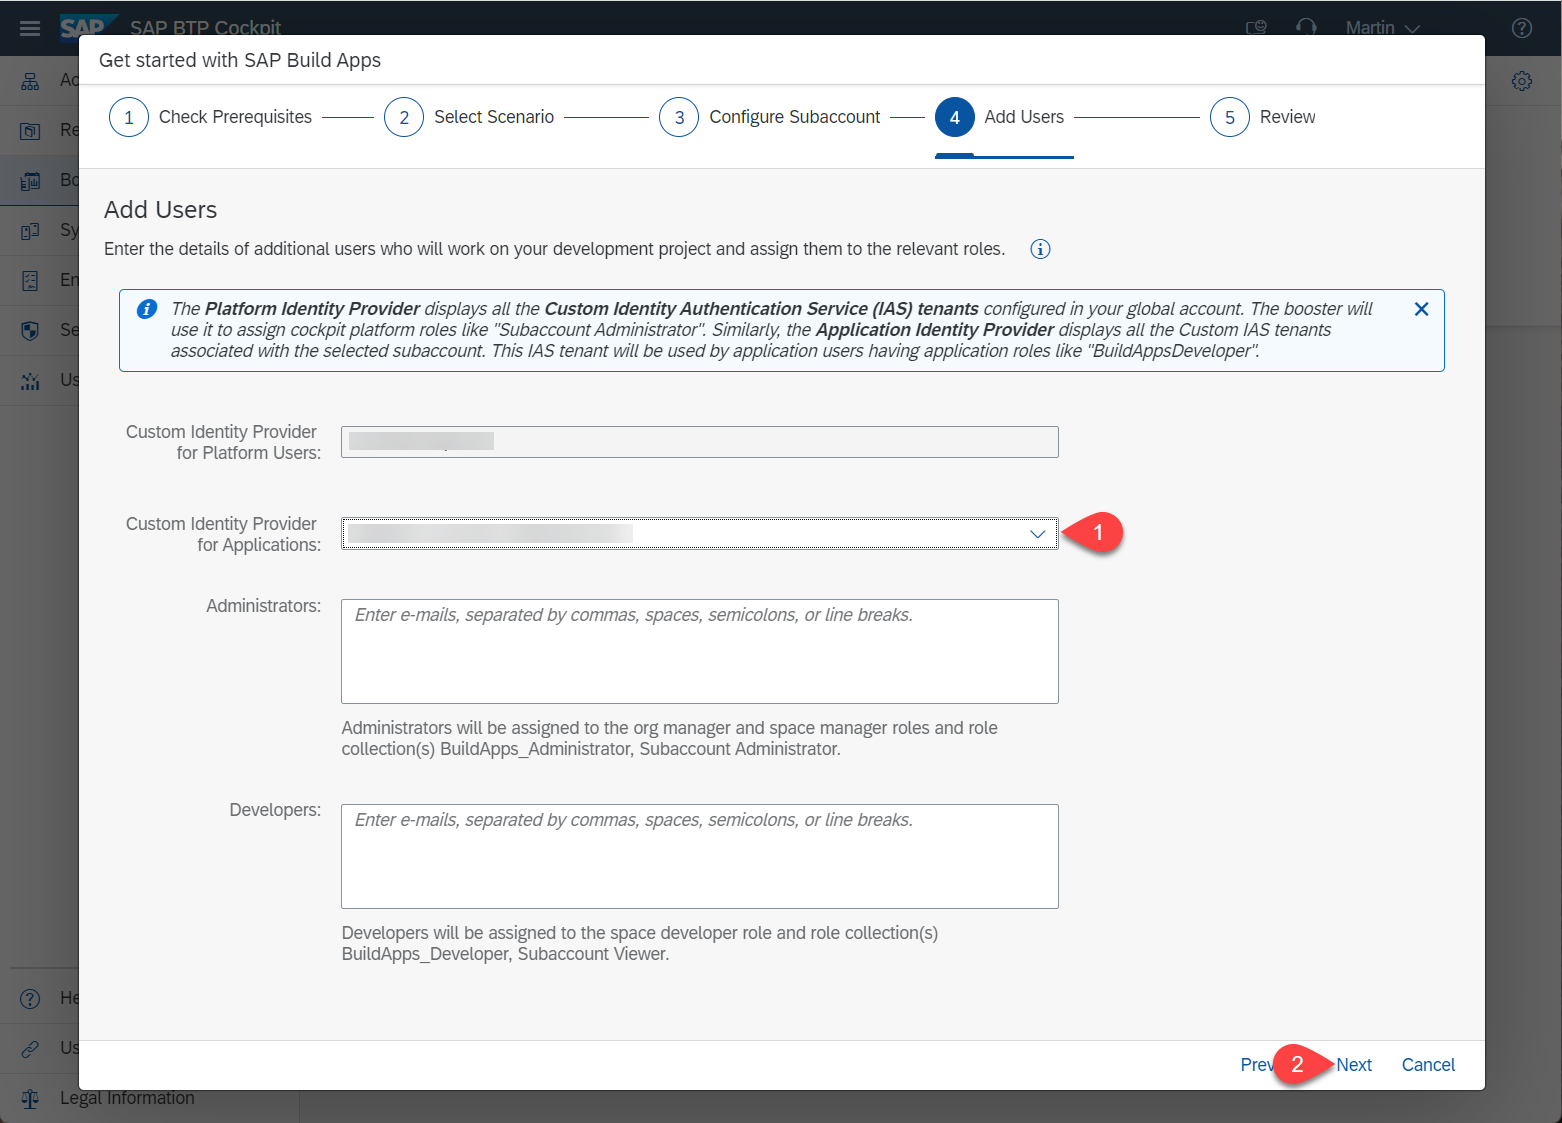
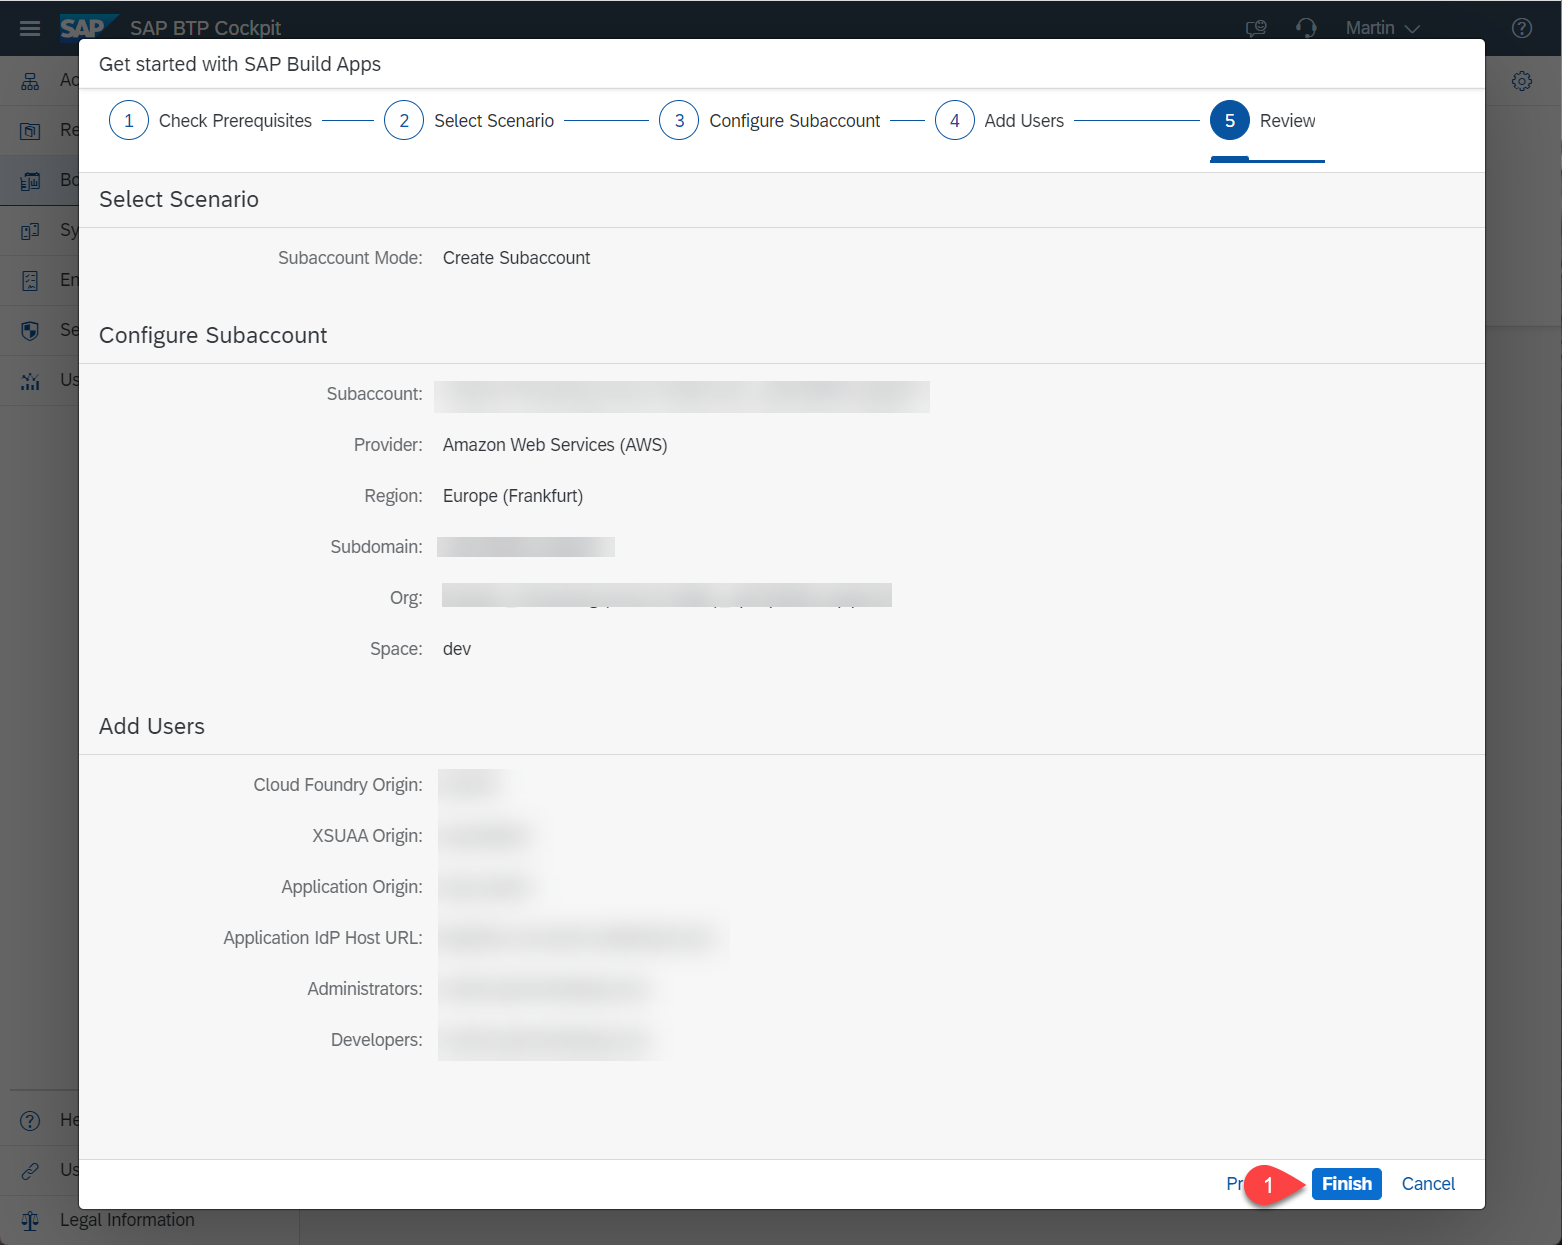
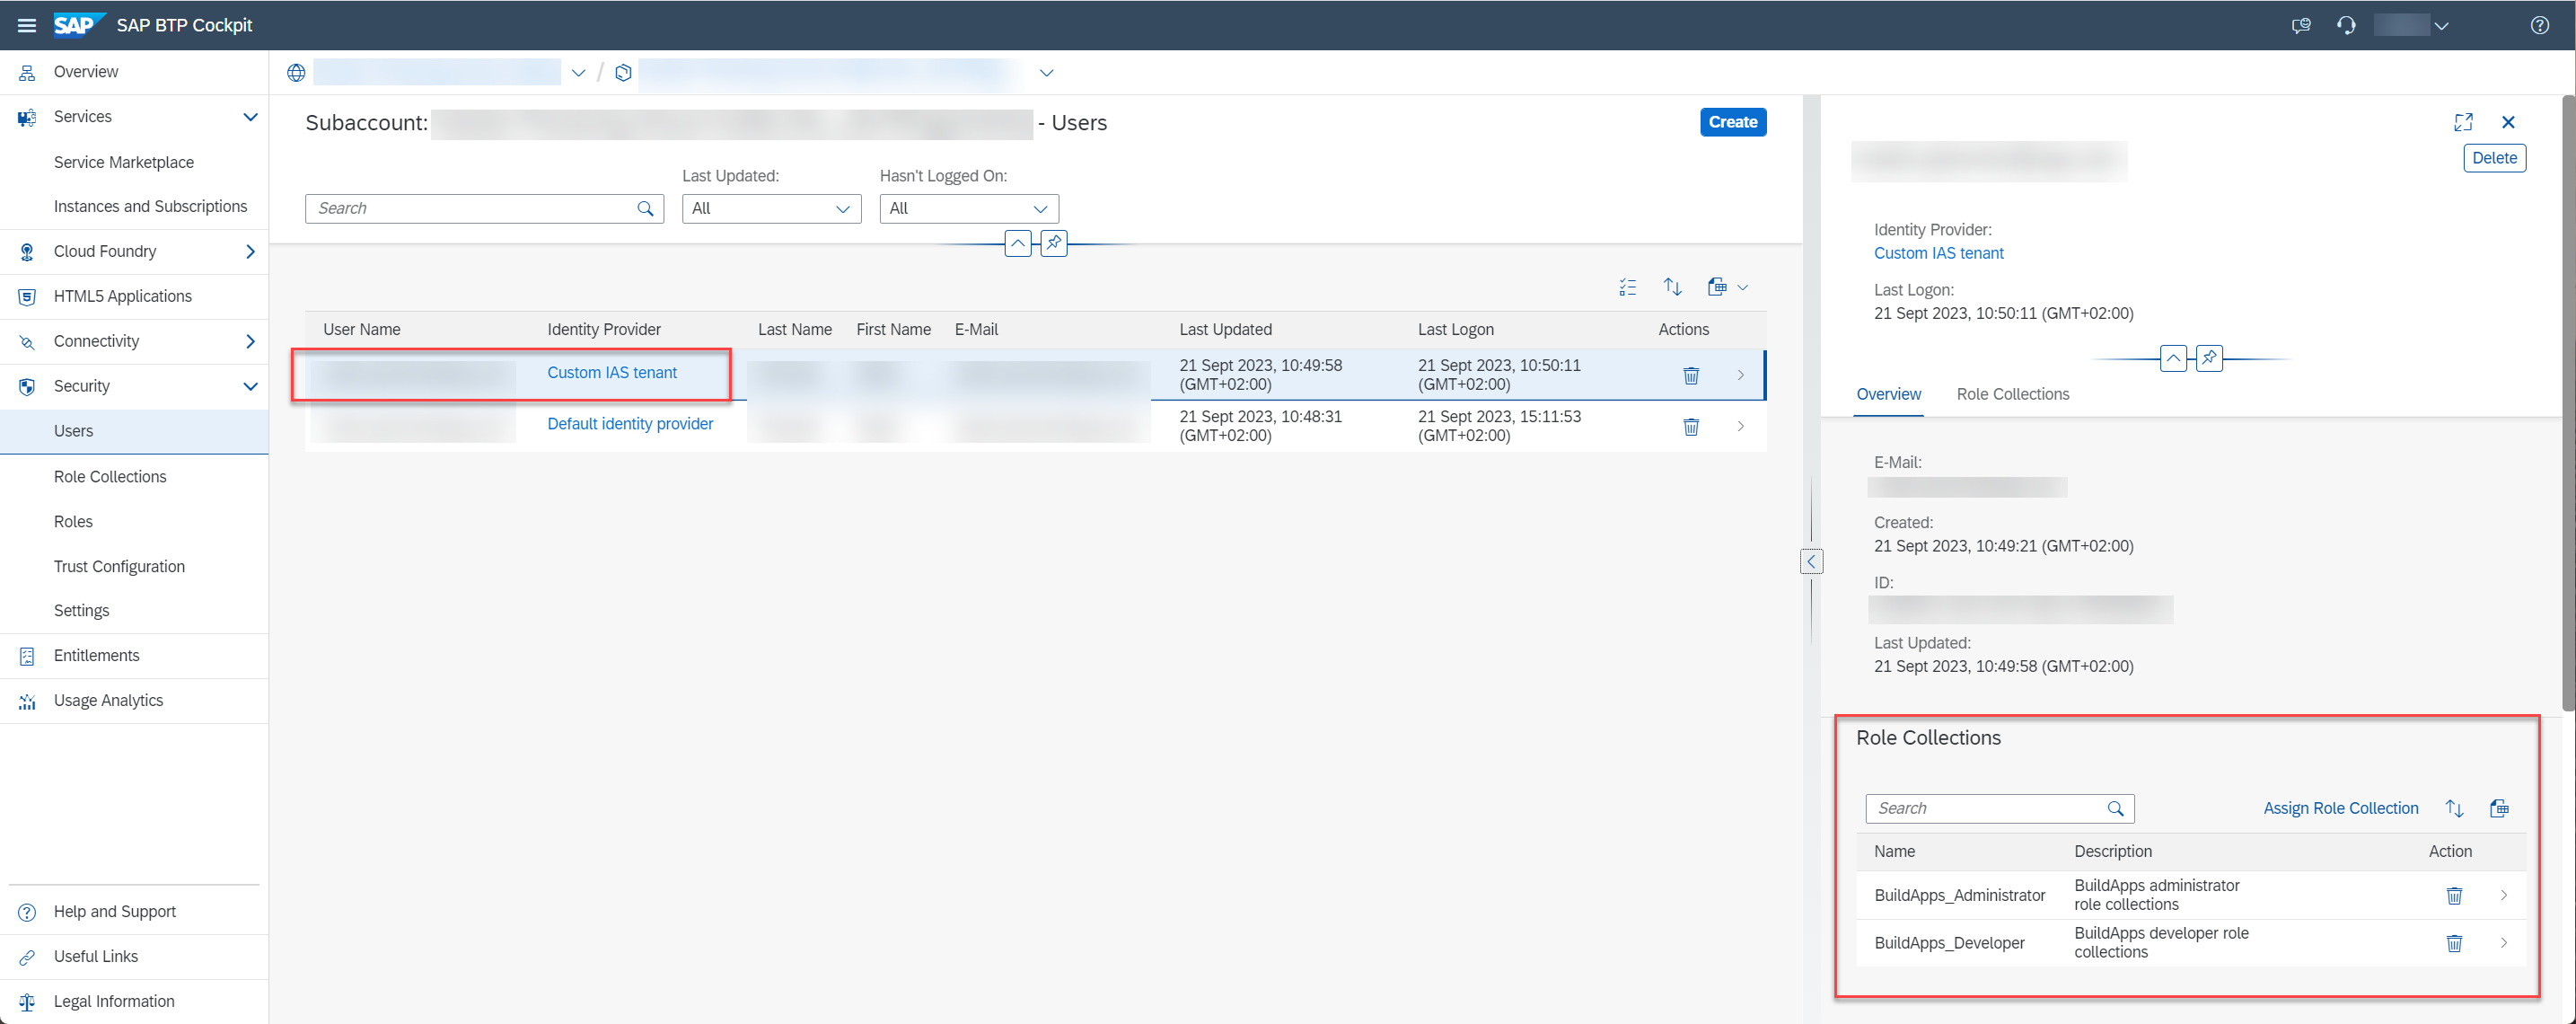
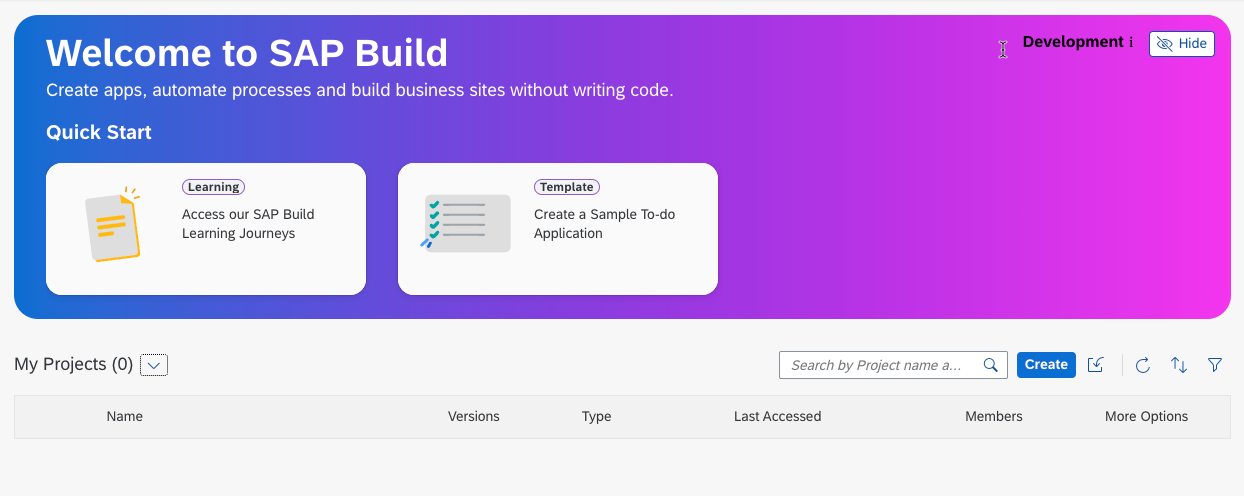
验证:Booster 跑完后,新子账户的 Instances and Subscriptions 里能看到 SAP Build Apps 与 SAP Build Work Zone, standard edition 两个订阅;Security → Role Collections 里能看到 LCNC_Administrator、LCNC_Developer、Launchpad_Admin 等角色集合,并且已经包含你的用户。下图就是配置完成后子账户里的样子:
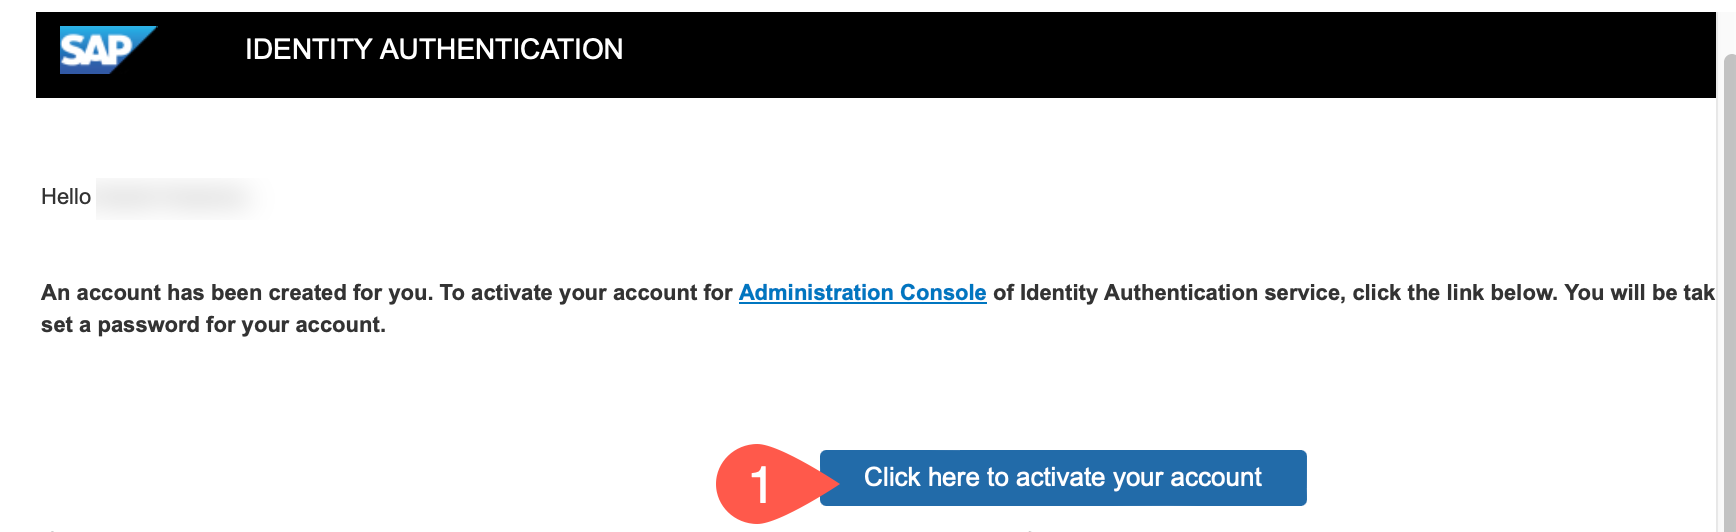
试用账户路线:如果你用的是 trial 账户,区域必须是 US East。流程一样,只是在 Custom Identity Provider 那一步要额外填你的电子邮箱;Finish 之后要去邮箱点激活邮件,设置 IAS 密码。激活邮件和设置密码两屏长这样:
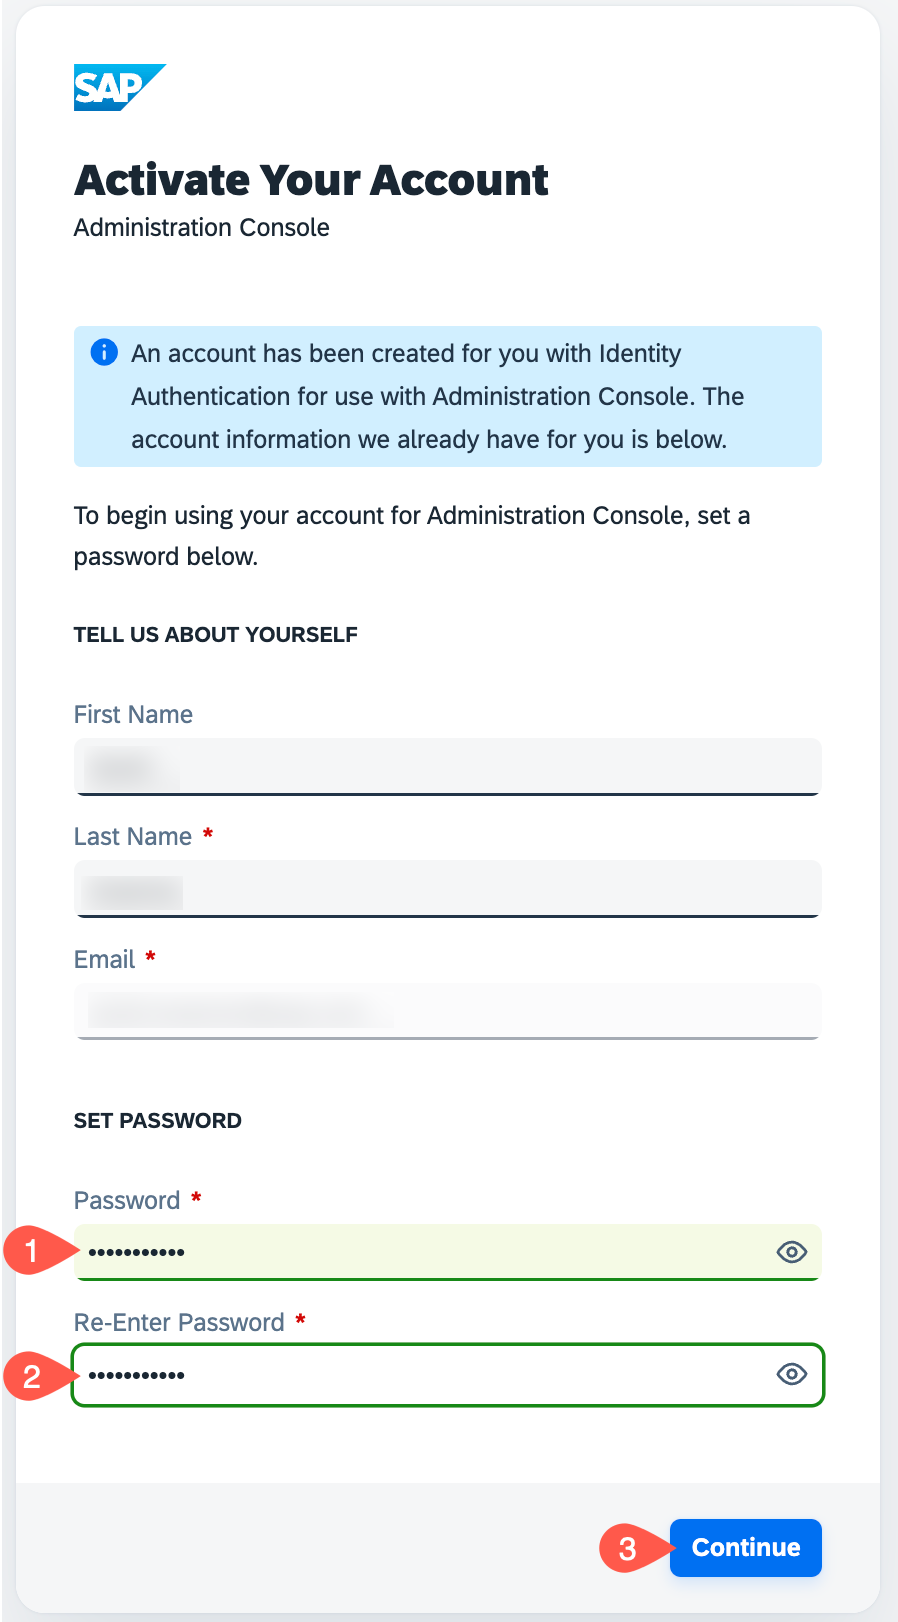
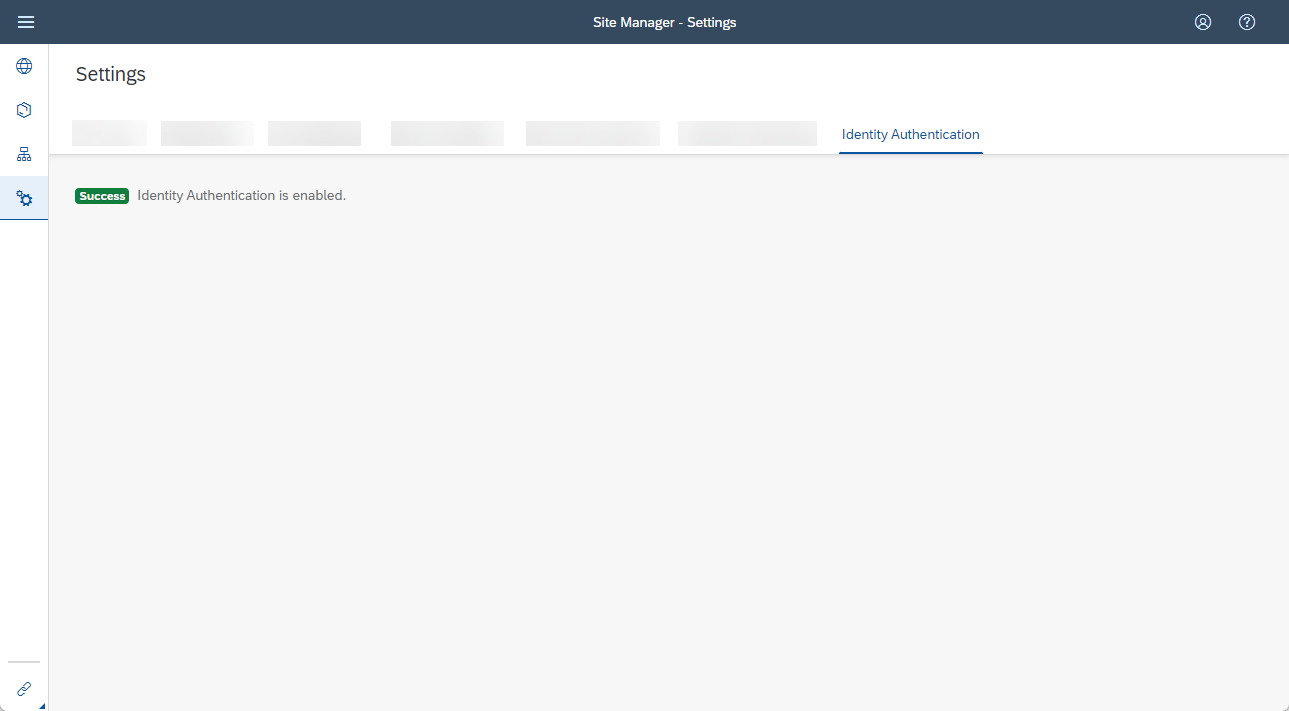
步骤 2:为 SAP Build Work Zone 启用 Identity Authentication
做什么(为什么):Work Zone 默认用 BTP 自带的用户账户服务(XSUAA)做登录。但我们要让 Build Apps 里做的应用出现在 Work Zone 站点里,且两边认同一个身份,所以必须把 Work Zone 的认证方式切到 IAS。这是一次性设置,会影响同一子账户里所有 Work Zone 资产;但每个部署了 Build Apps 应用的子账户都要做一次。
怎么点:
进入子账户,选 Services → Instances and Subscriptions。
找到 SAP Build Work Zone, standard edition,点右侧的 ⋯,选 Go to Application,打开 Site Manager。
点侧边栏的 Settings,切到 Identity Authentication 选项卡。
确认「子账户与 IAS 之间存在有效的信任配置」的提示是绿色的,点 Enable。
等切换生效,最长 15 分钟。
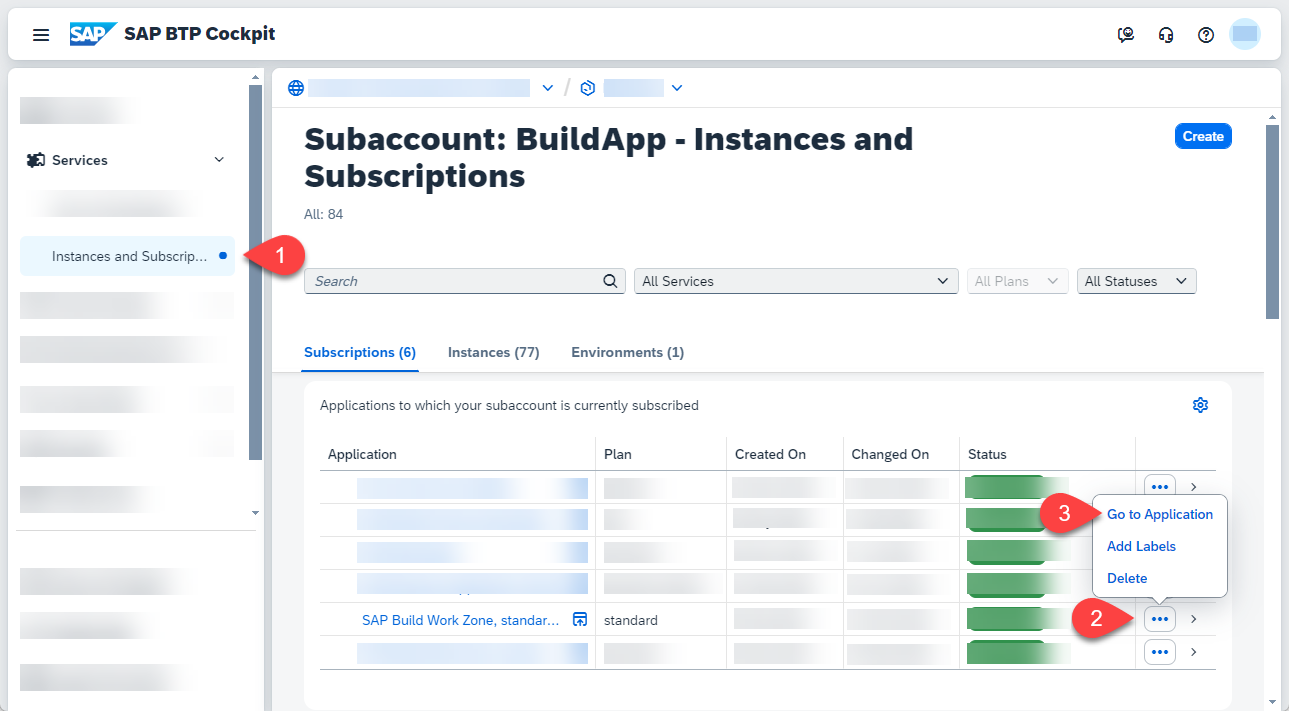
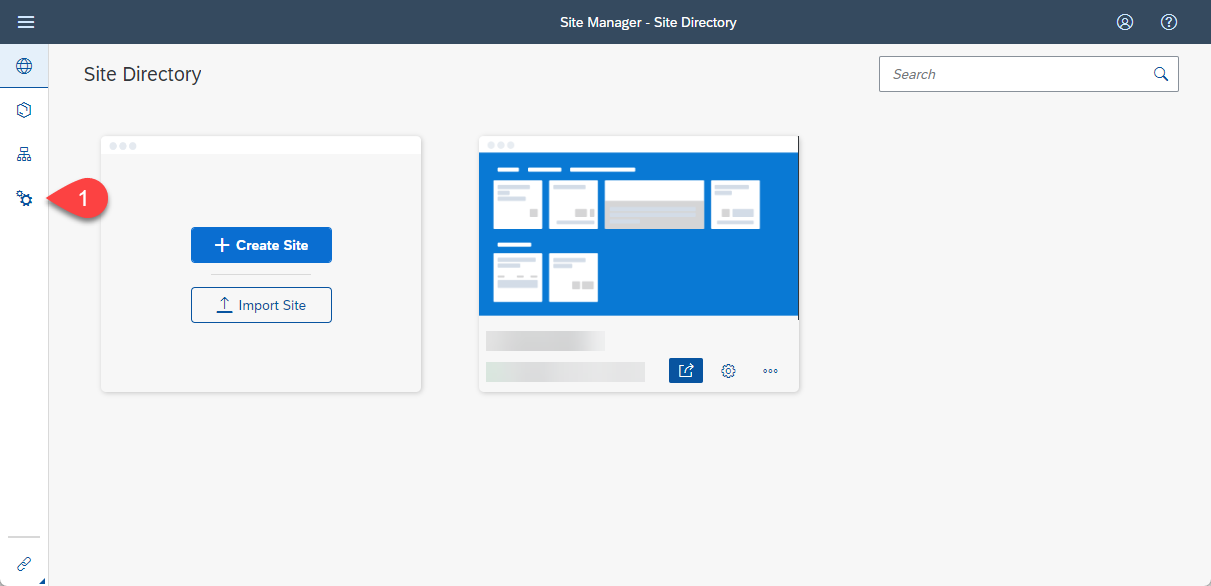
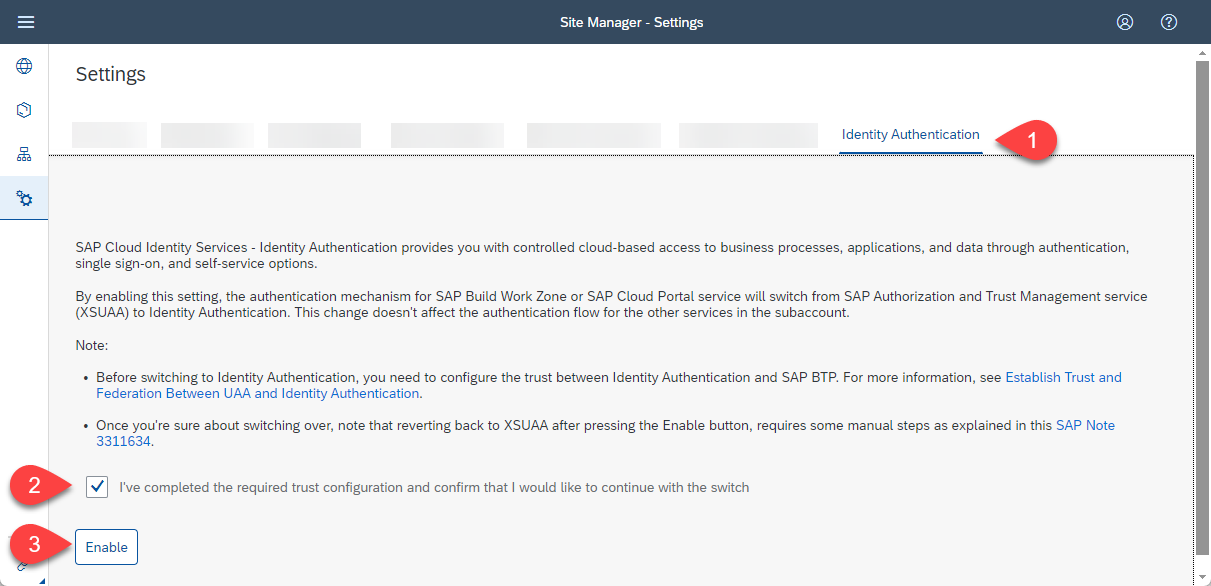
验证:切换成功后会出现成功提示。之后用无痕窗口打开 Work Zone,登录页应该是 IAS 的登录页,而不是 BTP 默认登录页。
步骤 3:把 Work Zone 与 Build Apps 服务连起来
做什么(为什么):Work Zone 站点要从 Build Apps 拿到「已部署应用」的清单,才能把应用列出来做磁贴。这一步就是在 IAS 里给 Work Zone 这个应用加一条指向 Build Apps API 的依赖(dependency)。
怎么点:
在 BTP Cockpit 的子账户里选 Security → Trust Configuration。
点开你的 Custom IAS tenant(自定义身份提供者)。
点 Identity Authentication Tenant 链接,跳到 Cloud Identity Services 管理台。
选 Applications & Resources → Applications。
在左侧列表里选 SAP Build Workzone, standard edition,切到 Dependencies 选项卡。
点 Add,在 Dependency Name 里输入
sap-build-apps-api(区分大小写,写错不生效),点 Save。
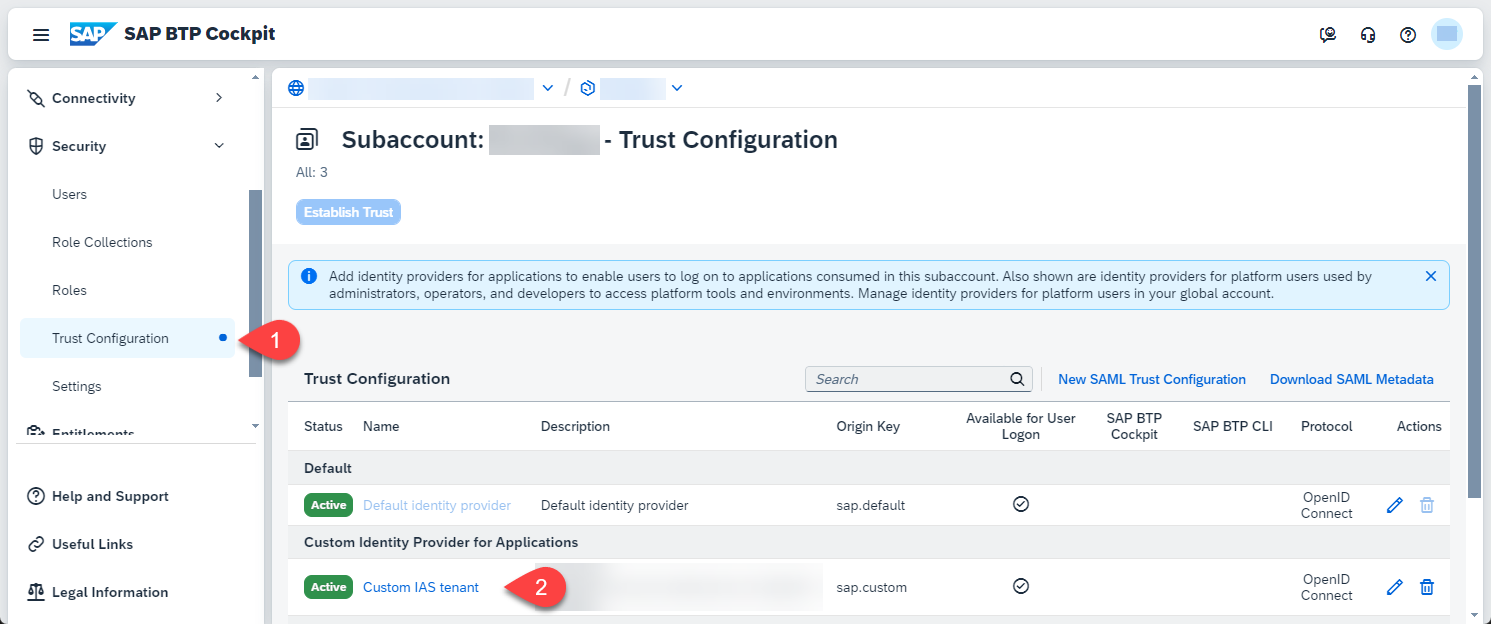
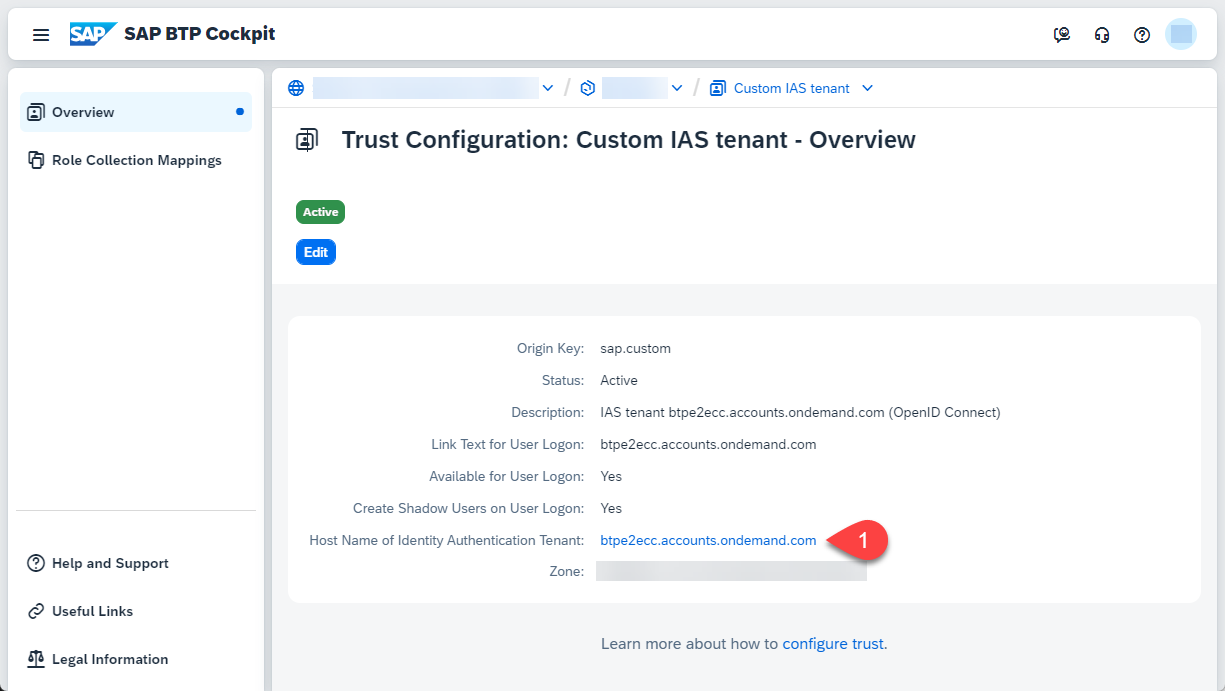
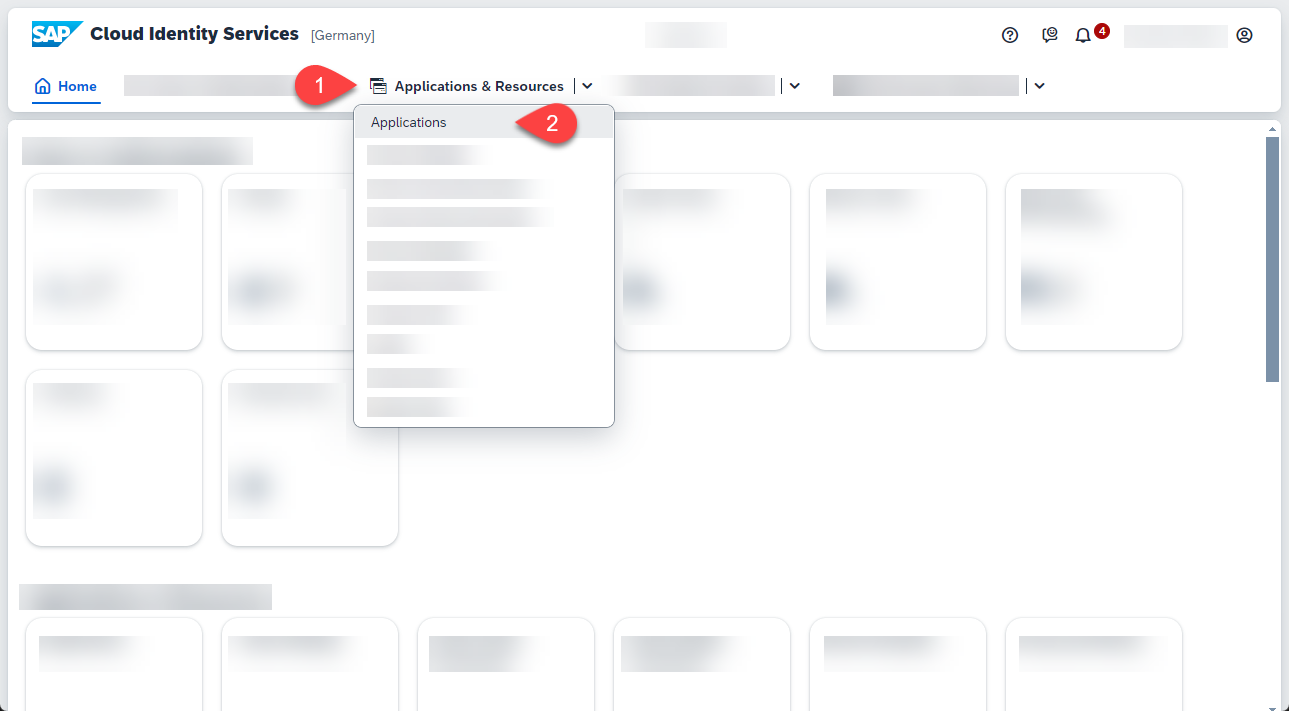
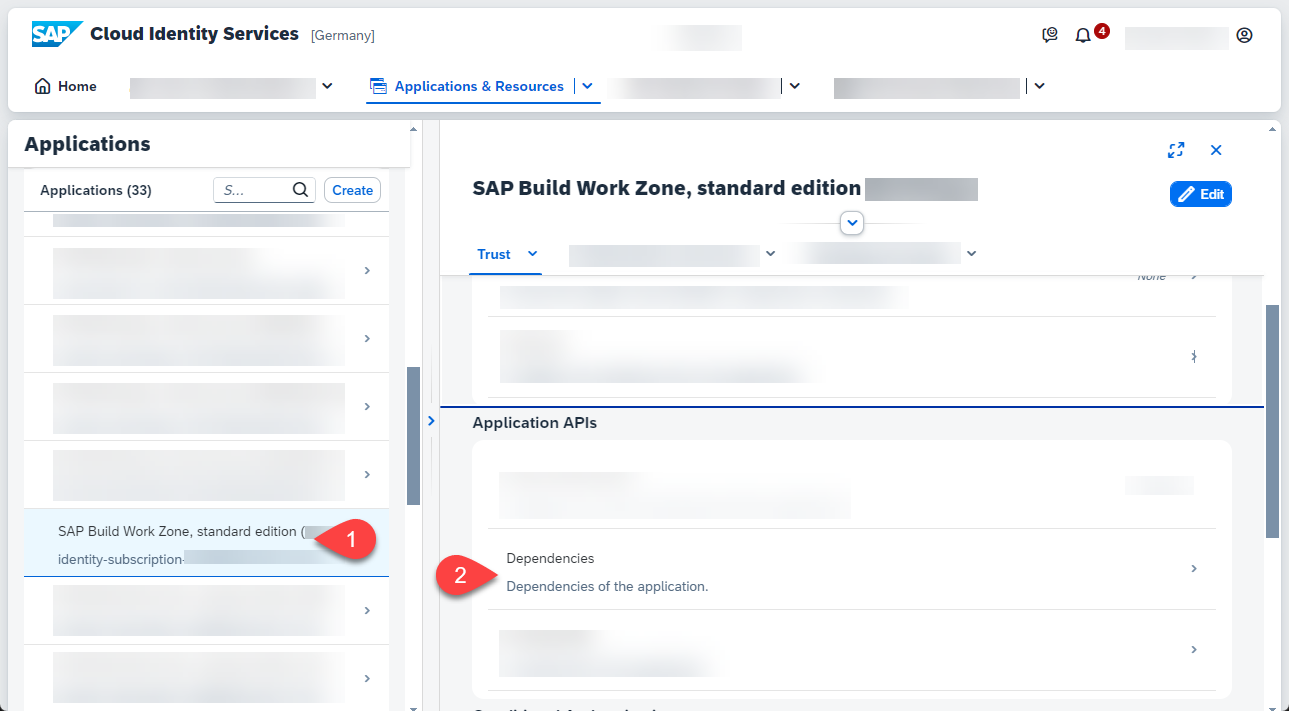
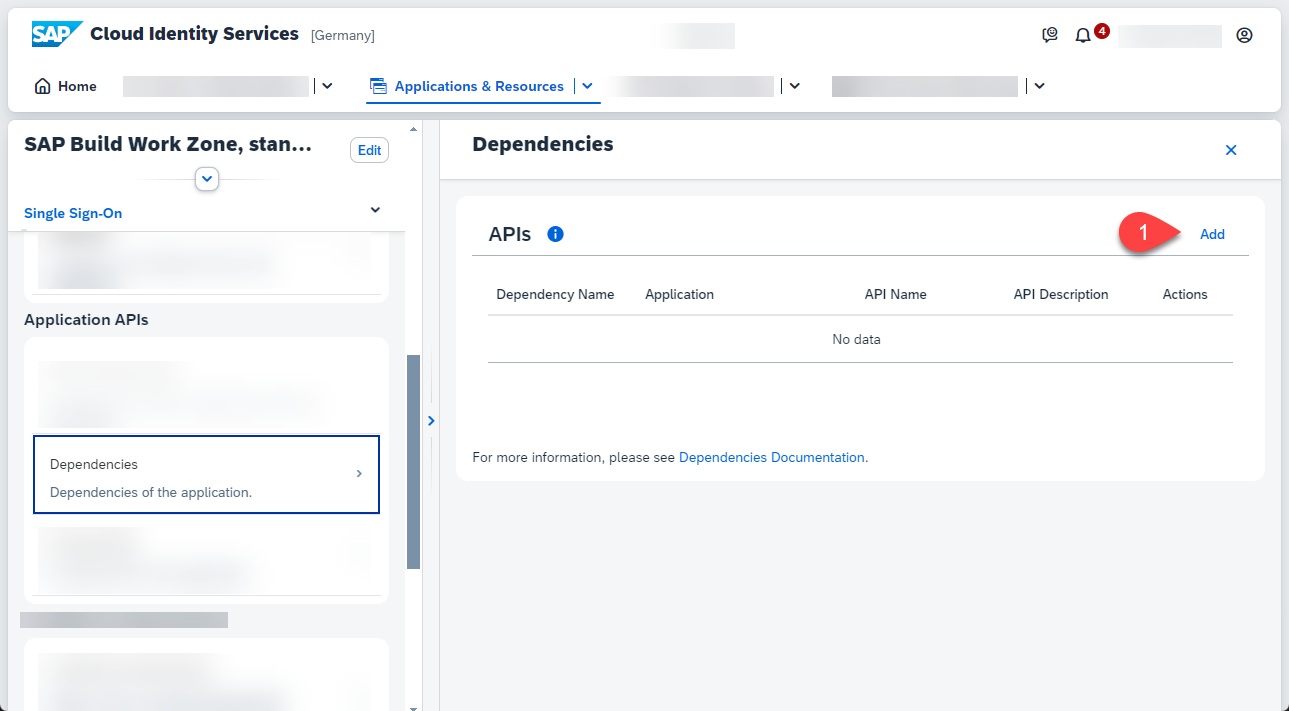
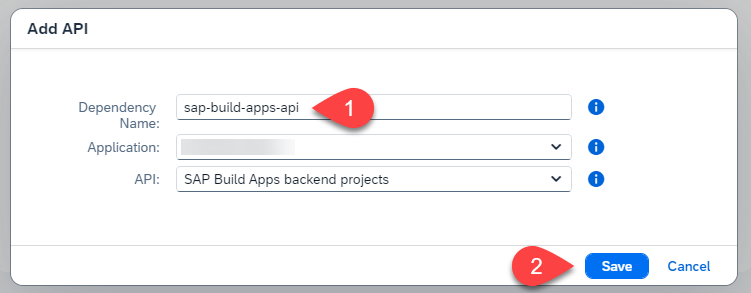
验证:保存后 Dependencies 列表里出现 sap-build-apps-api 这一行;如果站点里点开磁贴后报「无法获取已部署应用」,多半就是这一行名字写错了。
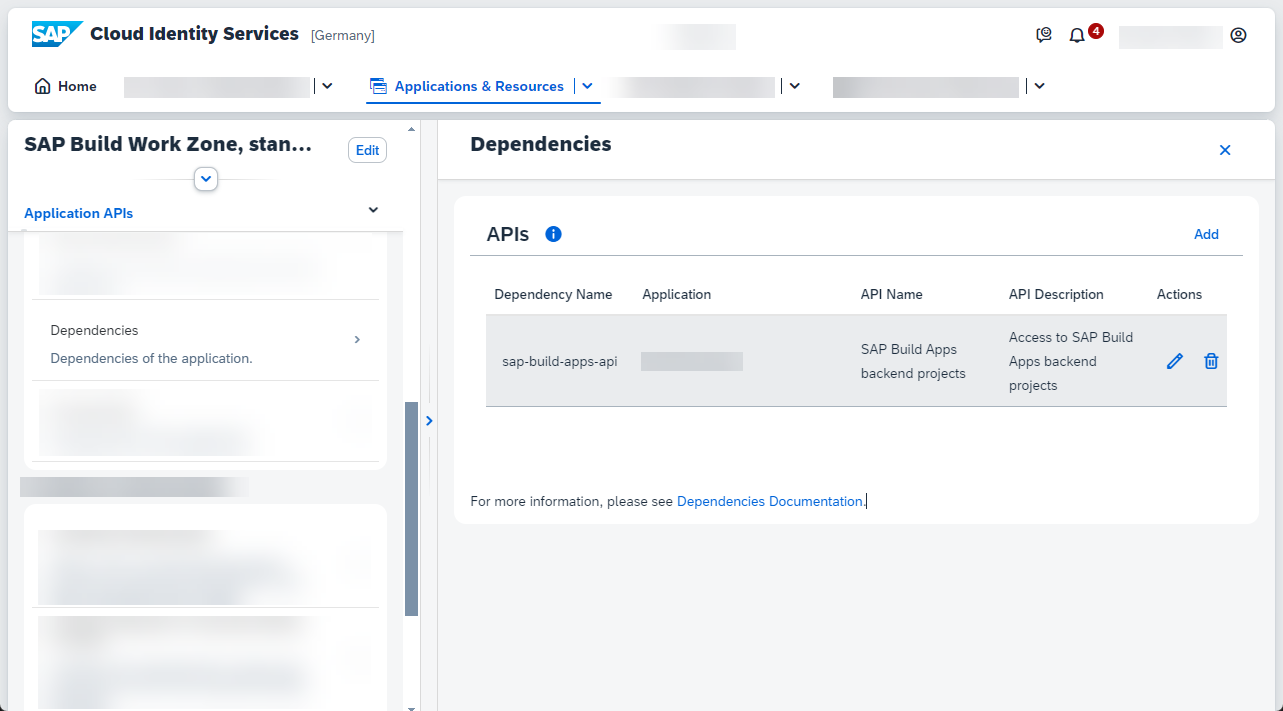
步骤 4:配置自定义 Identity Provider(自动信任)
做什么(为什么):BTP 子账户默认信任 SAP ID Service。我们要改成信任公司自己的 IAS 租户,这样员工用自己的公司账号就能登录 BTP 与 Build Apps。推荐用 OIDC 自动信任,不用手工倒腾 SAML 元数据。
前提:你必须是全局账户的创建者,或者同时是 BTP 管理员与 IAS 管理员。
怎么点:
子账户 → Security → Trust Configuration。
点 Establish Trust。
在弹出的窗口里选择你的 Identity provider(IAS 租户)。
点 Establish Trust。
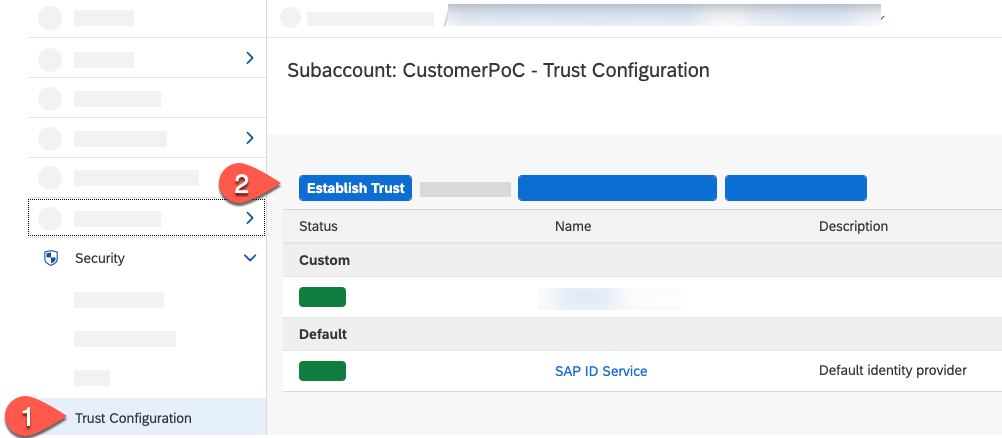
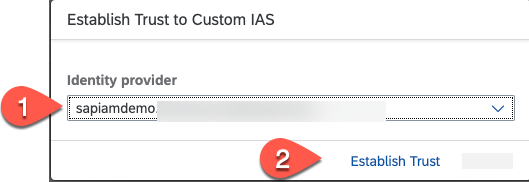
验证:Trust Configuration 页面里能同时看到默认的 SAP ID Service 和你的自定义 IDP 租户。
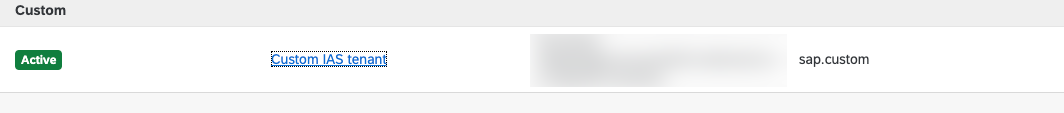
接着把 IAS 侧的应用信息收拾干净,避免以后自己认不出来:
打开 IAS 管理台(可以用上一步的 Identity Authentication Tenant 链接),选 Applications & Resources → Applications。
找到以
XSUAA_开头的自动生成应用,点开它。点标题头改显示名,改成有意义的名字(例如
BTP-Subaccount),点 Save。选 OpenID Connect Configuration 区域,同样把名称改清楚,点 Save。
检查 Subject Name Identifier 是否为 E-mail,不是就改过来——用户传播到 S/4HANA 时靠的正是邮箱。
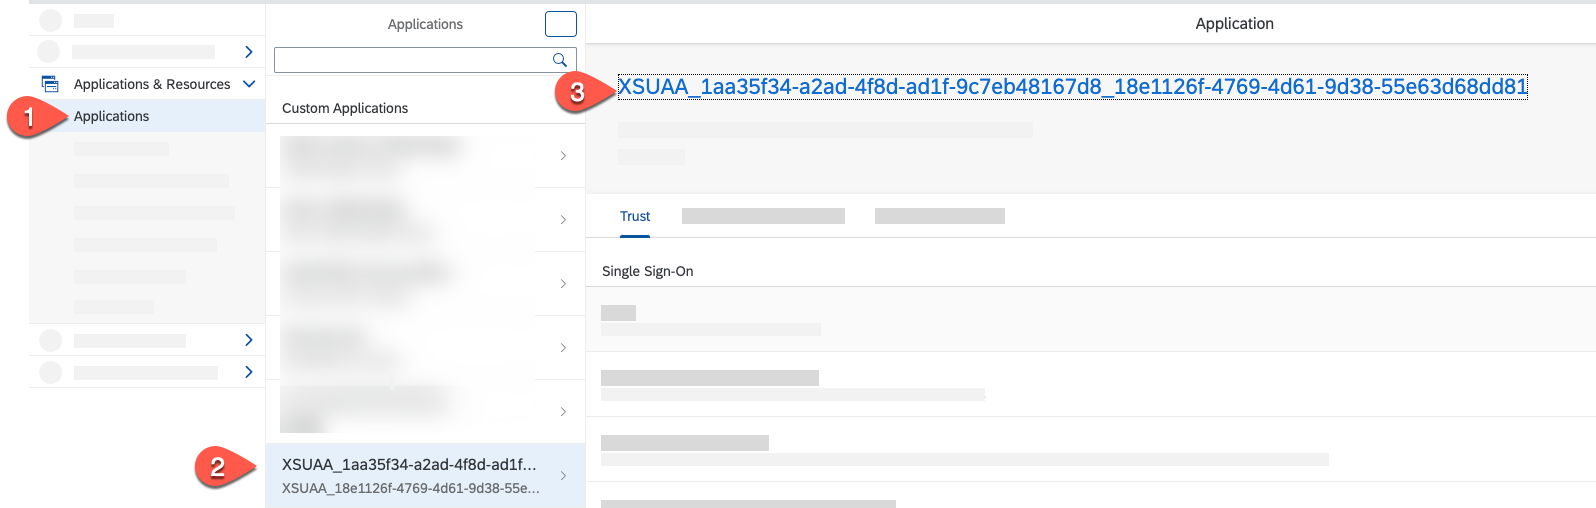
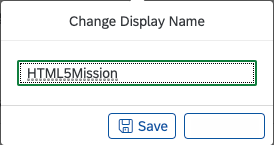
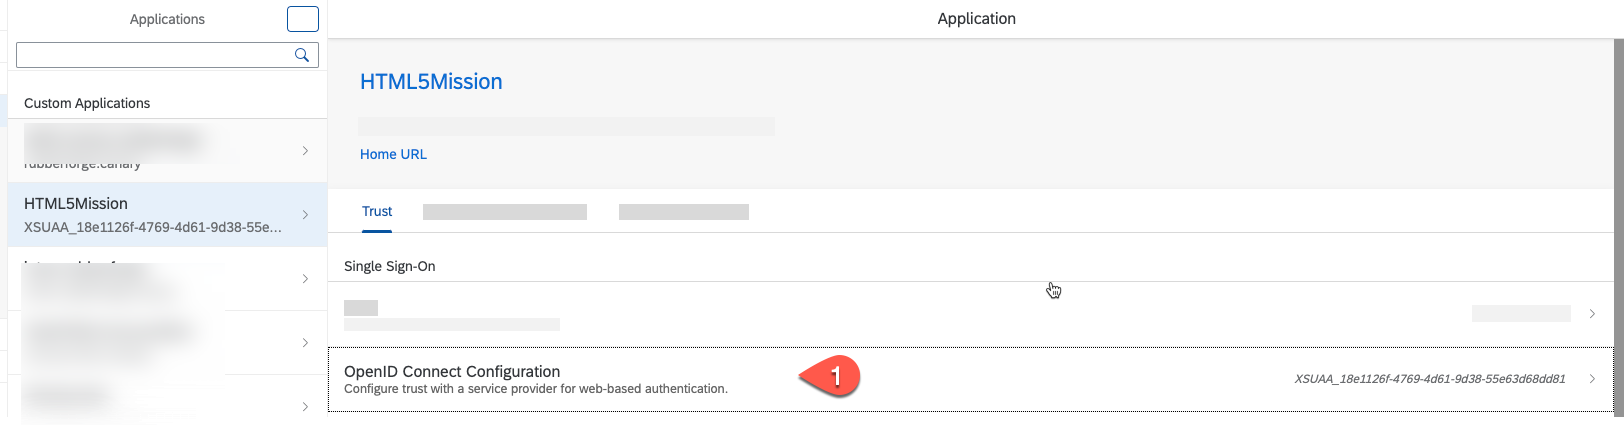
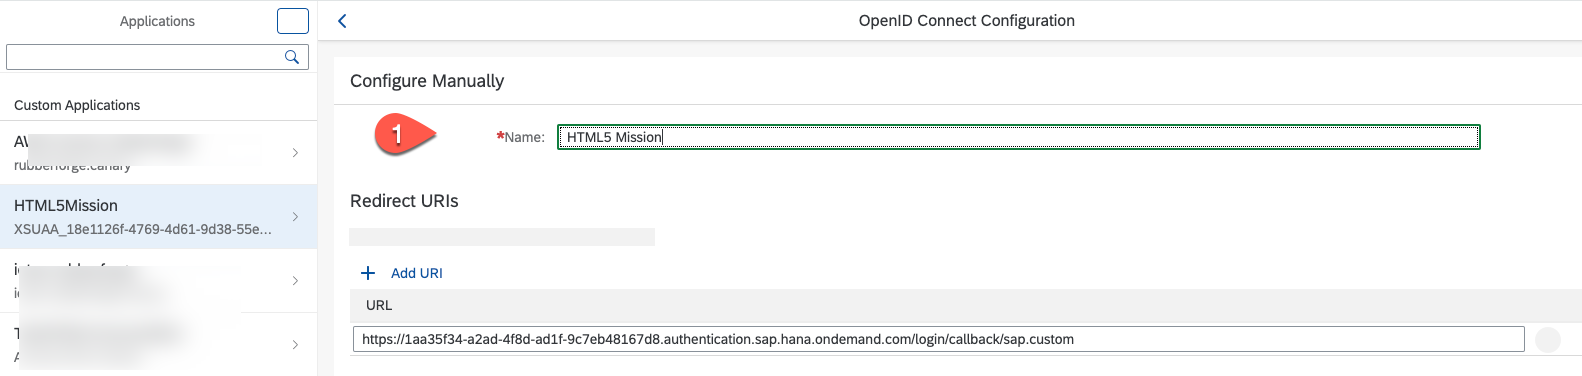

如果看不到你的 Identity provider:说明这个 BTP 账户与 IAS 租户不是同一个 Customer ID 创建的,自动信任走不通,必须走下面的 SAML 2.0 手工信任。
备选:SAML 2.0 手工信任
做什么:手工交换两边的 SAML 元数据文件,先把 BTP 子账户注册到 IAS,再把 IAS 租户注册回 BTP 子账户。
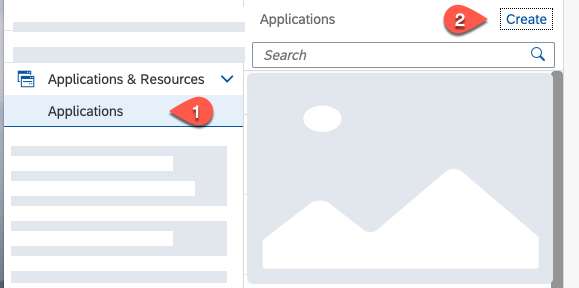
第一段:在 IAS 里注册 BTP 子账户
子账户 → Security → Trust Configuration → 点 SAML Metadata,下载 XML 文件到本地。
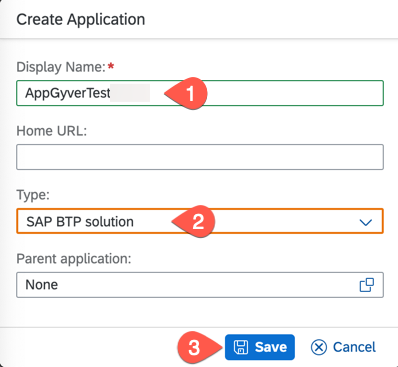
打开 IAS 管理台,选 Applications & Resources → Applications,点 Create。
输入 Display Name(例如
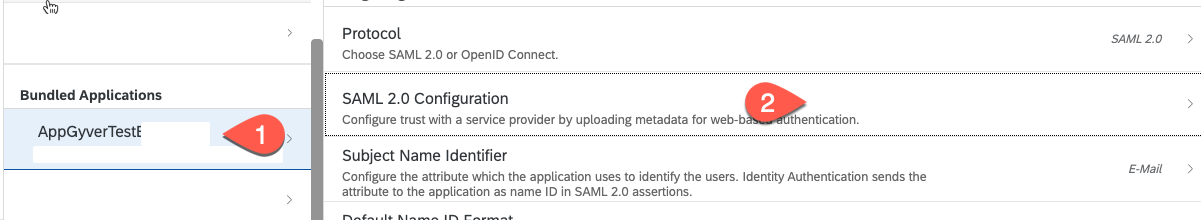
BuildAppTest),Type 选 SAP BTP solution,点 Save。在 Trust 选项卡里选 SAML 2.0 Configuration。
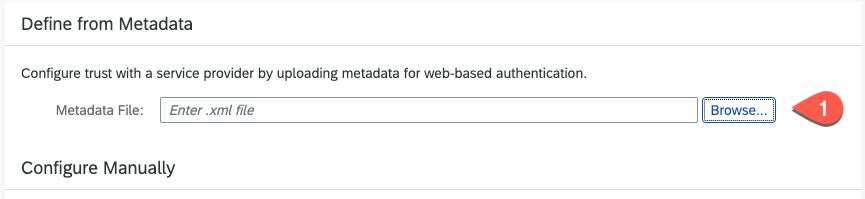
在 Metadata File 处点 Browse,选中第 1 步下载的 XML,点 Save。
选 Subject Name Identifier,选 Identity Directory 和 email,点 Save。
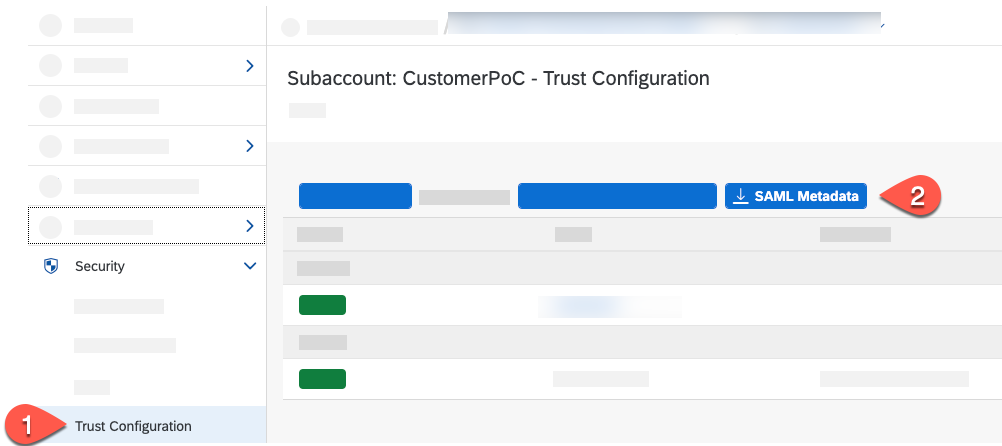
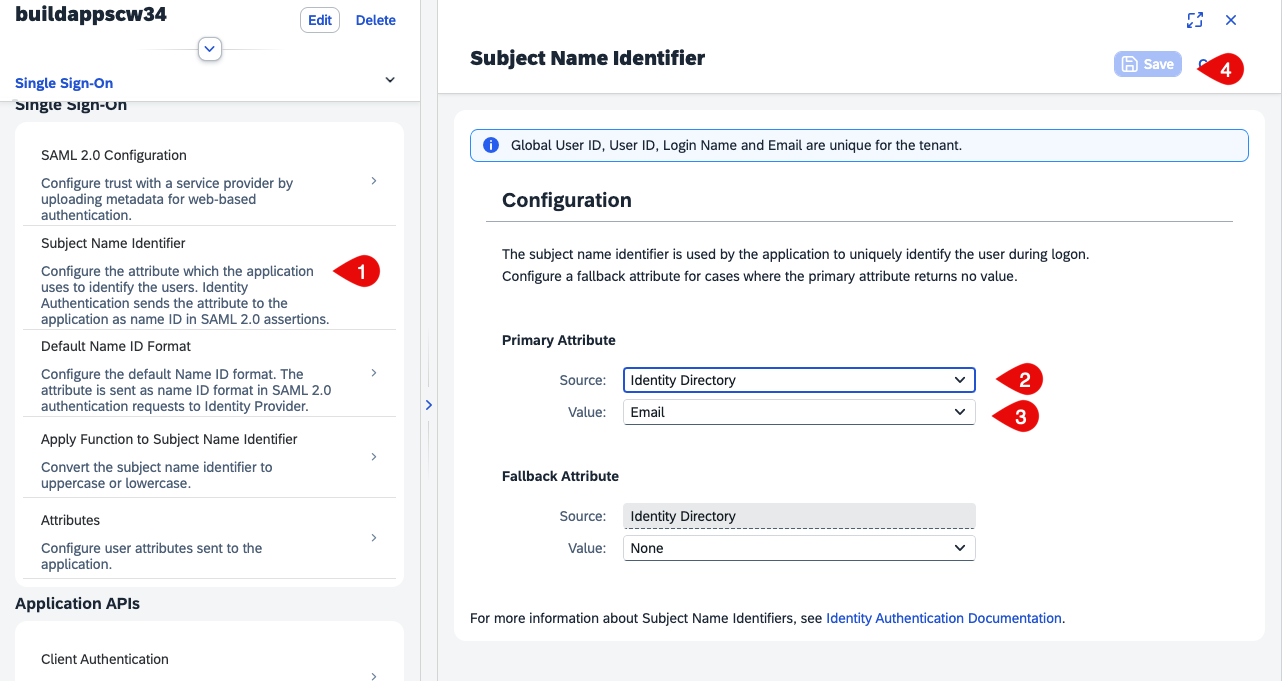
第二段:在 BTP 子账户里信任 S/4HANA 的 SAML 2.0 身份提供者
回到 IAS,进入 Application & Resources → Tenant settings,选 SAML 2.0 Configuration。
点 Download Metadata File,把 IAS 租户的元数据下载下来。
回到 BTP 子账户,进 Security → Trust Configuration,点 New Trust Configuration。
点 Upload 上传第 8 步的文件。
填 Name(例如
S4HCloudTenant),Status 保持 active,勾上 Available for User Logon,点 Save。
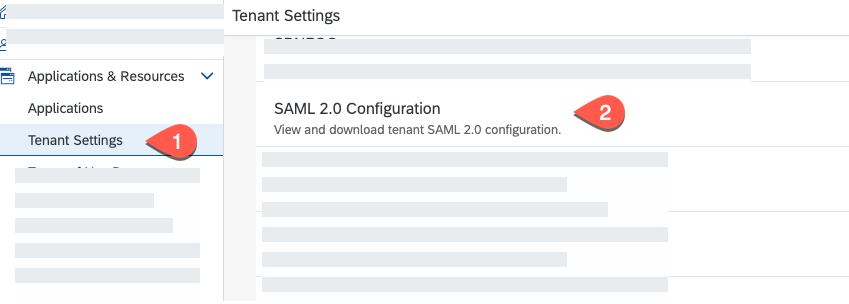
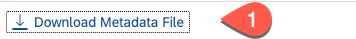
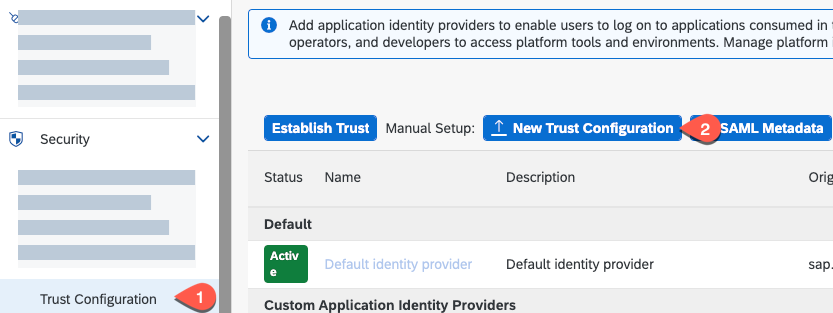
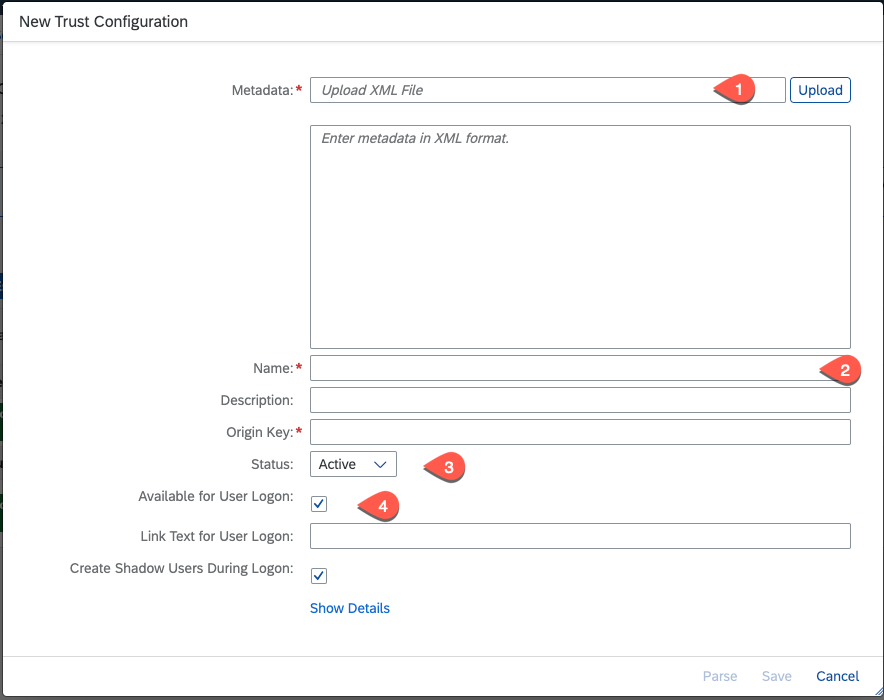
验证:Trust Configuration 列表里出现你新建的信任配置,状态 Active;用无痕窗口打开子账户,能跳转到 IAS 登录页并成功登录。
步骤 5:把角色集合映射到 IAS 用户组
做什么(为什么):IAS 里没有「BTP 角色集合」这个概念,只有用户组。要让人登录后自动拿到对的权限,就得先在 IAS 里建组,再在 BTP 里把「角色集合 ← 用户组」对应起来。做完之后,同一个组的同事进来就自动有权限,不用一个个手工加。
怎么点:
用管理员登录 IAS。
选 Application 区域里你的 BTP 子账户,在右侧选 Assertion Attributes。
点 Add,在属性里选 Groups(注意是大写 G),点 Save。
回 Home,点 User Groups。
点 Create,建第一个组:Name =
AppGyverDeveloper,Display name =AppGyverDeveloper,填一段 Description,点 Create。同样方法建第二个组:Name =
AppGyverAdministrator。进 User Management,选中你的用户,切到 Groups,点 Assign,勾上
AppGyverDeveloper,点 Save。重复第 7 步,把
AppGyverAdministrator也分配给需要管理员权限的用户。
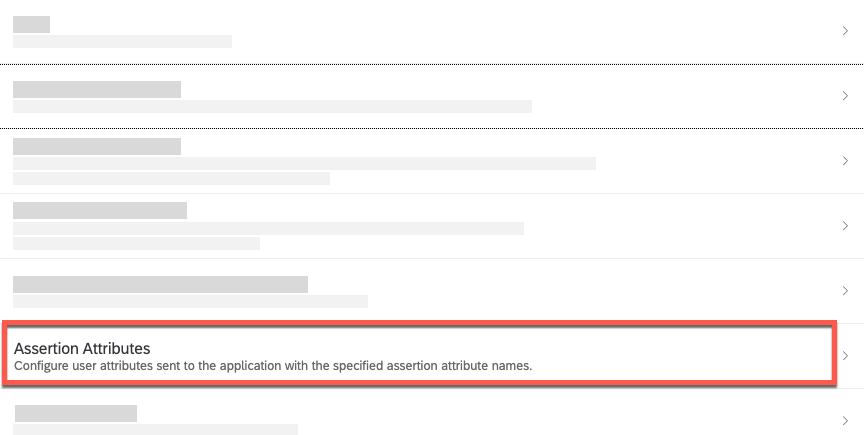
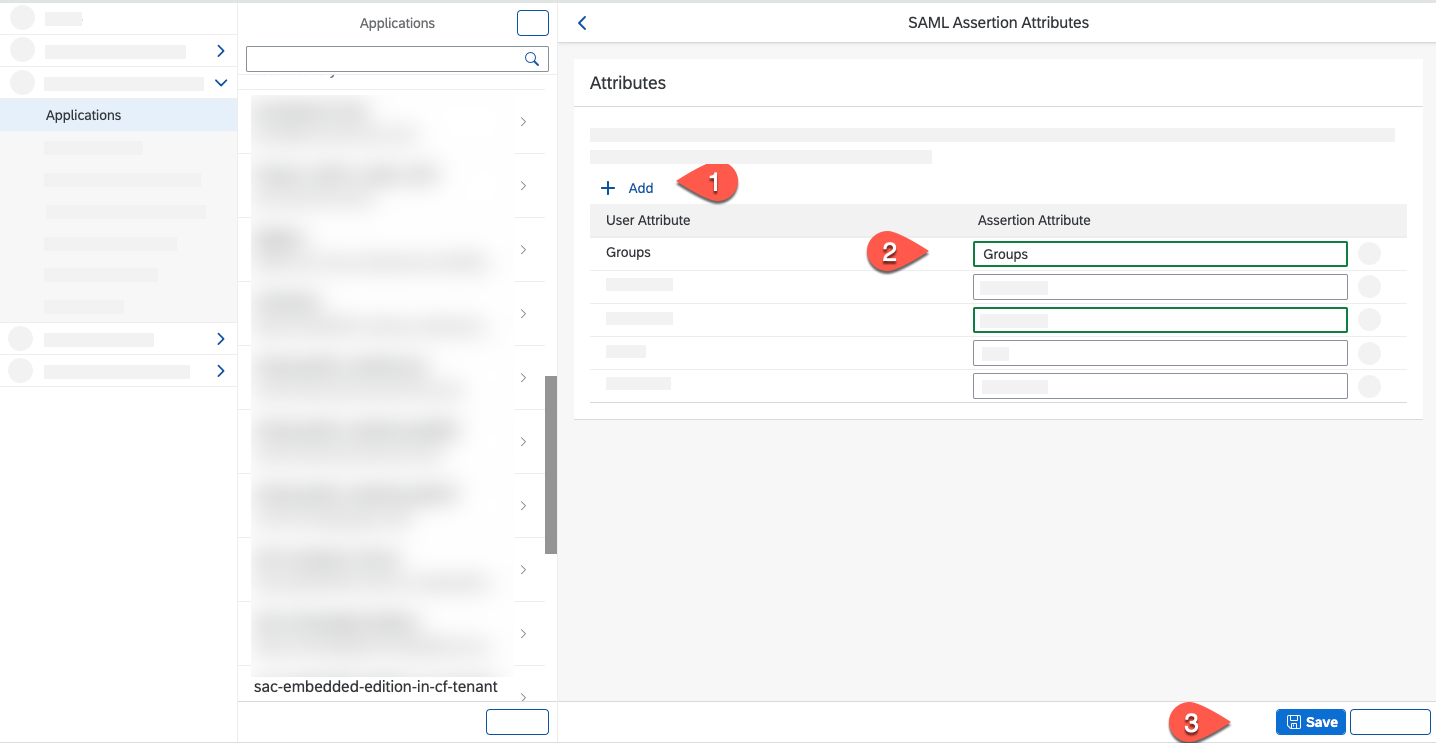
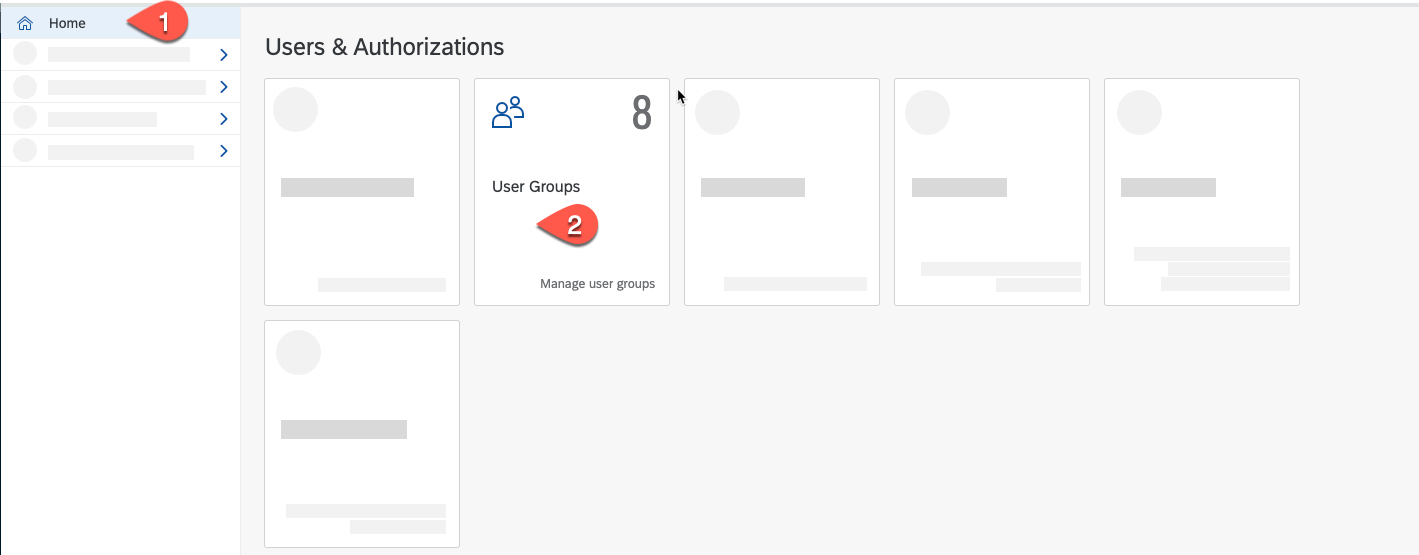
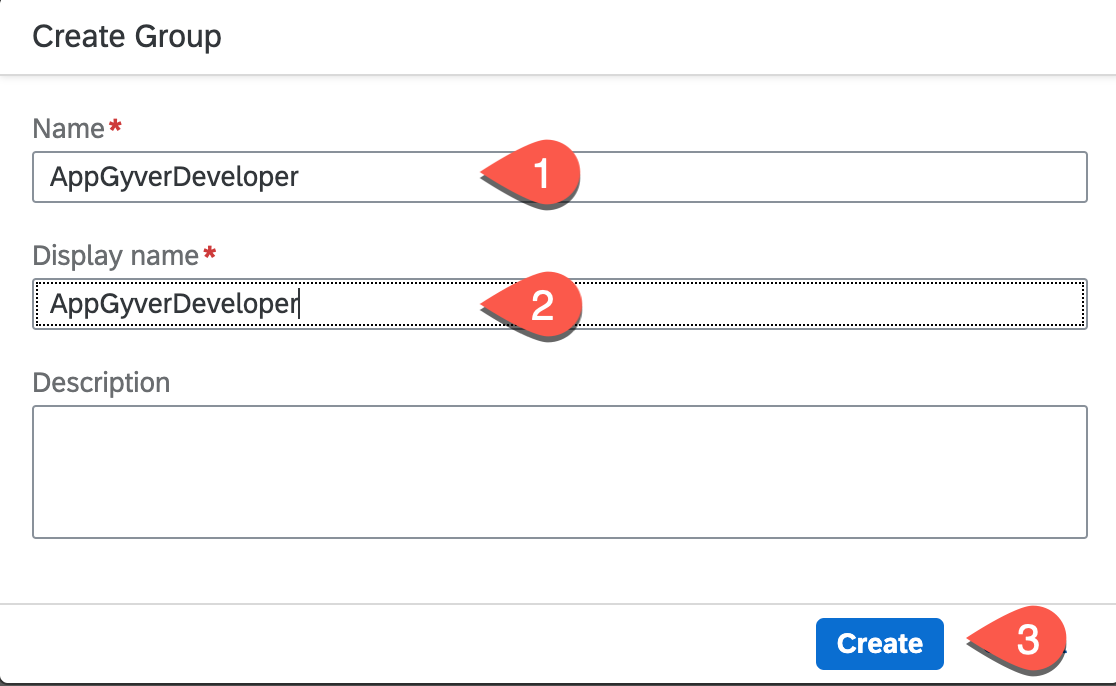
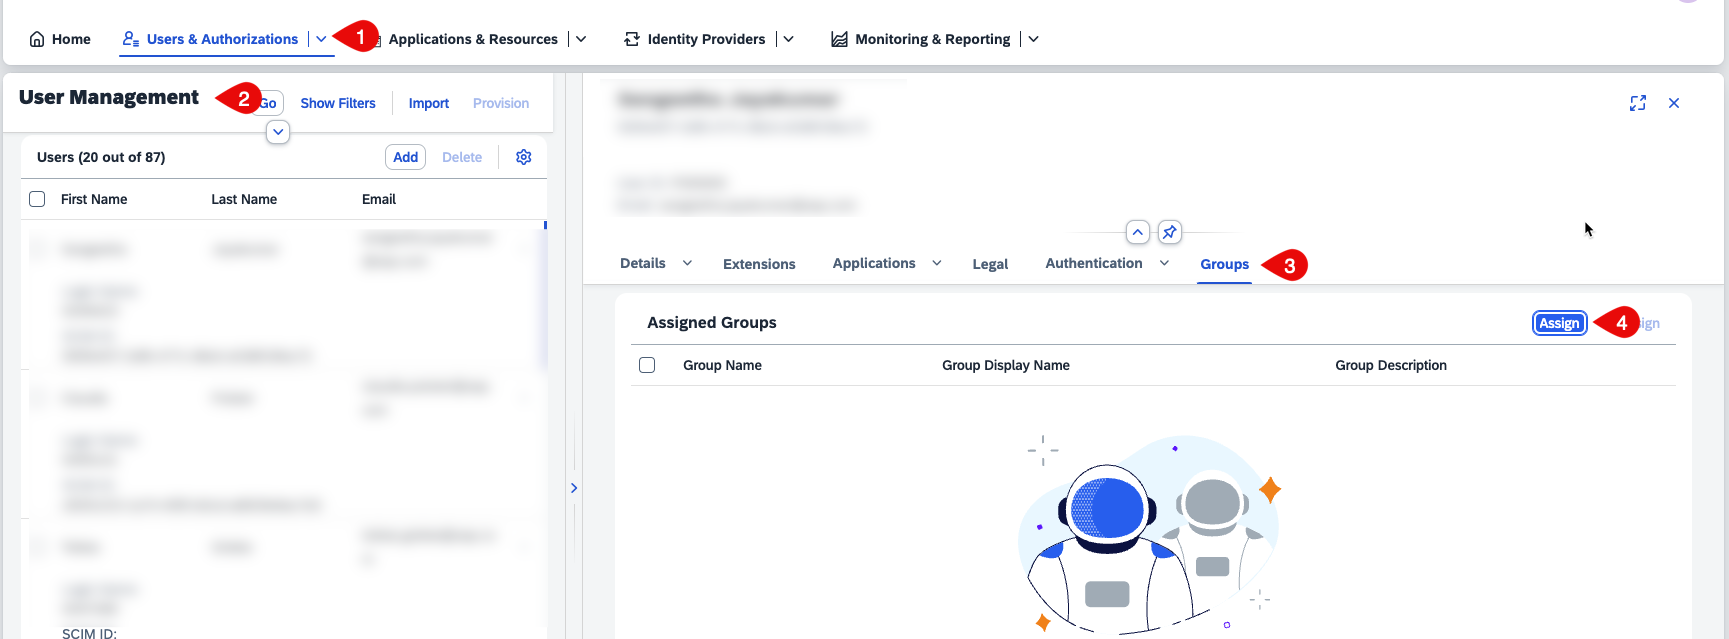
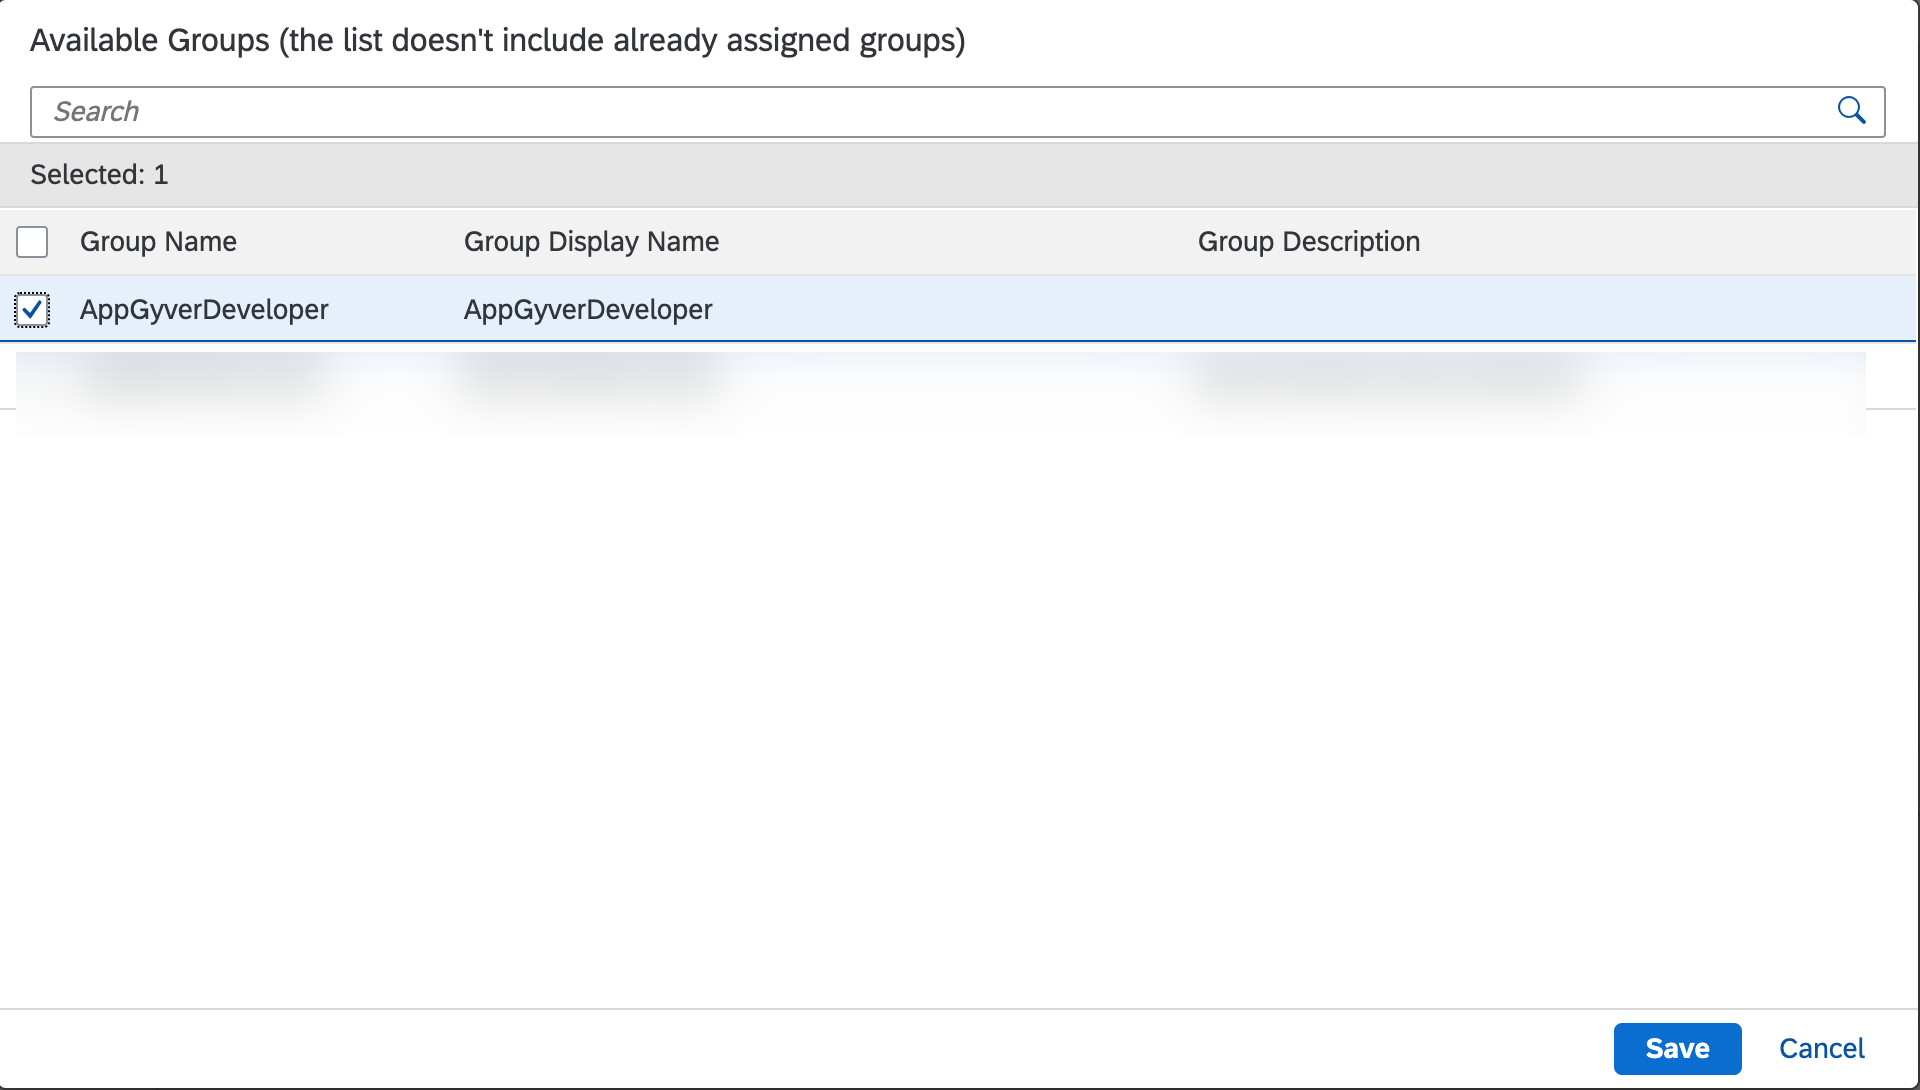
接着回到 BTP 侧做映射,并顺手把默认的 SAP ID Service 关掉,避免用户从错误的入口登录:
BTP Cockpit → 子账户 → Security → Trust Configuration。
点 SAP ID Service 的 Edit,把 Status 改成 Inactive,点 Save。
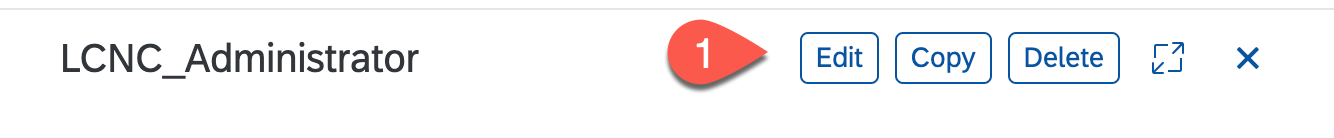
进 Security → Role Collections,打开
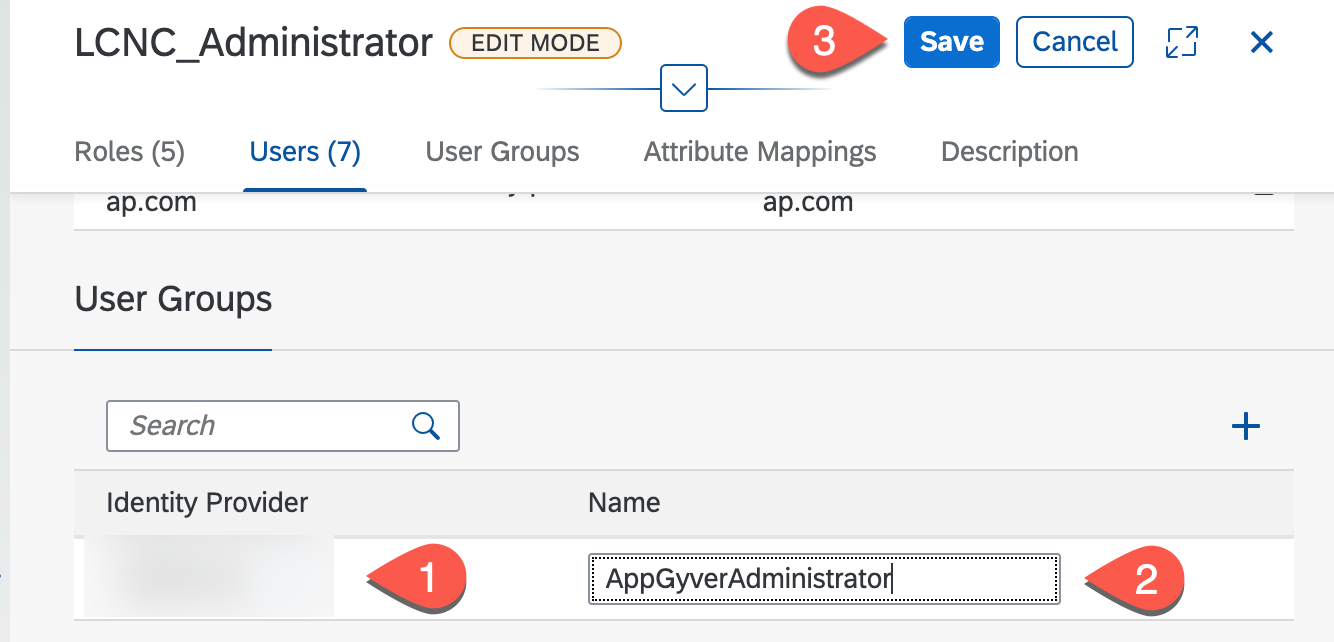
LCNC_Administrator,点 Edit。选 User Groups,在 Name 里输入
AppGyverAdministrator,Identity Provider 选你的 Custom IAS tenant,点 Save。对
Subaccount Administrator、Launchpad Admin重复第 11–12 步。对
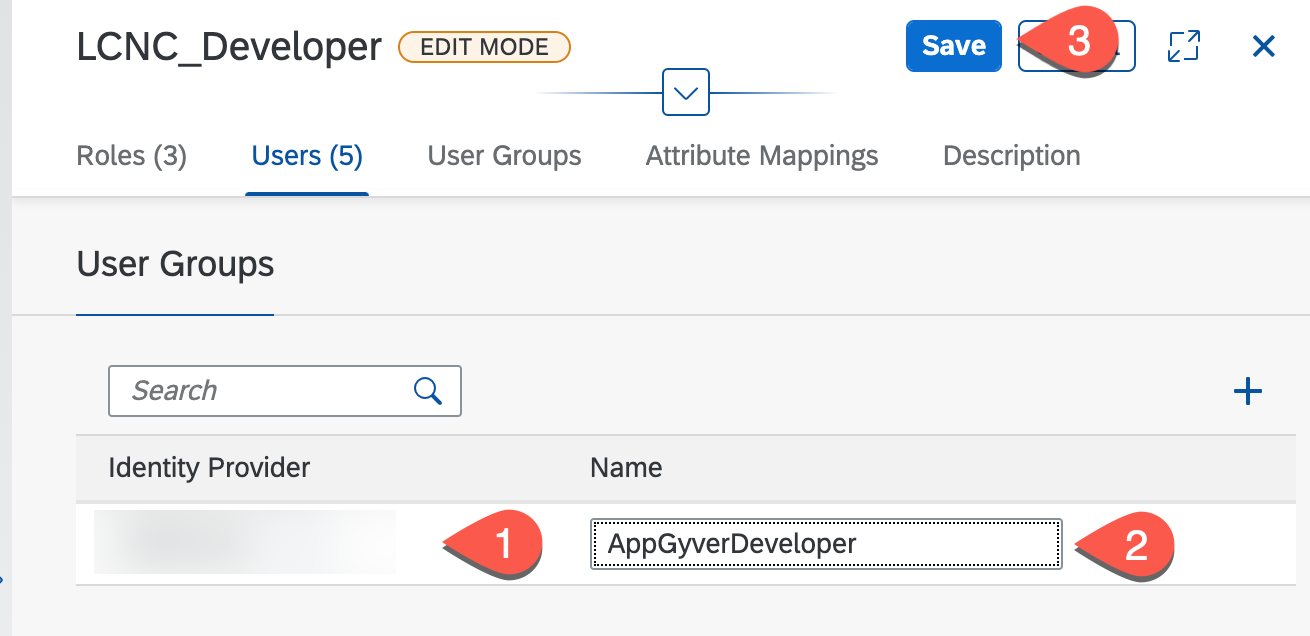
LCNC_Developer重复第 11–12 步,这次映射到AppGyverDeveloper组。对
Subaccount Viewer重复同样操作,也映射到AppGyverDeveloper。
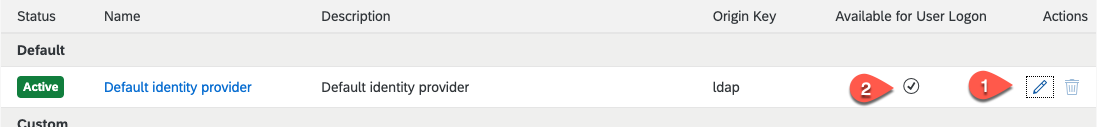
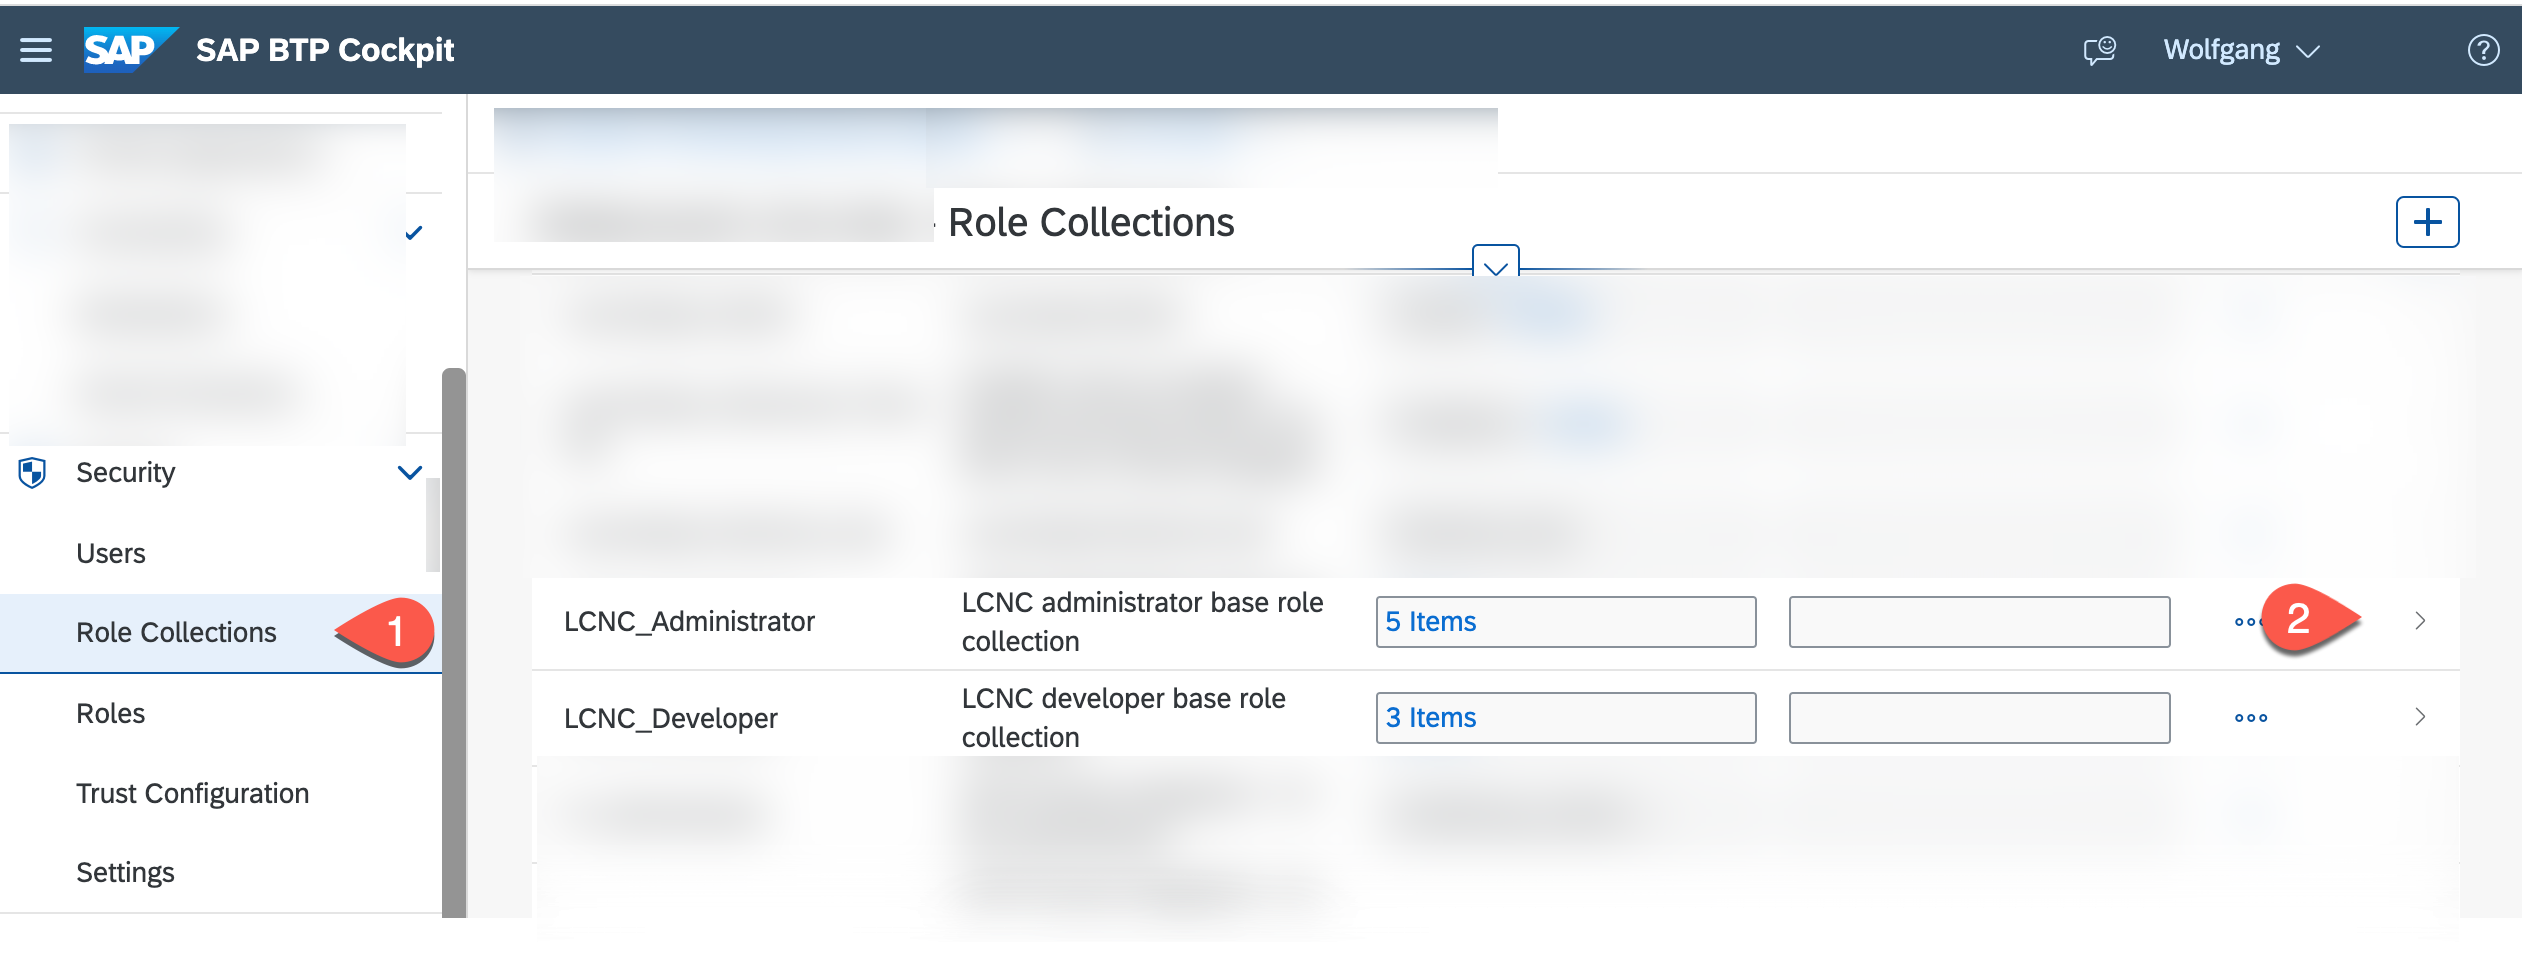
验证:开一个无痕窗口,用 IAS 账号登录 BTP 与 SAP Build Apps,两边都能进;再进 Security → Users 看你的用户,Role Collections 一栏里应该已经因为组映射自动带上了 LCNC_*、Launchpad_Admin 等角色集合。
如果登录后提示没权限:先等 1–2 分钟(断言缓存),再检查三件事——IAS 里 Groups 断言是否加了大写 G、角色集合里映射的组名是否与 IAS 完全一致、你的用户是否真的在那个组里。
步骤 6:在 S/4HANA Cloud 准备业务用户与业务角色
做什么(为什么):S/4HANA 里「谁可以登录、能看什么」由业务用户(business user)和业务角色(business role)决定。我们这个扩展最终是「以某个真实业务用户的身份」去读业务伙伴数据的,所以后端必须先把这些用户和角色准备好,而且用户的邮箱要与 IAS 里的邮箱一致,否则用户传播过来会对不上人。
怎么点(全部在 S/4HANA Cloud 的 Fiori 启动板里):
用管理员账号登录 S/4HANA Cloud(地址形如
https://myXXXXXX.s4hana.ondemand.com/ui#Shell-home)。打开 Maintain Business Roles 应用,点 Create from Template。
选模板 SAP_BR_EMPLOYEE,输入 New Business Role ID(例如
BR_EMPLOYEE_XX),点 OK。这是「员工」基础角色,没有它很多应用进不去。再点 Create from Template,选模板 SAP_BR_BUPA_MASTER_SPECIALIST,输入角色 ID(例如
BR_BUPA_XX),点 OK。这是能打开 Maintain Business Partner 应用、看业务伙伴主数据的角色。打开 Import Employees 应用,会立刻下载一个 CSV 模板,点 OK 关闭提示。
用表格工具打开 CSV,按模板列填必填项;所有员工都要填 EmailAddress(后面要用它在 IAS 里激活用户),删掉模板自带的示例员工行后保存。
回到 Import Employees:Import Type 选 Basic Employee Import,Delimiter 与你 CSV 的格式一致,Import Data 点 Browse 选中文件,输入 Import Name,点 Import。
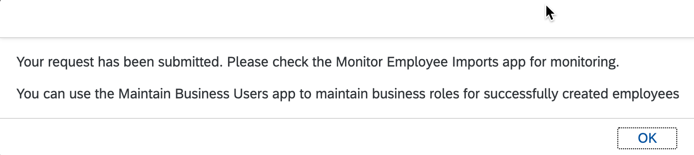
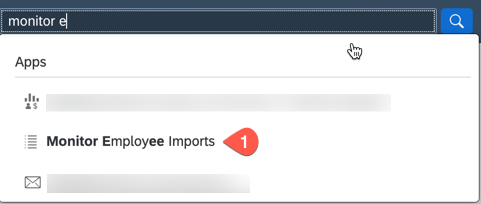
弹出提示点 OK,系统自动打开 Monitor Employee Imports 应用;也可以直接在搜索框里搜
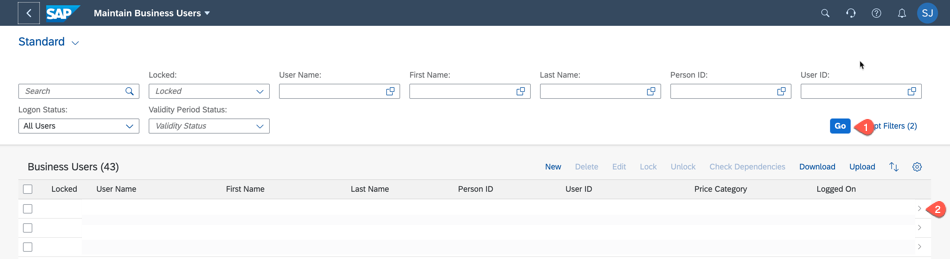
Monitor Employee Imports打开它,确认导入成功。打开 Maintain Business Users,选中刚导入的用户。
在 Assigned Business Roles 区域点 Add,勾选前面建的两个角色(
BR_EMPLOYEE_XX、BR_BUPA_XX),点 OK,再点 Save。对所有导入的用户重复这一步。还在 Maintain Business Users 里,选 Download → Download for IDP,把刚加好的业务用户导出成 CSV。
用管理员登录 IAS,打开 Import Users 应用,选定 S/4HANA 系统并选中第 11 步的 CSV,点 Import。
点 Send E-Mails → Send,给新导入的用户发激活邮件。用户激活后就能访问 S/4HANA 了。
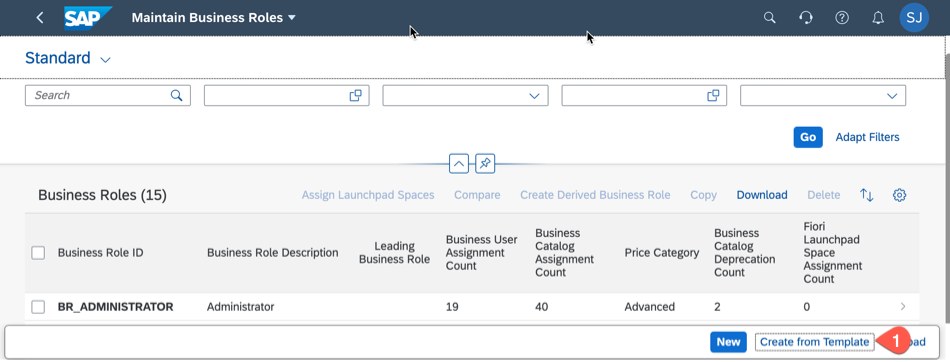
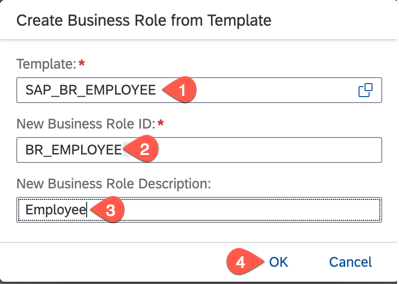
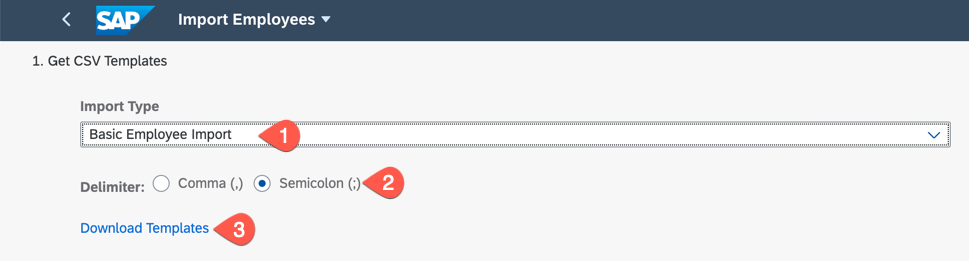
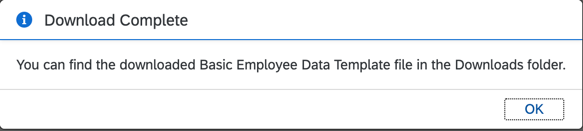
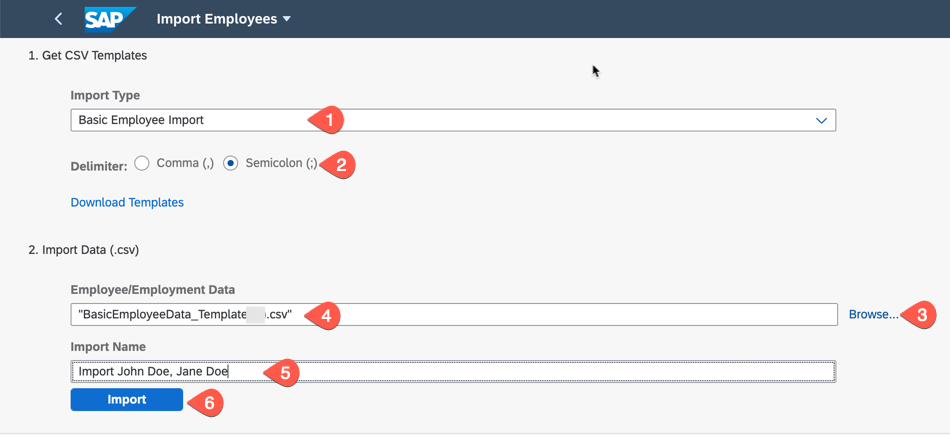
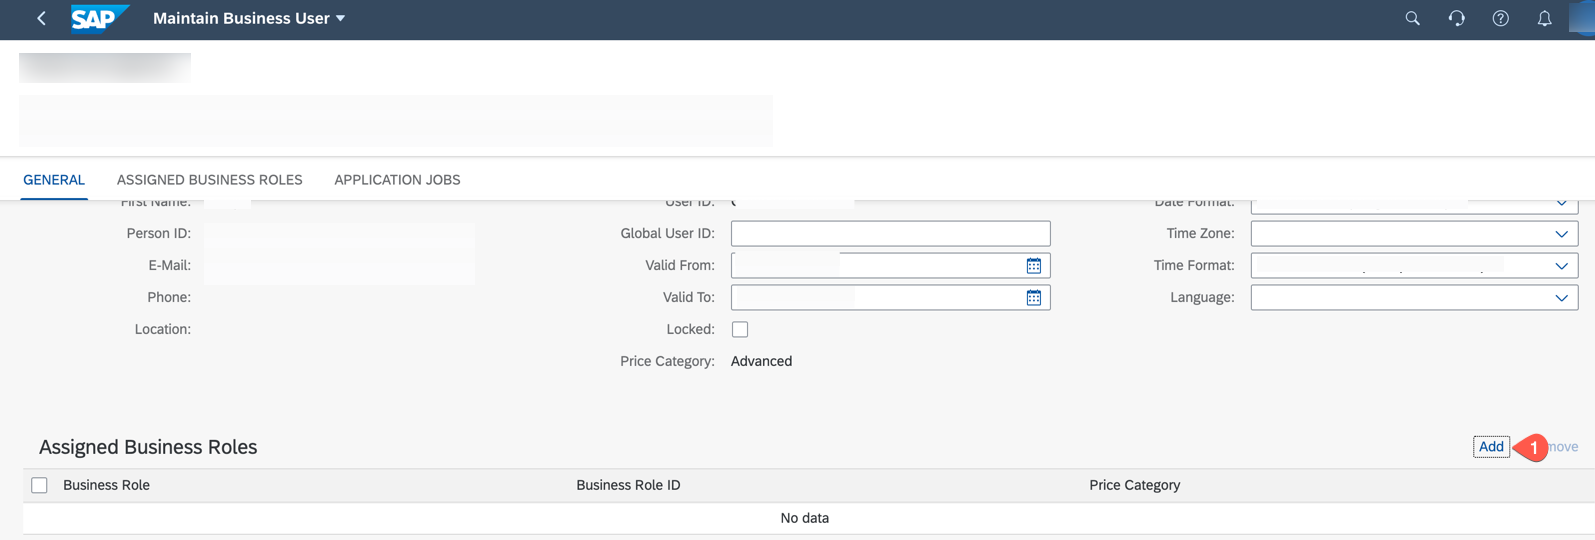
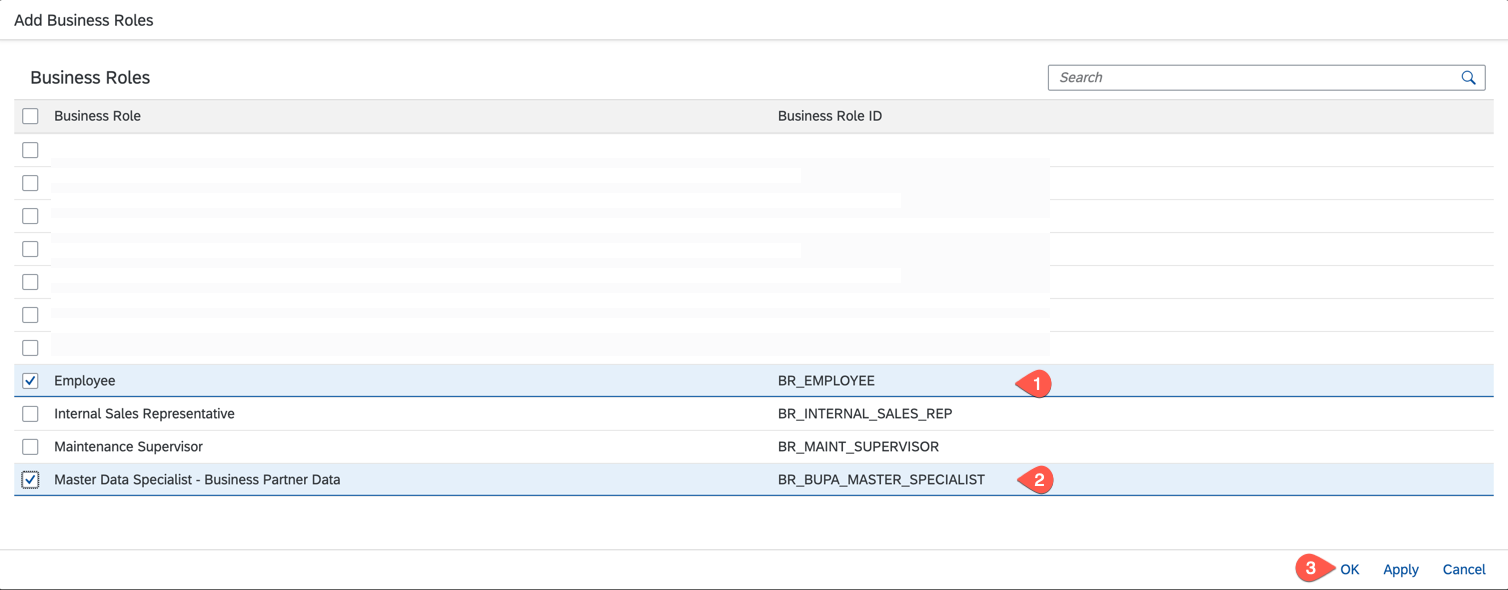
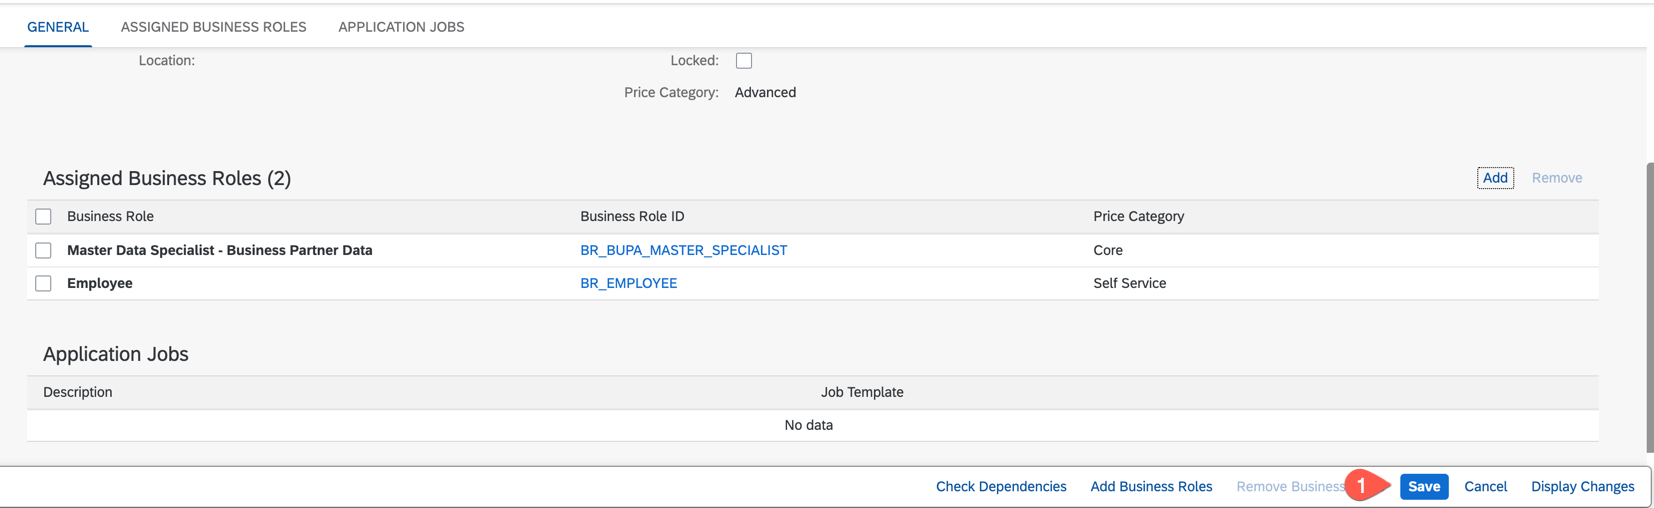
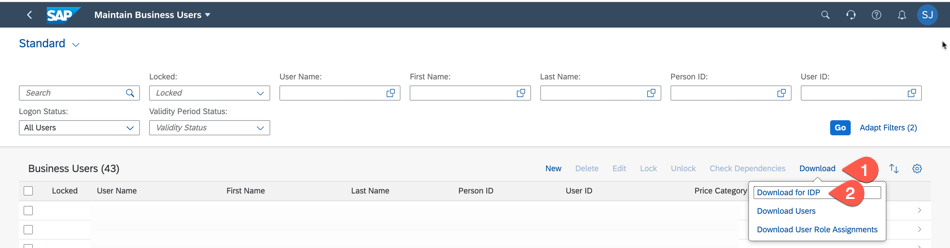
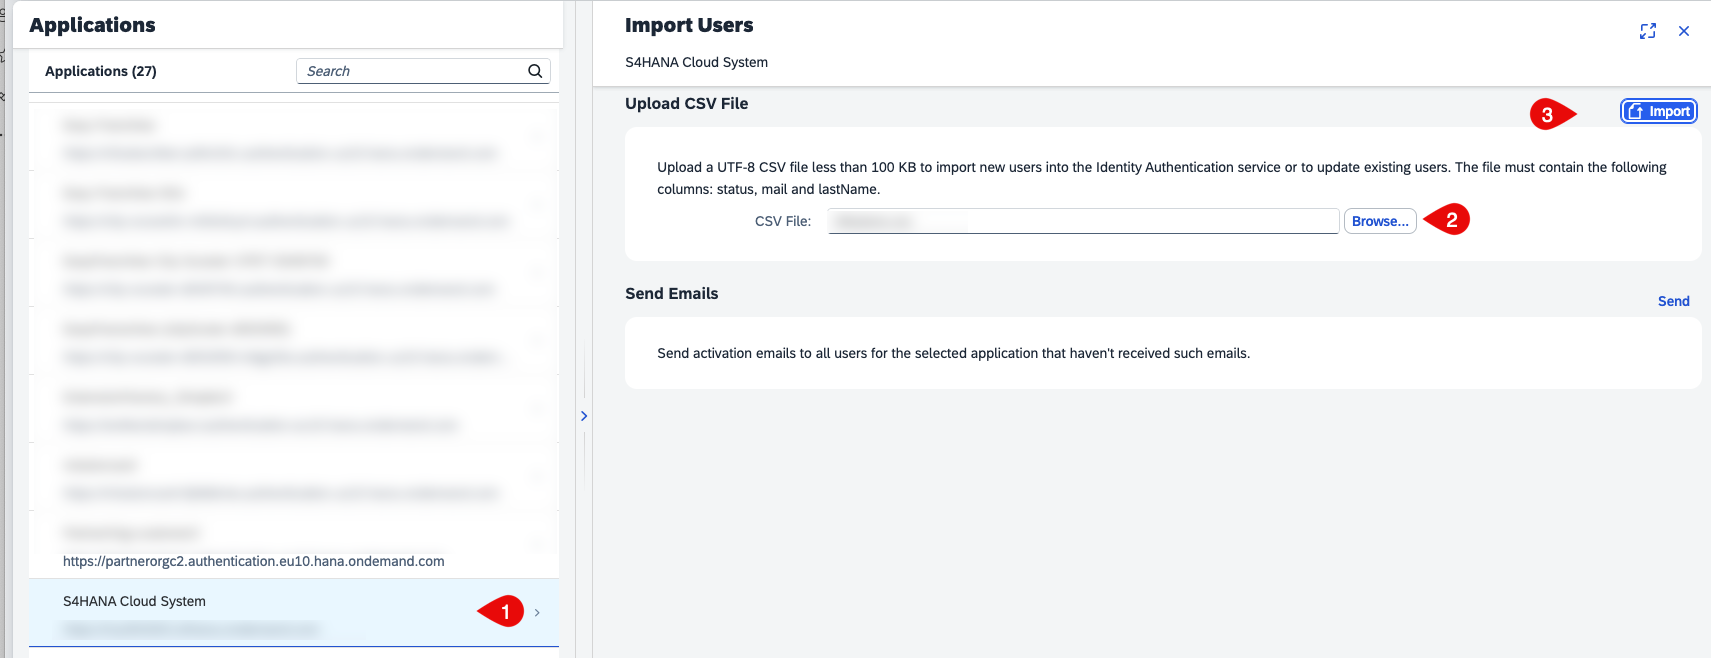
验证:Maintain Business Users 里每个用户都有 BR_EMPLOYEE_XX 与 BR_BUPA_XX 两个角色;IAS 的 User Management 里能看到这些用户,且邮箱与 S/4HANA 里一致。用业务用户登录 S/4HANA,能打开 Maintain Business Partner 应用,能看到业务伙伴列表。
如果你已经有现成的业务用户与角色,这一步可以整段跳过——它只是为「干净环境」准备数据。记住一点就行:BTP 传过来的用户主体是邮箱,S/4HANA 里必须存在同邮箱的业务用户。
步骤 7:在 S/4HANA Cloud 建立通信系统(SAML Bearer Assertion)
做什么(为什么):通信系统(Communication System)代表「外部调用方」——这里就是你的 BTP 子账户。我们要让 S/4HANA 相信「这个 BTP 子账户发来的 SAML 断言是真的」,做法是:先从 BTP 下载该子账户专属的信任证书,上传到通信系统,再把证书主题里的 CN(含唯一 GUID)填进 SAML Bearer Issuer。BTP 每次请求都带签名断言,S/4HANA 用这把证书验签。
怎么点:
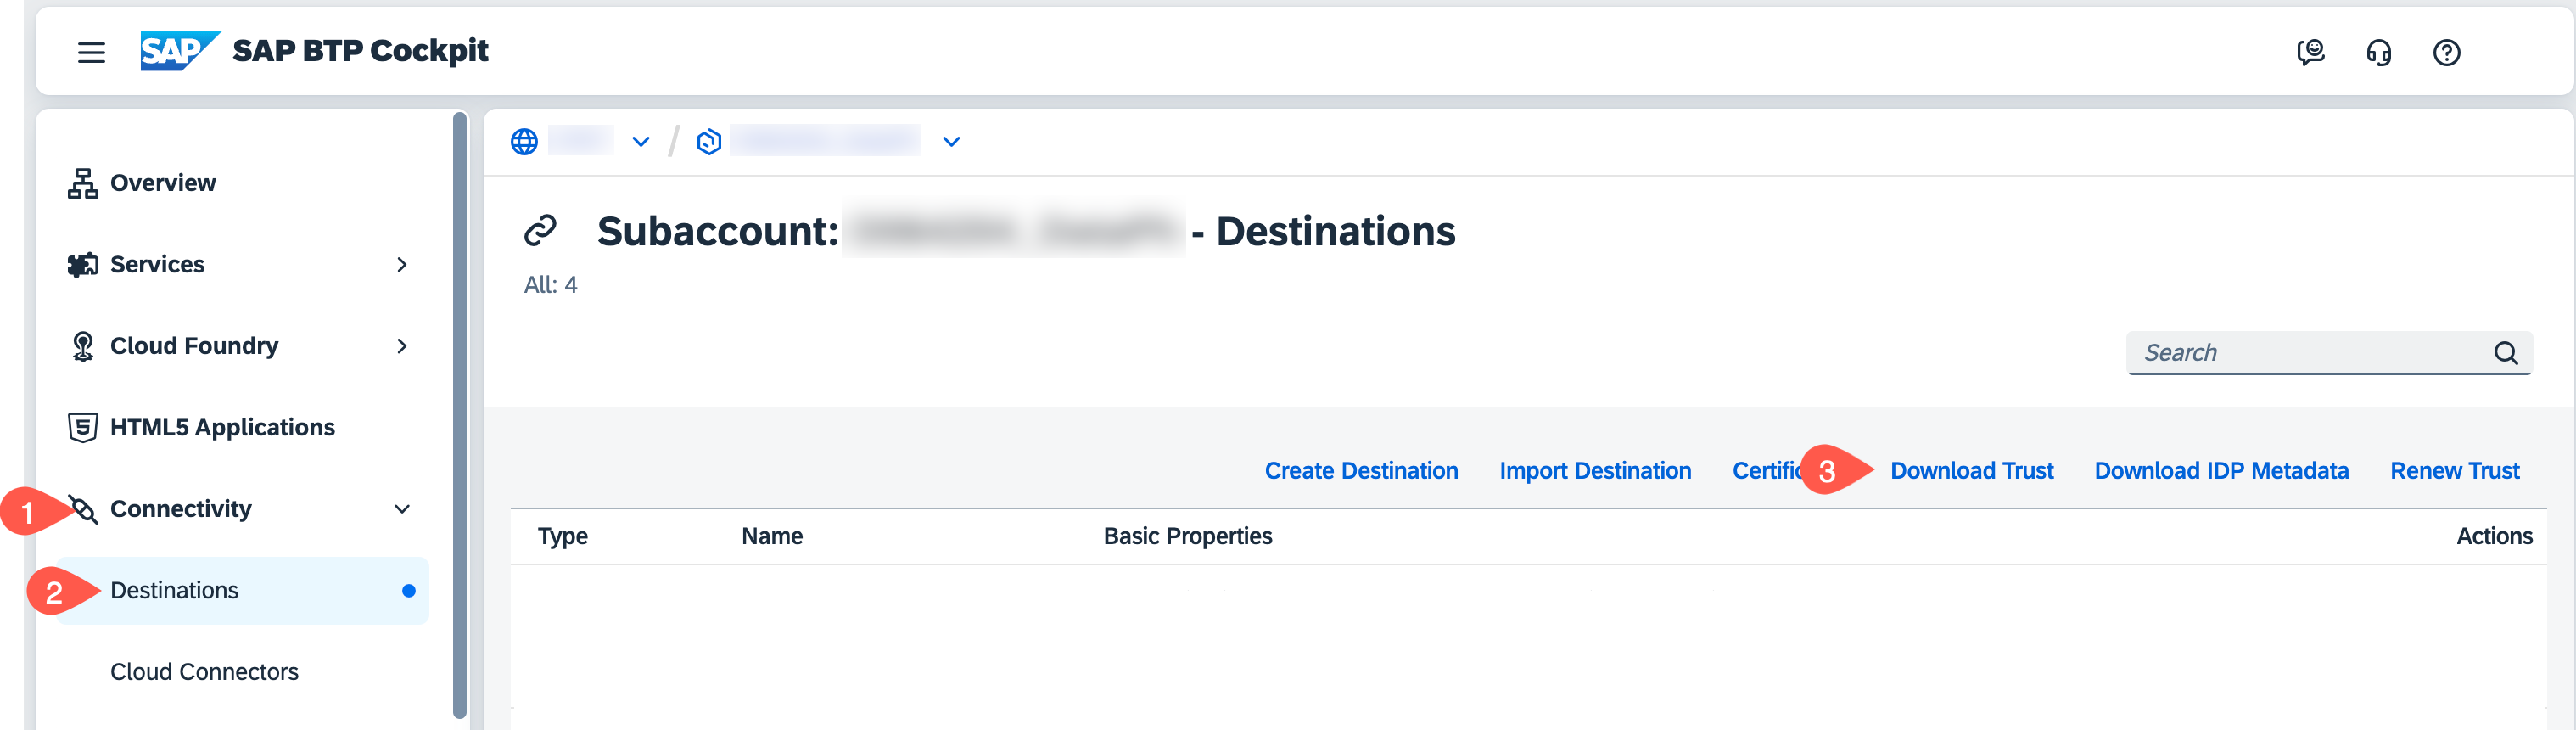
先回 BTP 拿证书:BTP Cockpit → 子账户 → Connectivity → Destinations,点 Download Trust,得到该子账户的信任证书文件。
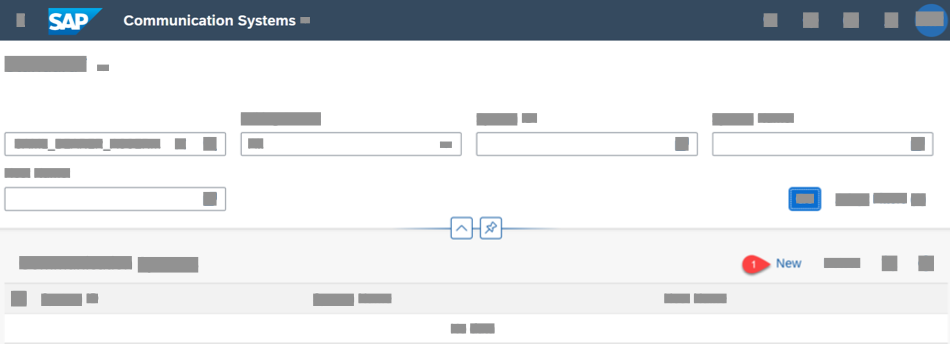
登录 S/4HANA Cloud,打开 Communication Systems 应用。
点 New,输入 System ID(例如
BTP_S4HC_XX)和唯一的 System Name,点 Create。进 General → Technical Data 区域,勾选 Inbound Only(只需要 BTP 调进来,不需要调出去)。
把 SAML Bearer Assertion Provider 开关从 OFF 拔到 ON。
点 Upload Signing Certificate,选中第 1 步从 BTP 下载的证书,点 Upload。
在 Signing Certificate Issuer 里找到 CN 属性,复制它的完整值(包含末尾那串唯一的 GUID,一个字符都别少),粘贴到 SAML Bearer Issuer 字段。
点 Save。
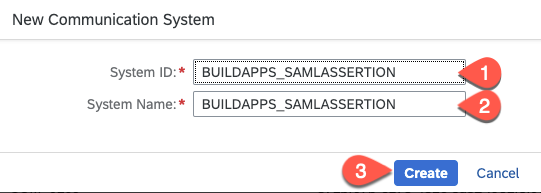
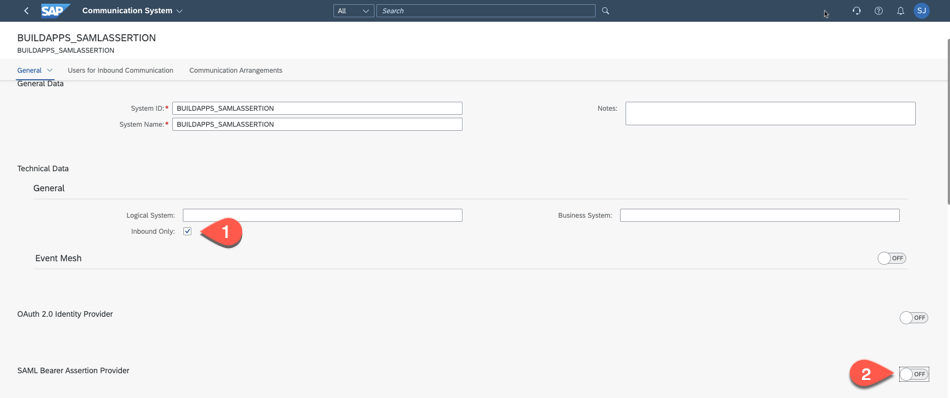
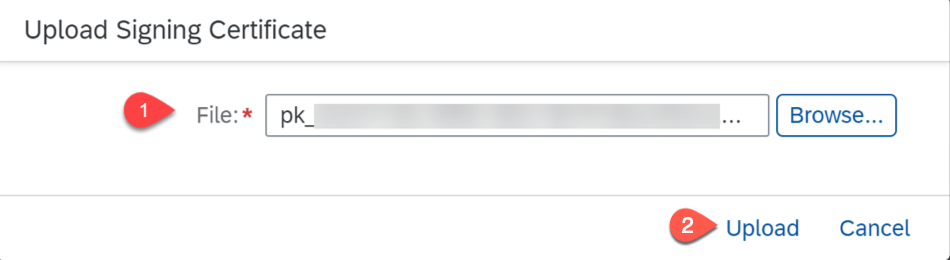
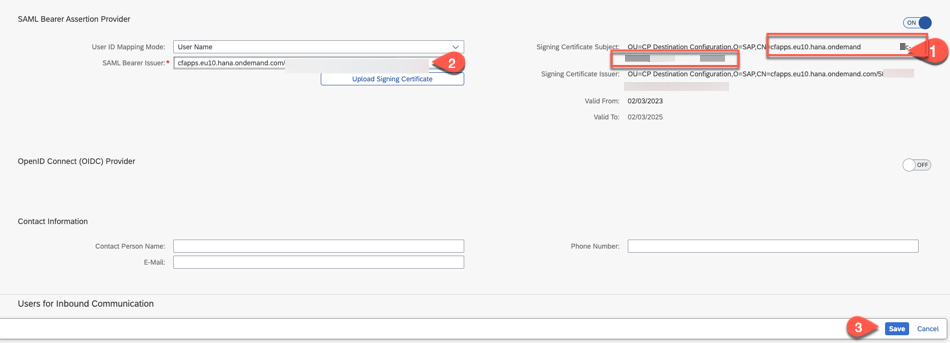
验证:保存后通信系统打开,SAML Bearer Assertion Provider 显示 ON,证书的 Valid From / Valid To 是合理区间(通常一年),SAML Bearer Issuer 里是 CN=... 开头、带 GUID 的完整字符串。
三个字段的对应关系
这三个值必须严丝合缝,错一个就是 401:
S/4HANA 通信系统里的字段 |
来自哪里 |
填错的表现 |
|---|---|---|
Signing Certificate(上传的证书) |
BTP 子账户 → Connectivity → Destinations → Download Trust |
断言验签失败,Destination 调用返回 401 |
SAML Bearer Issuer |
证书 Signing Certificate Issuer 里 CN 的完整值(含 GUID) |
Issuer 不匹配,后端直接拒绝断言 |
Inbound Only |
手动勾选 |
不勾也能存,但语义不对,容易把出站配置搞混 |
常见错误:只复制了
CN=sap-...而漏掉后面的 GUID;或者证书下载的是别的子账户的。后者会导致后面 Destination 调用一直 401。
步骤 8:创建通信安排,公开 Business Partner API
做什么(为什么):通信系统只说「谁可以调」,通信安排才说「开放哪个 API、用哪个通信用户、走哪个服务 URL」。业务伙伴的 OData API 是 API_BUSINESS_PARTNER,它在 S/4HANA Cloud 里对应的标准通信场景是 SAP_COM_0008。
怎么点:
在 S/4HANA 打开 Communication Arrangements 应用,点 New。
在场景选择框里搜索并选择 SAP_COM_0008(描述是 Business Partner 相关),点 Create。
在 Common Data 区域,Communication System 选步骤 7 建的那个(例如
BTP_S4HC_XX)。因为通信系统是 SAML Bearer Assertion Provider,通信用户由系统按断言里的用户自动确定;如果你选的是 Basic 认证的通信系统,则要在这里选一个通信用户。
在 Service URL 区域记下服务地址(形如
https://myXXXXXX-api.s4hana.ondemand.com/sap/opu/odata/sap/API_BUSINESS_PARTNER),后面配 Destination 要用它的前半段主机名。点 Save。
验证:通信安排保存后状态是 Active,展开能看到 API_BUSINESS_PARTNER 的若干服务(如业务伙伴、地址等)都是已激活状态。
这一步在你的系统上可能已经被别的场景建好了:如果
SAP_COM_0008已有现成通信安排且指向你自己的通信系统,直接复用即可,不必新建。判断标准只有一条:把这个通信安排里的 Communication System 换成步骤 7 建的那个,SAML 认证链路才成立。
步骤 9:在 SAP BTP 创建 Destination(SAMLAssertion)
做什么(为什么):Destination 是 BTP 侧的「后端地址簿」。应用里不写死 URL,只说「用 S4HC_SAMLASSERTION 这个目标」,由 Destination 服务负责解析地址和认证。SAMLAssertion 方式的好处是:不需要在 BTP 里存后端密码,用户身份以断言形式传过去。
先拿到 S/4HANA 的两个主机名:
登录 S/4HANA Cloud,点右上角用户图标 → Settings。
在 User Account 里找 Server name,那就是你的租户主机名,形如
myXXXXXX.s4hana.ondemand.com。由此推导:OData 的 API 主机是把
myXXXXXX段后面加上-api,即https://myXXXXXX-api.s4hana.ondemand.com;而 Audience 用的是不带 -api 的那个https://myXXXXXX.s4hana.ondemand.com。
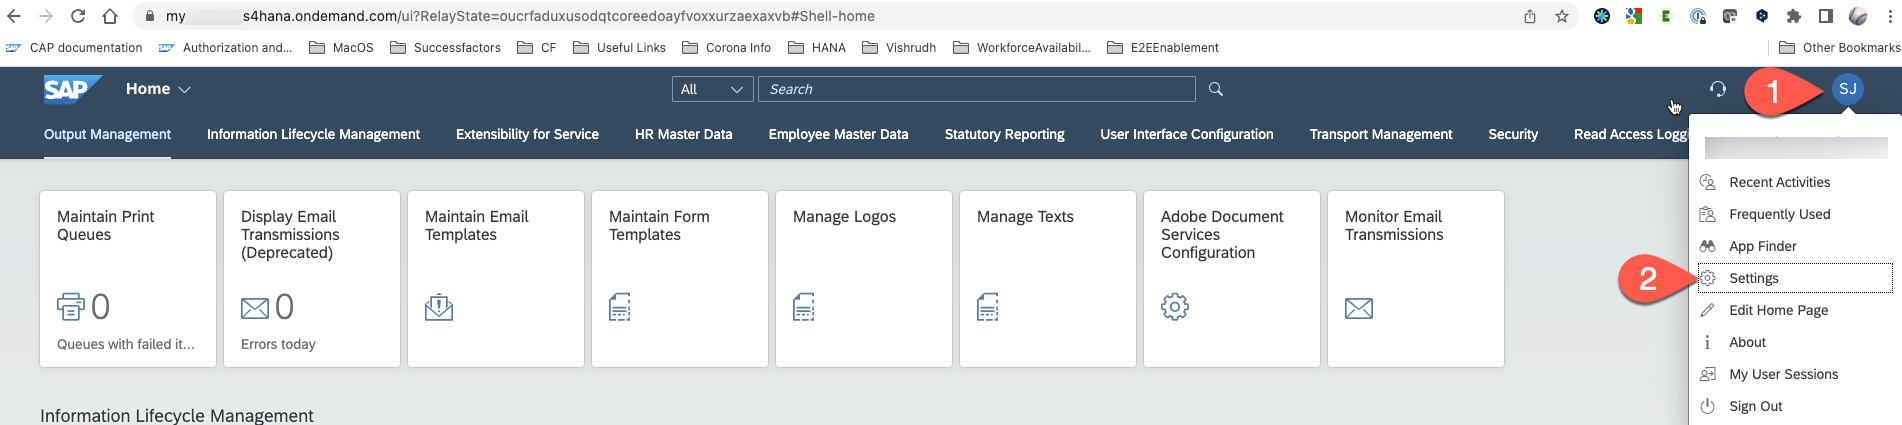
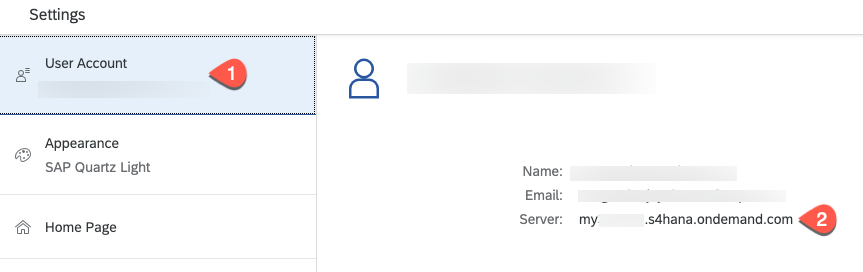
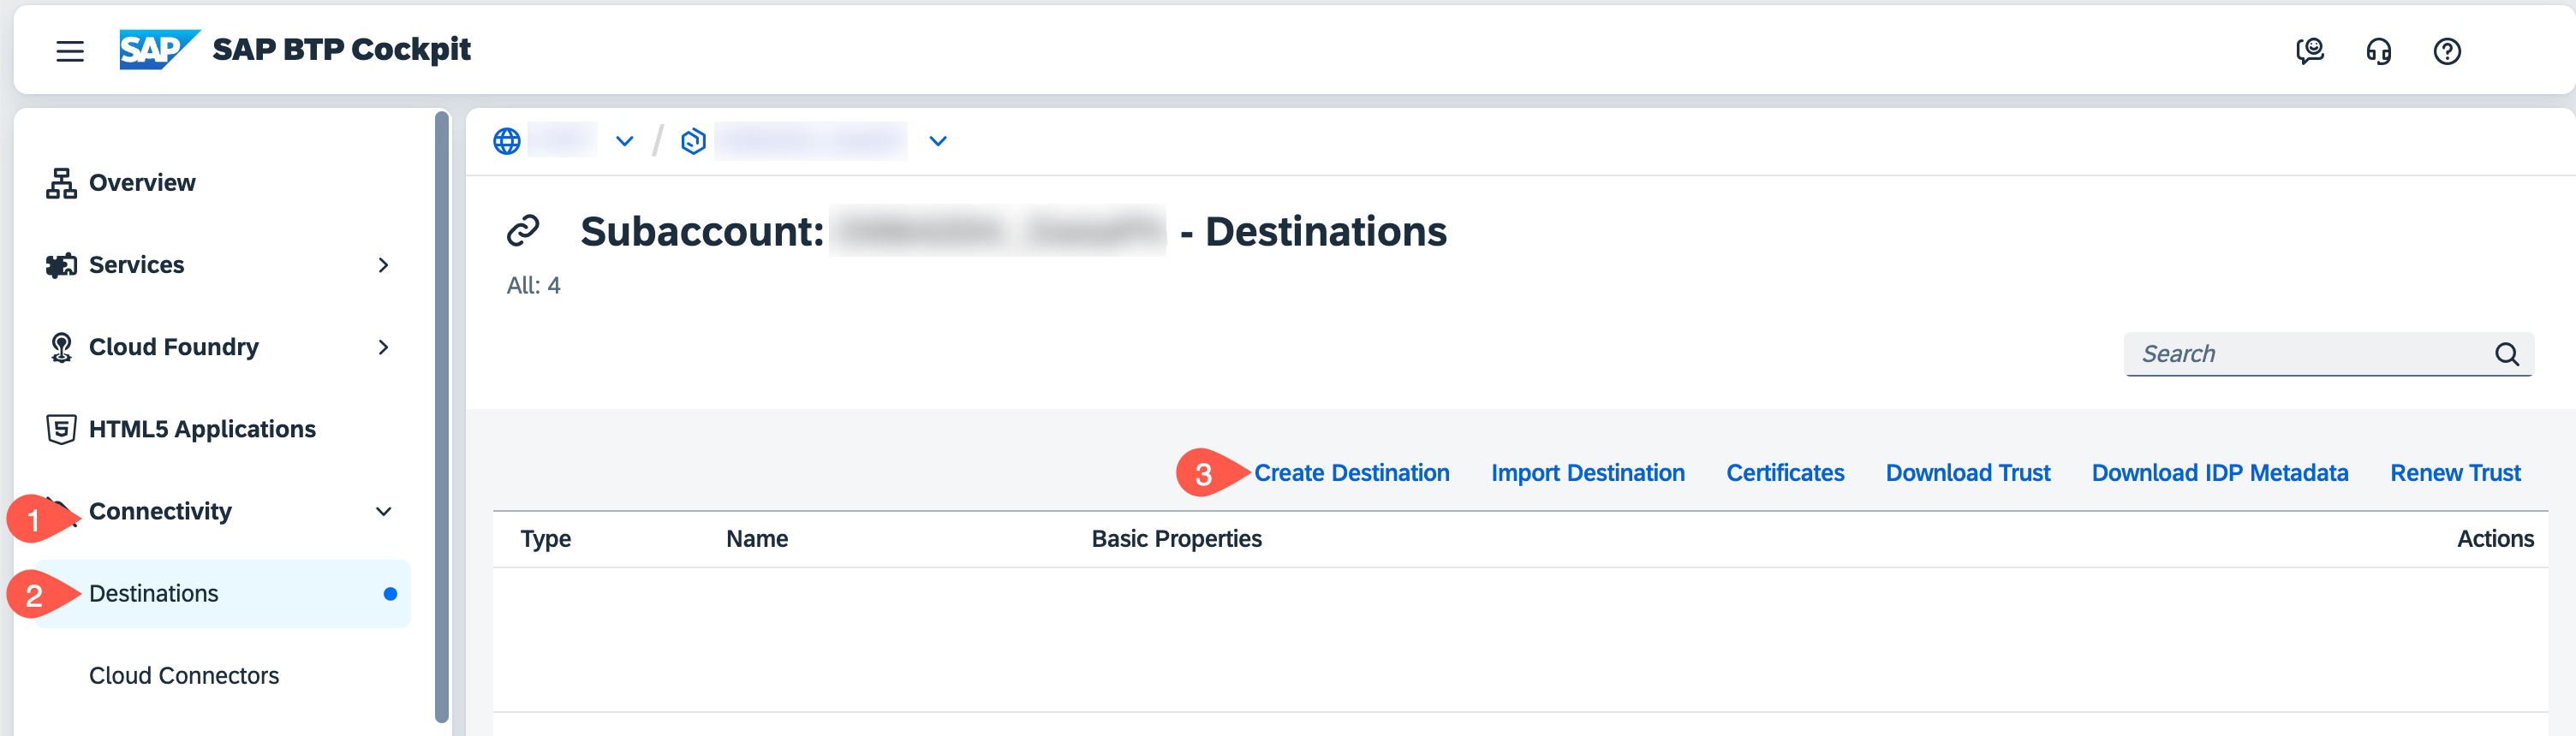
怎么点:
BTP Cockpit → 子账户 → Connectivity → Destinations,点 New Destination。
按下表填(也可以点 Import Destination 导入示例目标文件,属性会自动带上,再改成你自己的值):
字段 |
填什么 |
|---|---|
Name |
|
Type |
|
URL |
|
ProxyType |
|
Authentication |
|
Audience |
|
AuthnContextClassRef |
|
Use default JDK truststore |
勾选(Key Store Location / Password 保持默认) |
点 New Property,逐条加上这 7 个附加属性:
属性名 |
值 |
作用 |
|---|---|---|
|
|
让 Build Apps 调用时自动处理 CSRF token |
|
|
允许运行时动态解析目标 |
|
|
超时 60 秒,避免首次加载超时 |
|
|
手机端(APK)能使用该目标 |
|
|
断言里的用户主体用邮箱格式 |
|
|
允许在开发工具里识别为 OData 数据源 |
|
|
声明这是通用 OData 服务 |
点 Save,再点 Check Connection。
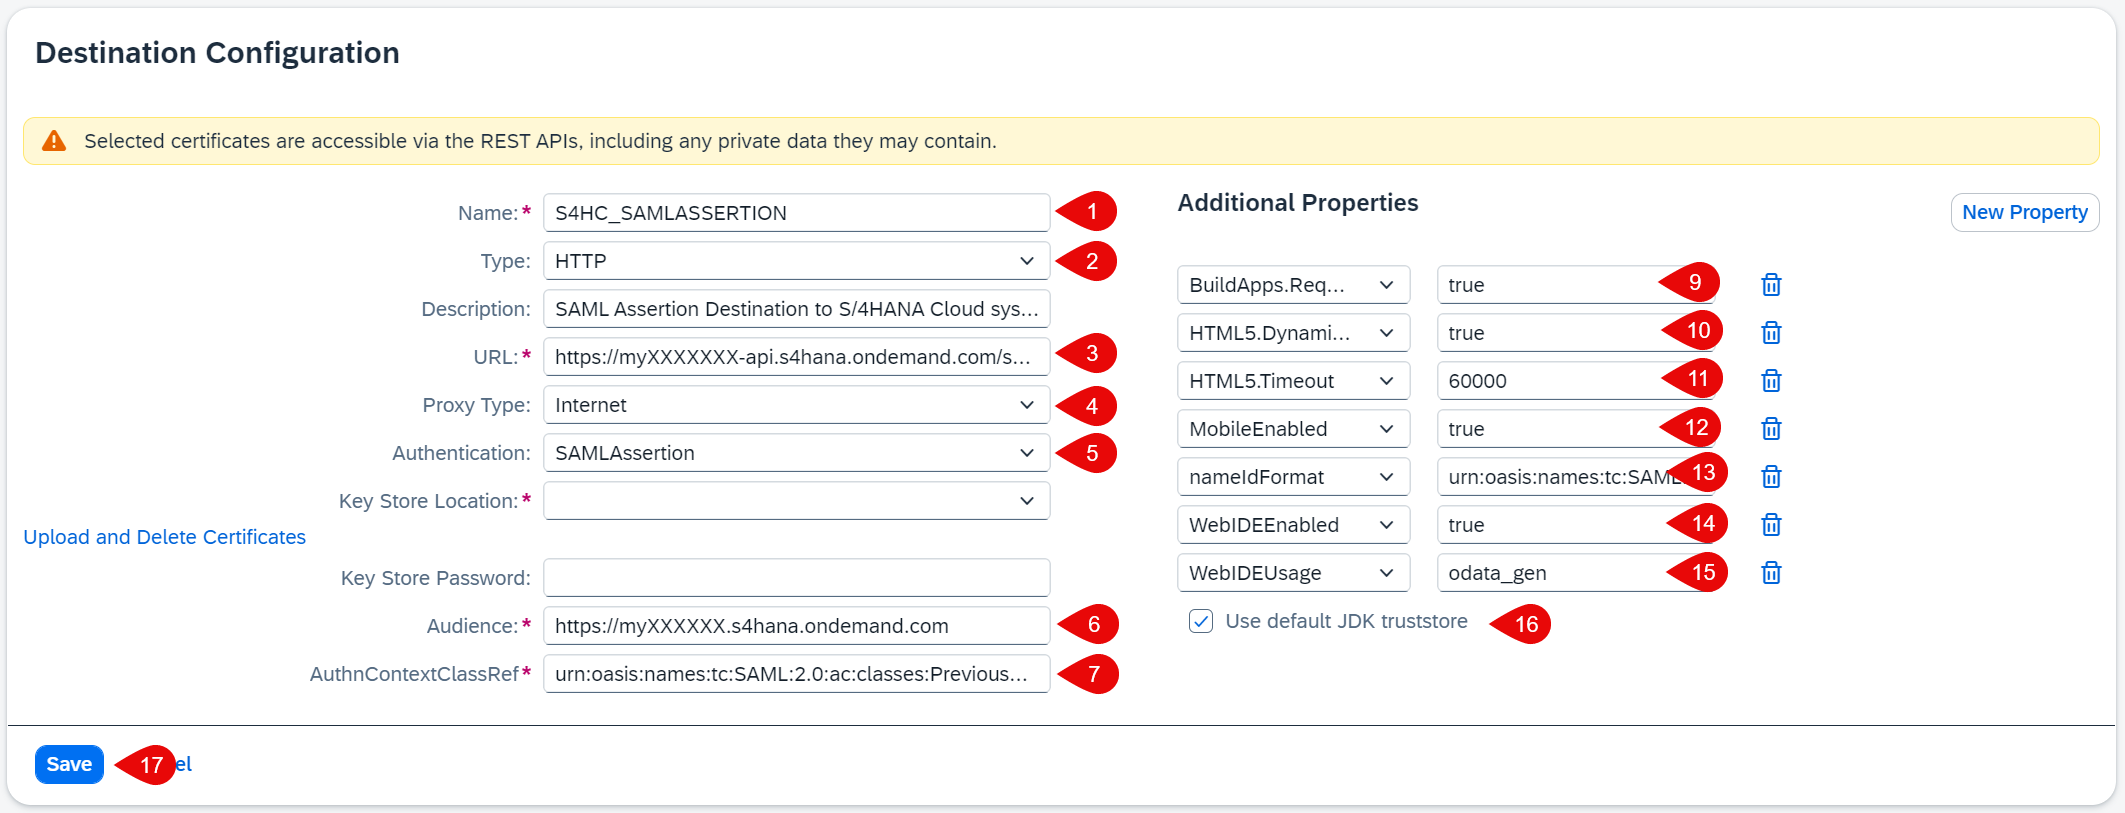
验证:Check Connection 返回 401 Unauthorized——这是预期结果,不是失败。原因在「架构与原理」里说过:SAMLAssertion 需要真实用户的断言,Check Connection 没有用户上下文,被拒绝恰好说明「域名解析、证书、断言配置都对了,只是缺用户」。真正的连通性验证在步骤 12:应用里能列出业务伙伴,就说明整条链路通了。
为什么 OData URL 里有 -api,Audience 里却没有
S/4HANA Cloud 租户有两个入口:
https://myXXXXXX.s4hana.ondemand.com是用户界面入口(Fiori 启动板、登录页),SAML 断言的受众(Audience)指的是这个入口;https://myXXXXXX-api.s4hana.ondemand.com是API 入口,OData 服务真正在这里。
所以 Destination 的 URL 用 -api 主机,Audience 用不带 -api 的主机。写错的典型症状:URL 错会变成 404,Audience 错会在应用里报断言受众不匹配。
如果你用的是 on-premise 后端,这个 Destination 的配置完全不同(ProxyType 用 OnPremise、认证用 Principal Propagation、还要 Location ID),见步骤 18。
步骤 10:打开 SAP Build Lobby 并创建项目
做什么(为什么):从 BTP 子账户进 SAP Build Apps 的入口是订阅里的 Go to Application,第一次登录会落到 Lobby(大厅),所有项目都在这里创建和管理。然后按「应用类型向导」建一个 Web 应用项目。
怎么点:
BTP Cockpit → 子账户 → Services → Instances and Subscriptions。
在 Subscriptions 选项卡找到 SAP Build Apps,点 Go to Application。
用自定义 Identity Provider(IAS)的账号登录,进入 SAP Build Lobby。
点 Create 下拉里的 Create。
在 Objective 下点 Application 图块,点 Next。
Category 选 Frontend,点 Next。
Type 选 Web Application,点 Next。
Name 填
Business Partner <你的首字母缩写><3 位随机数>(例如Business Partner jd12),点 Review。在 Summary 页核对 Objective / Category / Type / Name,点 Create。
项目会在 App Editor 里打开。这时做三件收尾的小事:把默认的 Headline 文本改成
Extend UI Application;选中页面中央那块多余的文本组件,点垃圾桶删掉;选中空白页面,在右侧 Properties 里把 Page name 改成Home。点 Save。
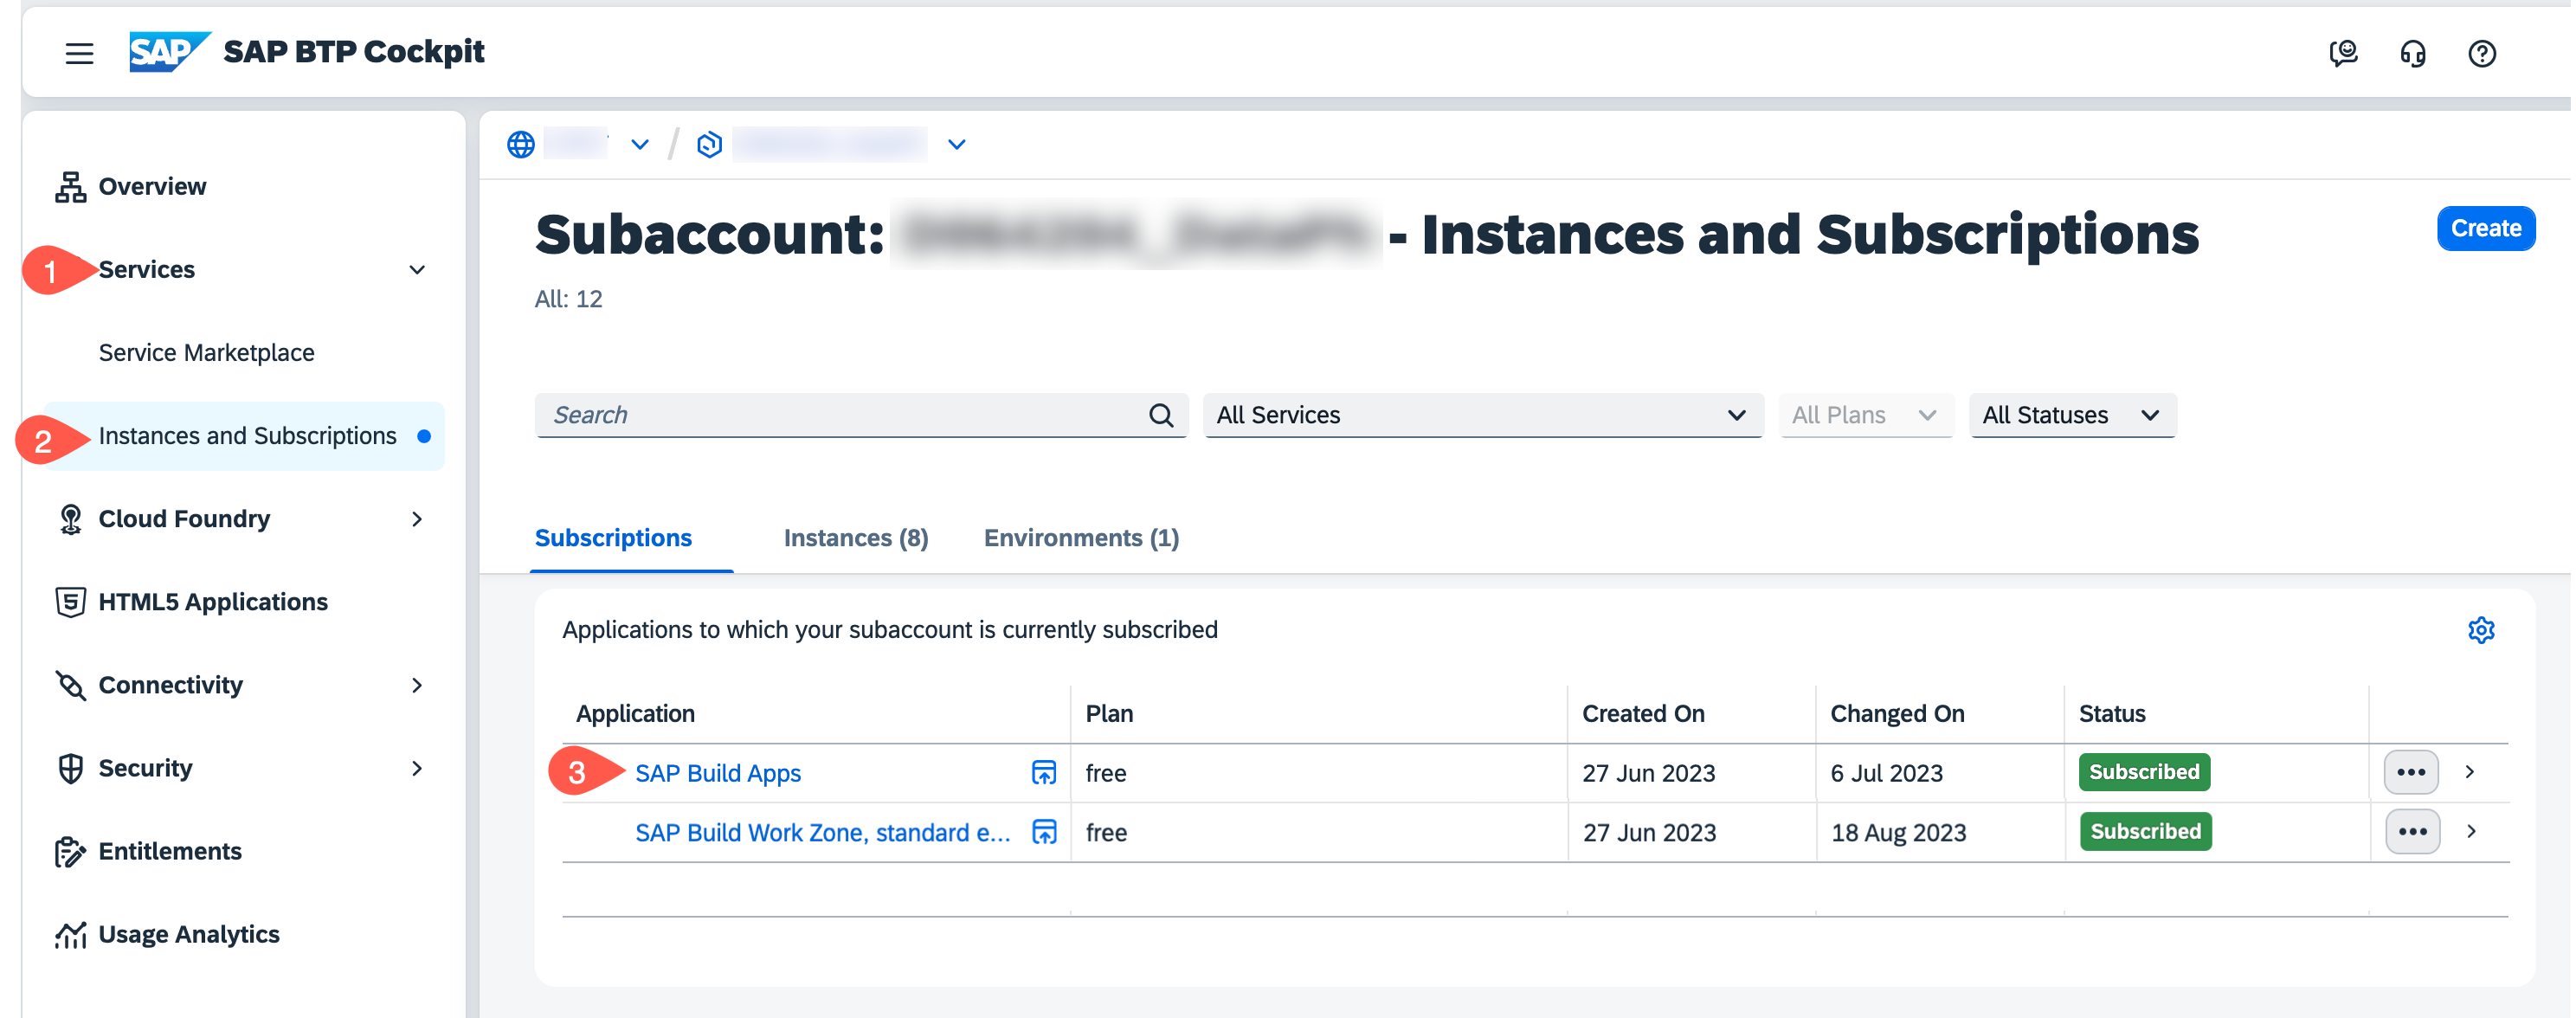
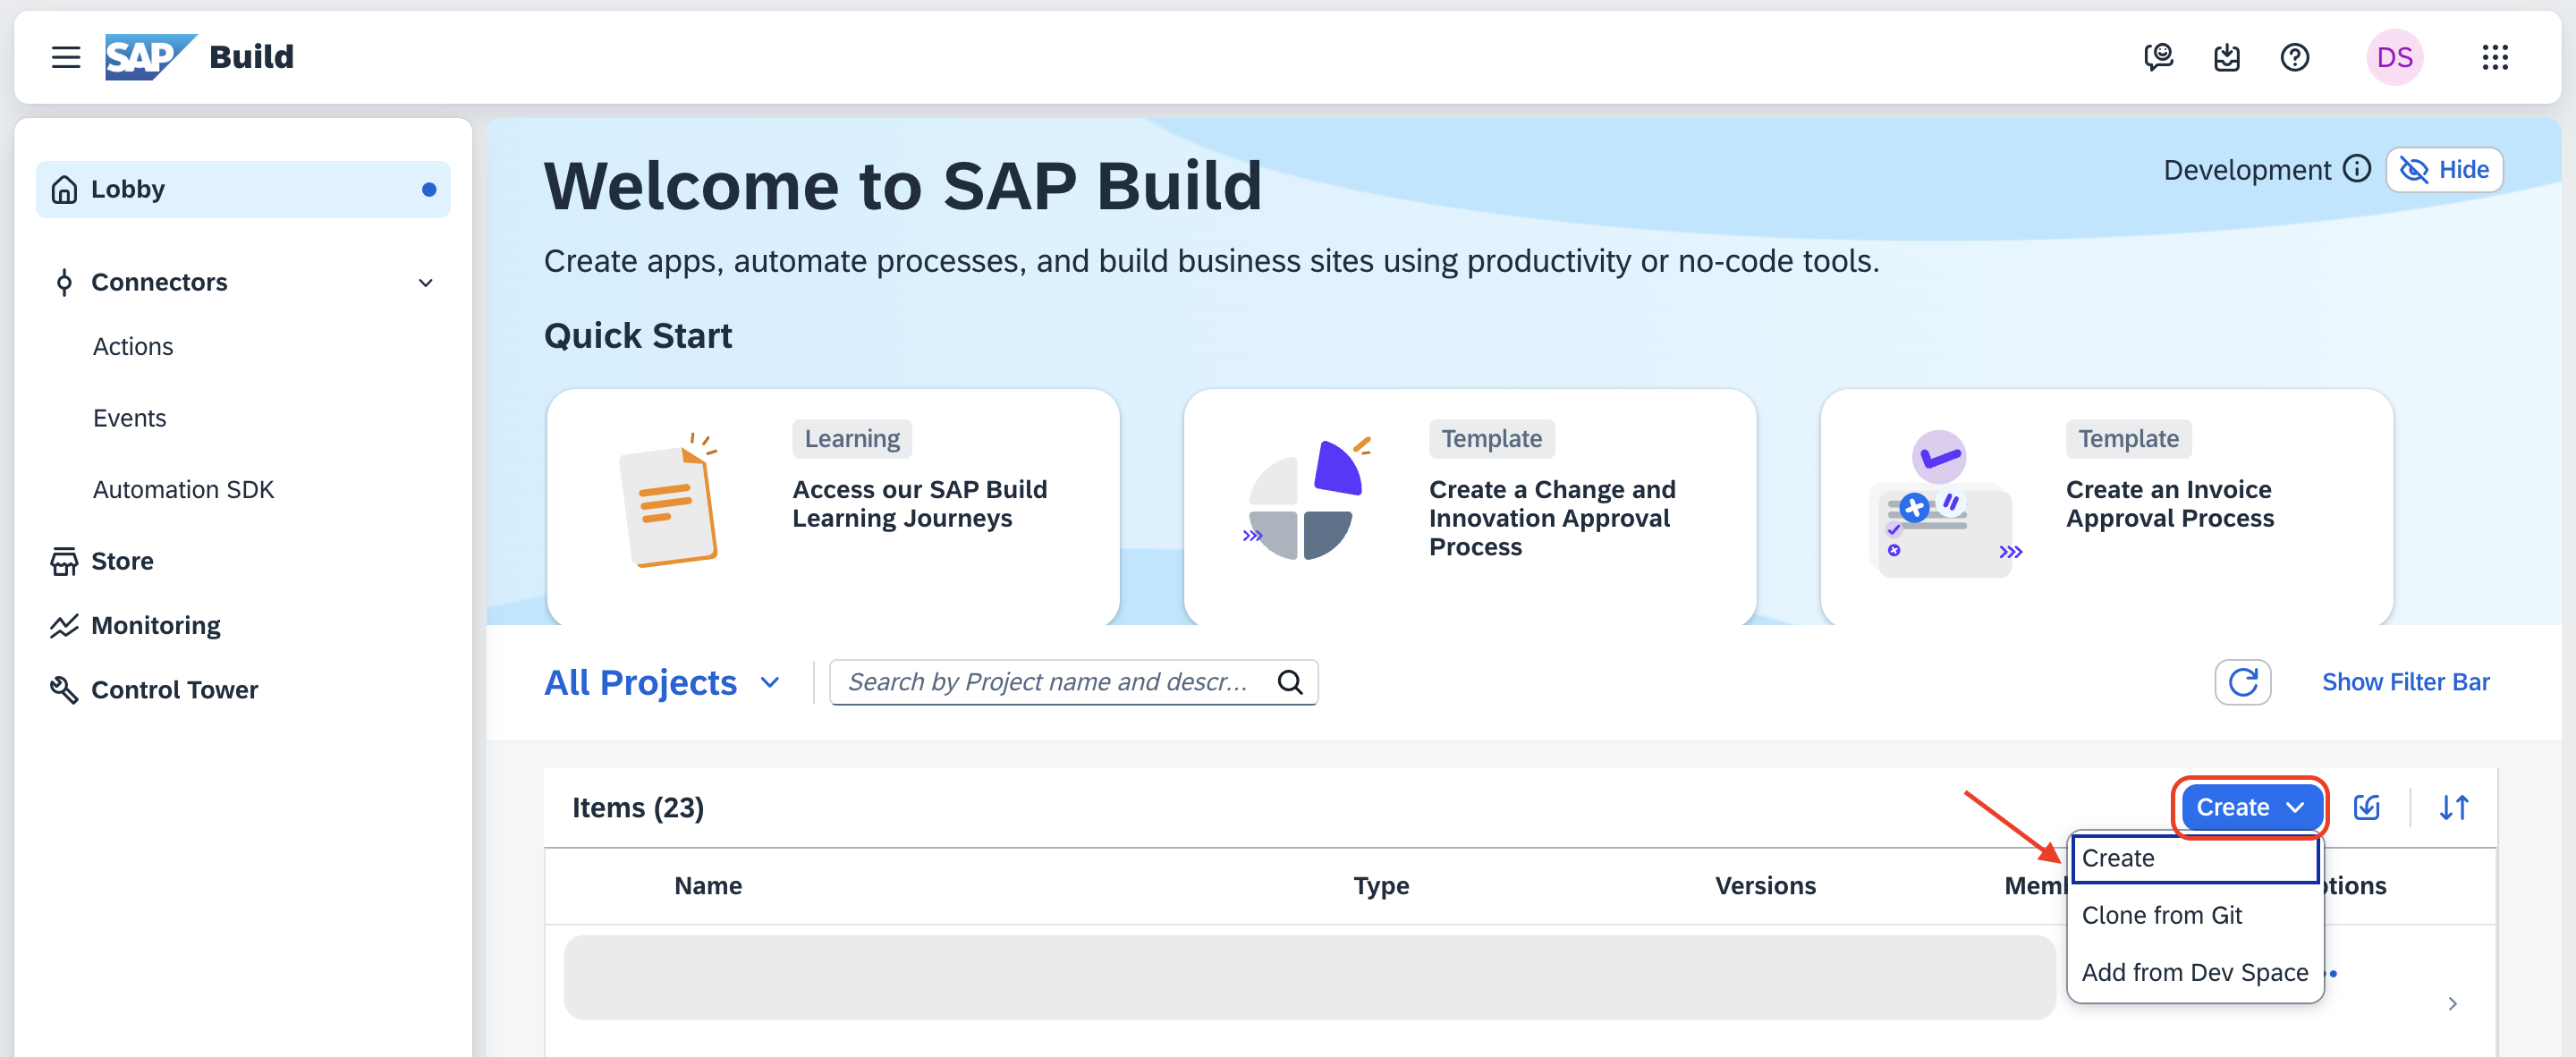
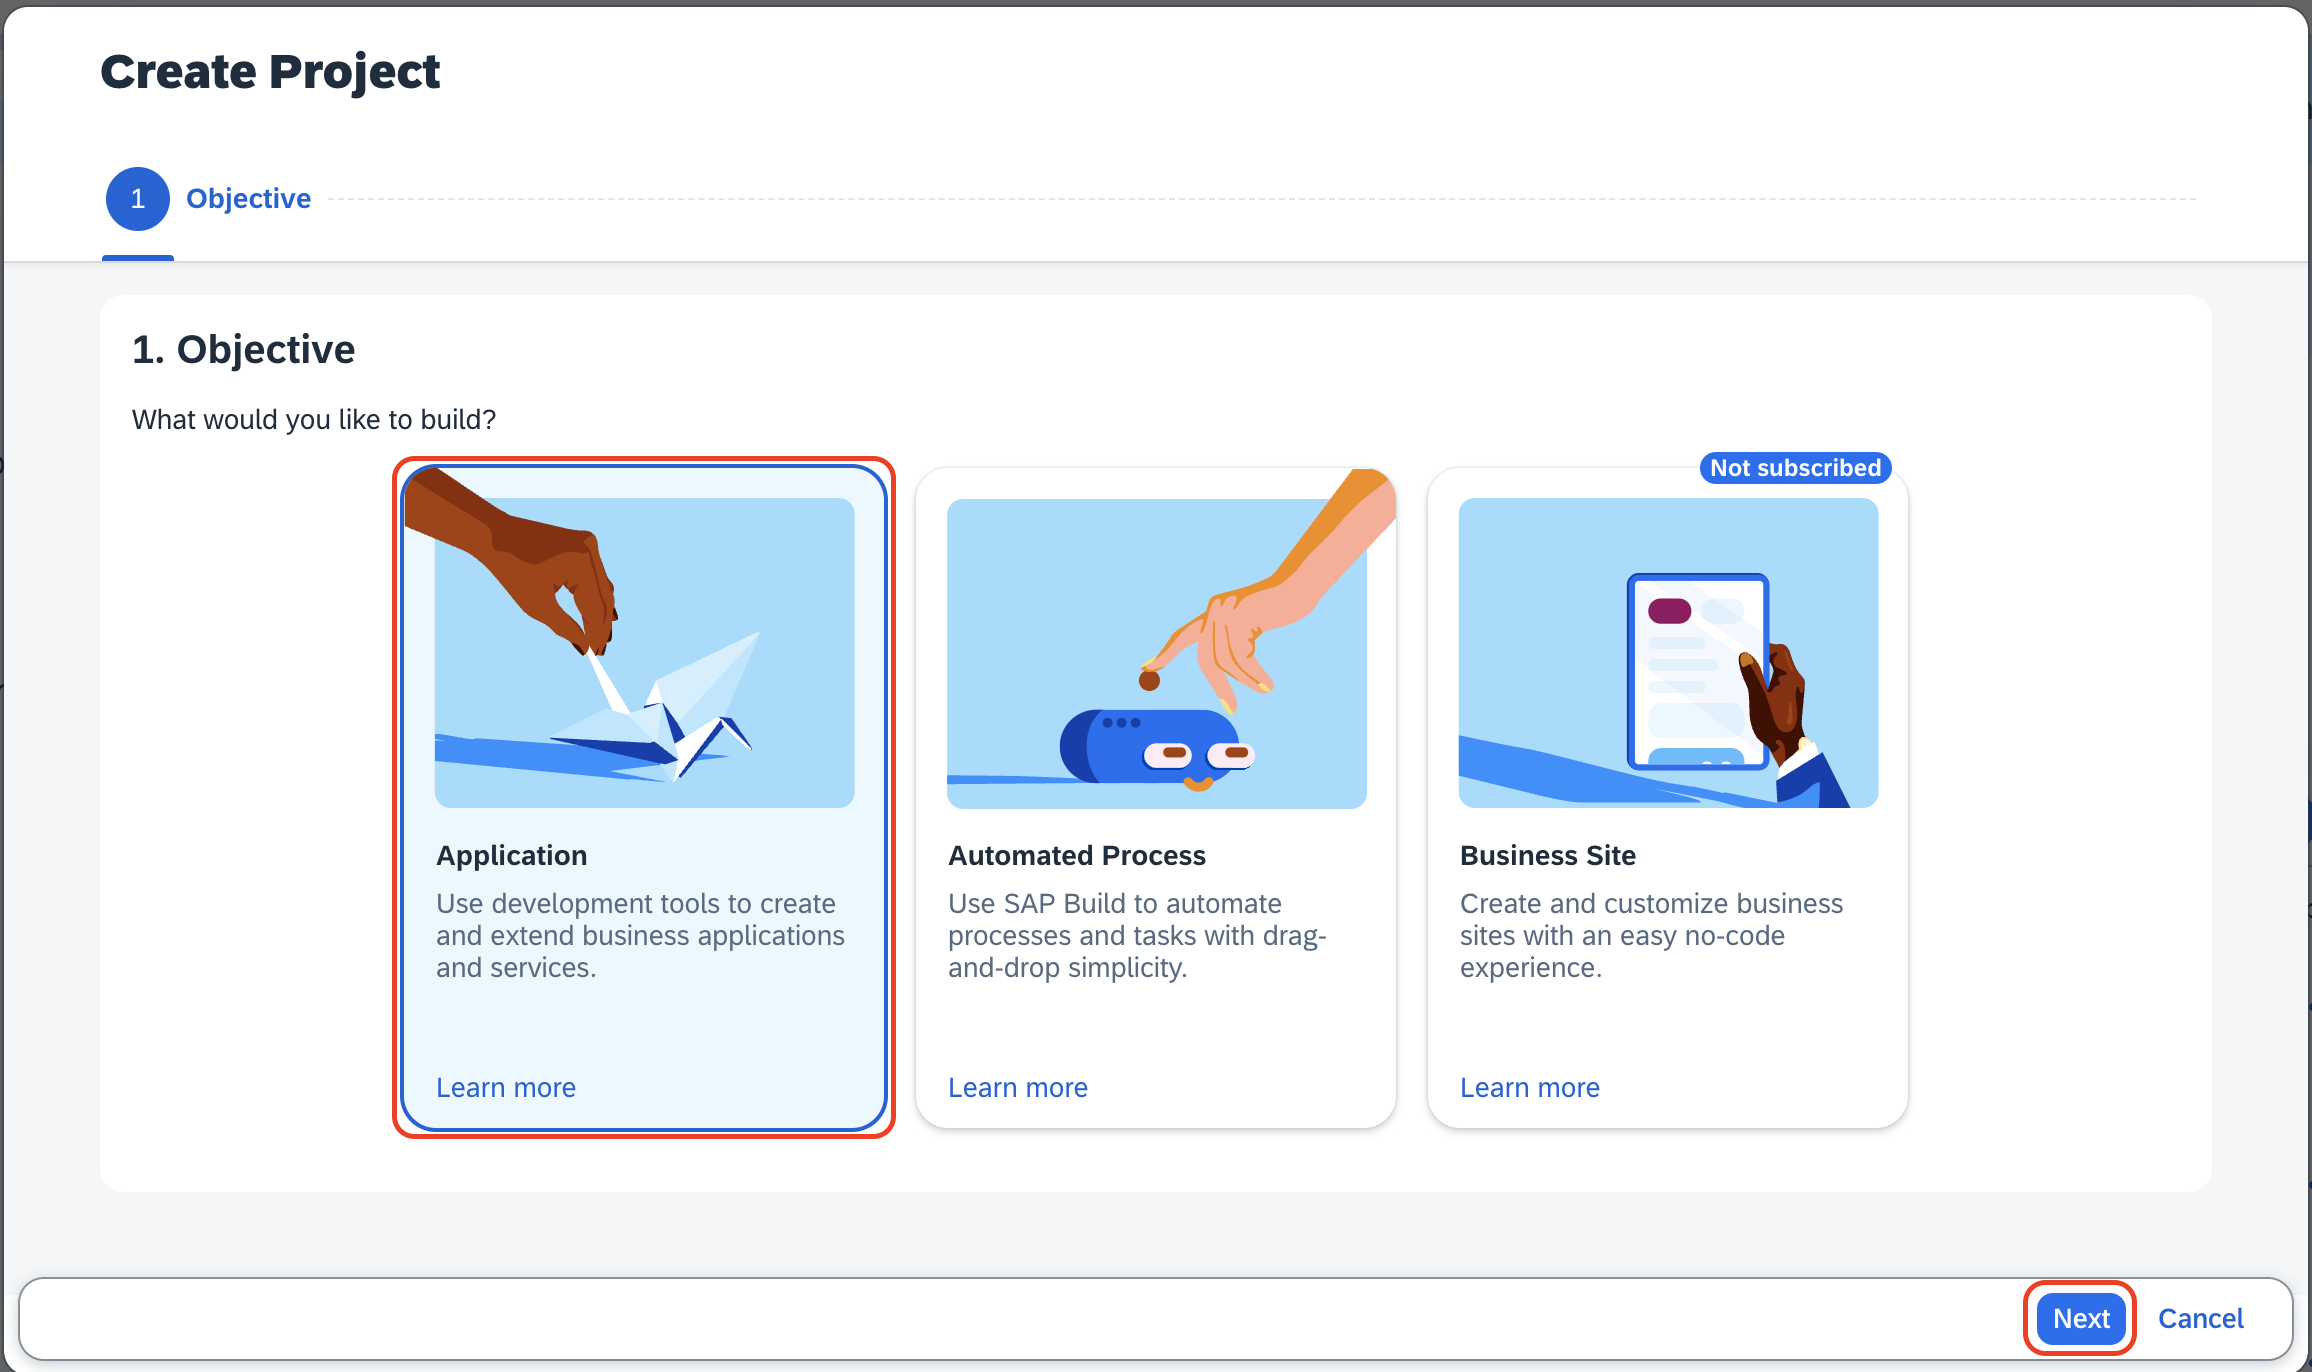
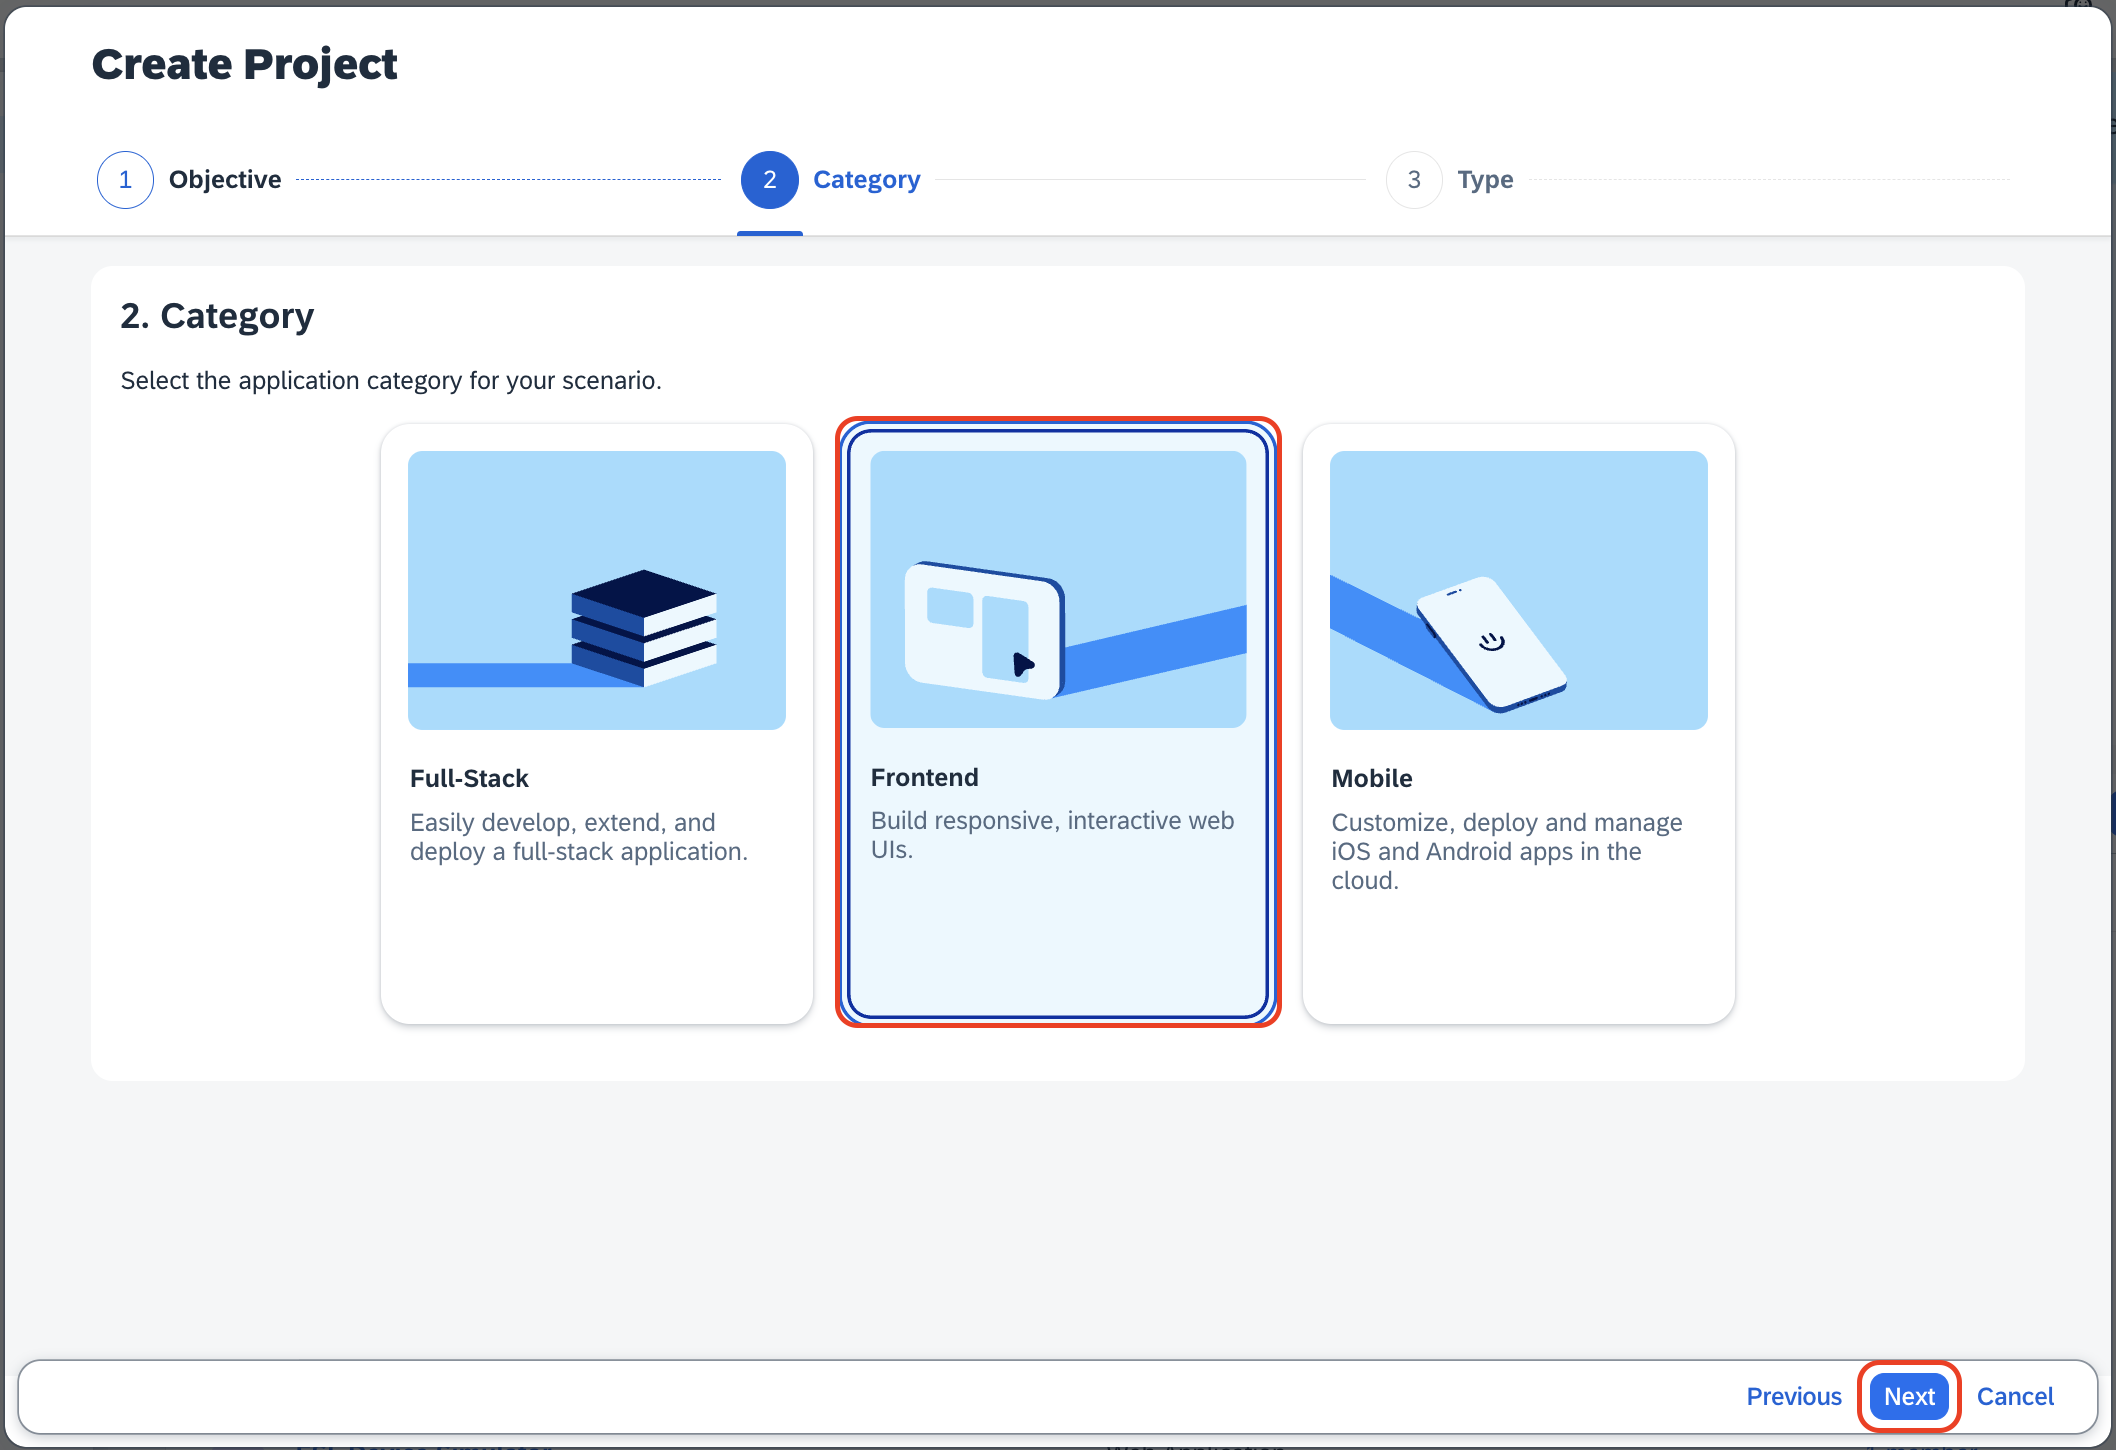
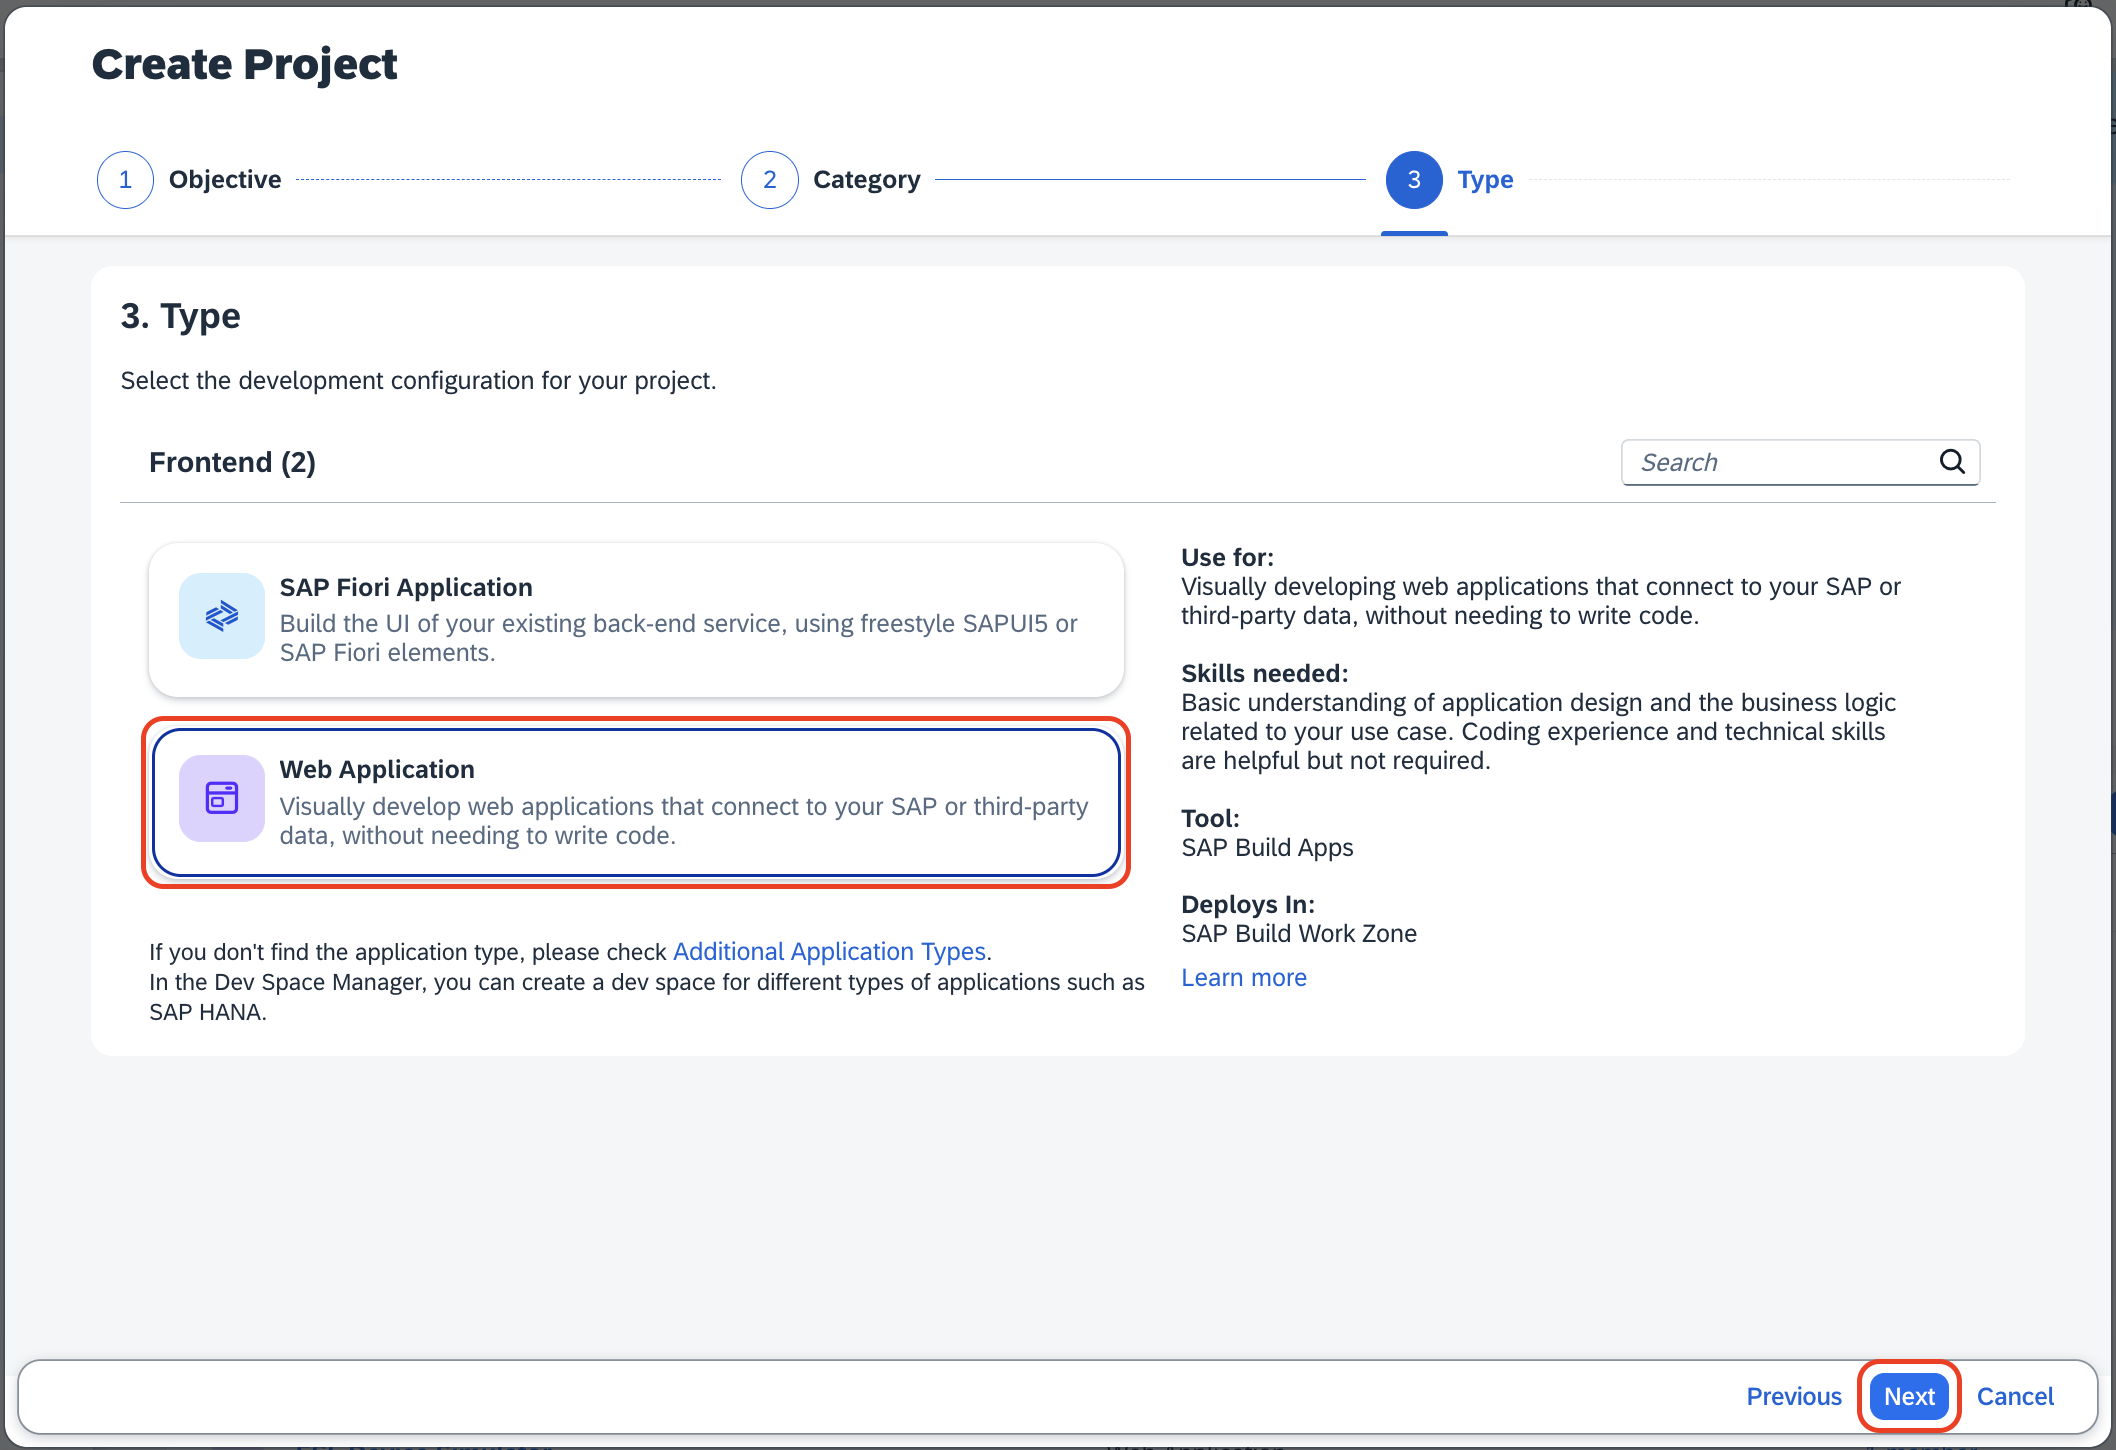
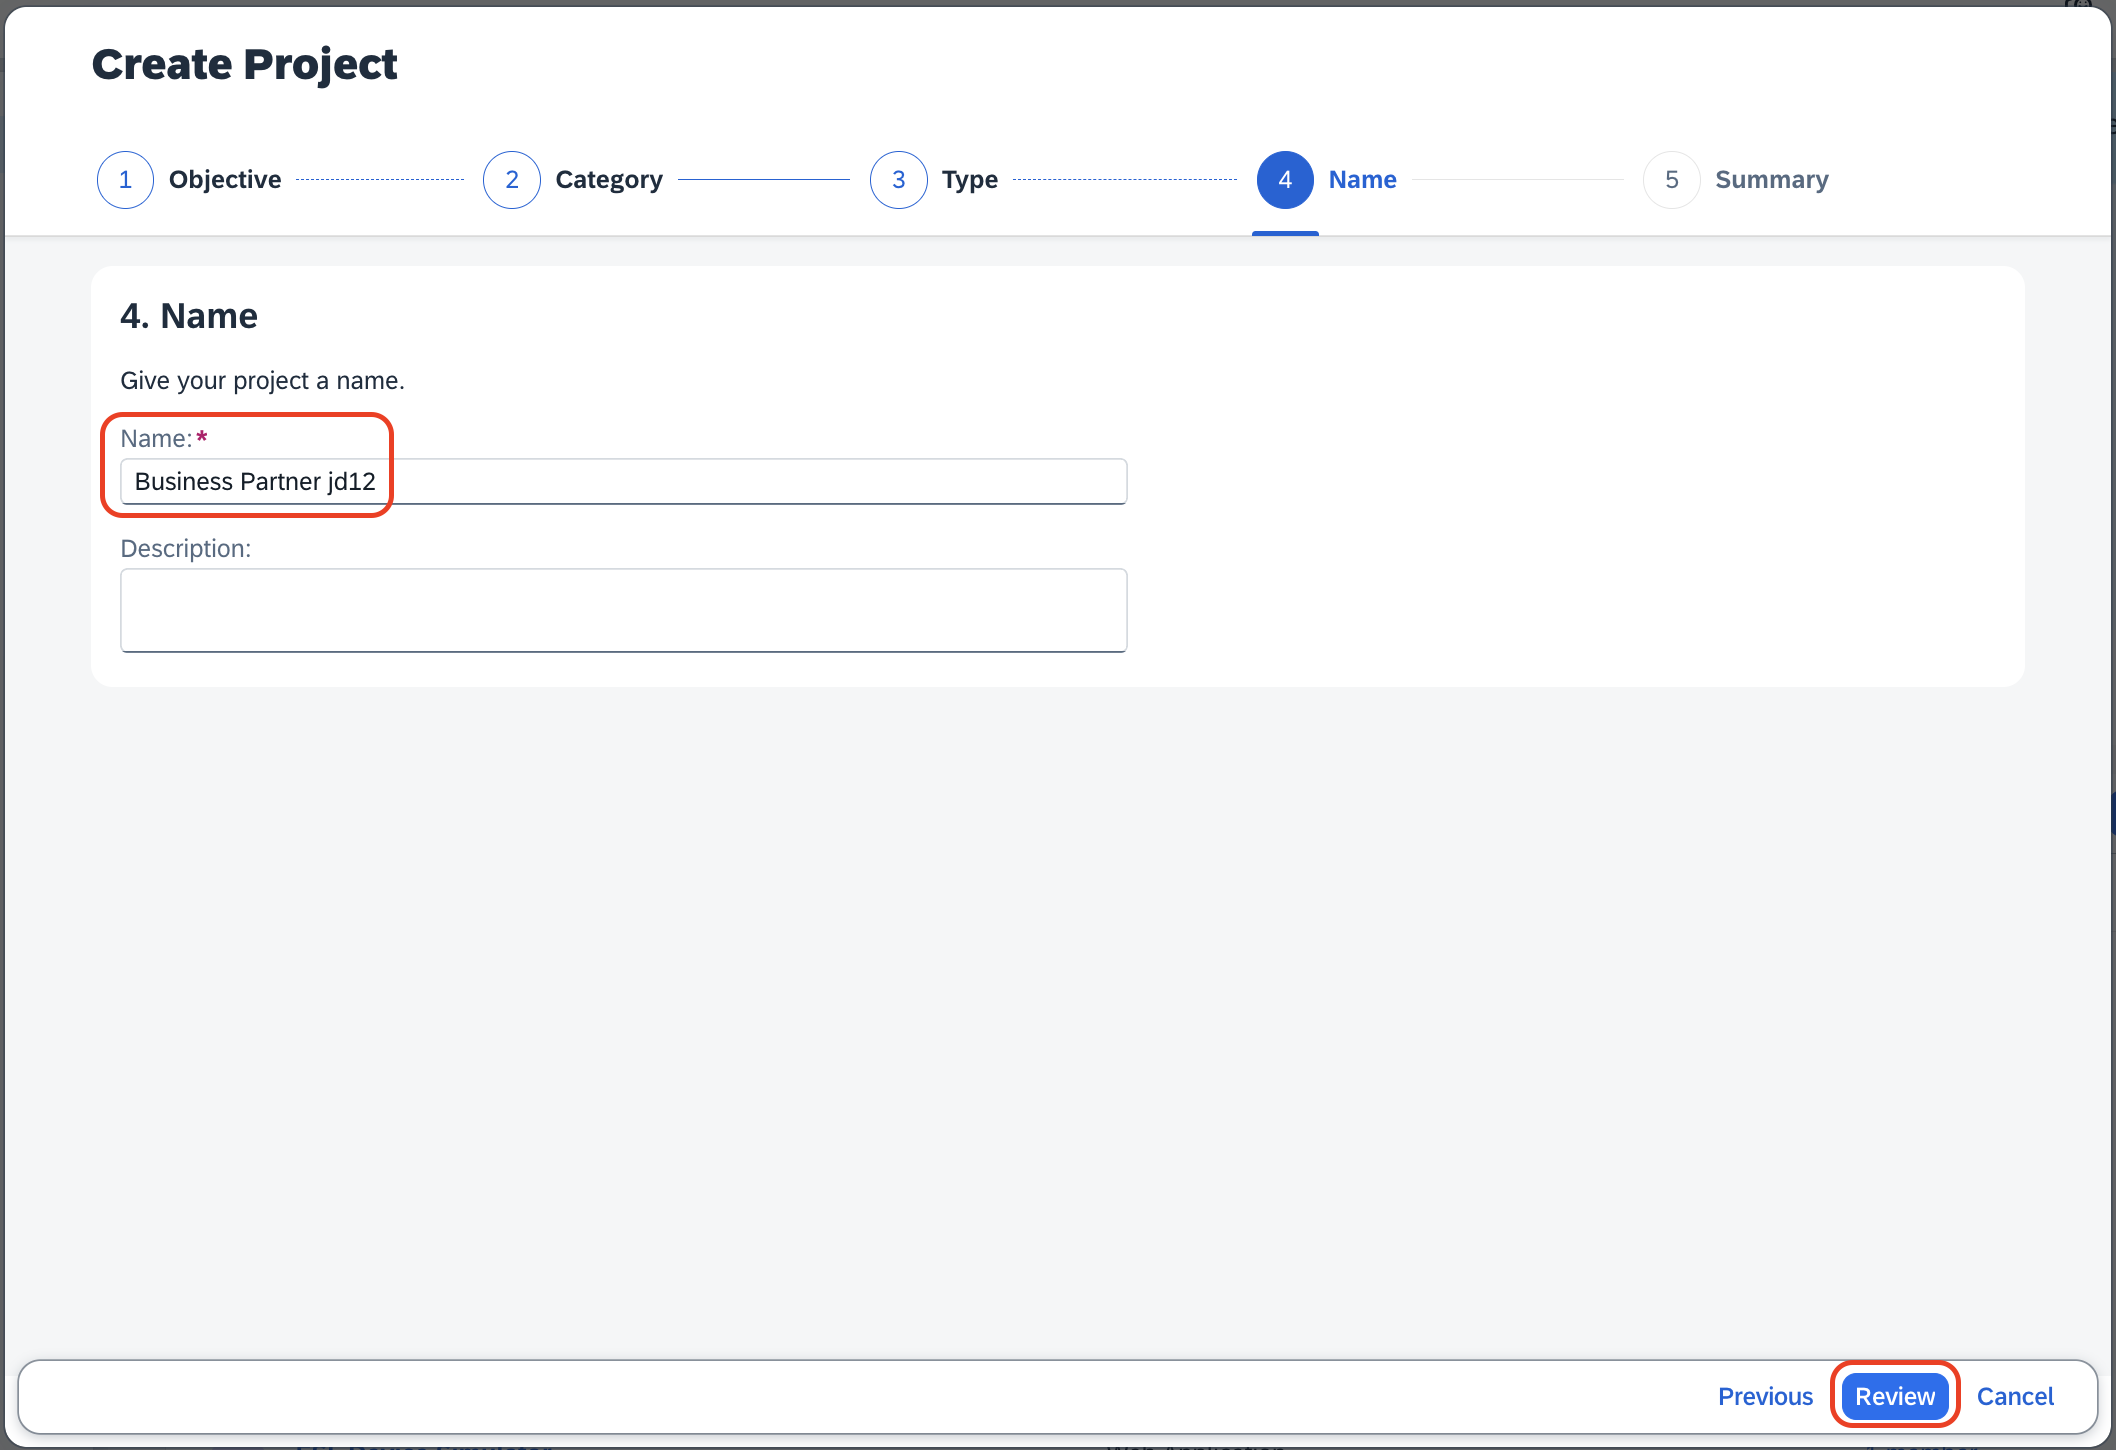
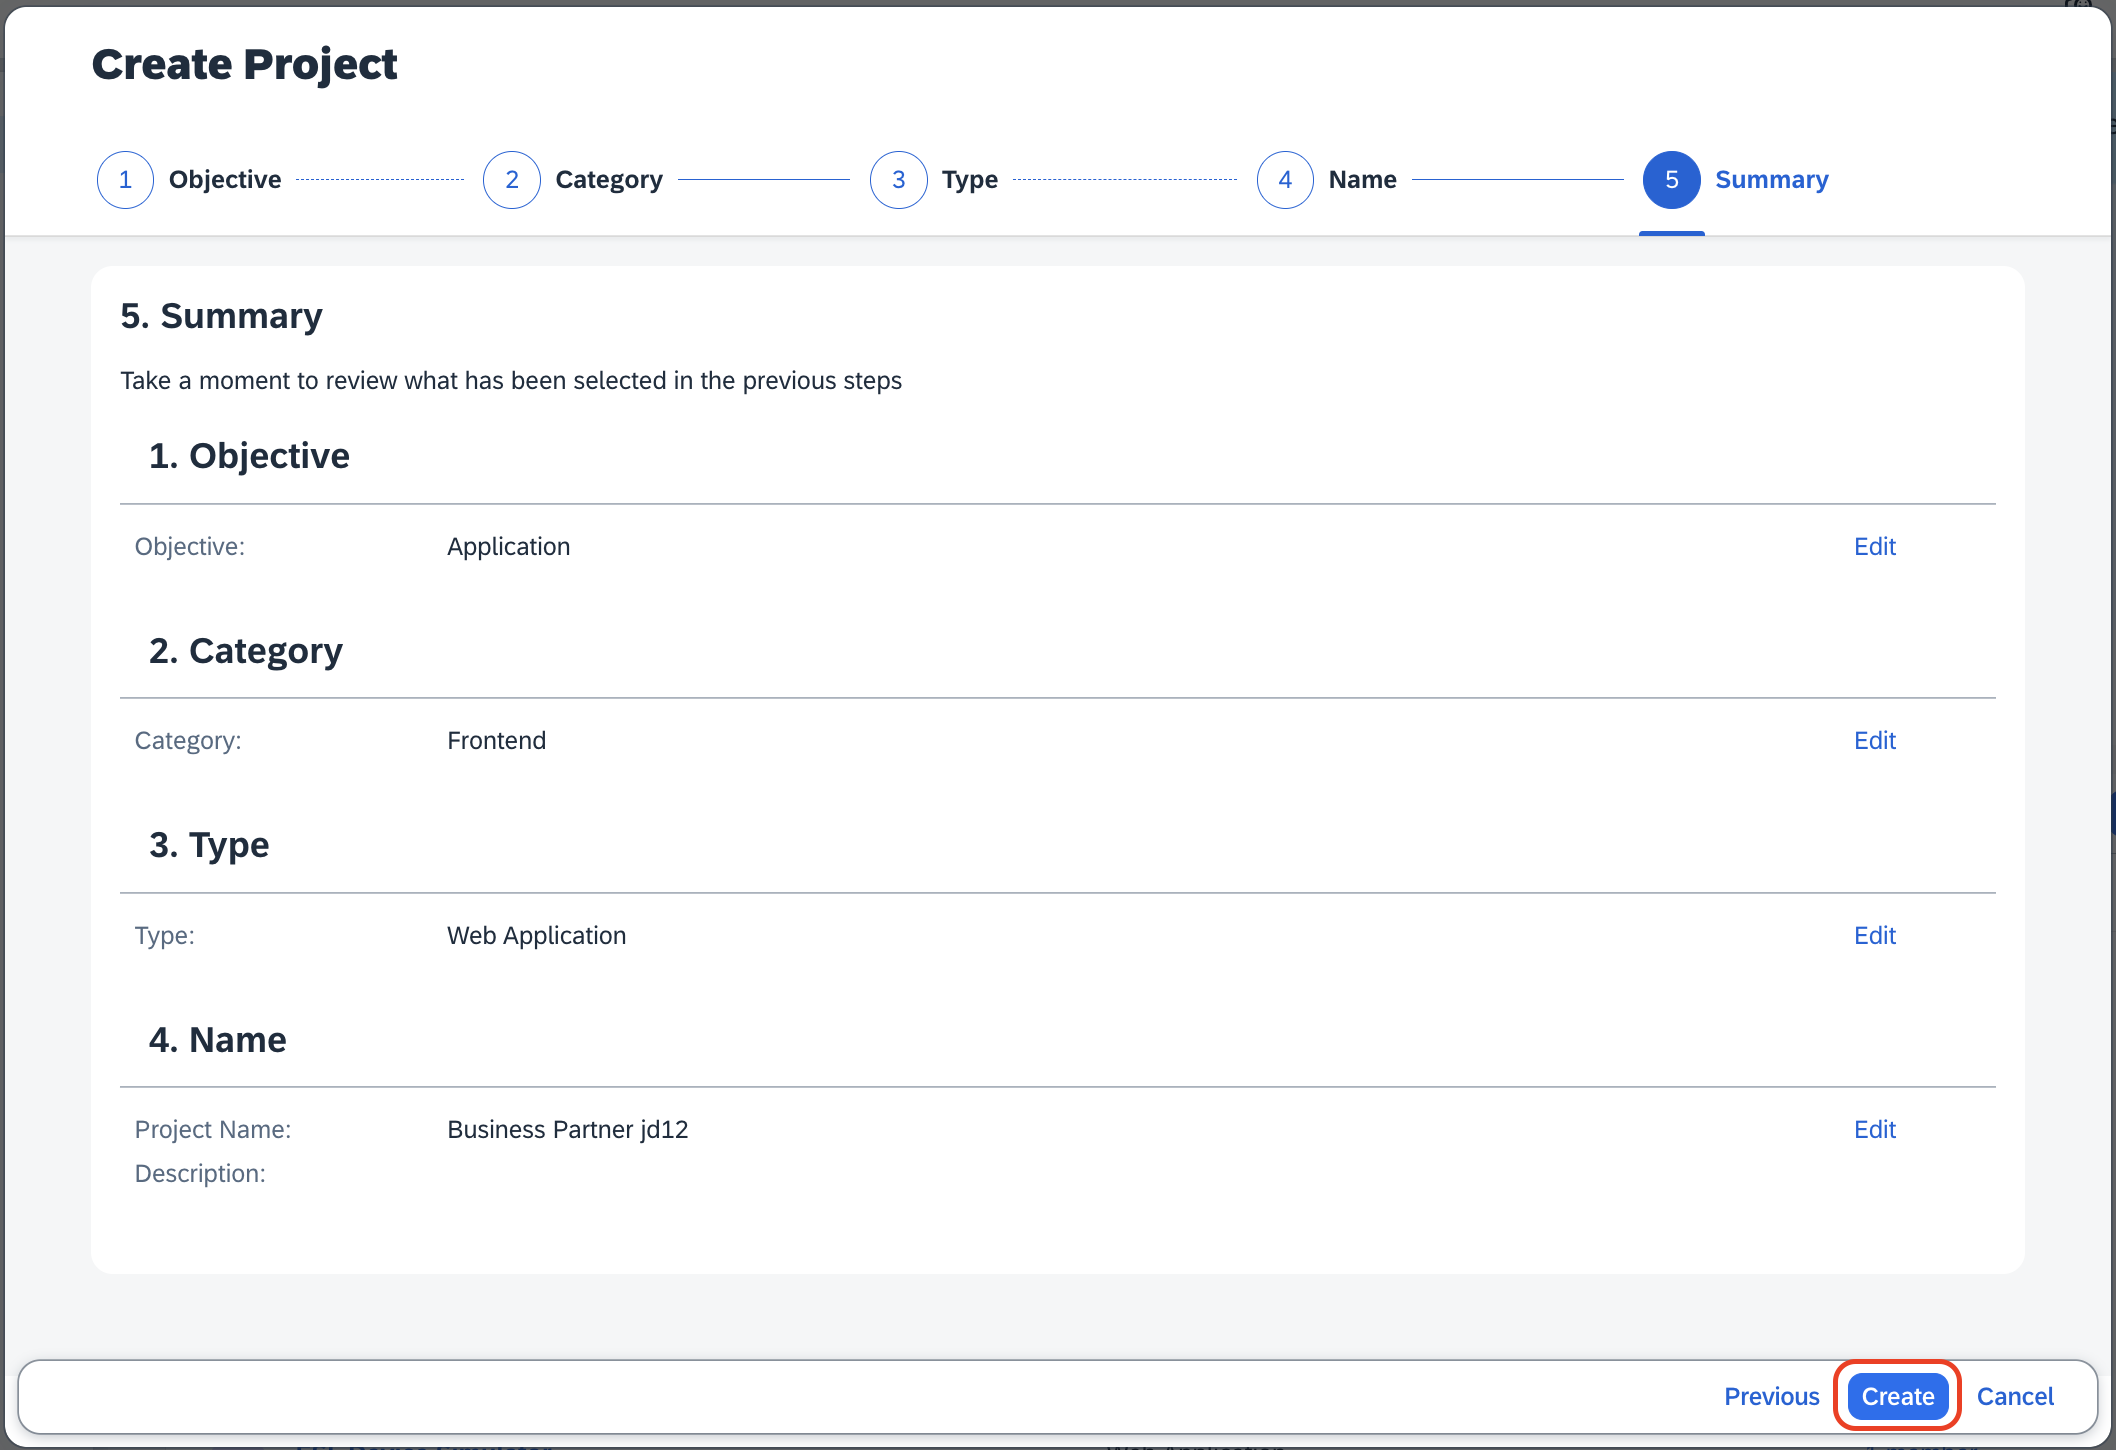
验证:App Editor 打开,顶部能看到 User Interface / Integrations(或 Data)/ Variables 等标签页,左侧是组件面板(CORE 等),中间是 UI 画布,右侧是 Properties 面板;页面名是 Home,标题是 Extend UI Application。
步骤 11:给应用安装数据集成(业务伙伴 + 地址)
做什么(为什么):Build Apps 里不能直接写 SQL 或调 URL 拼数据,它要先把后端的 OData 服务「安装」成一组数据实体,安装之后你才能在界面上绑字段。这里我们安装两个实体:A_BusinessPartner(列表用)和 A_BusinessPartnerAddress(明细页显示地址用)。
前提:步骤 9 的 Destination 已经保存成功,且带着 HTML5.DynamicDestination、WebIDEUsage=odata_gen 这些属性——否则在 Build Apps 的目标列表里根本看不到它。
怎么点:
在 App Editor 顶部切到 Integrations 选项卡。
在 No systems integrated 区域点 Add Integration。
选 SAP Systems → BTP Destinations。
从列表里选中步骤 9 建的
S4HC_SAMLASSERTION。在 Data entities 下点 Search,输入
A_BUSINESSPARTNER。点 Install Integration。
安装完成后出现 Enable Data Entity,点它把实体启用。
再搜索
A_BusinessPartnerAddress,同样点 Enable Data Entity。确认这两个实体的状态都是 Enabled。
点顶部 Save,然后切回 User Interface。
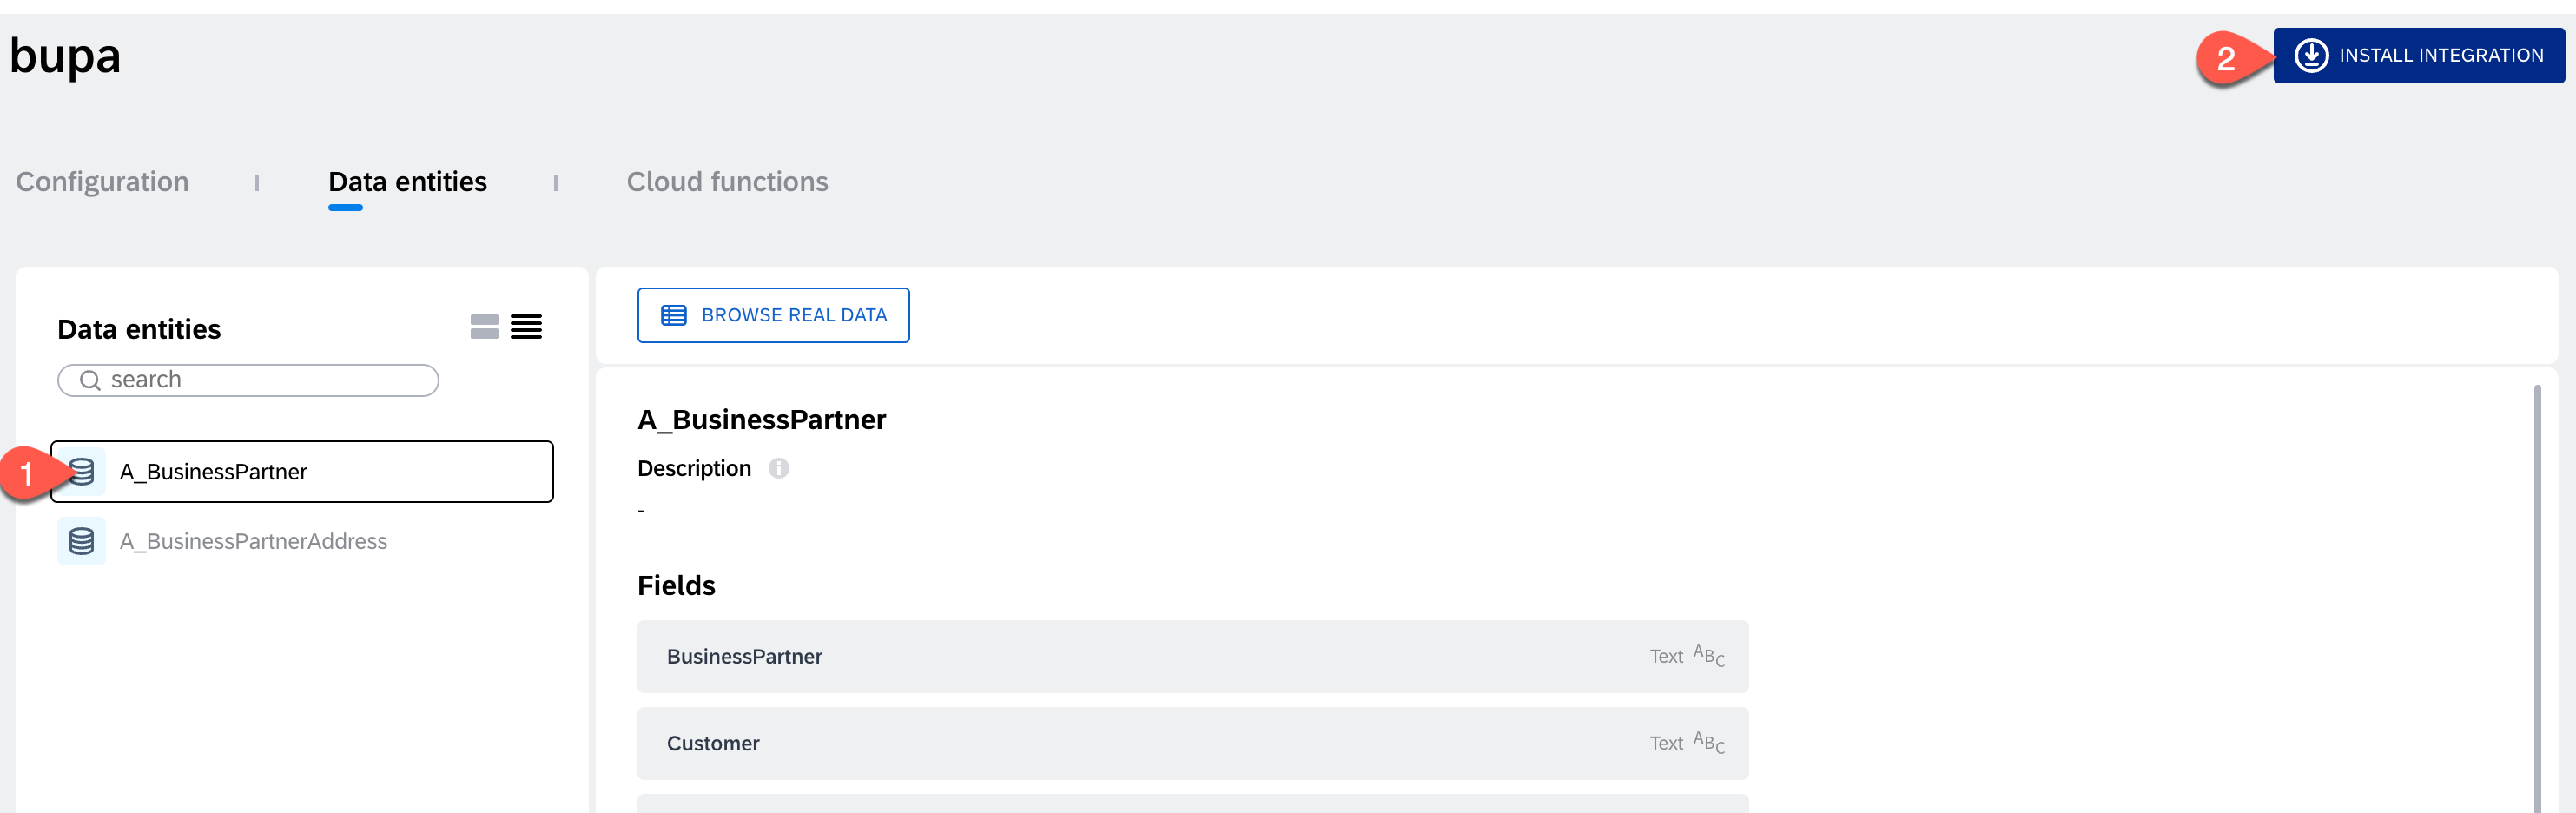
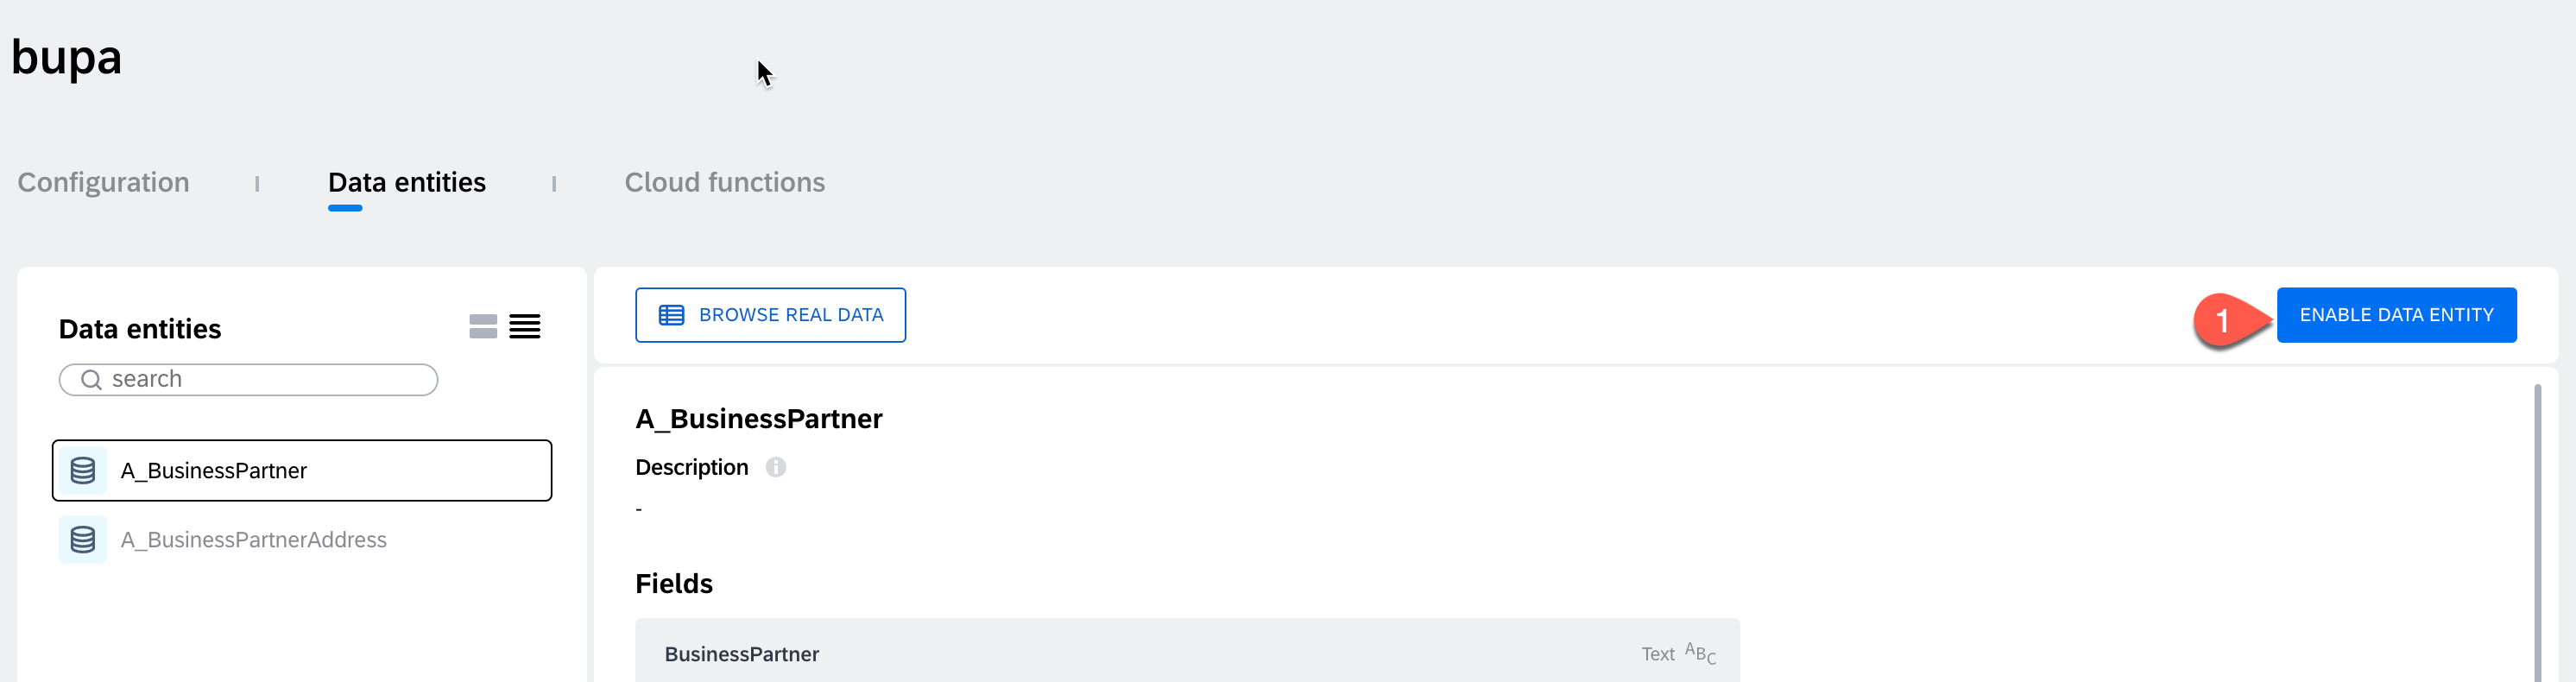
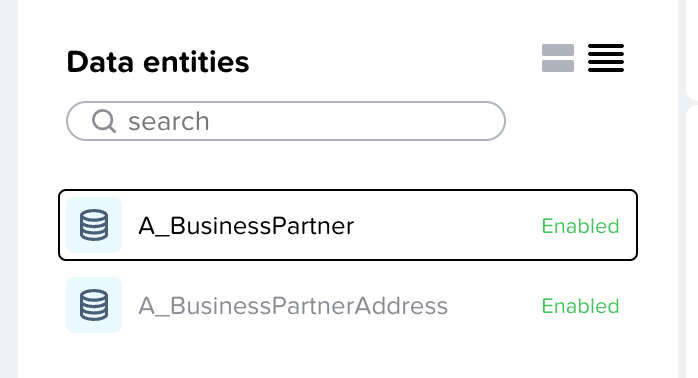
验证:两个实体状态都是 Enabled;切到 Variables 页签,新建数据变量时下拉里能选到 A_BusinessPartner 与 A_BusinessPartnerAddress。如果搜索不到实体,先回步骤 9 检查 Destination 的附加属性与 S/4HANA 通信安排。
步骤 12:做业务伙伴列表页(首页)
做什么(为什么):首页要的效果是「一进来看见所有业务伙伴,编号在左、全名在右,点一行进明细」。实现思路是三步:建一个数据变量接后端数据、放一个列表组件用它循环、给列表项绑两个字段。
数据变量到底是什么
Build Apps 里有两类「变量」:
页面变量(page variable):只活在当前页面,页面一关就没了,schema 由你自己定;
数据变量(data variable):本质也是页面级变量,区别是 schema 来自你安装的数据实体,并且自带默认逻辑——默认每 5 秒从后端拉一次数据。
默认的 5 秒轮询对查询类场景是浪费,但列表页正好需要「进来就拉一次」,所以直接沿用默认逻辑最省事。这就是为什么列表页不需要写任何「加载数据」的逻辑块:数据变量自己会拉。
怎么点:
在 User Interface 页签,顶部切到 <> VARIABLES。
在左侧选 DATA VARIABLES,点 ADD DATA VARIABLE,从列表里选 A_BusinessPartner,点 SAVE。
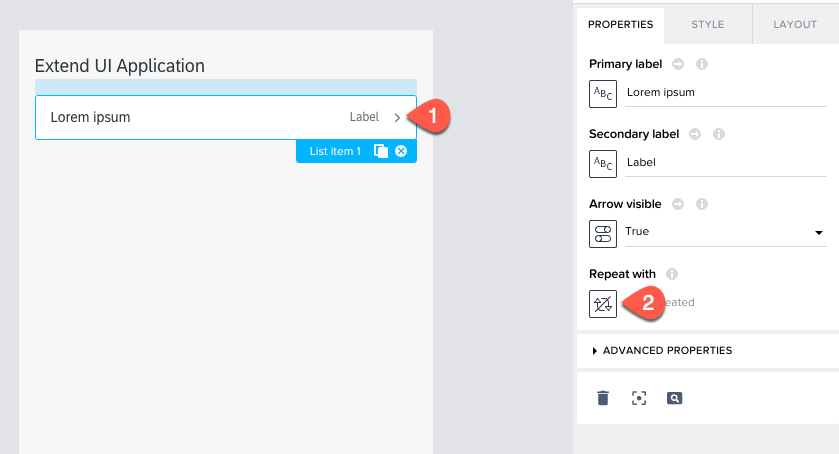
切回 User Interface。在左侧 CORE 面板里滚到 LIST 区域,把 List item 拖到页面上。
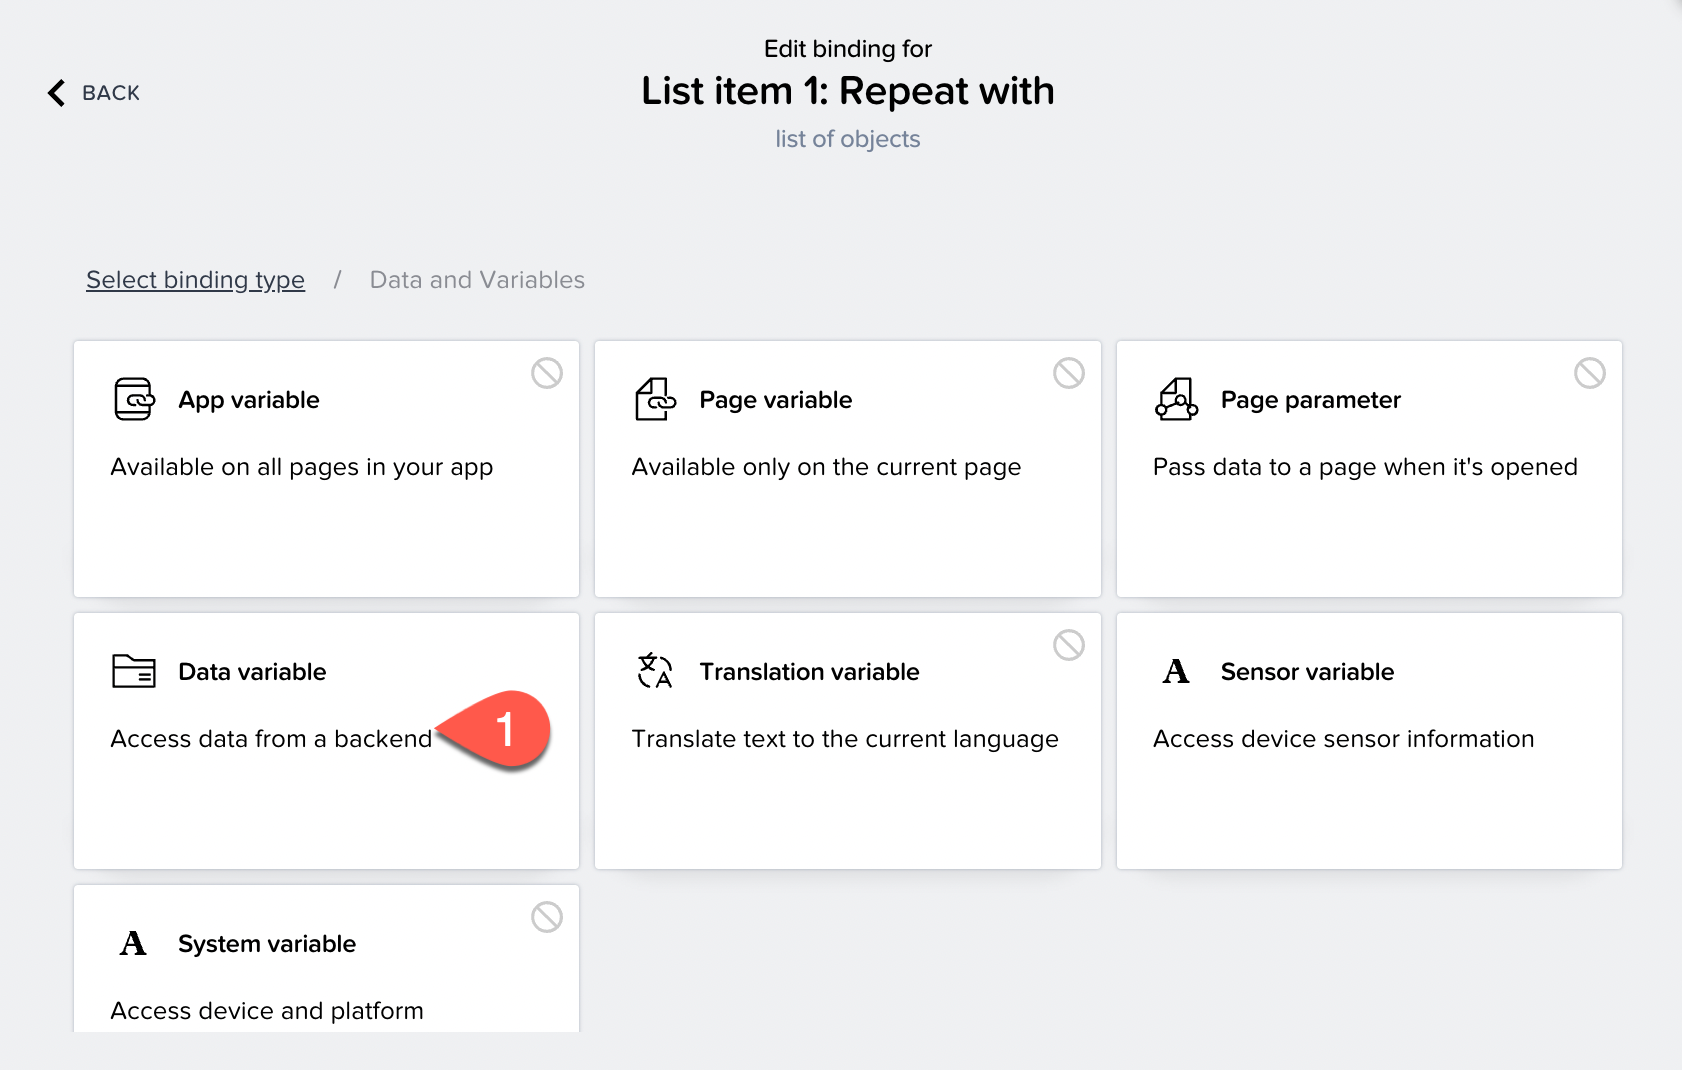
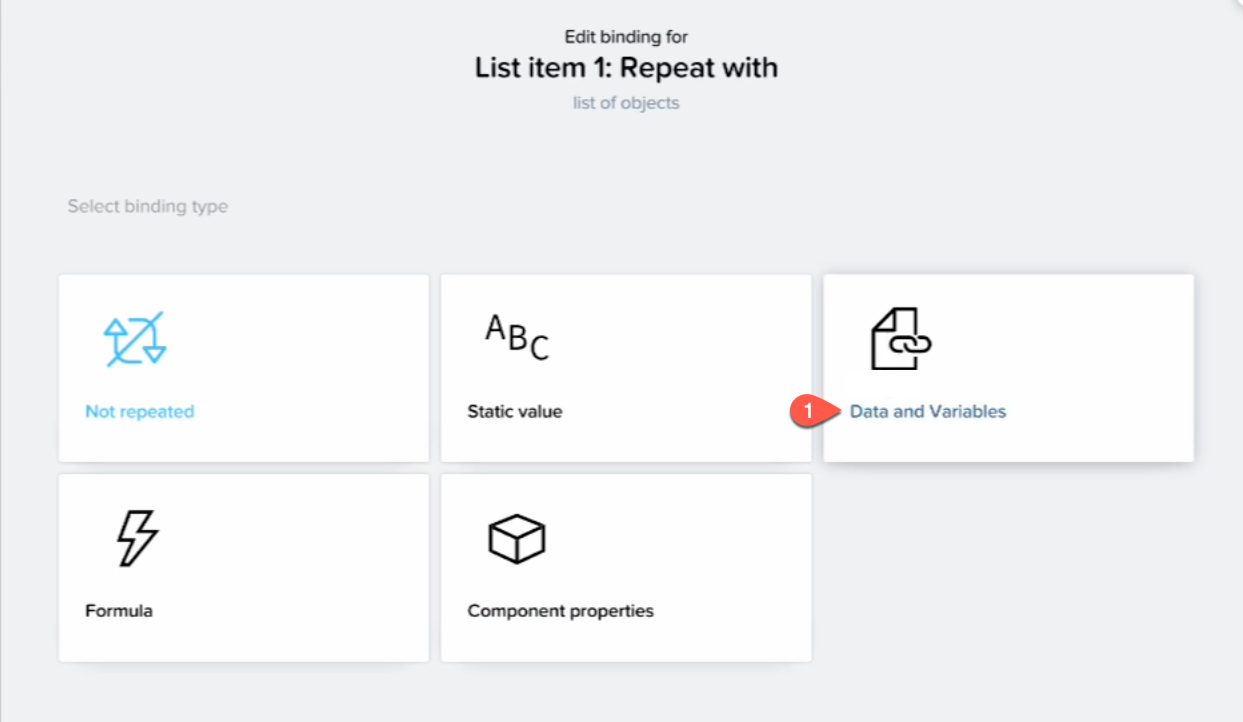
选中刚放上去的 List item,在右侧 PROPERTIES 里滚到 Repeat with 并点它。
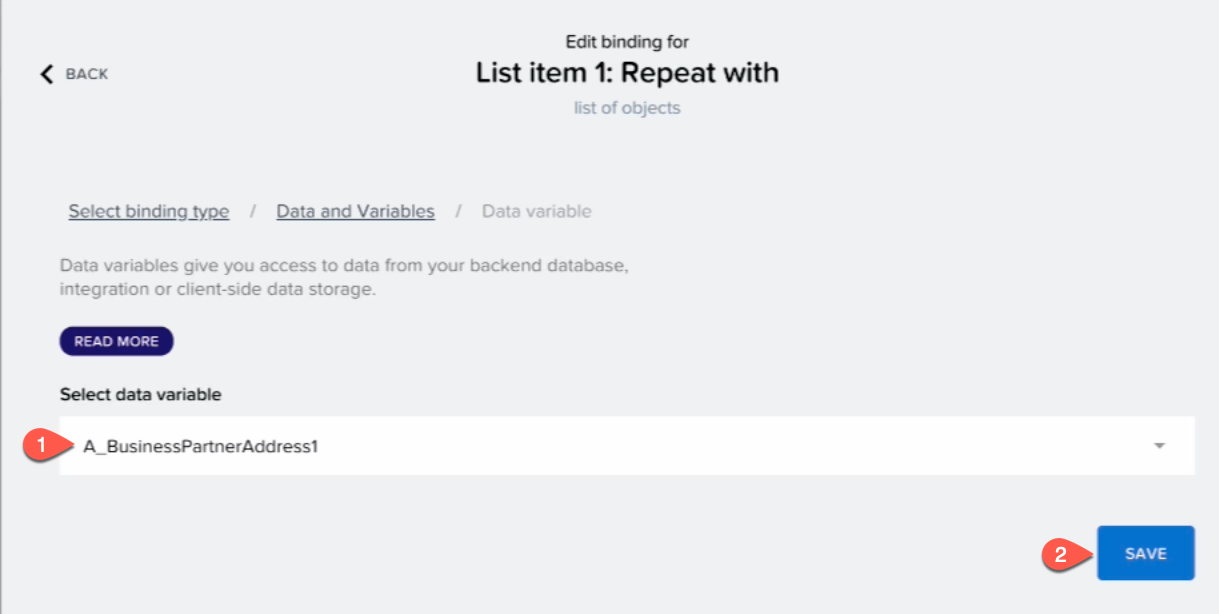
弹窗里选 Data and Variables → Data variable,选 A_BusinessPartner1,点 SAVE。
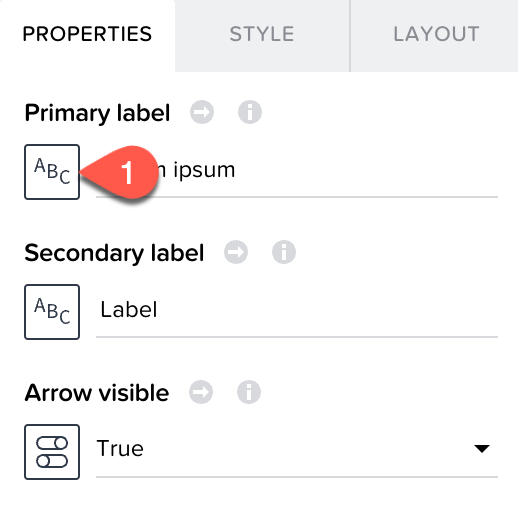
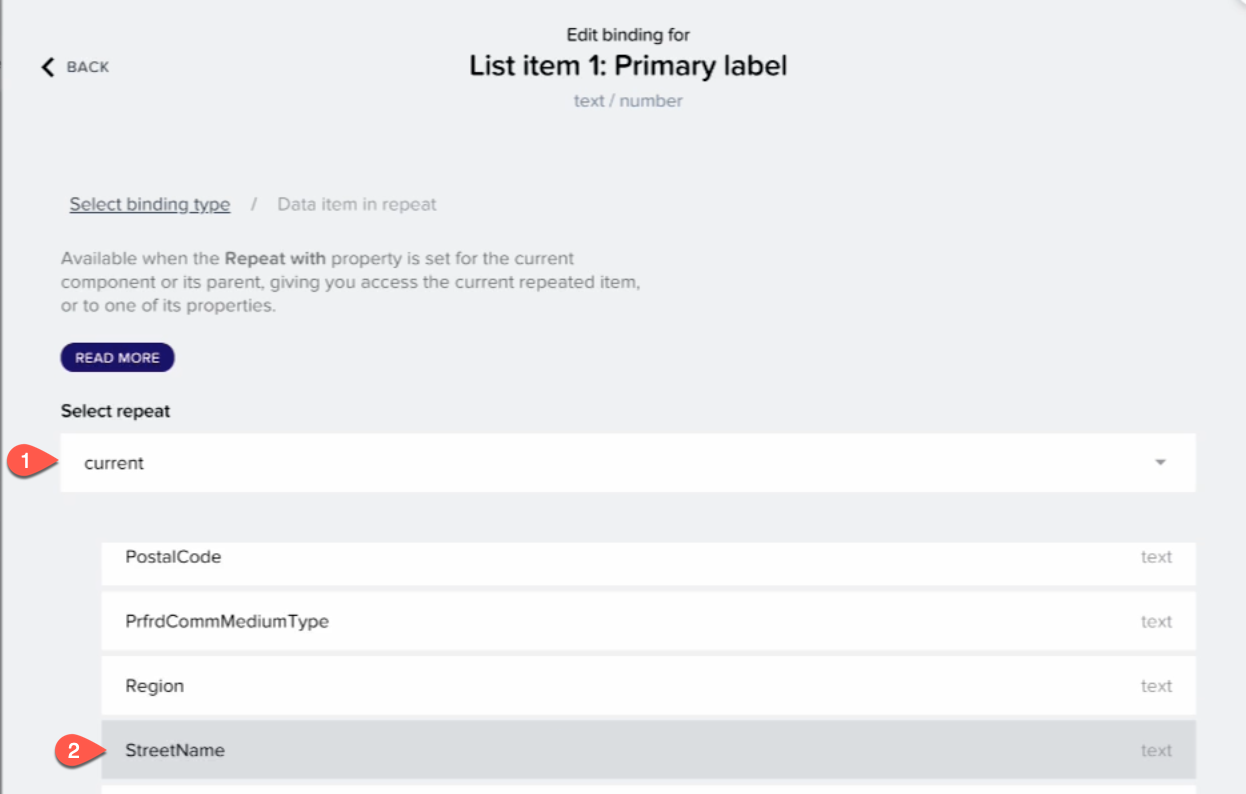
仍然选中该列表,在 PROPERTIES 里点 Primary Label 旁边的 ABC 按钮。
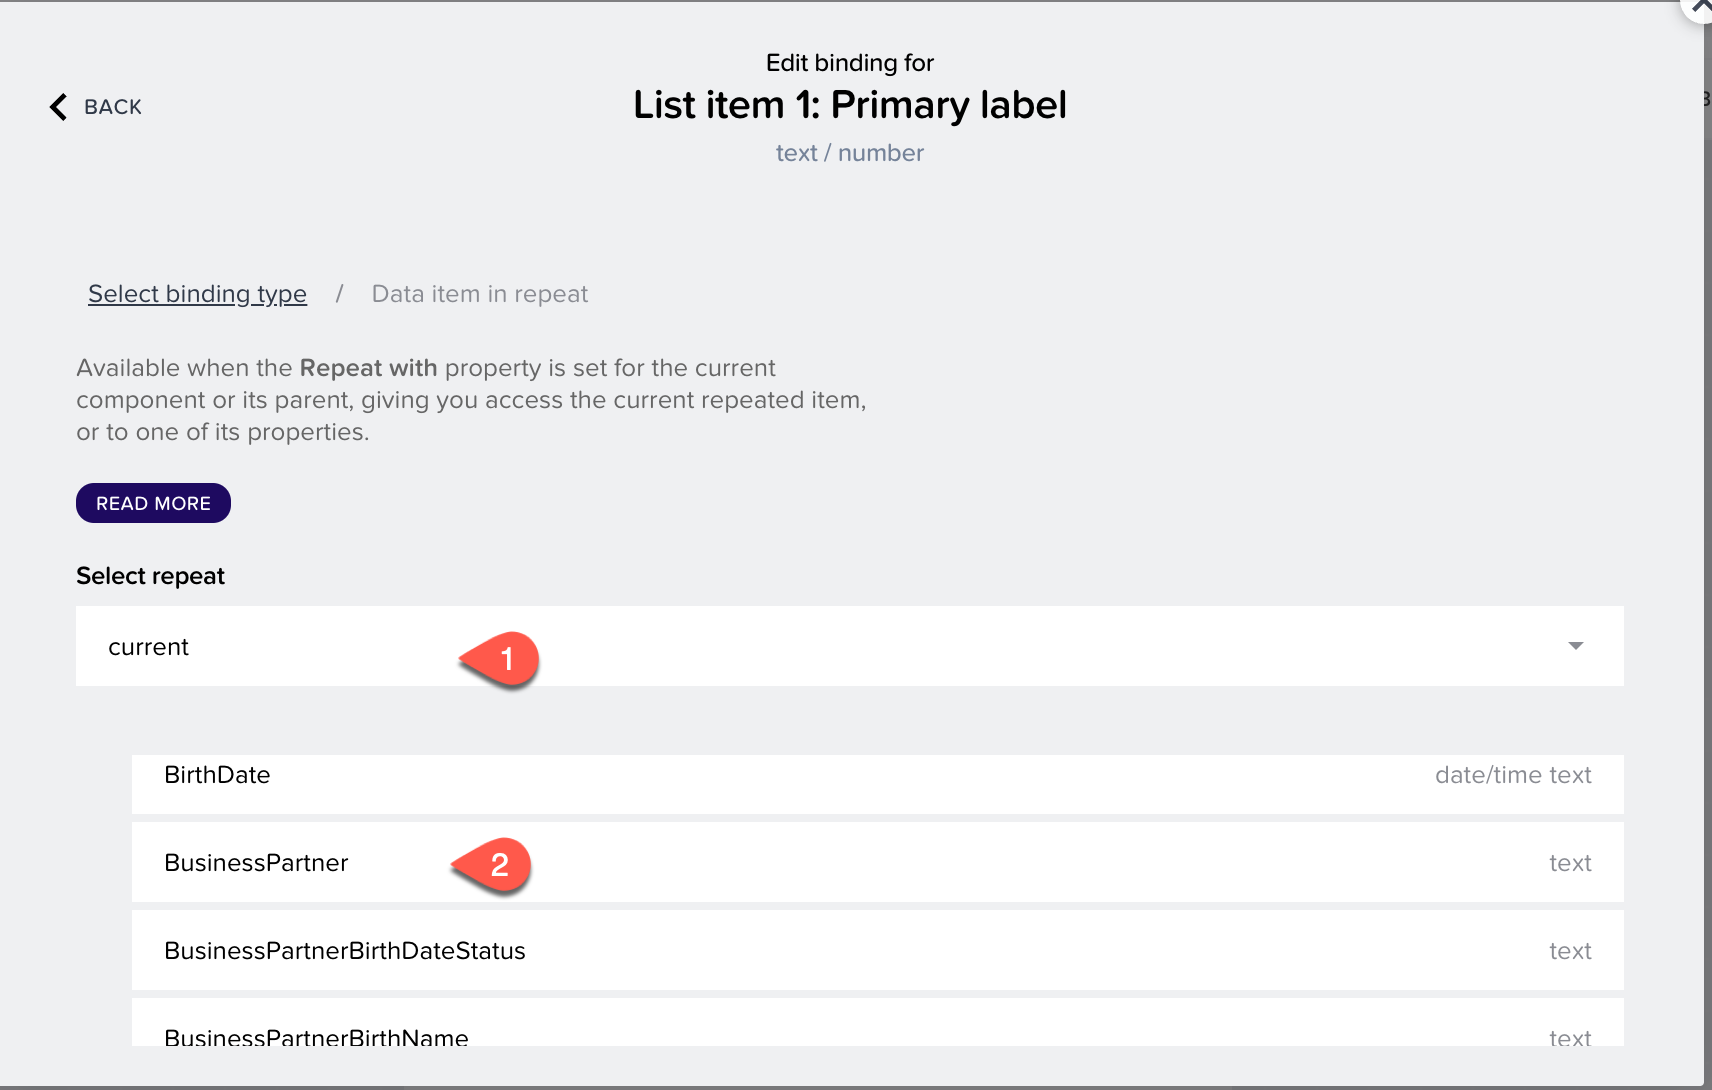
选 Data item in repeat → current,滚动找到 BusinessPartner,点 SAVE。
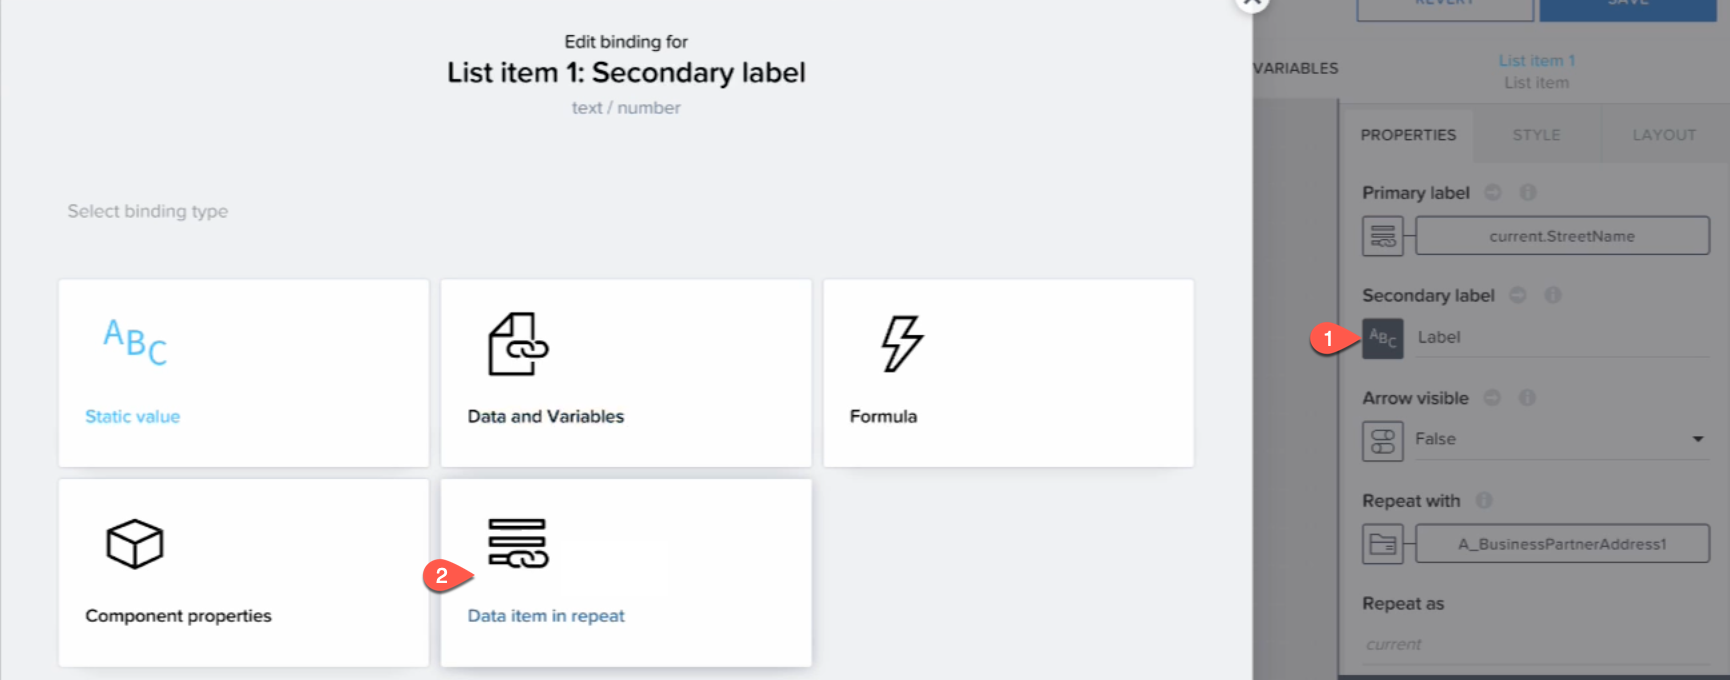
同样点 Secondary Label 的 ABC,选 Data item in repeat → current,选 BusinessPartnerFullName,点 SAVE。
点页面顶部 SAVE 保存整个应用。
点 Preview,再点 Open web Preview,在你创建的应用上点 OPEN,打开预览页。
验证:预览里首页显示一串业务伙伴,主标签是编号(如 1004100),次标签是名称(如 Johnson Automotive Supplies),每行右侧有箭头。看到这个界面,说明「Build Apps → Destination → S/4HANA」整条链路已经通了——这也是步骤 9 里 401 的真正答案。
列表是空的?按顺序查三处:S/4HANA 里到底有没有业务伙伴数据(在
Maintain Business Partner里看)、通信安排是否 Active、Destination 是否 401(正常)但断言里的用户是否在 S/4HANA 有同邮箱业务用户。
步骤 13:做业务伙伴明细页(页面参数 + 导航 + 过滤)
做什么(为什么):明细页要显示「你点的那一行」的信息,所以必须解决两件事:传参(把列表里的业务伙伴编号和名称带到明细页)和取数(用这个编号去查 A_BusinessPartnerAddress)。Build Apps 的做法是页面参数(page parameter)+ 数据变量的过滤条件(filter condition),全部可视化配置,不写一行代码。
13.1 新建明细页并定义页面参数
点左上角显示当前页面名 Home 的下拉菜单,选 + ADD NEW PAGE。
Page name 输入
Details,点 OK,新页面自动打开。在详情页切到 <> VARIABLES 页签,点左侧的 PAGE PARAMETERS,点 ADD PARAMETER。
选中新建的参数,在右侧把 Parameter name 改成
businessPartnerId。再点 ADD PARAMETER,把名称改成
businesspartnerName。点 SAVE,切回 User Interface。
验证:页面参数列表里有两行:businessPartnerId 和 businesspartnerName。
大小写注意:参数名区分大小写,后面绑定时必须一模一样。官方示例里第二个参数写作全小写的
businesspartnerName,你如果改成businessPartnerName,就要在下面所有绑定处都跟着改。本教程后半统一按示例的拼写走。
13.2 让首页的列表项点击后跳到明细页
把页面切回 Home。选中列表里的第一行(List item),在底部点 Add logic to LIST ITEM1 打开逻辑画布。
在左侧组件菜单的 CORE 选项卡里找 NAVIGATION → Open page,把它拖到 Event / Component tap 旁边。
鼠标悬停在 Component tap 上,出现圆点,把圆点连到 Open page 的输入圆点上——语义是「点击列表项时打开新页面」。
选中 Open page 组件,在右侧依次选 PROPERTIES → Parameters → businessPartnerId。
点 X 按钮,弹窗里选 Data item in repeat → current,滚动找到 BusinessPartner,点 SAVE。
对 businesspartnerName 参数重复第 10–11 步,这次选 current.BusinessPartnerFullName。
点 SAVE 保存。
验证(逻辑层面):逻辑画布上 Component tap → Open page 连成一条线;Open page 的两个参数各自绑到了 current.BusinessPartner 与 current.BusinessPartnerFullName。这一步做完,从首页点任意一行就会带着这两个值跳到 Details 页。
13.3 在明细页用参数过滤地址数据
切到 Details 页,点 VARIABLES 页签,在左侧选 DATA VARIABLES,点 ADD DATA VARIABLE。
从列表里选 A_BusinessPartnerAddress。
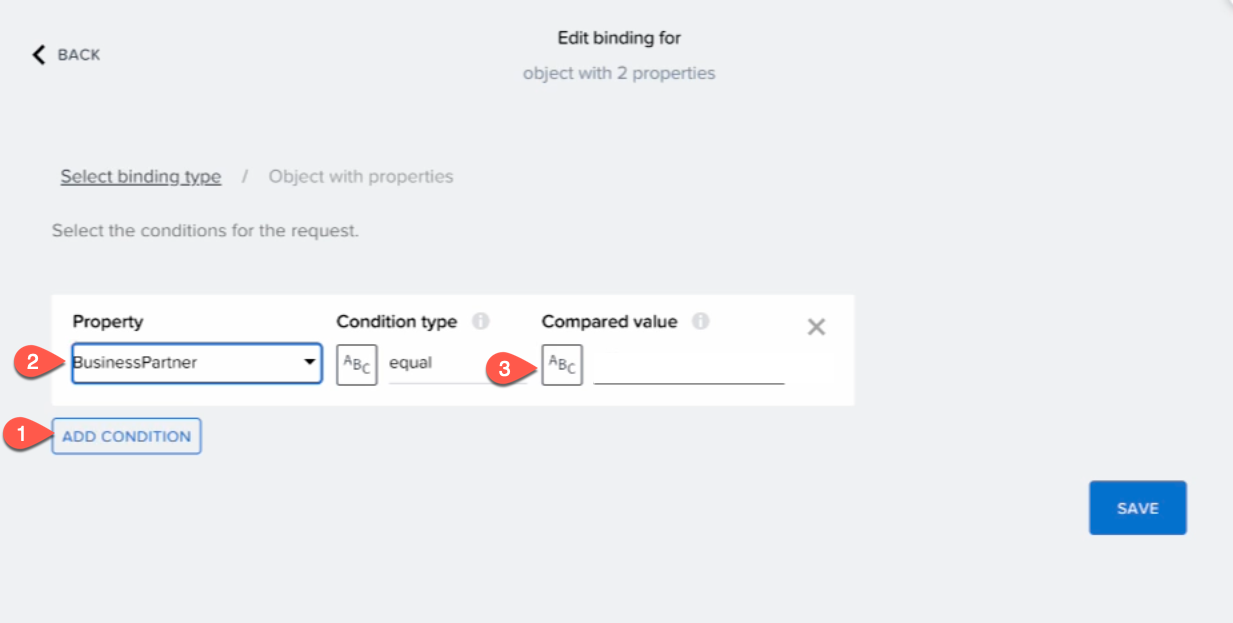
点右侧的 Filter Conditions 按钮。
弹窗里选 Object with properties,点 Add Condition。
Property 下拉选 Business Partner。
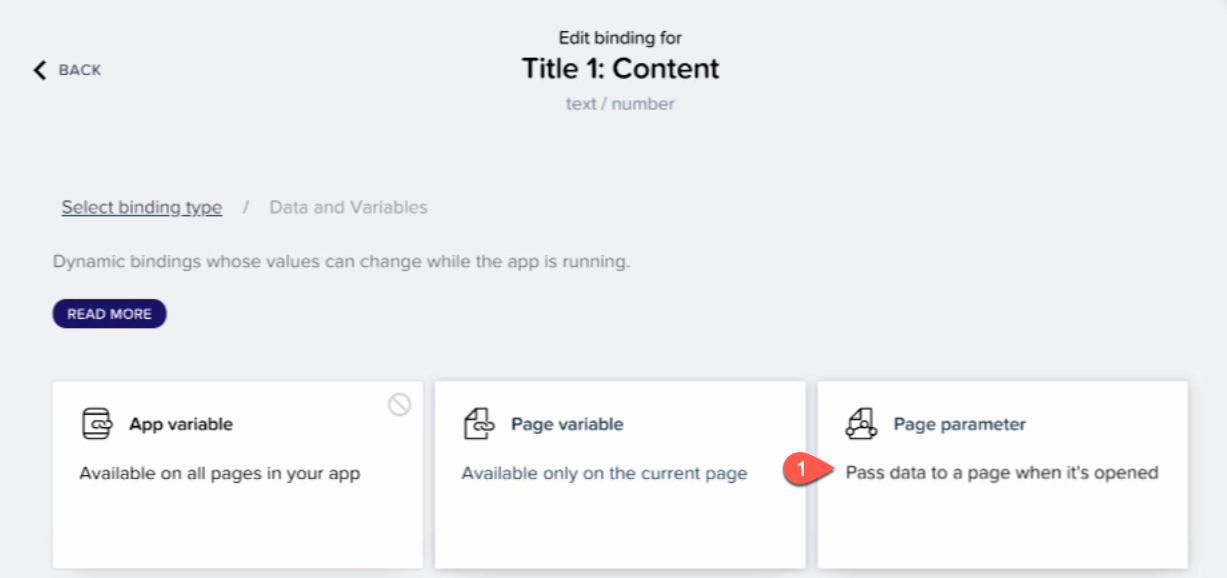
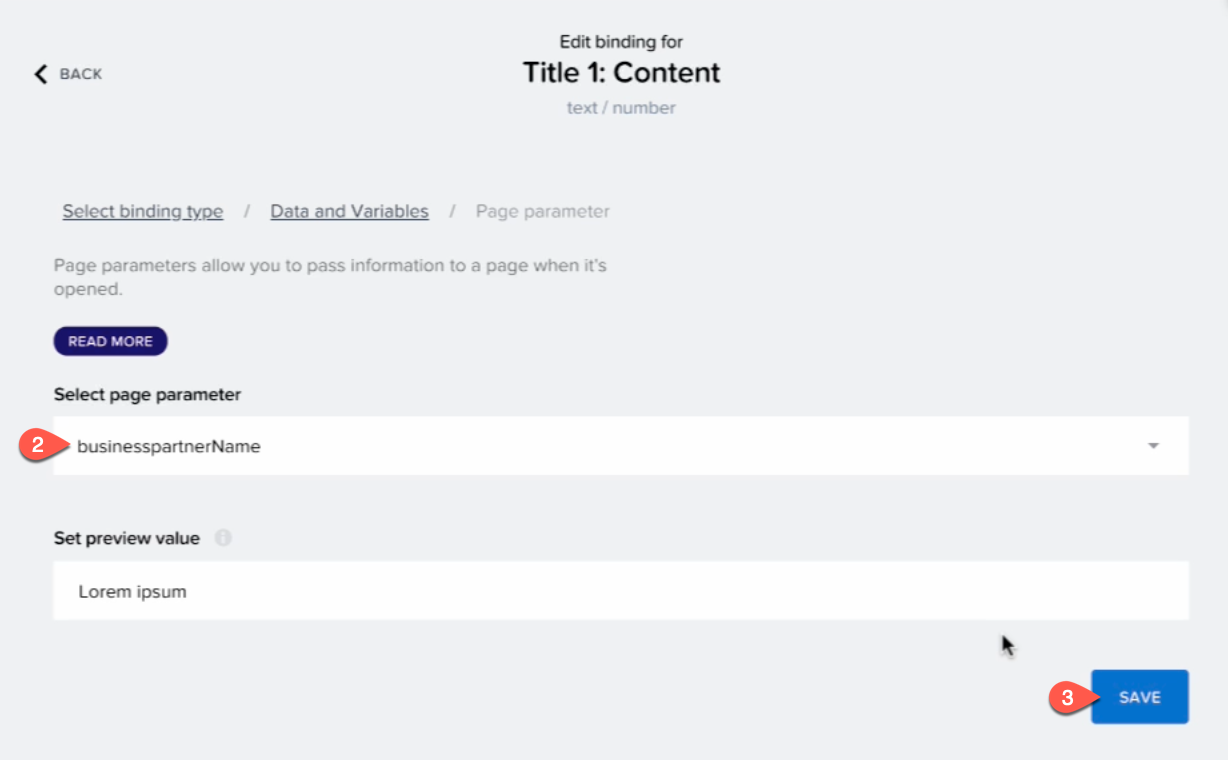
Compared Value 点 ABC 按钮 → Data and Variables → Page parameter → 选
businessPartnerId,点 SAVE。再点 SAVE 保存页面。
验证:数据变量的过滤器里有一条「Business Partner = 页面参数 businessPartnerId」的条件;预览时点某一行,明细页只显示这家业务伙伴的地址。
13.4 在明细页显示名称、街道与邮编
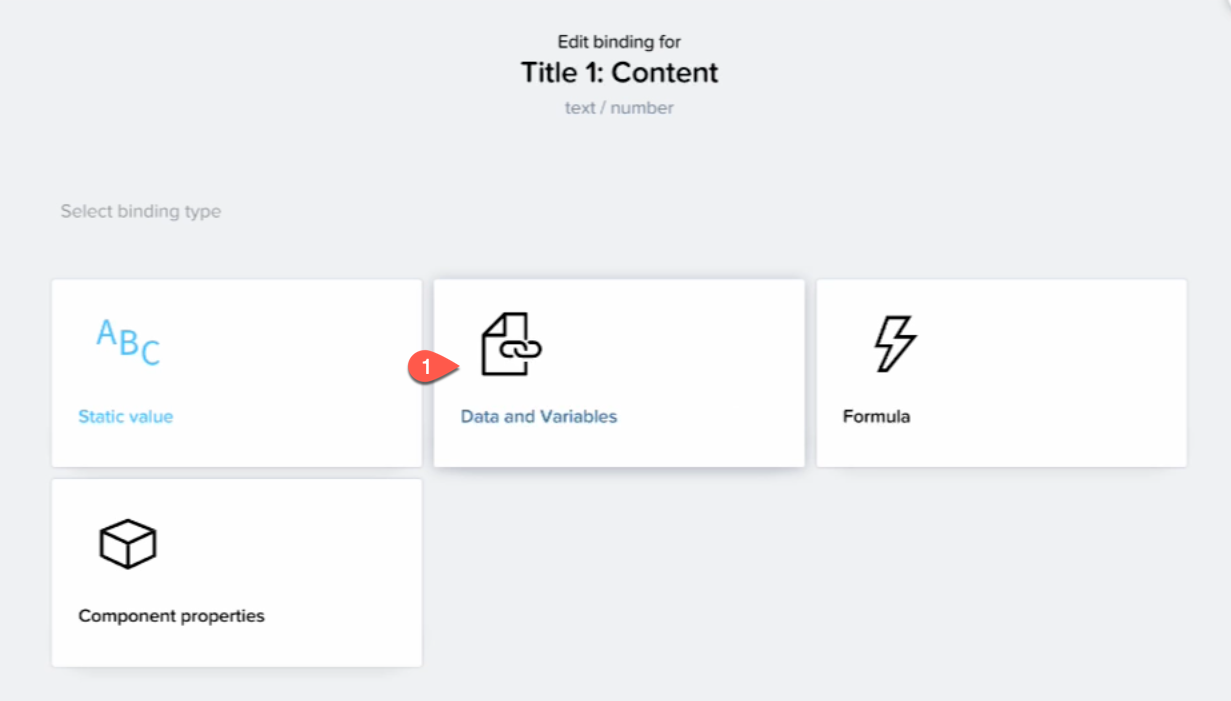
切回 User Interface,从 CORE 里拖一个 Title 组件到页面上。
选中它,在右侧 Content 区域点 ABC → Data and Variables → Page parameter → 选
businesspartnerName,点 SAVE。从 CORE 里拖一个 List item 到 Title 下面。
在 PROPERTIES 里找到 Arrow Visible,下拉选
false(明细页的地址行不需要箭头)。点 Repeat with,弹窗里选 Data and Variables → Data variable,选 A_BusinessPartnerAddress1,点 SAVE。
在 PROPERTIES 里点 Primary Label 的 ABC,选 Data item in repeat → current,滚动选 StreetName,点 SAVE。
点 Secondary Label 的 ABC,选 Data item in repeat → current,滚动选 PostalCode,点 SAVE。
点页面顶部 SAVE 保存全部改动。
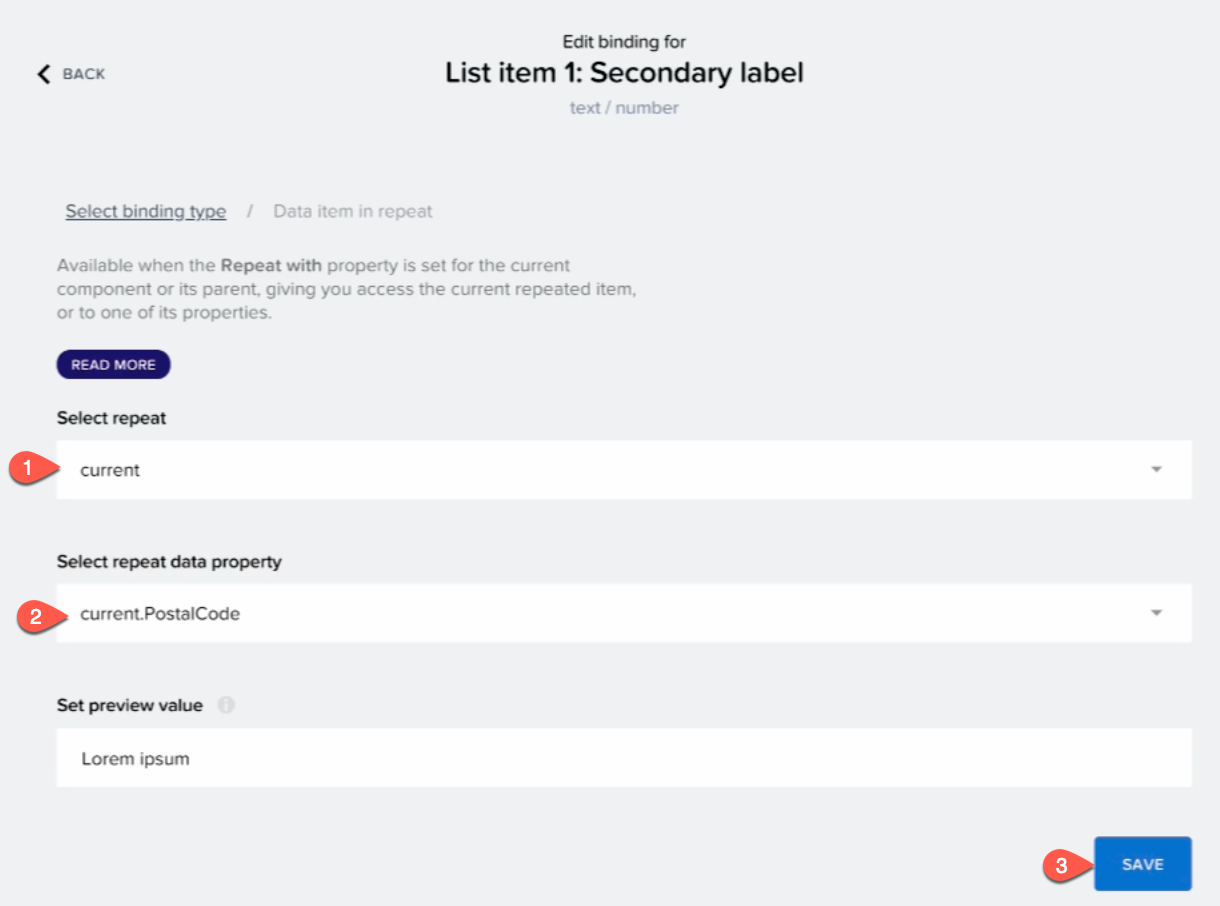
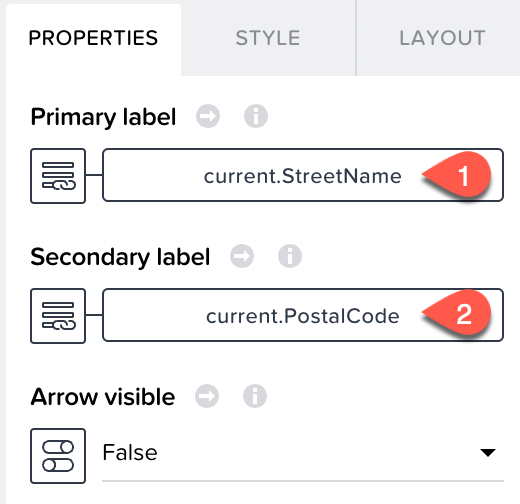
验证:预览里点首页任意一行,进入明细页,页面顶部显示这家业务伙伴的全名(例如 Johnson Automotive Supplies),下面一条记录显示街道与邮编(例如 Dietmar-Hopp-Allee / 69190)。回到首页再点另一行,名称和地址会跟着变——说明传参与过滤都通了。
至此,应用本身已经完成。注意:预览环境会缓存数据,改完后端数据要等一会儿才会变;预览链接在设计期间会热更新,可以一直开着。
步骤 14:构建并把应用部署到 BTP
做什么(为什么):Build Apps 里做的应用是「设计态」,用户拿不到。要发布,得走 Build and Deploy:把当前设计打成一个构建产物,再部署到 BTP 子账户的托管应用路由器上,得到一个可以直接打开的 URL。构建产物同时会进入 HTML5 应用仓库,这正是 Work Zone 后面能列出它的原因。
怎么点:
在 App Editor 右上角点 Publish,选 Build and Deploy。
点 Create Configuration。
目标平台选 SAP Build Workzone。
给配置起个名字(例如
web),点 Create。回到配置页,点刚建的配置右侧的 ⋯,选 Build。
弹窗里选构建流程号(例如
1.0.0),点 Build。在 Build History 里看到这次构建,状态先是 Building。
等状态变成 Delivered,点这一行打开 Build Details。
点 Deploy 开始部署。记下页面上的 App ID——后面到 BTP 里找应用靠它。
弹窗里选择你子账户的 API endpoint(子账户概览页的 Cloud Foundry 环境区域能找到)。
如果还没登录,点 Login with BTP;在弹出的登录页选 Sign in with alternative identity provider,填入你子账户自定义 IDP 的 origin key——在 BTP Cockpit 的 Security → Trust Configuration 里,自定义 IDP 那一行有一列就是 Origin Key,直接复制。如果你跟着官方工作坊环境做,就直接用工作坊发给你的那个值。
回到 Deploy to Work Zone 视图,选你的 Organization 与 Space(子账户概览页的 Cloud Foundry 区域能看到这两个名称),点 Continue。
等部署完成,状态会显示 Your web build is now live at 加一个链接,点链接即可打开应用。
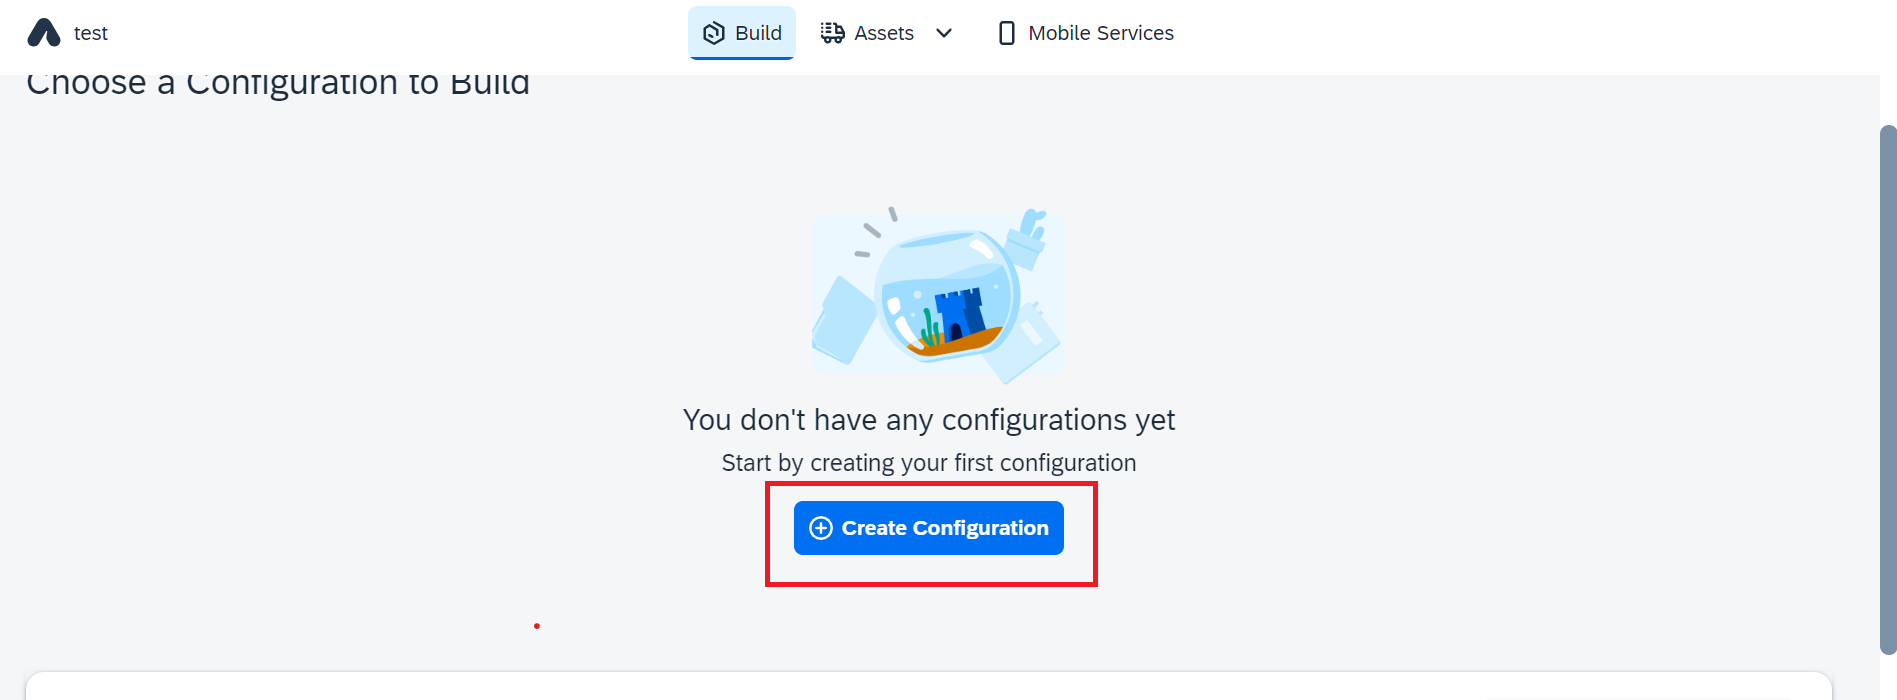
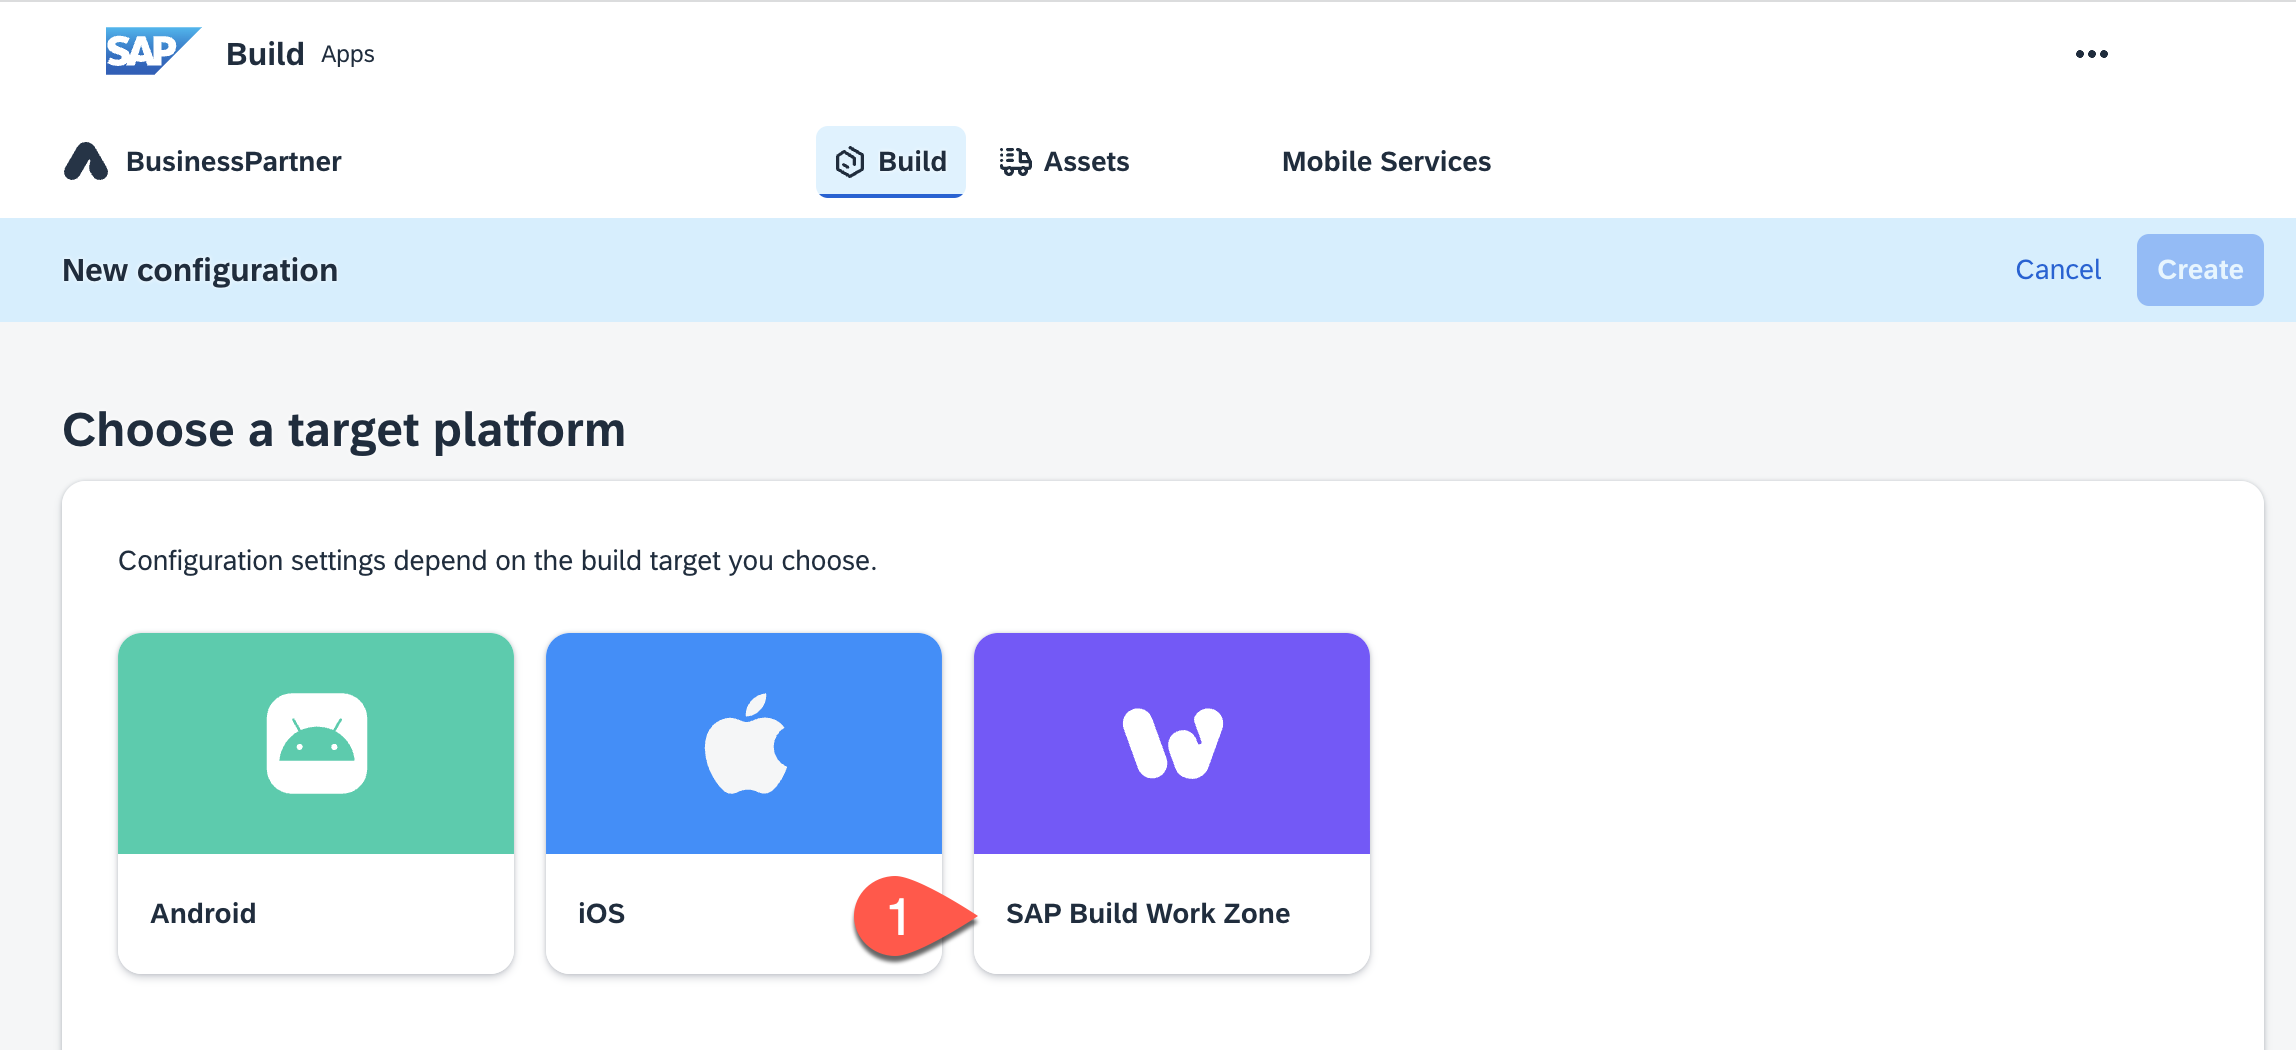
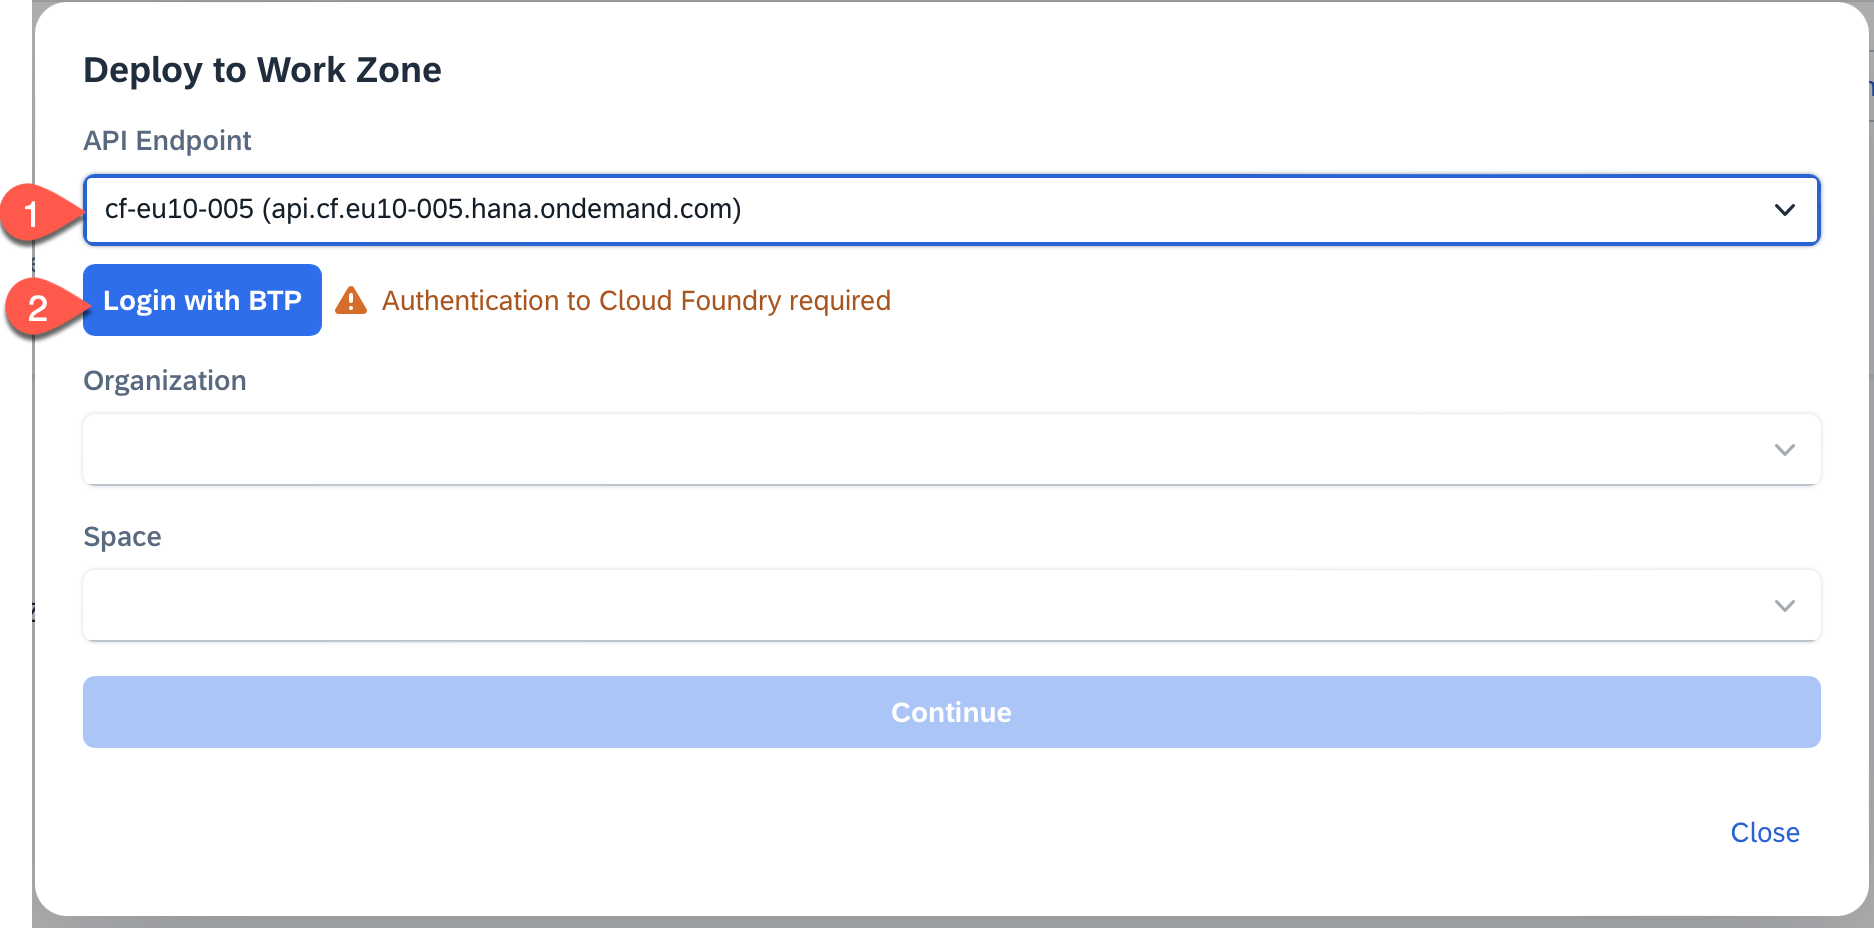
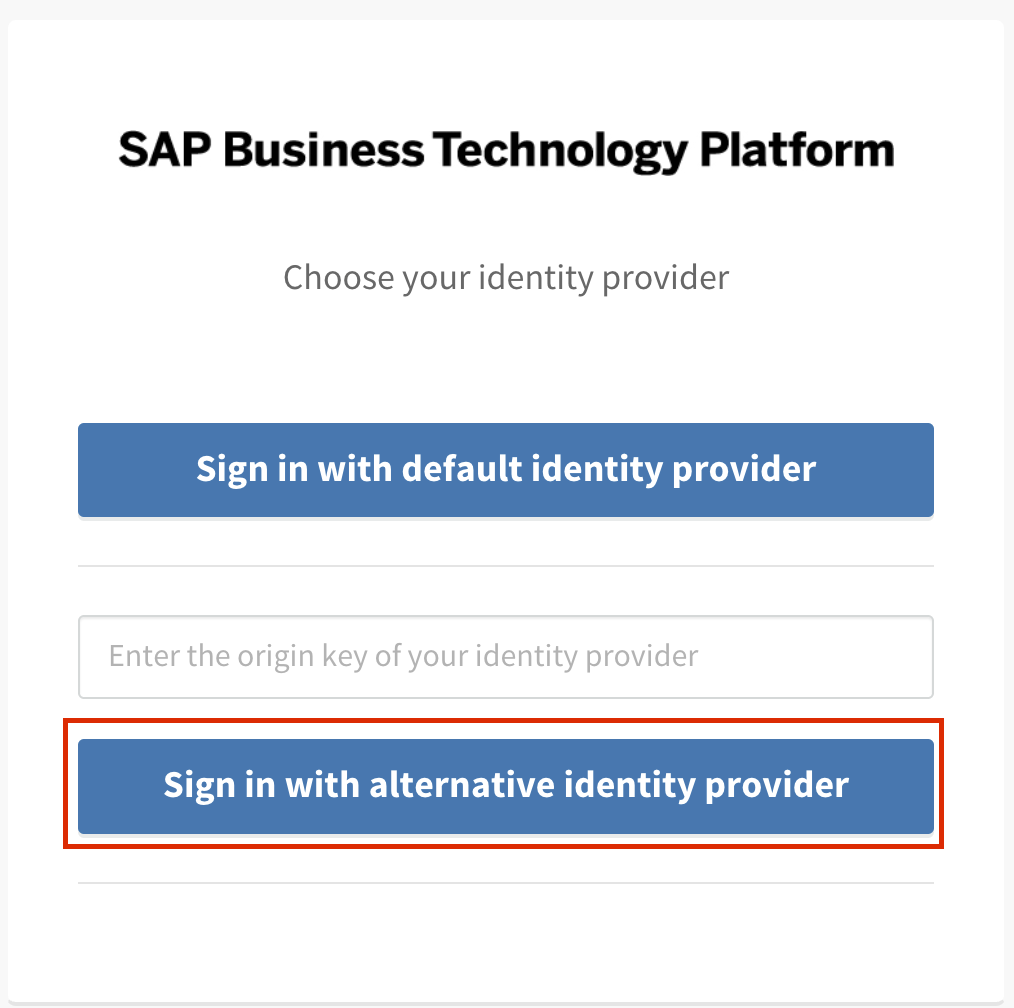
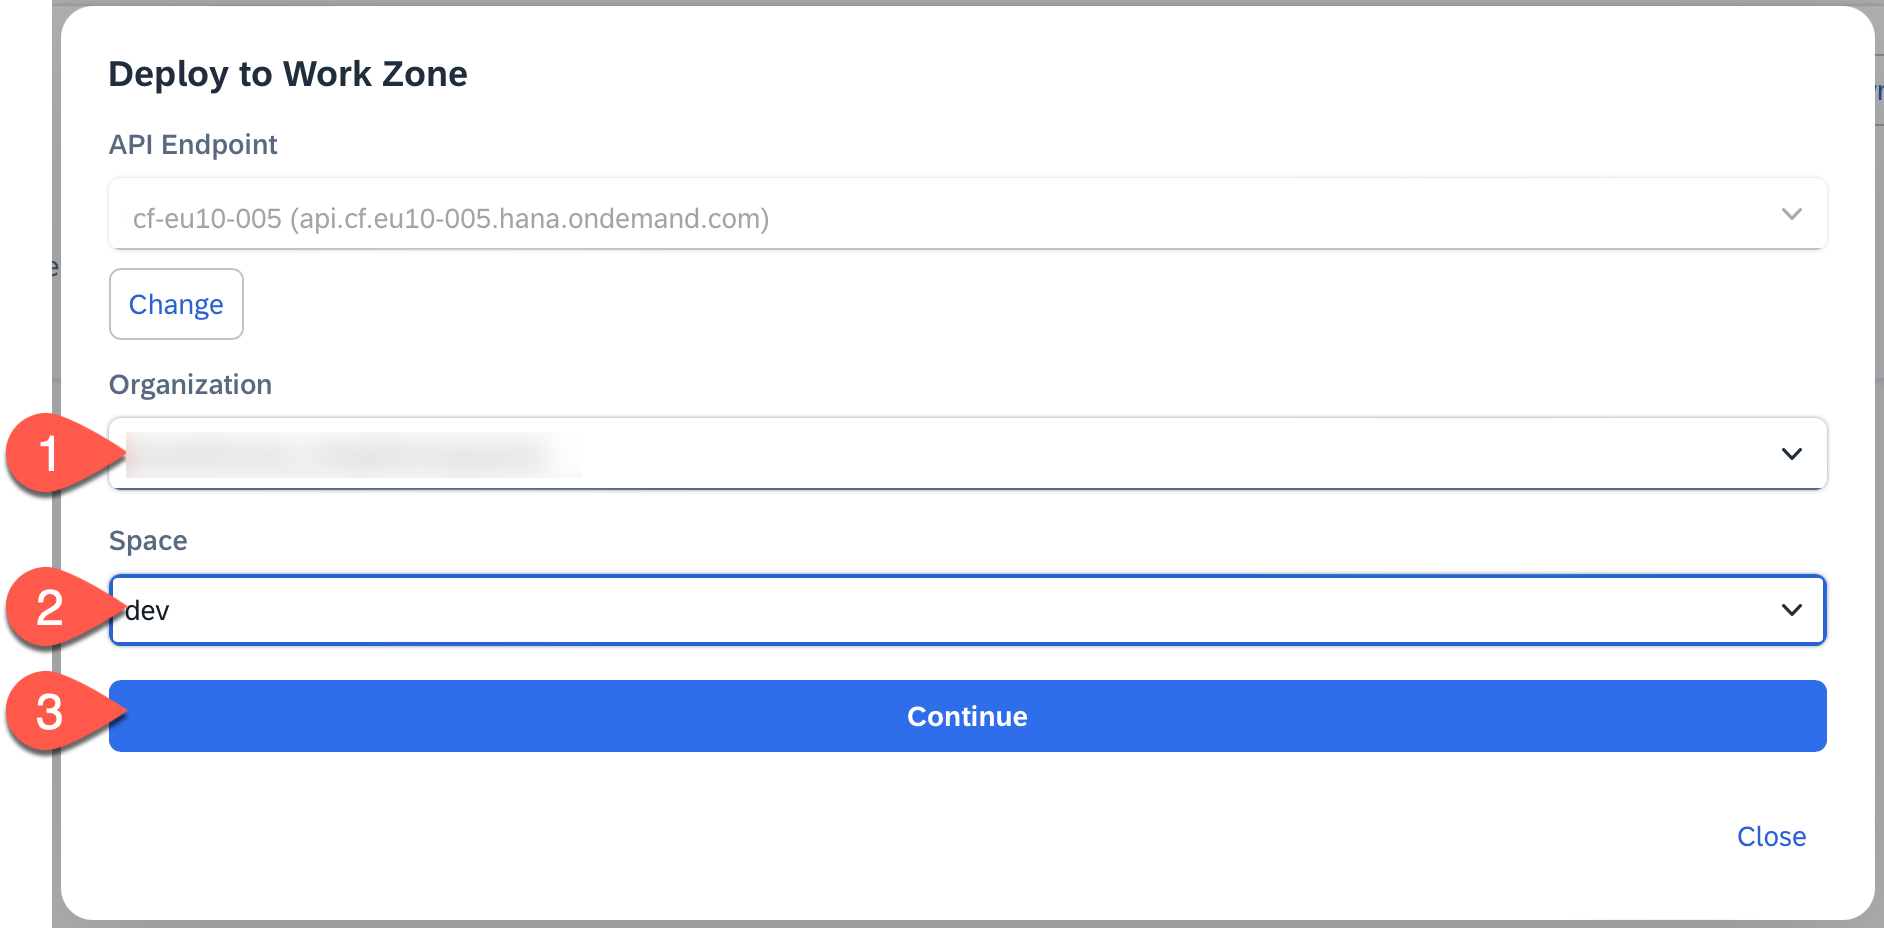
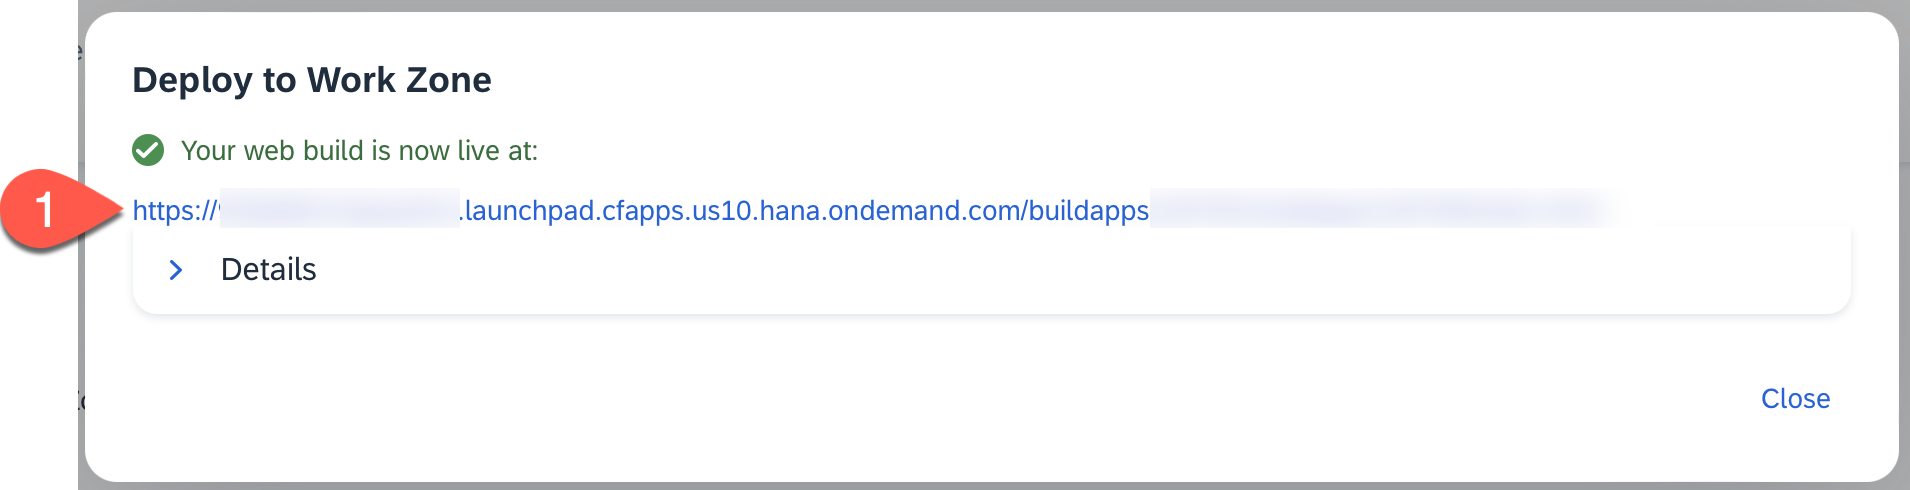
验证(应用侧):点开链接,应用在浏览器里正常运行,首页依然列出业务伙伴(说明部署后的运行时也能解析 Destination)。
验证(BTP 侧):
回 BTP Cockpit → 子账户 → 左侧 HTML5 Applications。
在 Managed Application Router provided by SAP Build Work Zone, standard edition 下面能看到应用列表。
用步骤 9 记下的 App ID 找到你的应用,Application Name 形如
buildapps<APP ID>。点开它,应用打开;具体会不会弹登录取决于子账户配置,可能需要再选一次 IAS 登录。
构建产物去了哪里
部署成功后,你的应用实际上被拆成三部分:
前端静态文件(Build Apps 运行时 + 你的页面定义)进了子账户的 HTML5 Application Repository,也就是 BTP Cockpit 的 HTML5 Applications 页面看到的那一条;
一条路由由 managed app router(Work Zone 提供的托管路由器)接管,负责把
/buildapps<APP ID>映射到上面的静态文件,并处理登录跳转;运行时配置(Destination 名称等)随构建一起打进产物。
理解这一点,排查就顺了:页面打不开,先看 HTML5 Applications 里有没有那条记录;页面能开但没数据,先看 Destination 与后端。
部署最长可能要 5 分钟,期间别重复点 Deploy。如果链接打开是空白页或 403,先确认你在子账户里有
Launchpad_Admin/LCNC_Developer这类角色集合(步骤 5 的组映射就是为了这个)。
步骤 15:在 Work Zone 里把应用做成站点磁贴
做什么(为什么):部署完应用只是一个 URL,用户不会记 URL。SAP Build Work Zone, standard edition 的作用就是把这些应用聚成一个门户:先在 Content Manager 里把应用添加为内容、分配给角色,再建一个 Site,用户登录后看到磁贴。
怎么点:
子账户 → Instances and Subscriptions → 找到 SAP Build Work Zone, standard edition → 打开它(Site Manager)。
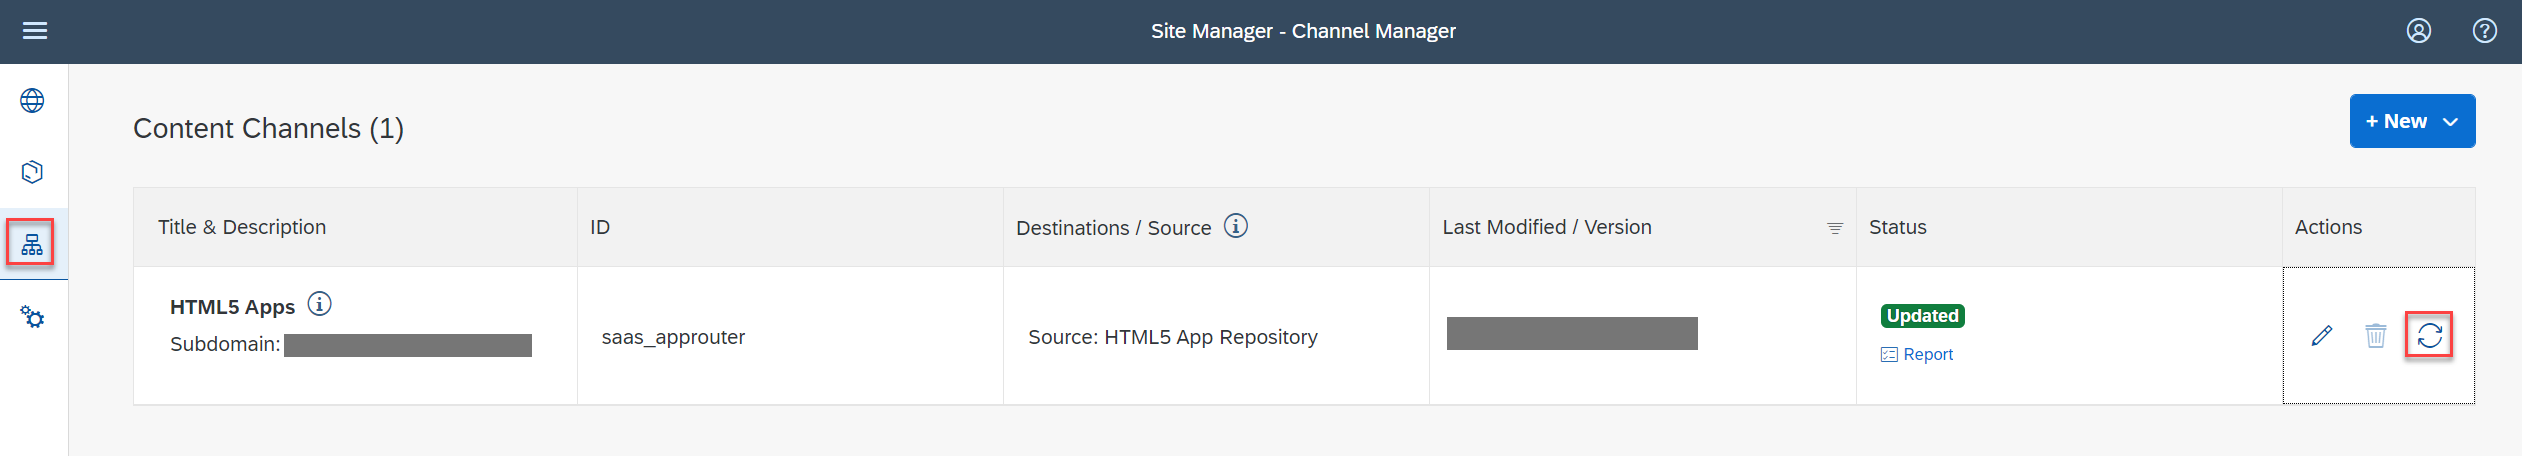
点左侧 Content Channels,点刷新图标拉取最新内容。
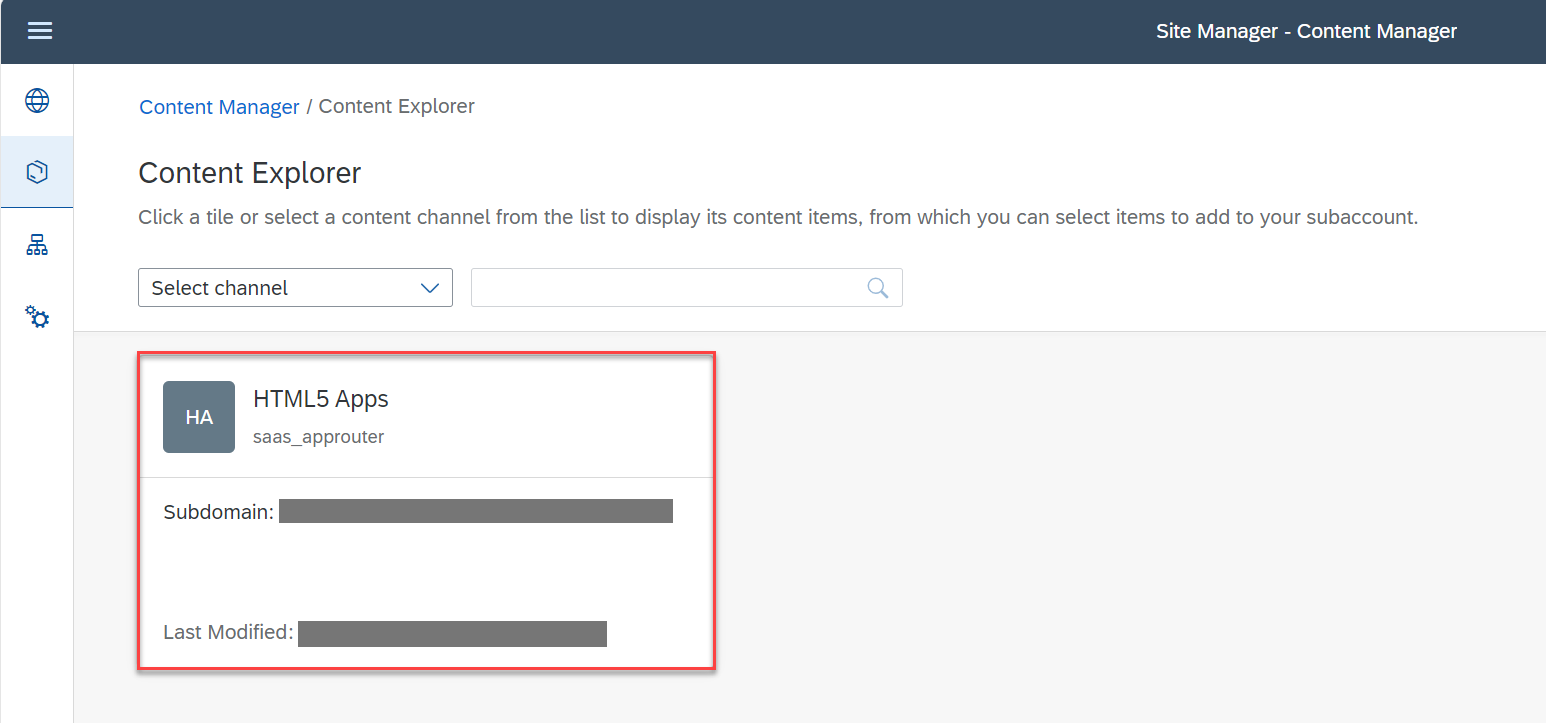
进 Content Manager,点 Content Explorer 按钮。
选带你自己子域名的 HTML5 Apps 图块。
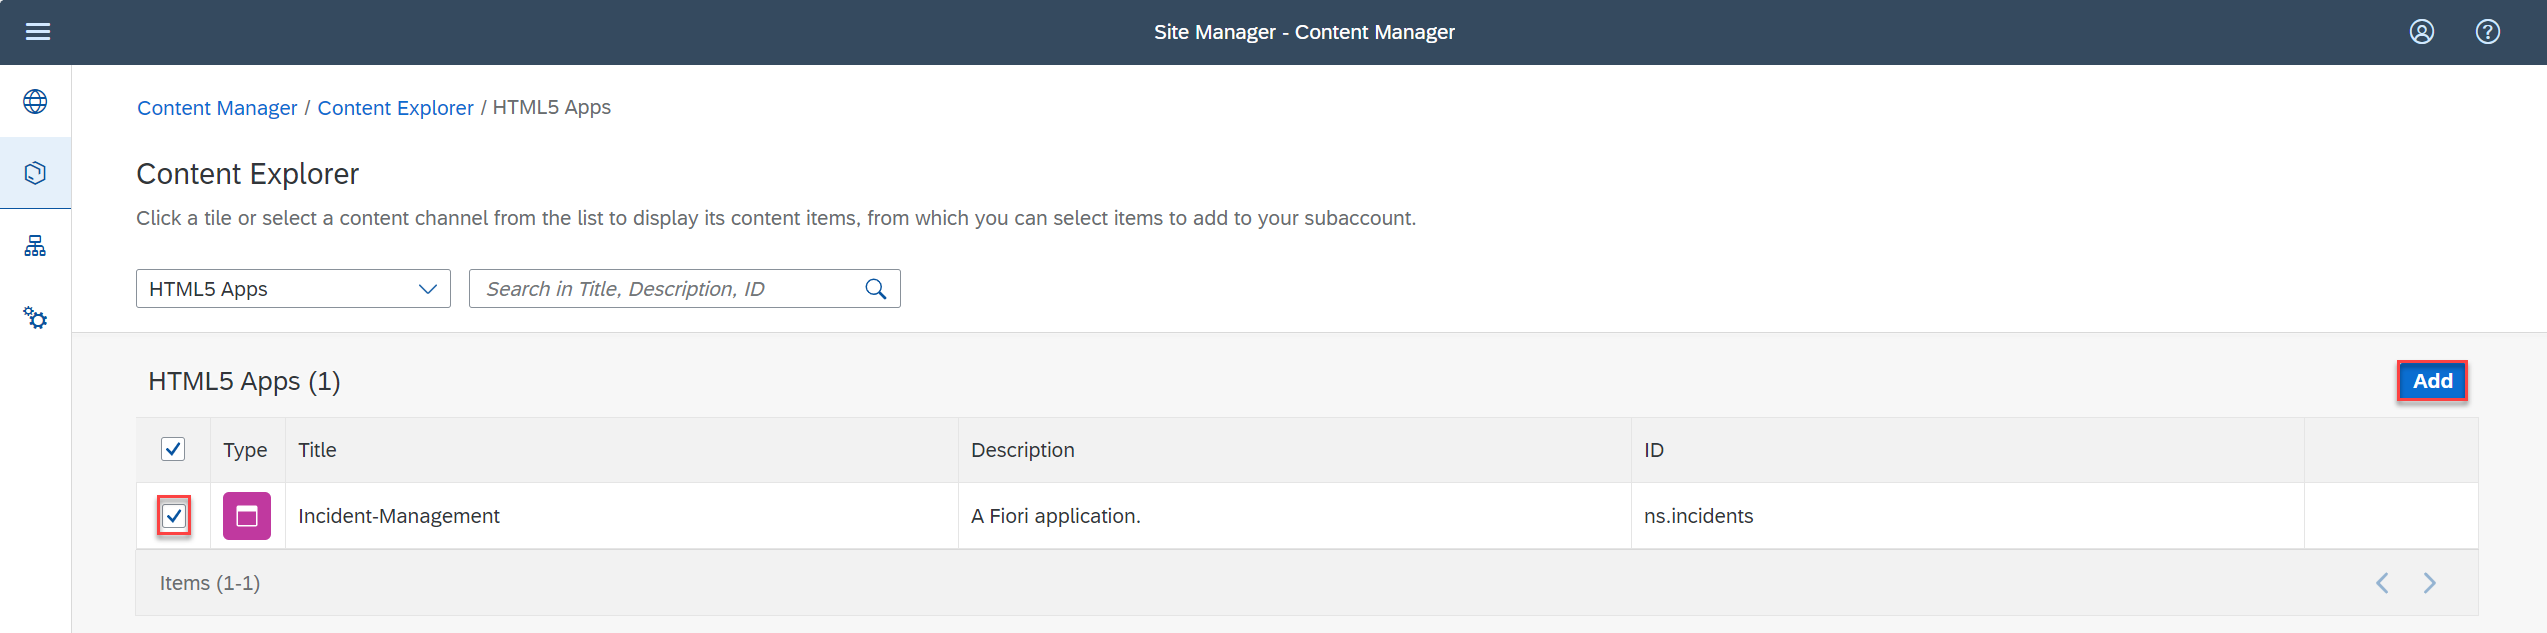
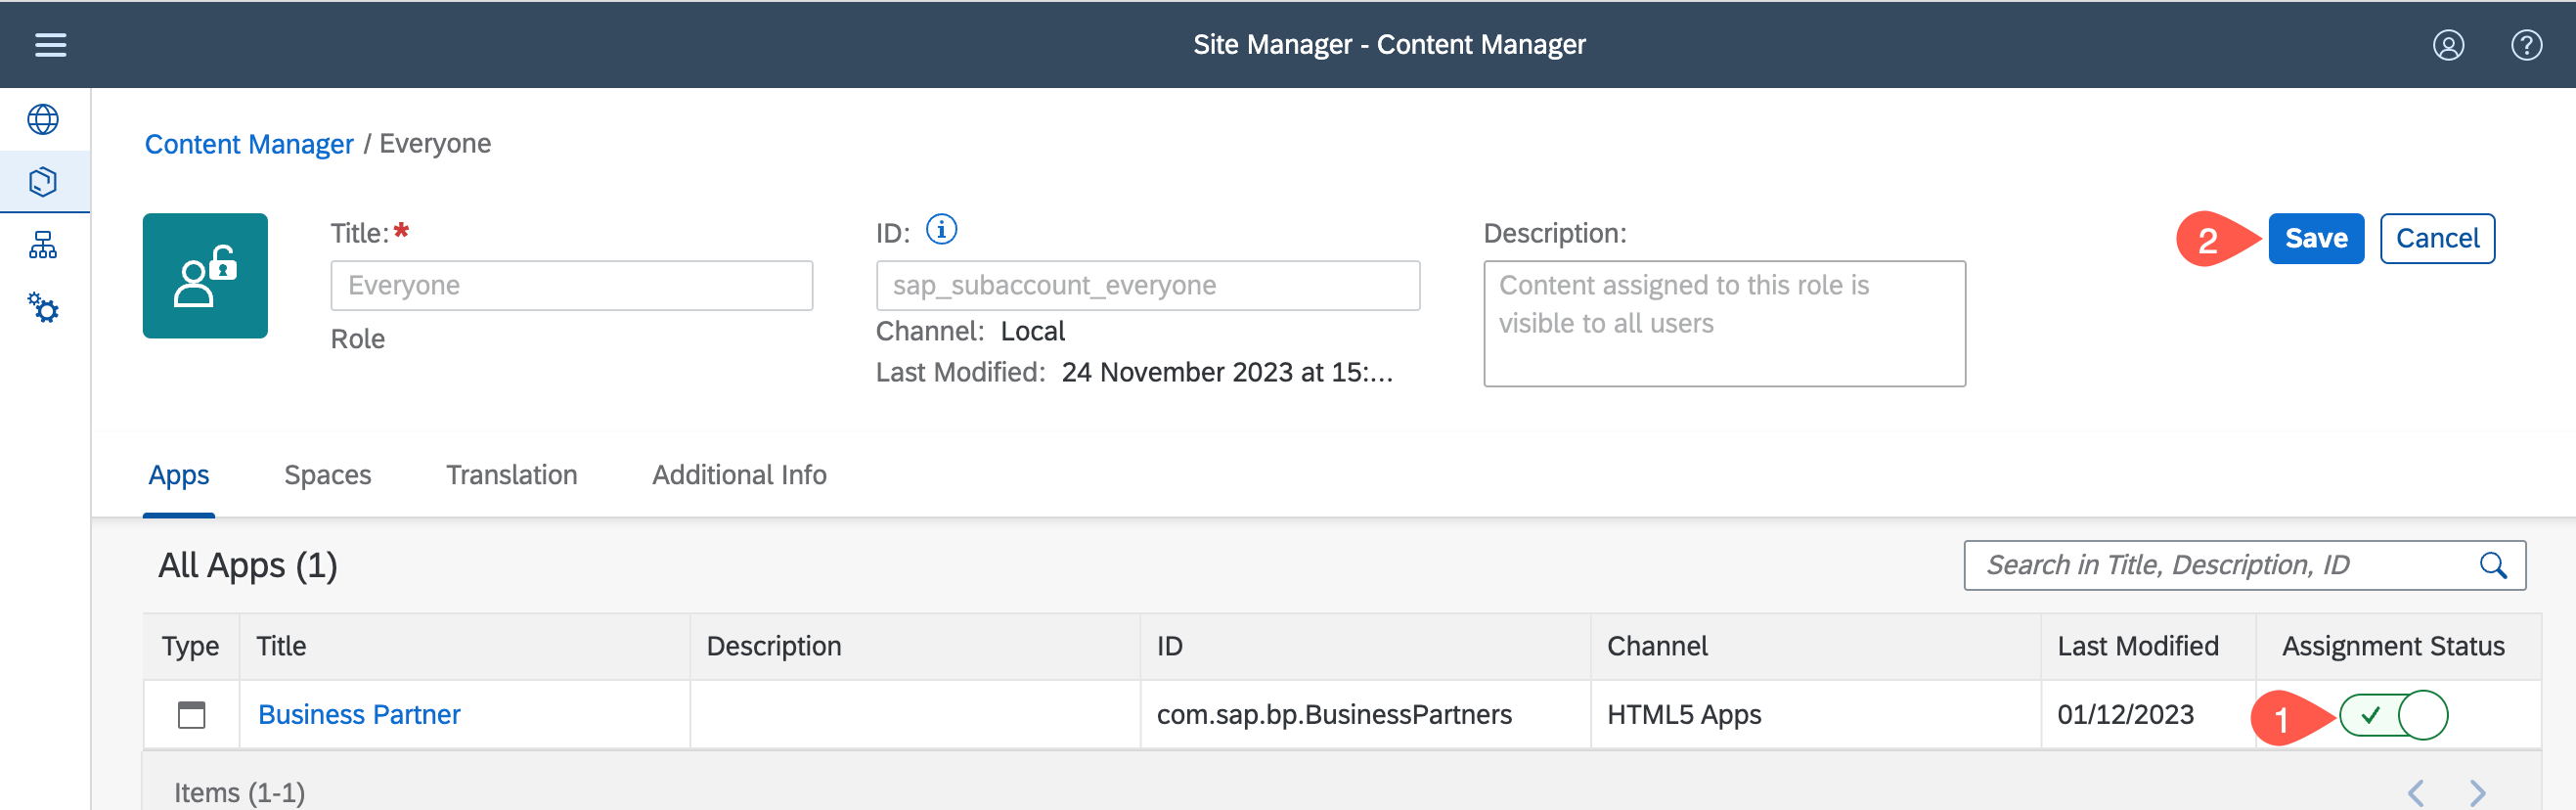
在表格里勾选你的应用 Business Partner,点 Add。
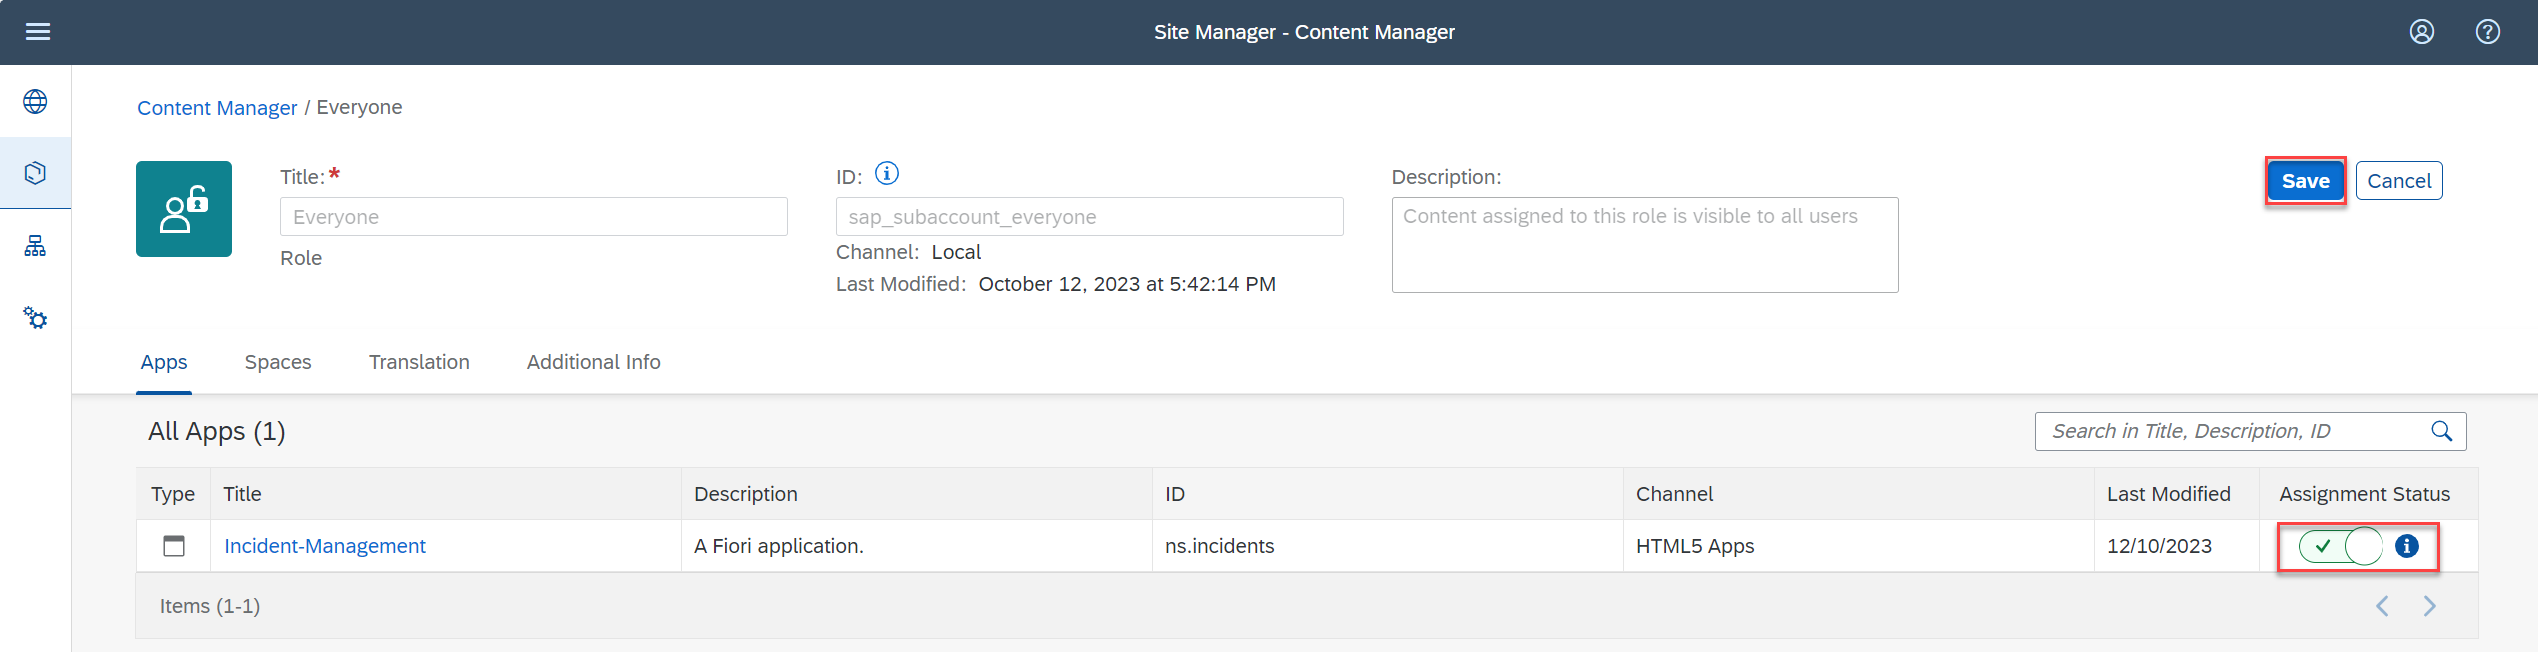
回到 My Content,在条目表格里选角色 Everyone,点 Edit。
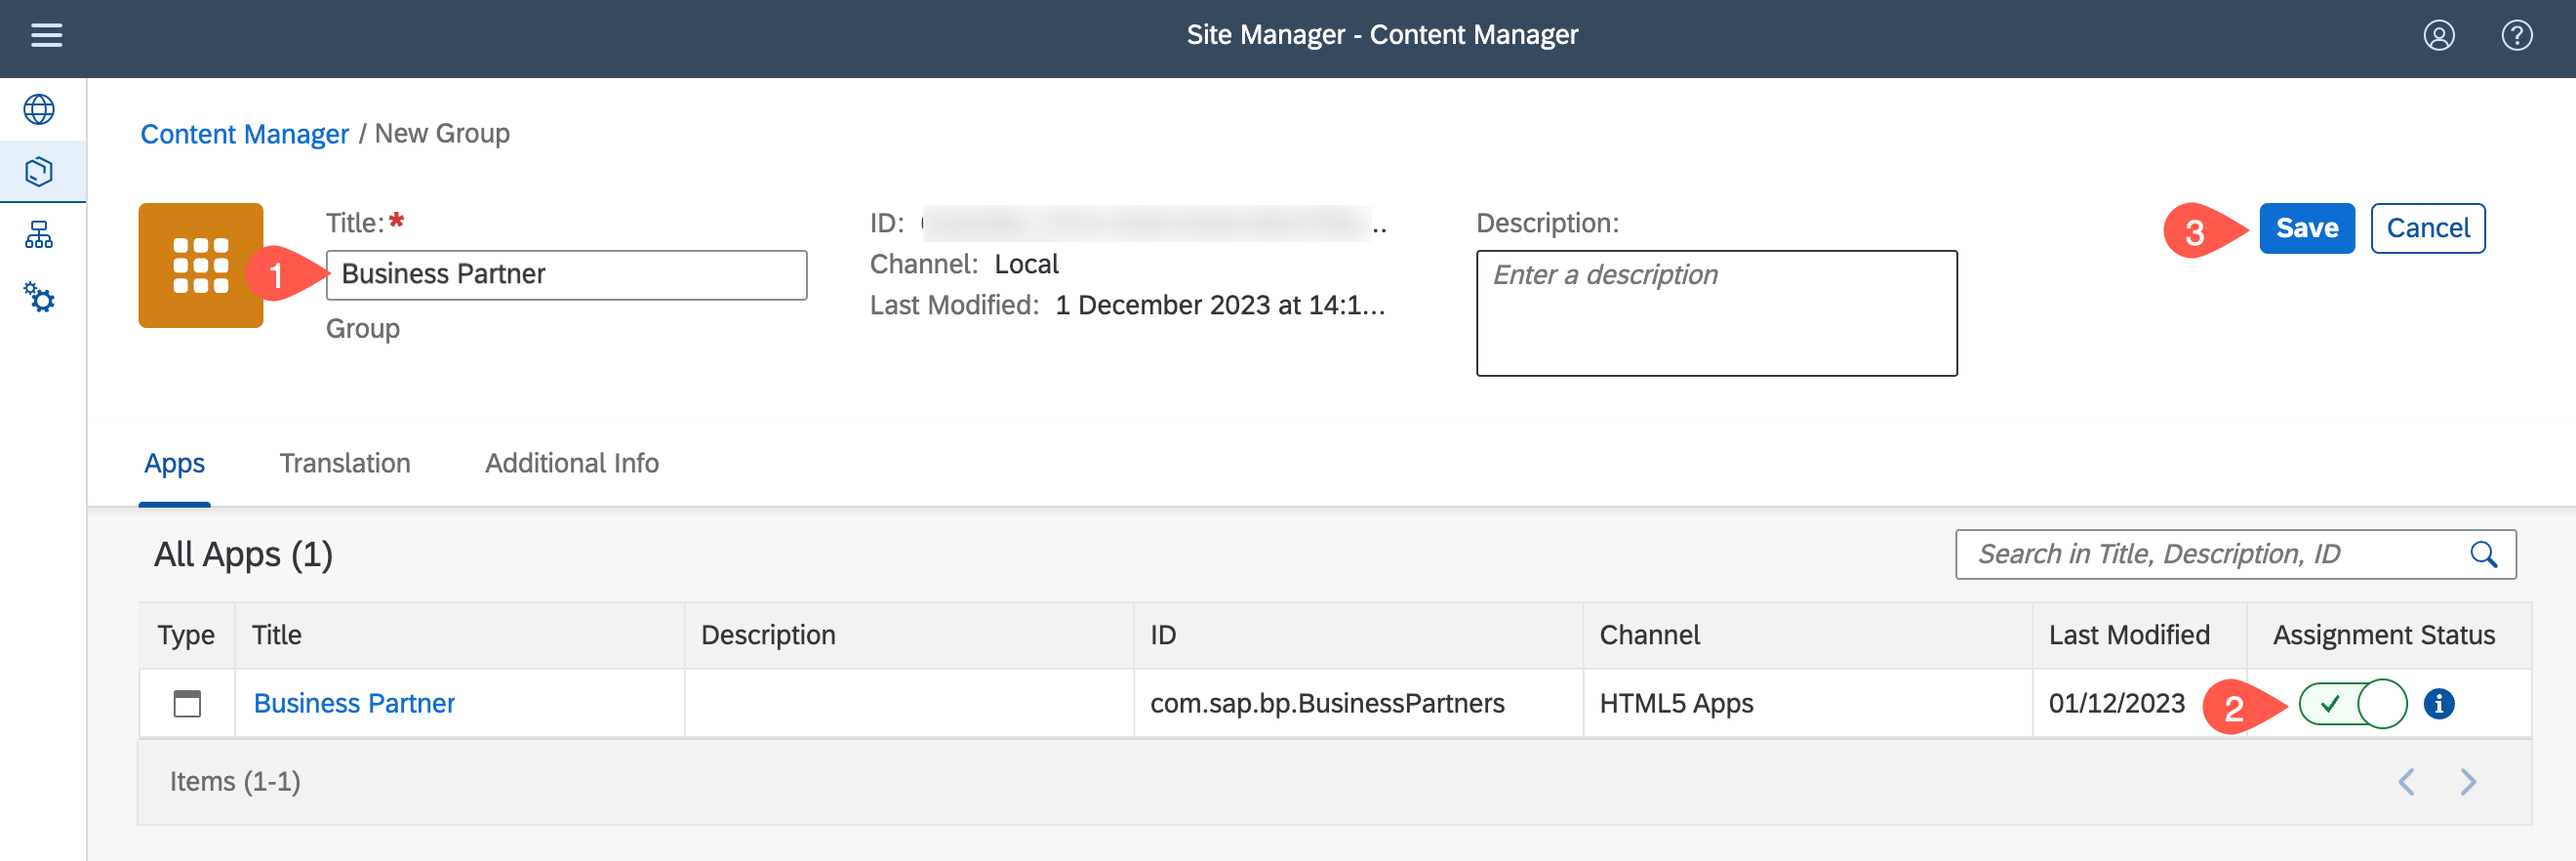
找到你的应用 Business Partner,把 Assignment Status 的开关打开,点 Save。
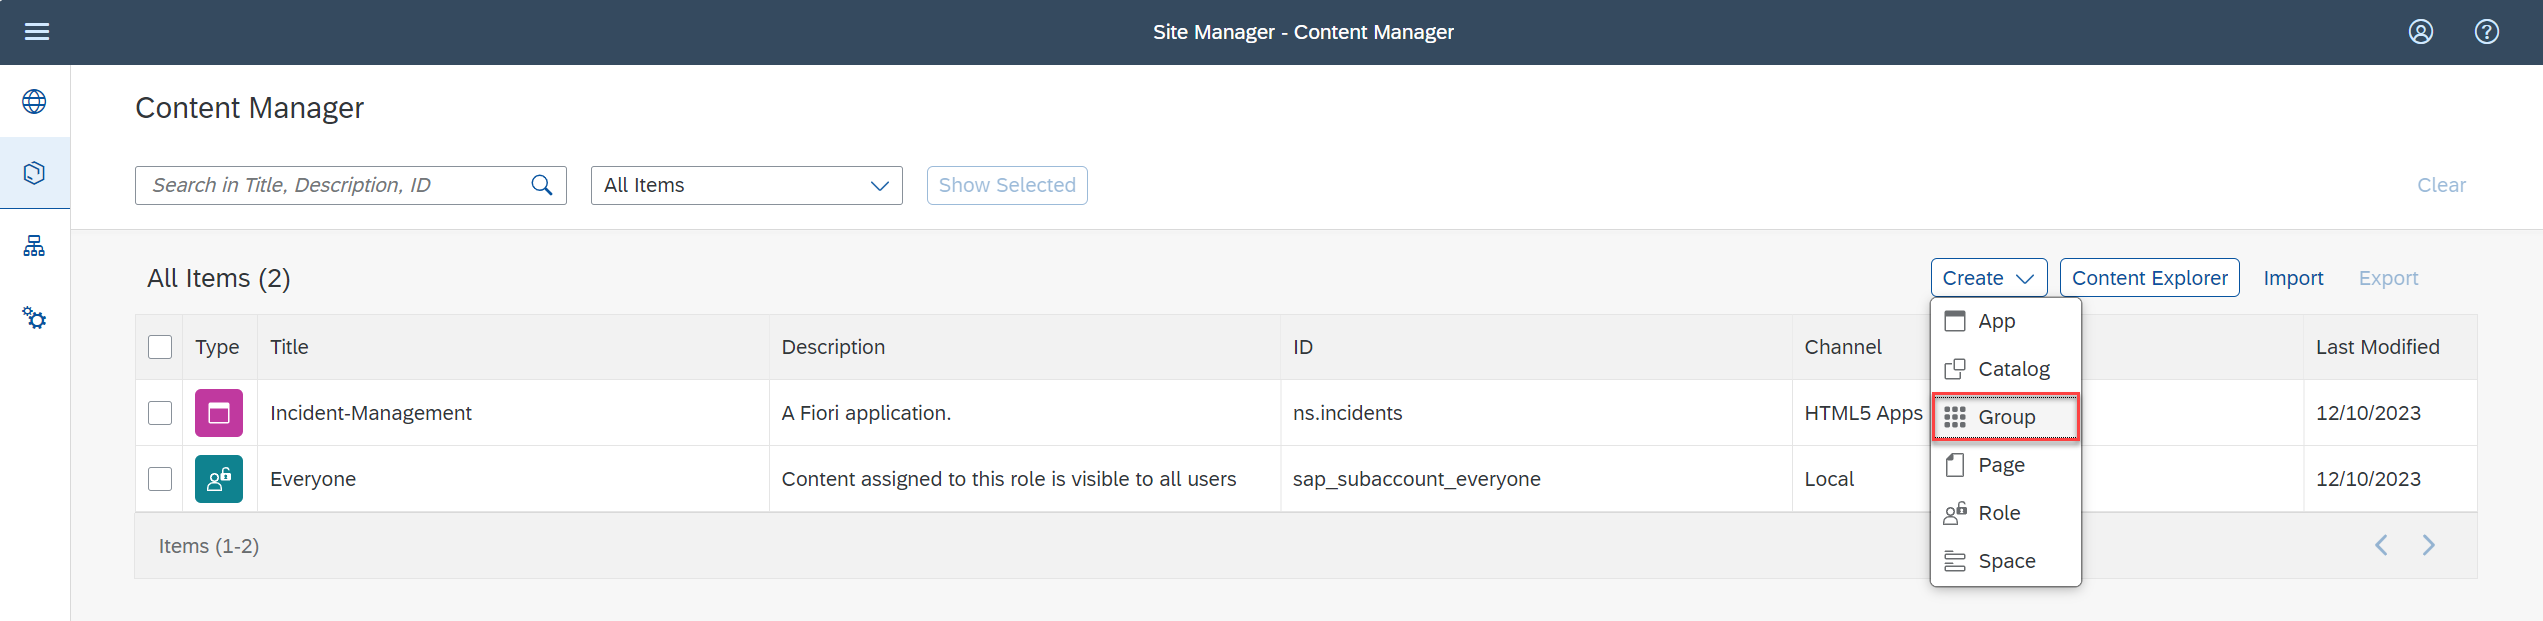
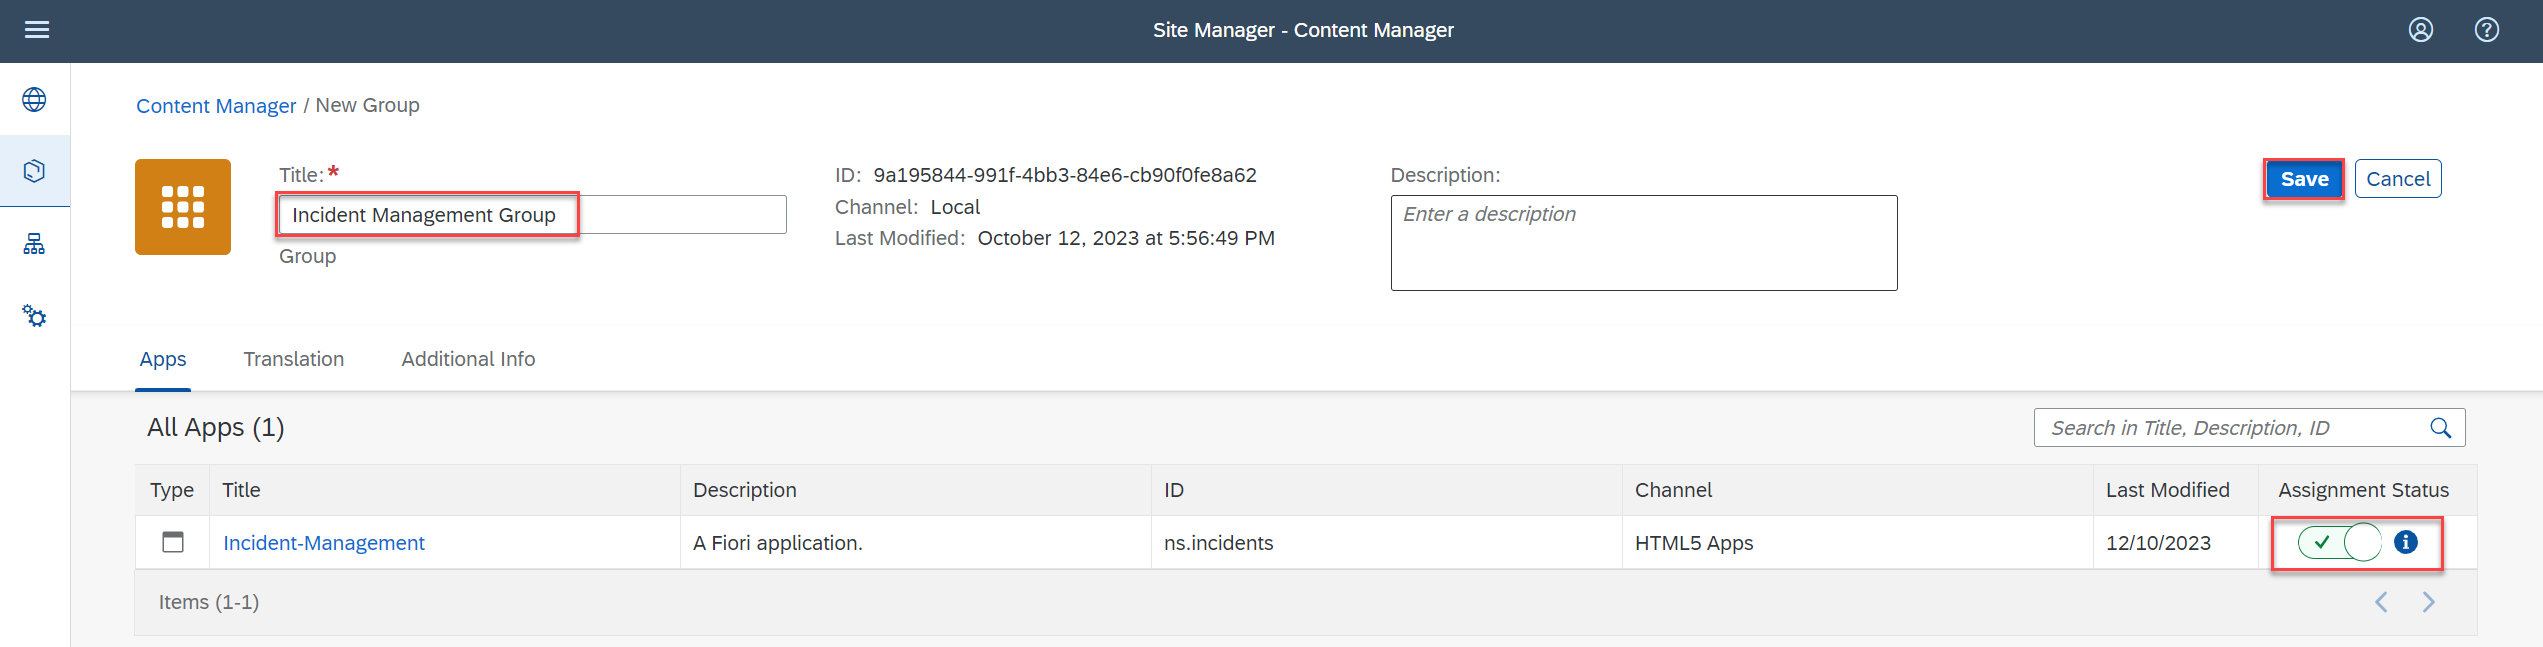
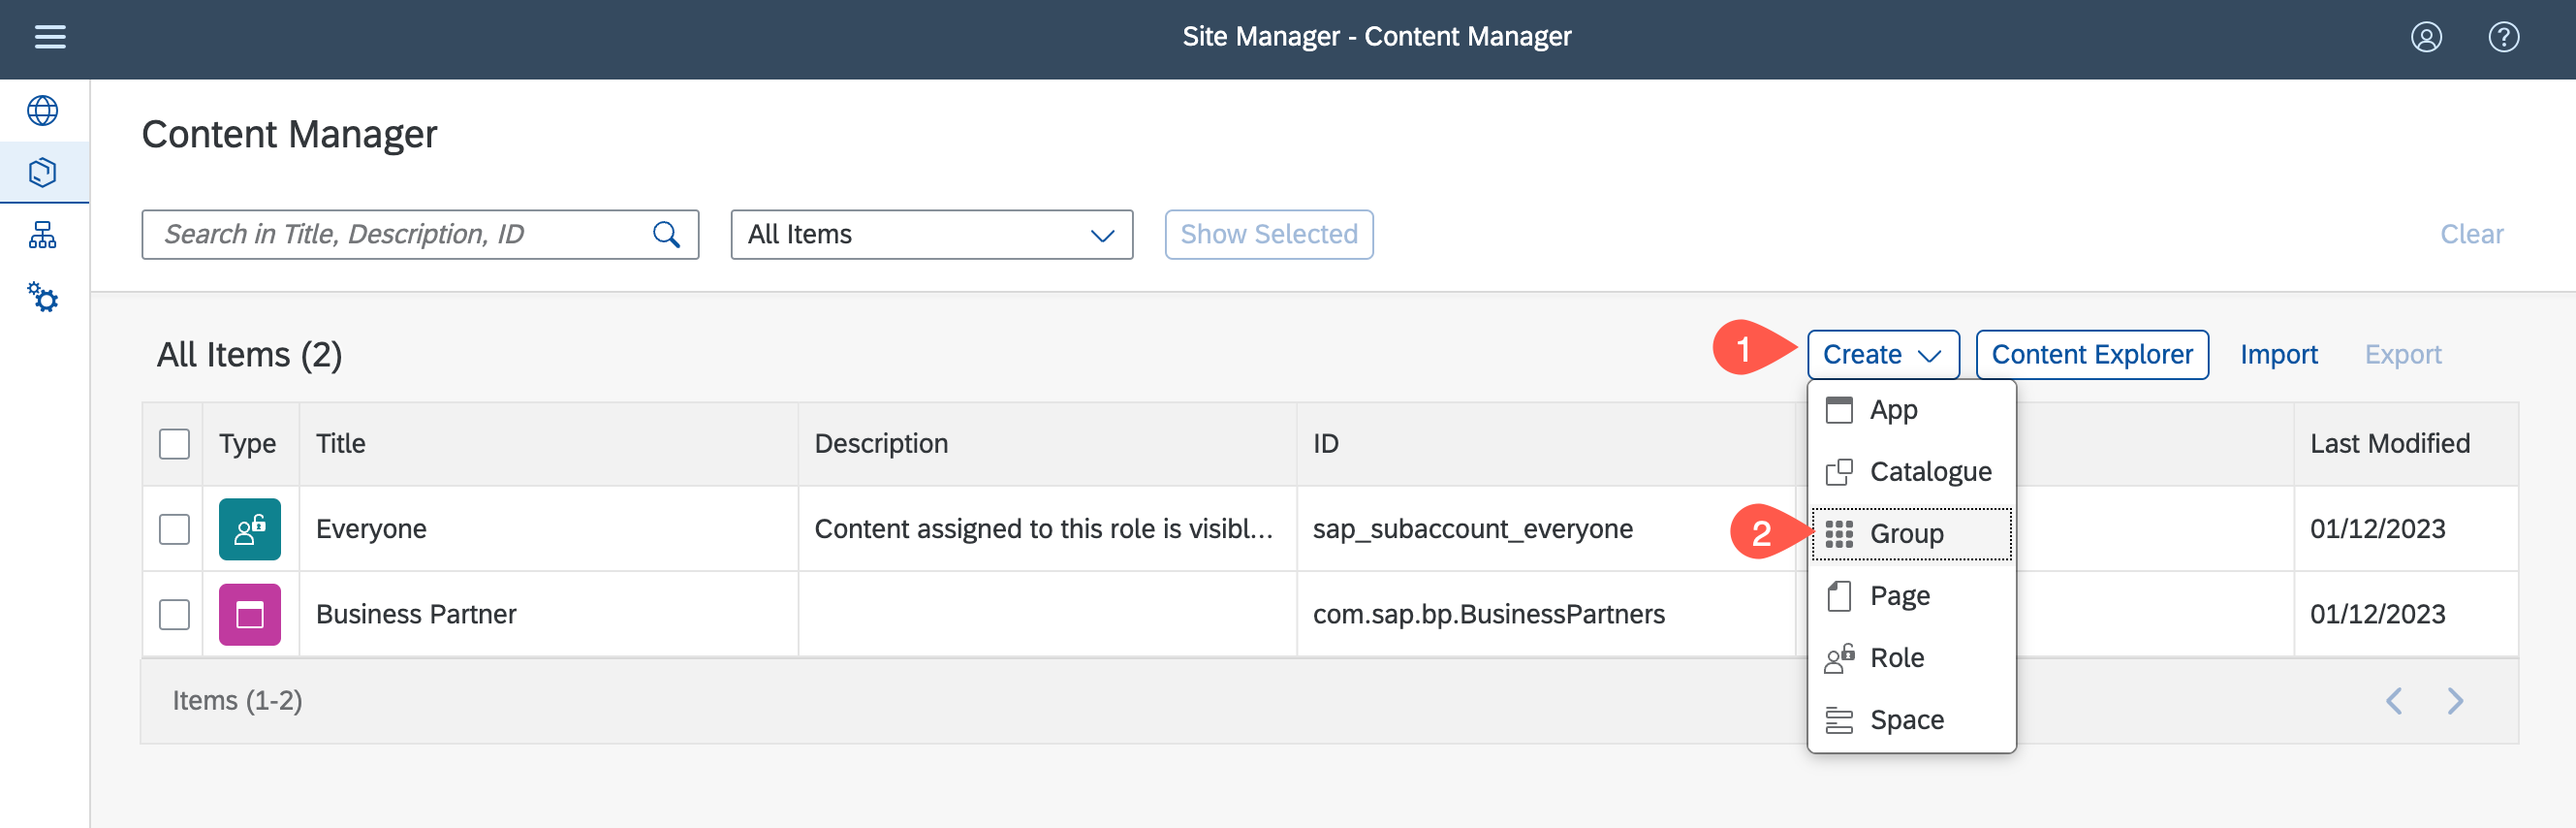
回到 Content Manager 选项卡,点 Create,下拉里选 Group。
标题填
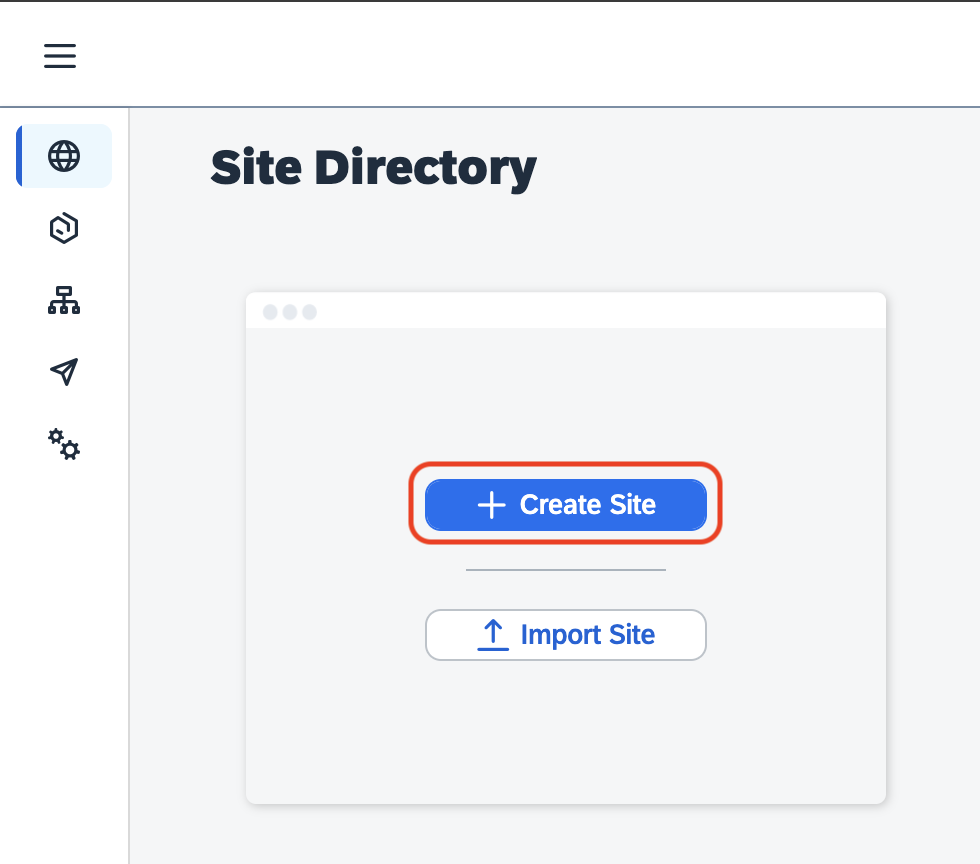
Business Partner;在表格里找到你的应用,把 Assignment Status 打开,点 Save。左侧菜单进 Site Directory,点 Create Site。
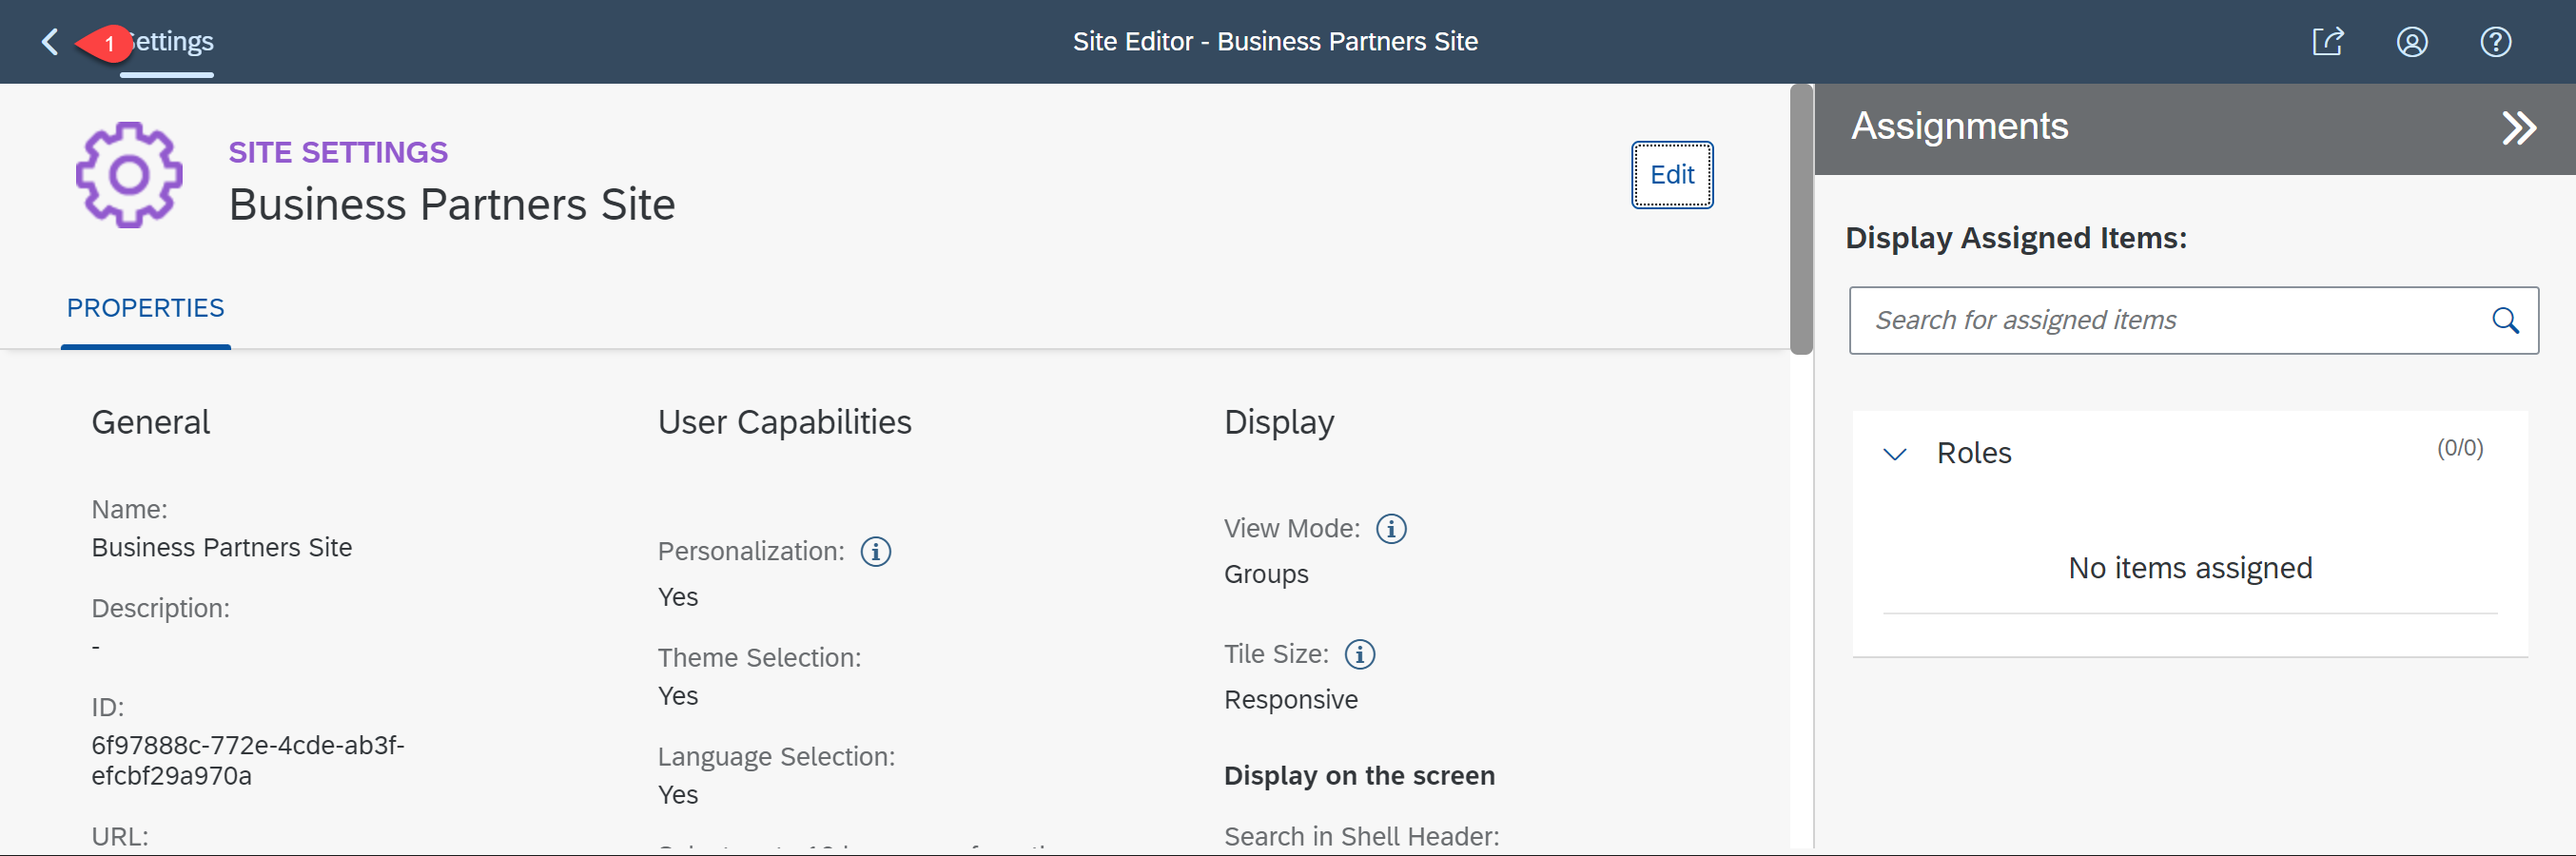
输入站点名称,点 Create,随后进入站点编辑器。
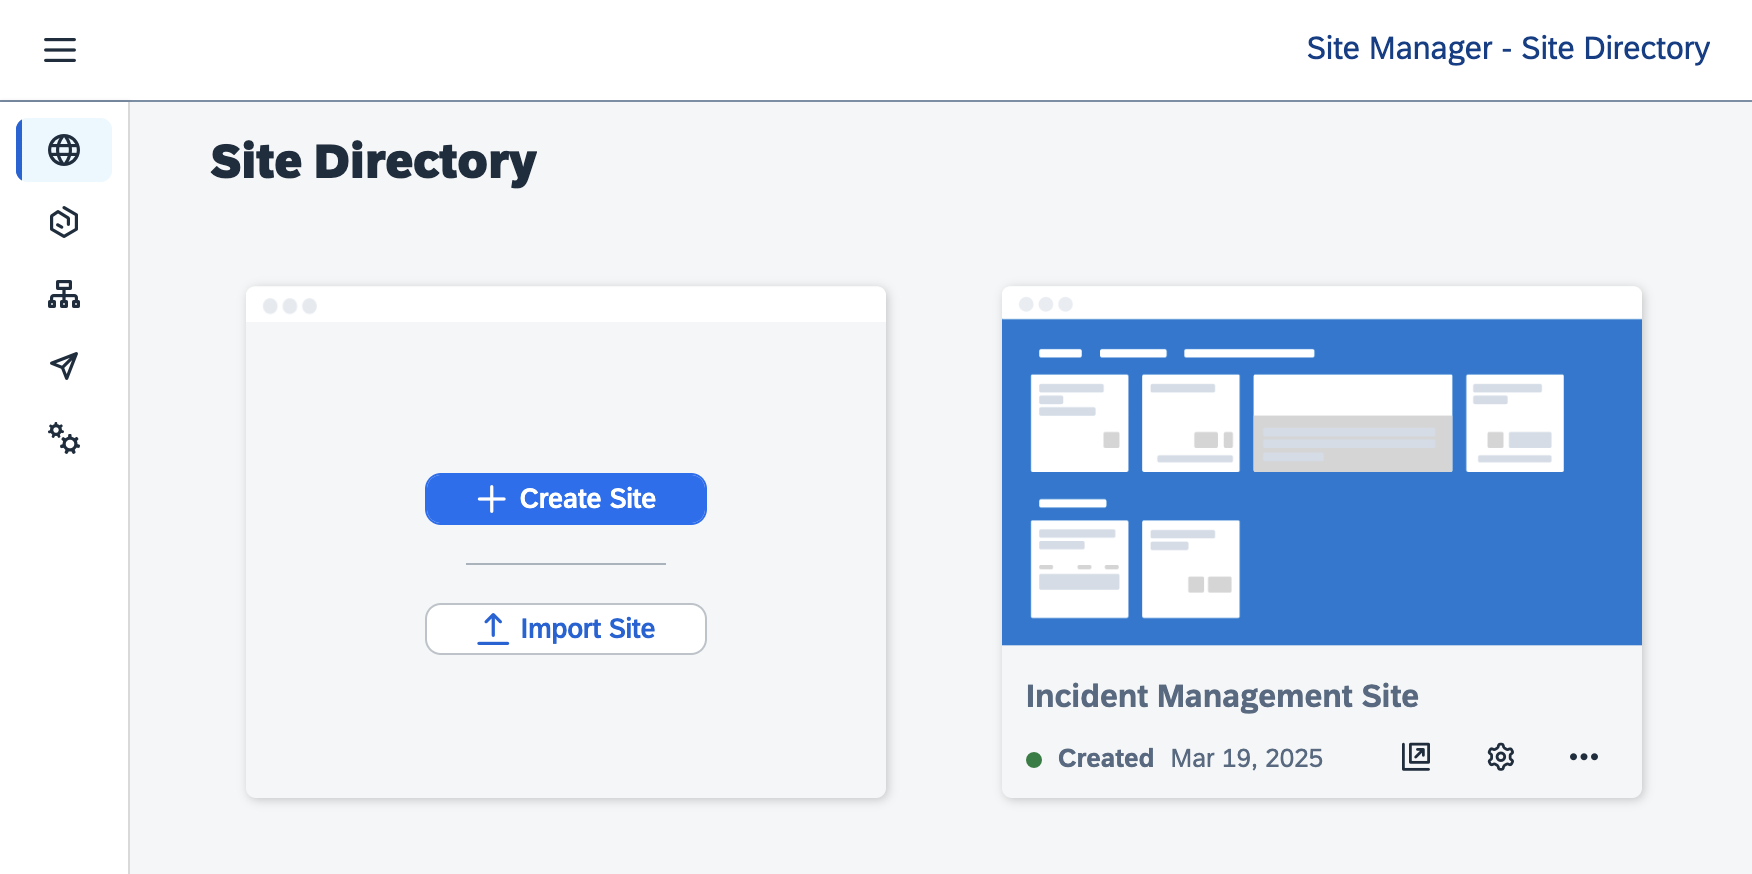
再进 Site Directory,找到刚建的站点,点 Go to site 打开。
点磁贴测试应用。
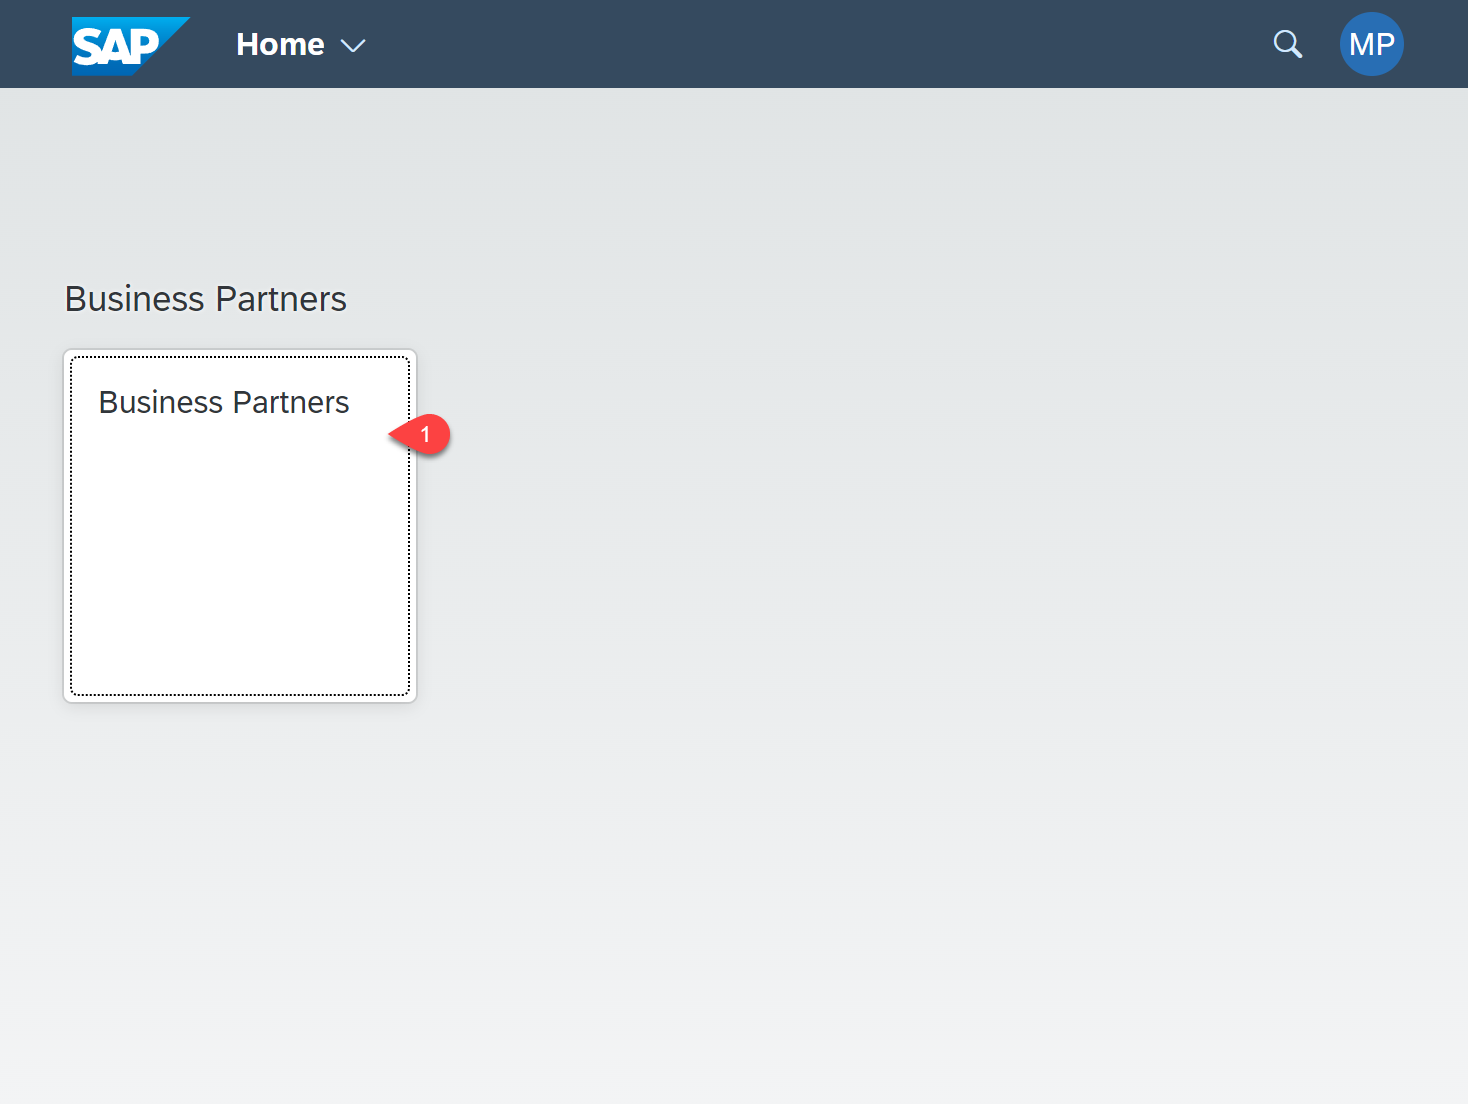
验证:站点首页显示 Business Partners 分组与 Business Partners 磁贴;点磁贴能进应用,数据正常。换一个被分配了相同角色集合的同事账号登录,也能看到同一个磁贴——这就是「角色集合 → 用户组 → 用户」这条授权链在起作用。
步骤 16:打包成 Android APK 装到手机
做什么(为什么):同一份应用,Build Apps 可以把前端和移动运行时打成一个 APK。移动端登录走的是 SAP Mobile Services + Cloud Identity Services,数据访问依旧通过 BTP 的 Destination——所以步骤 9 那个 Destination 必须带 MobileEnabled=true,否则打包出来的应用连不上后端。
前提:
子账户的权利里有 Mobile Services 的
resources计划(没有的话按下图在 Entitlements 里加一个);一个 keystore 文件(
.jks,用keytool -genkeypair生成即可);Destination 的
MobileEnabled属性为true;一台允许安装 APK 的 Android 设备(或模拟器)。
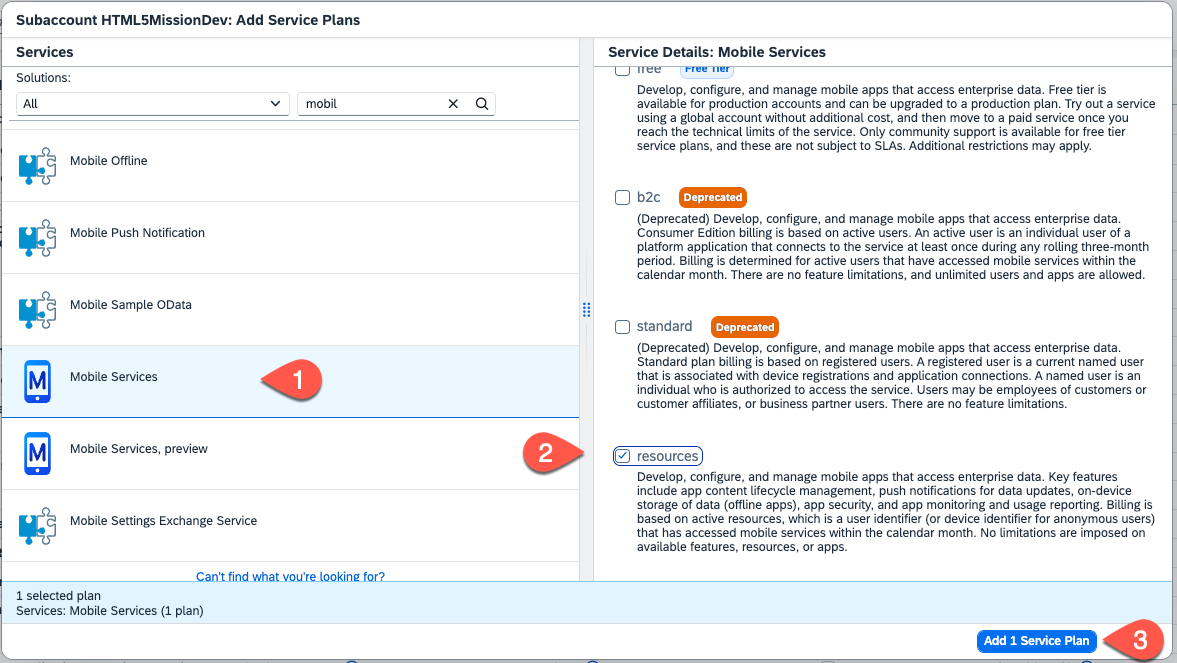
怎么点:
App Editor 顶部 Publish → Build and Deploy。
切到 Mobile Services 选项卡,点 Enable SAP Mobile Services。
选与部署时相同的 API endpoint、Organization、Space,点 Continue。
等认证完成(最长 5 分钟),页面显示应用已连接到 Mobile Services。
切到 Build 选项卡,点 Create Configuration。
目标平台选 Android;配置名填
mobile。填 Display Name(手机桌面上显示的名字)与 Package Identifier(包名,形如
com.acme.businesspartner)。Target File Type 选 APK。
上传 keystore,填密码和别名(alias)。
忽略 Image assets 与截图设置,点 Create。
点配置右侧 ⋯ → Build,选版本号(例如
1.0.0),点 Build。等状态变 Delivered,点开这一行,点 Download 把 APK 存到本地。
在 Android 设备上安装:真机用 USB 把 APK 传到设备再点开安装;模拟器直接把 APK 拖进去通常就会开始安装。
在设备上找到应用,启动它,点 GET STARTED 按提示走完初始化,已部署的应用会自动启动。
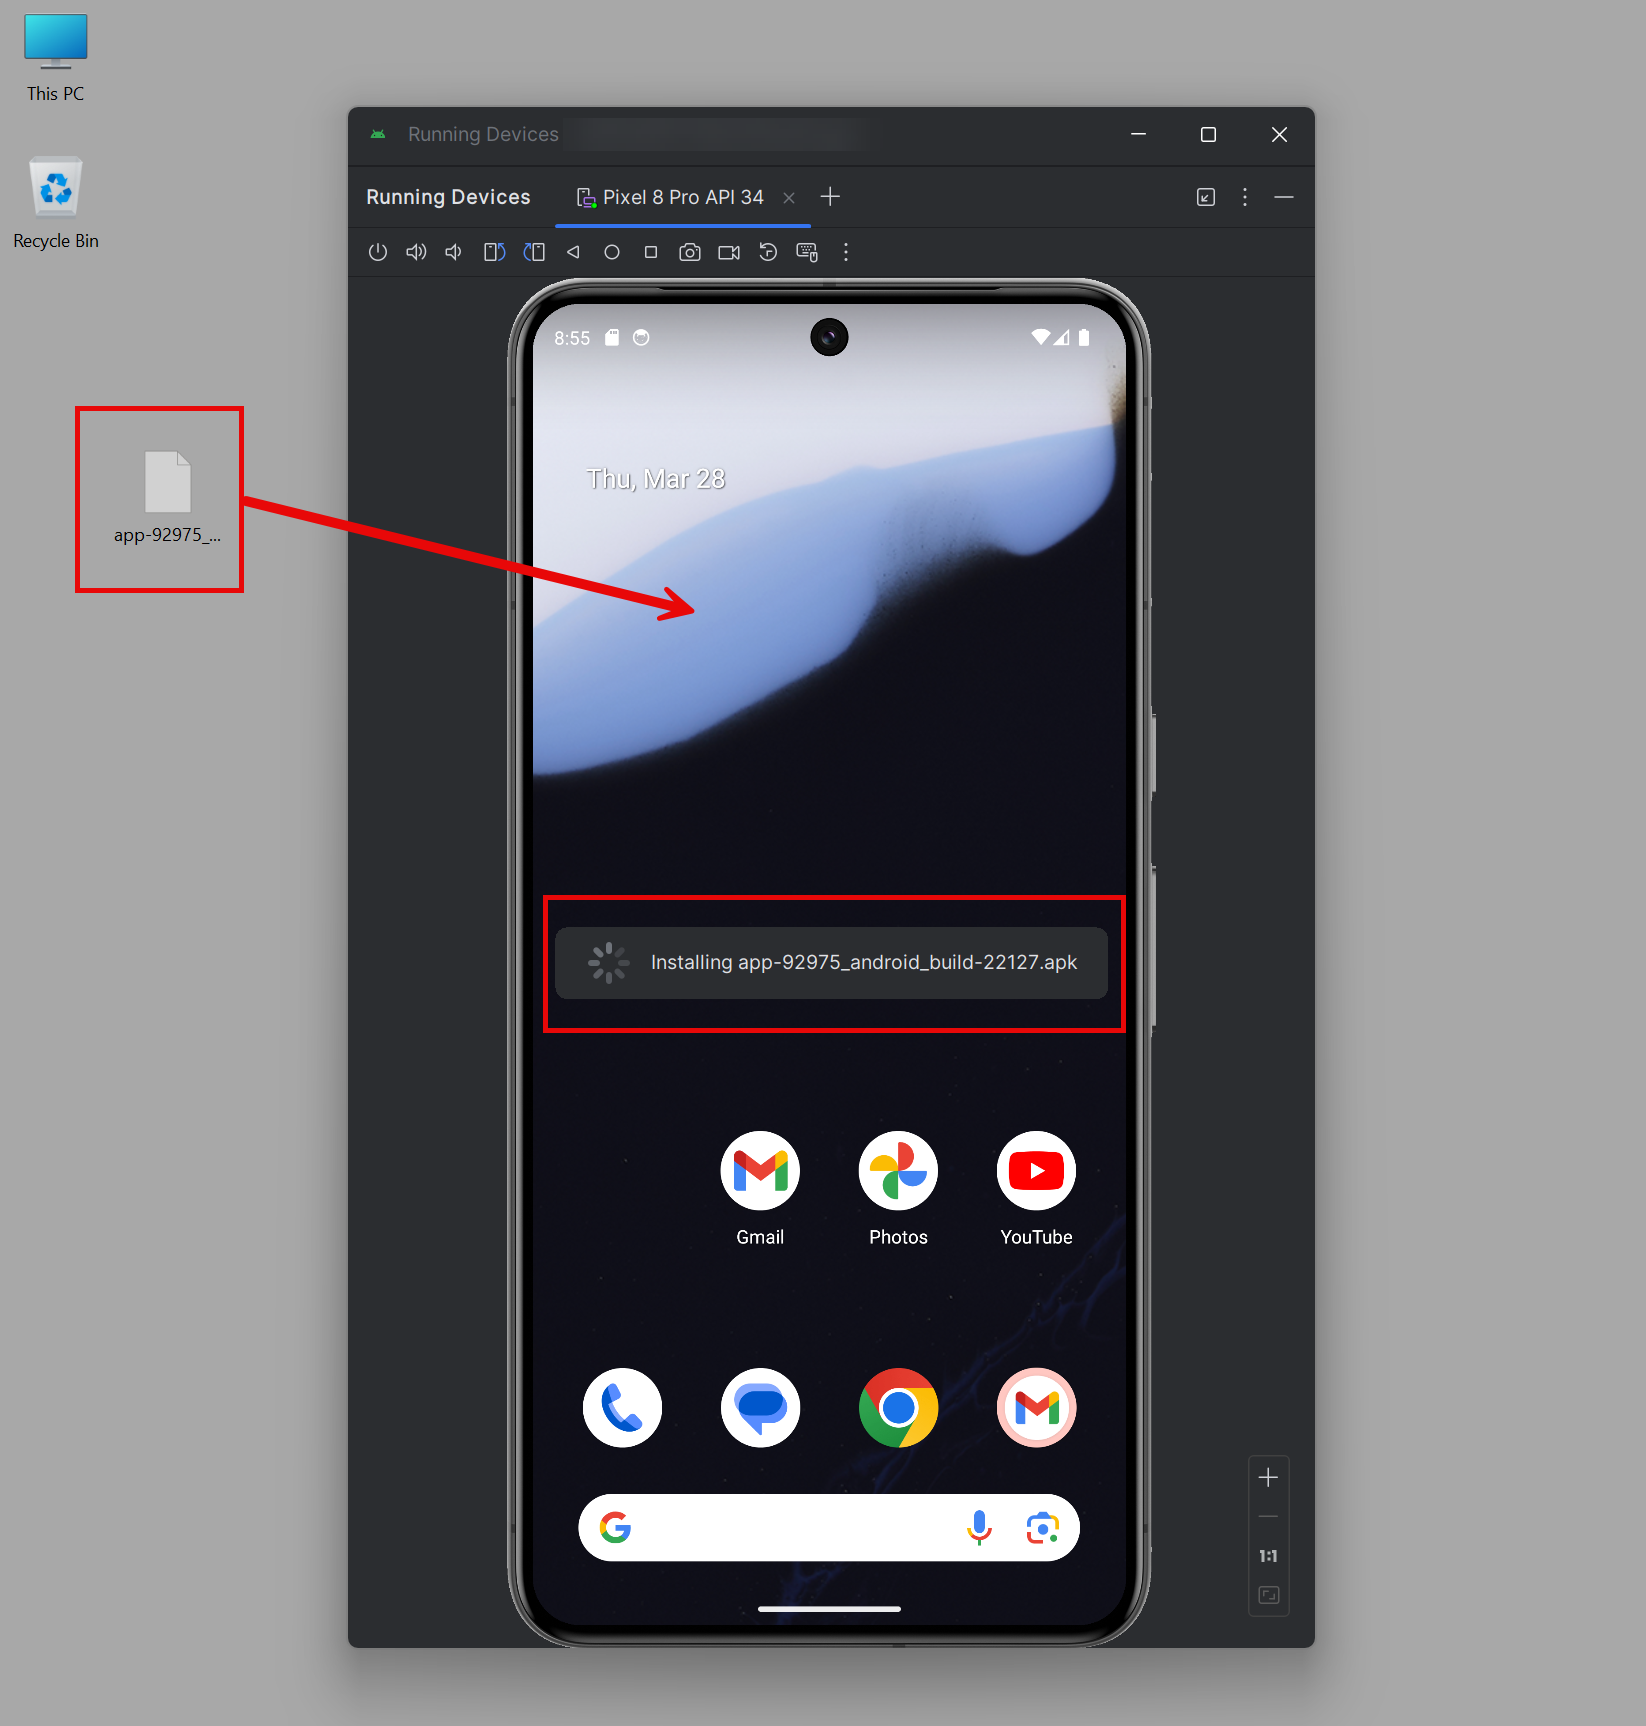
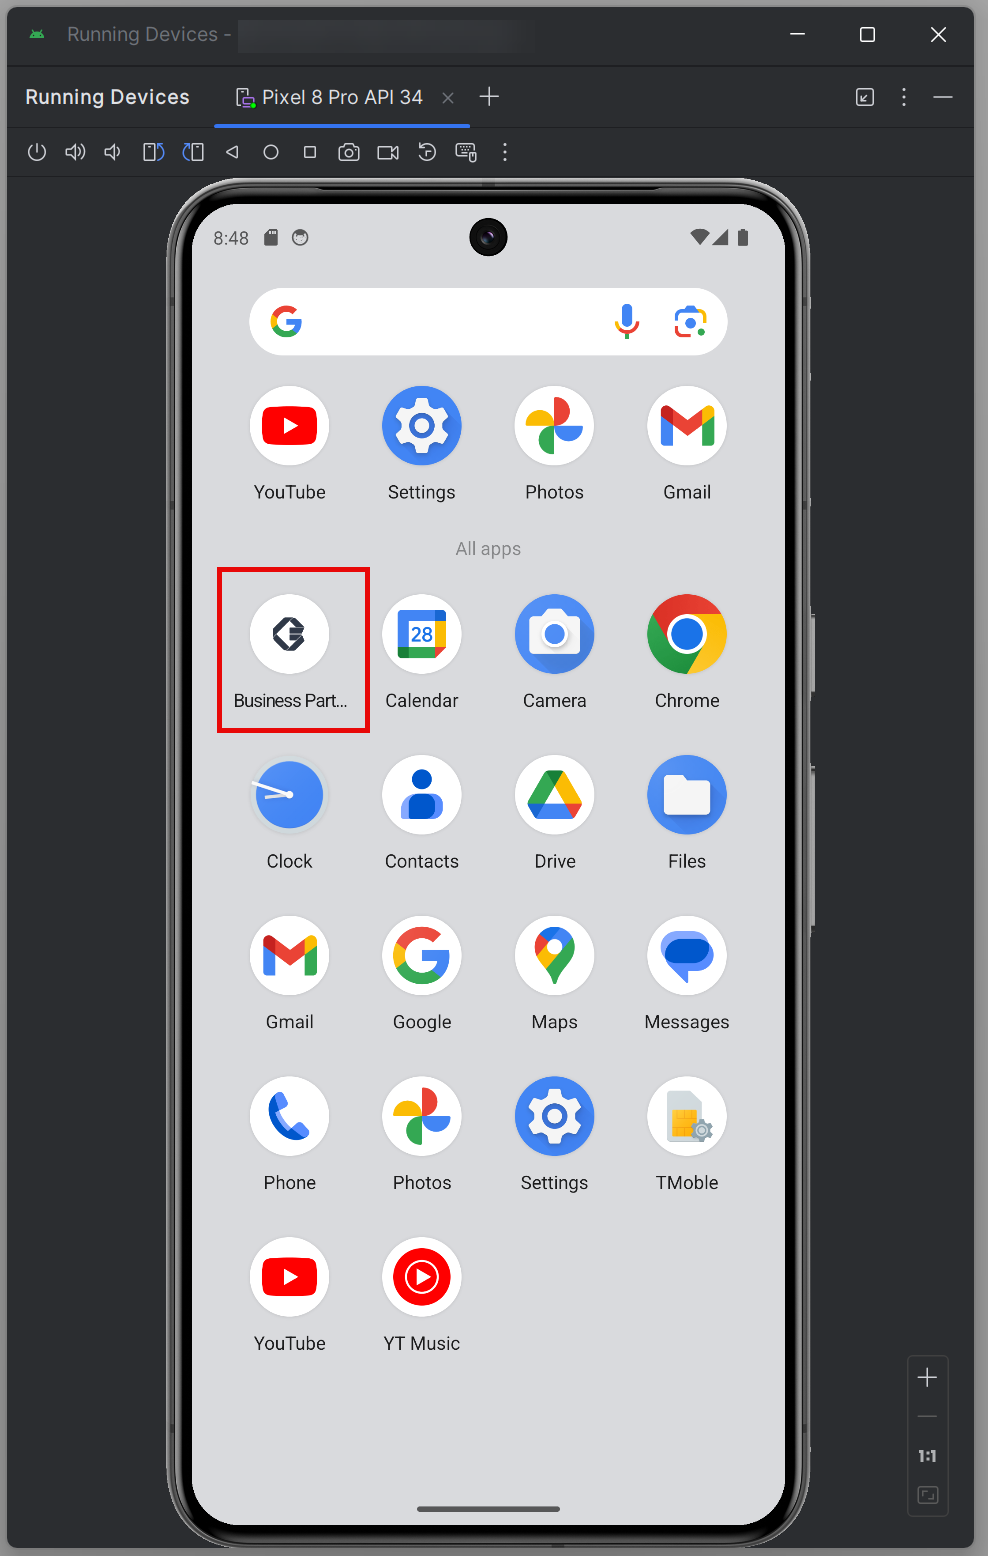
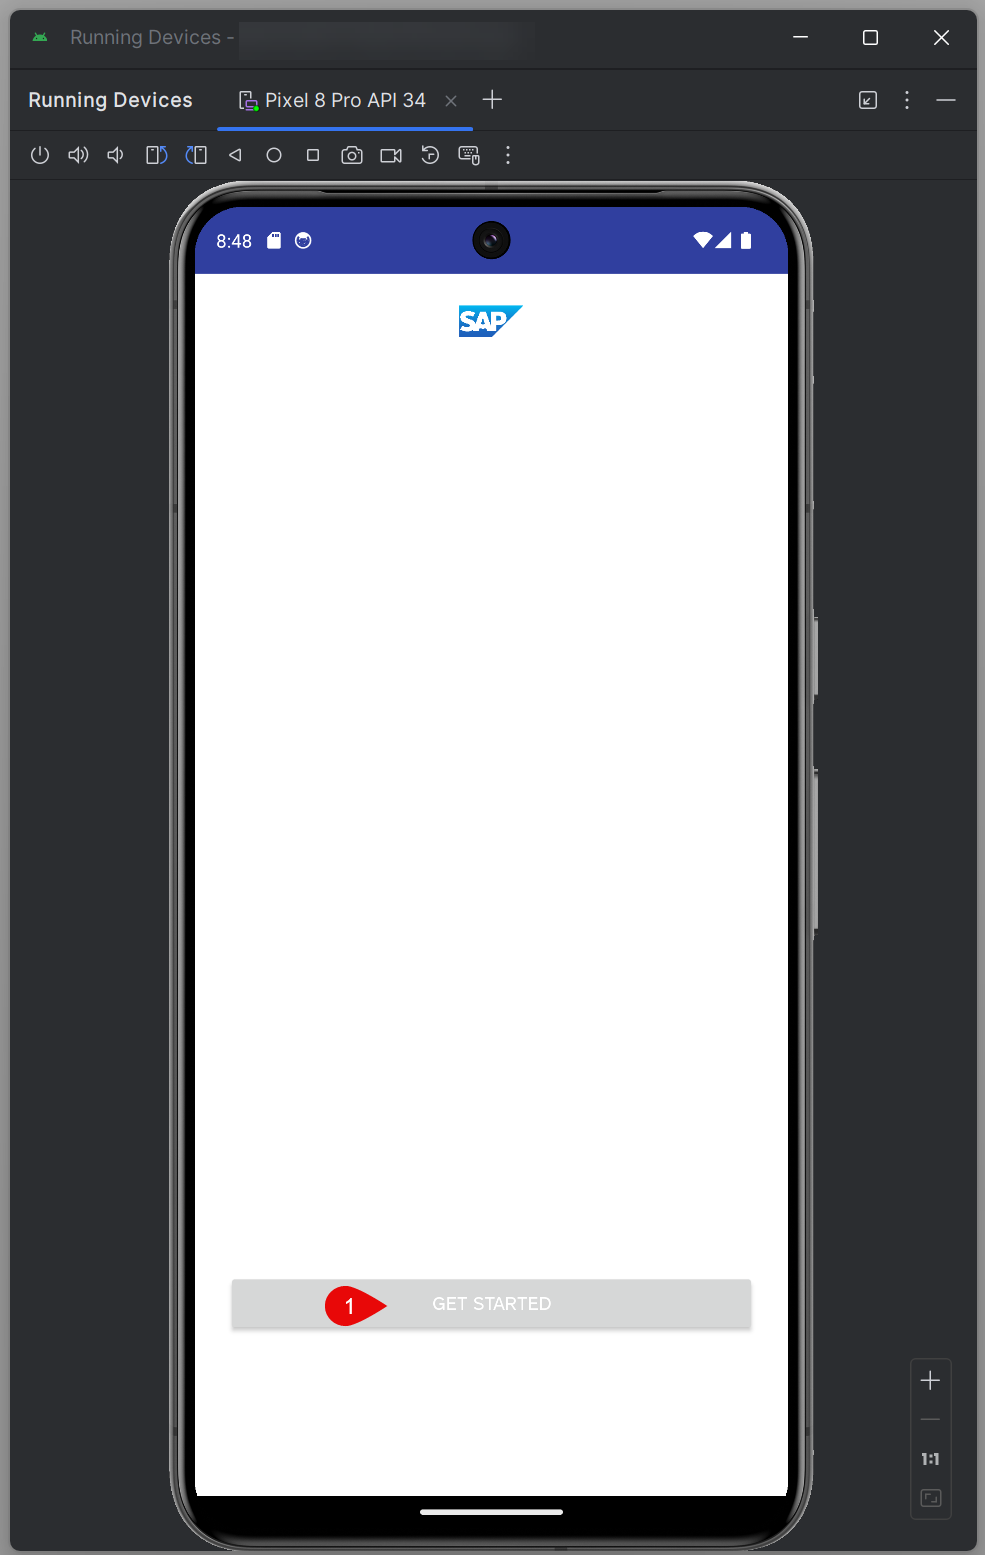
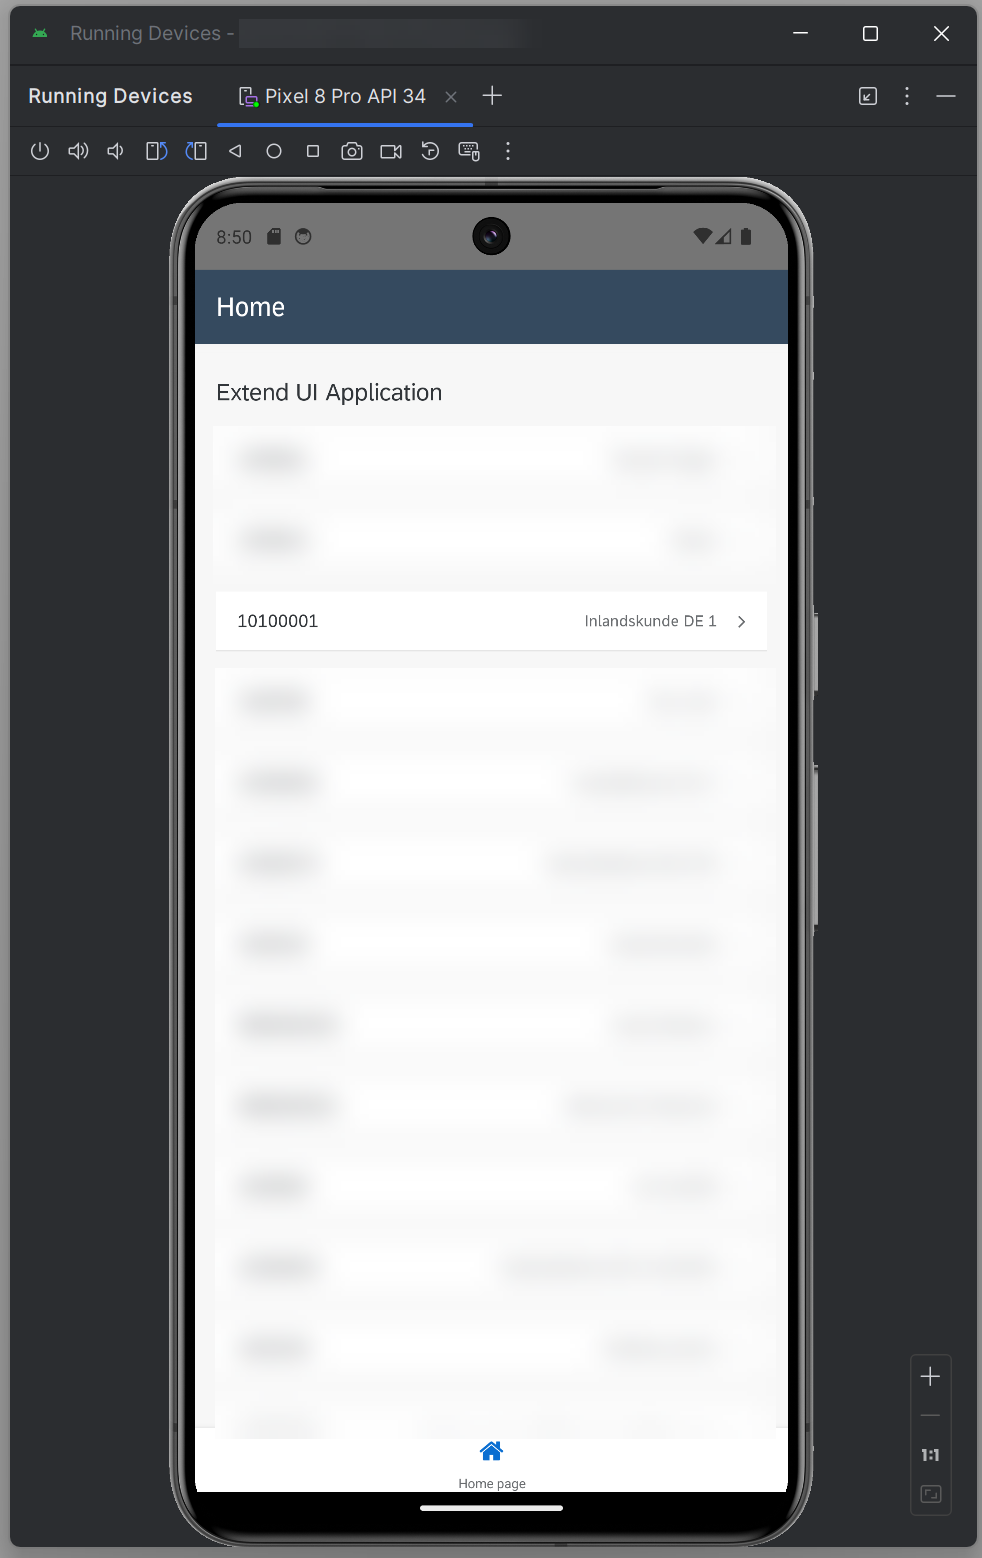
验证:手机上的列表与网页版一致,点一行能进明细页看到地址;在 S/4HANA 里改一条业务伙伴的地址,下拉刷新手机应用能看到新值(可能有缓存延迟)。这说明移动端走的也是同一条 Destination 链路。
步骤 17(可选):没有 S/4HANA 时,用 Mock Server 跑通全流程
做什么(为什么):不是每个人都手上有 S/4HANA 租户。官方仓库提供了一个 Mock Server,它模拟了 API_BUSINESS_PARTNER 的 A_BusinessPartner 与 A_BusinessPartnerAddress 两个实体及示例数据。把它部署到你的 BTP 子账户,再建一个指向它的公开 Destination,就能把「步骤 6、7、8、9」整段换掉,后面的 Build Apps 开发步骤完全不用改。
前提:子账户已启用 Cloud Foundry,且有约 256 MB 运行时配额;还需要一个部署工具(SAP Business Application Studio,或本机的 CF CLI v8+ 与 Cloud MTA Build Tool)。
路线 A:在 SAP Business Application Studio(BAS)里部署
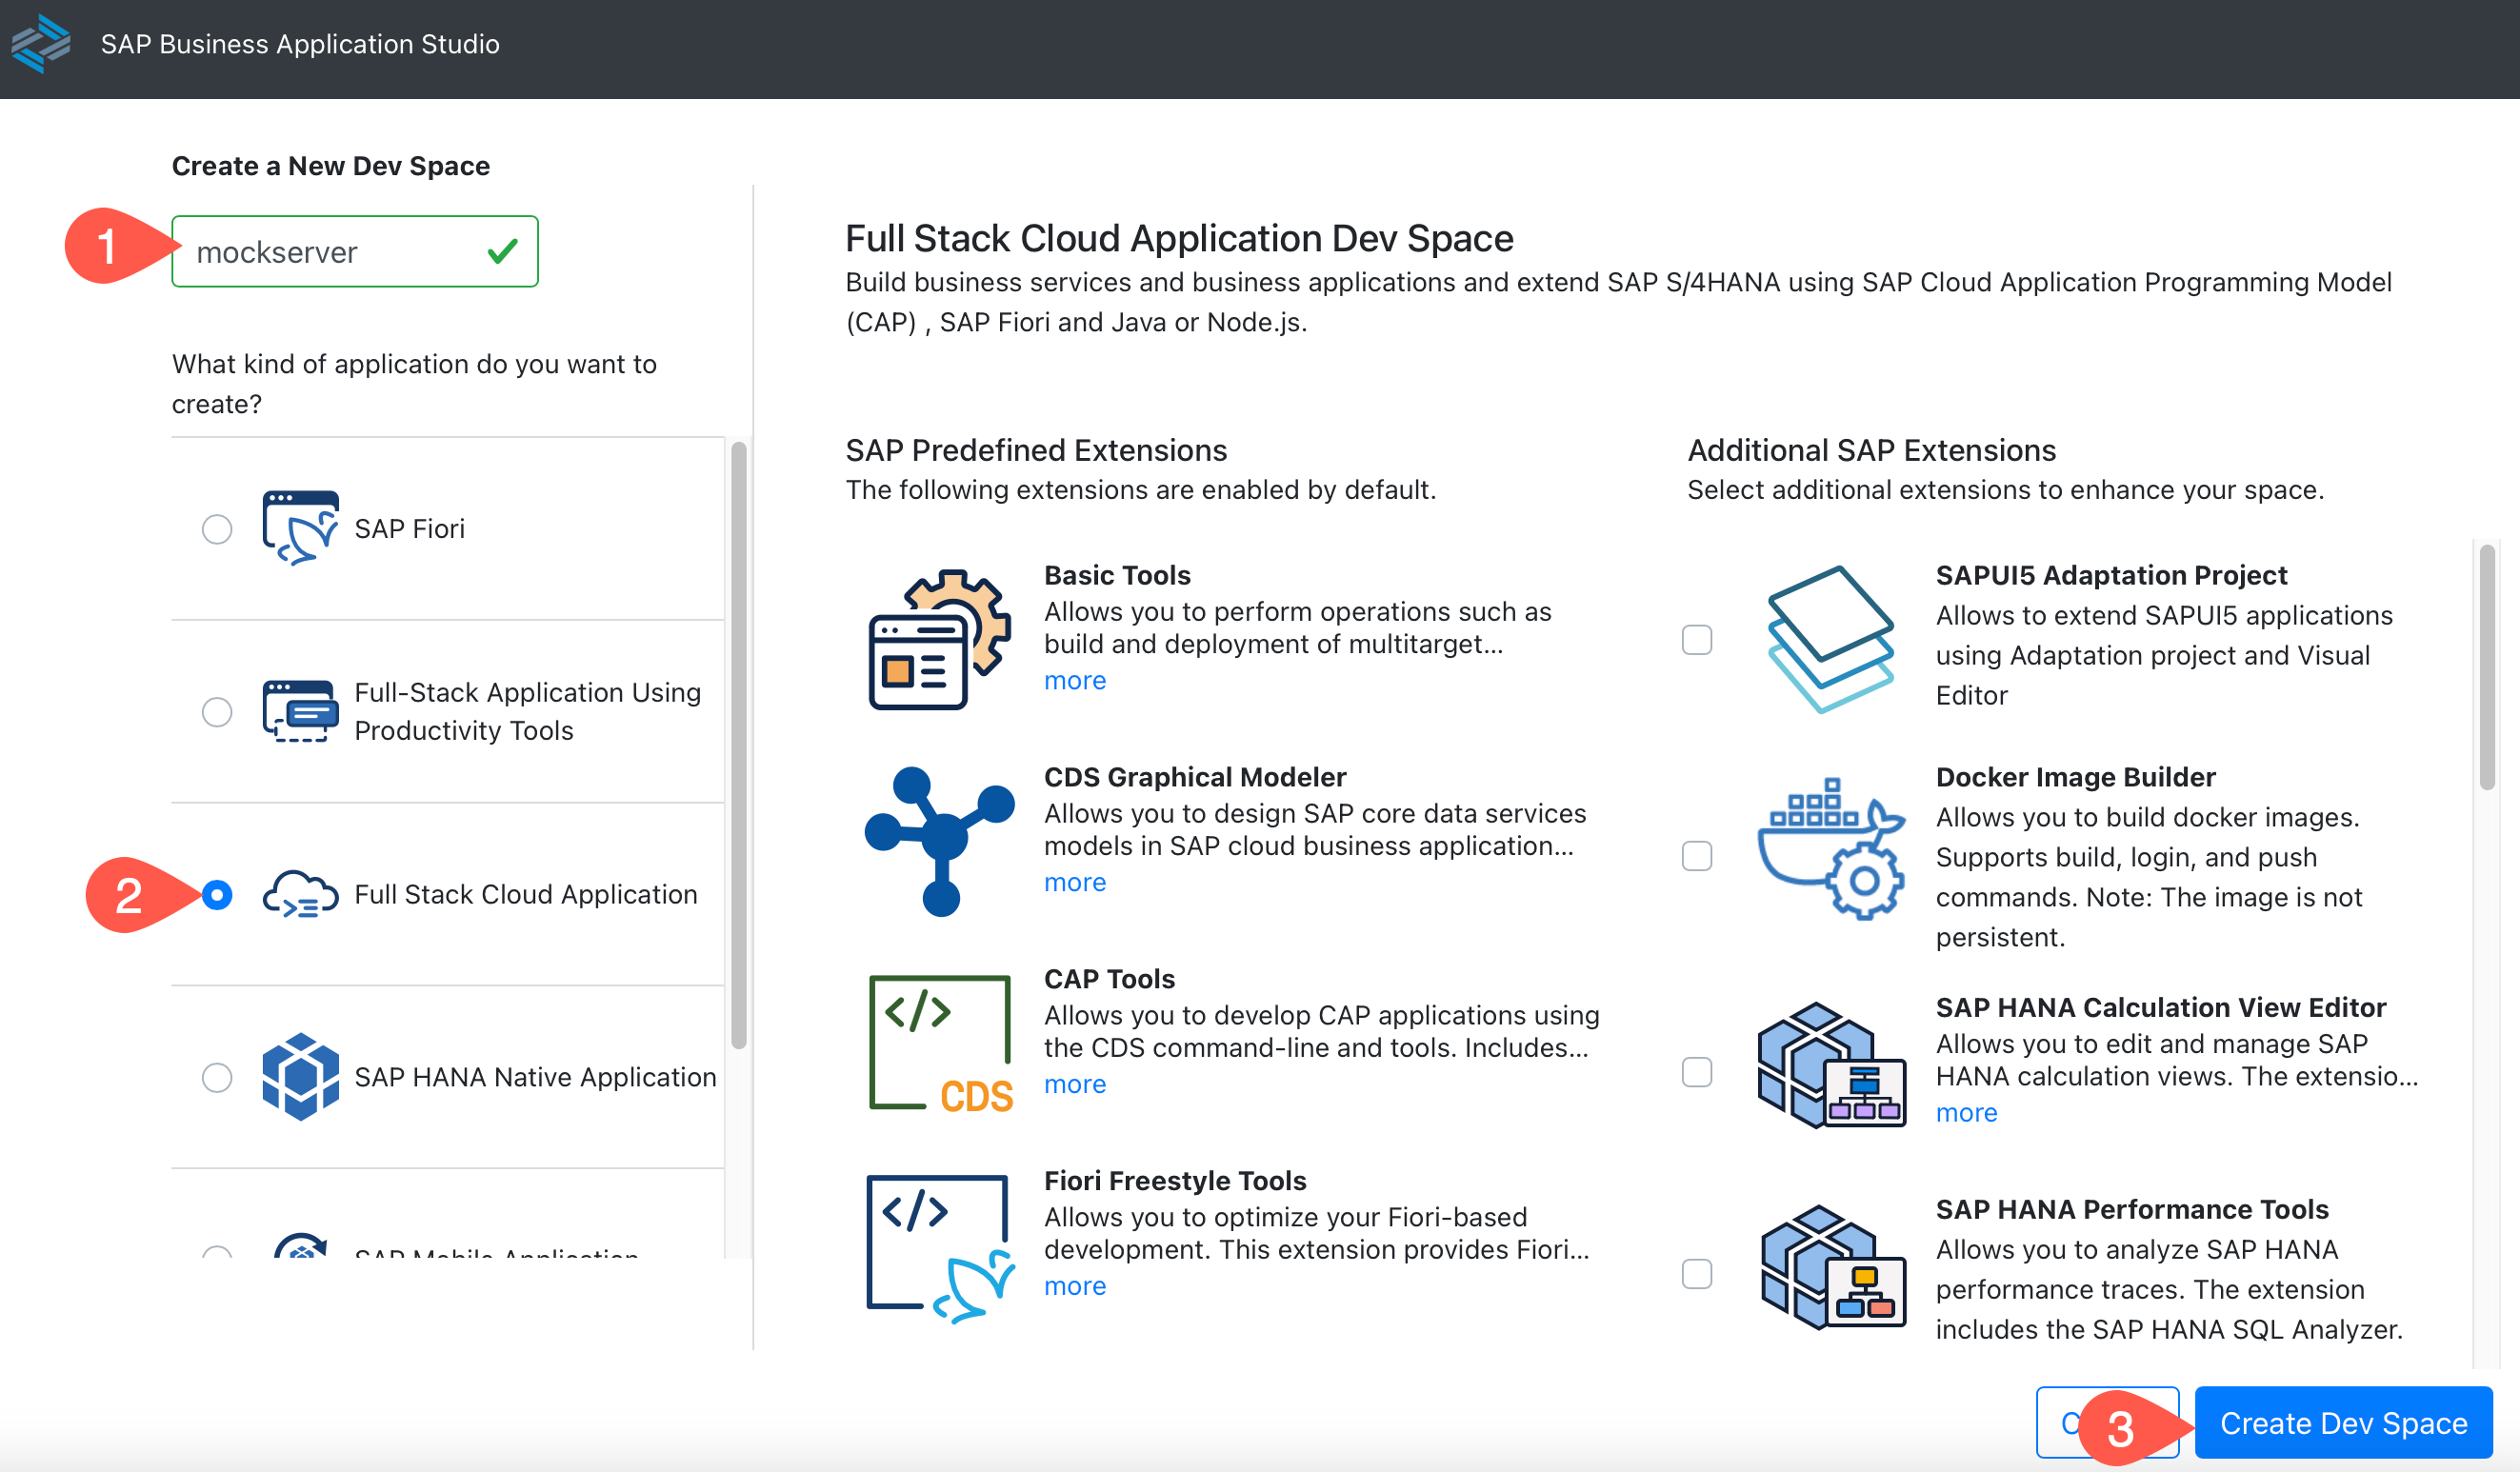
打开 BAS,新建 Dev Space,类型选 Full Stack Cloud Application,点 Create Dev Space。
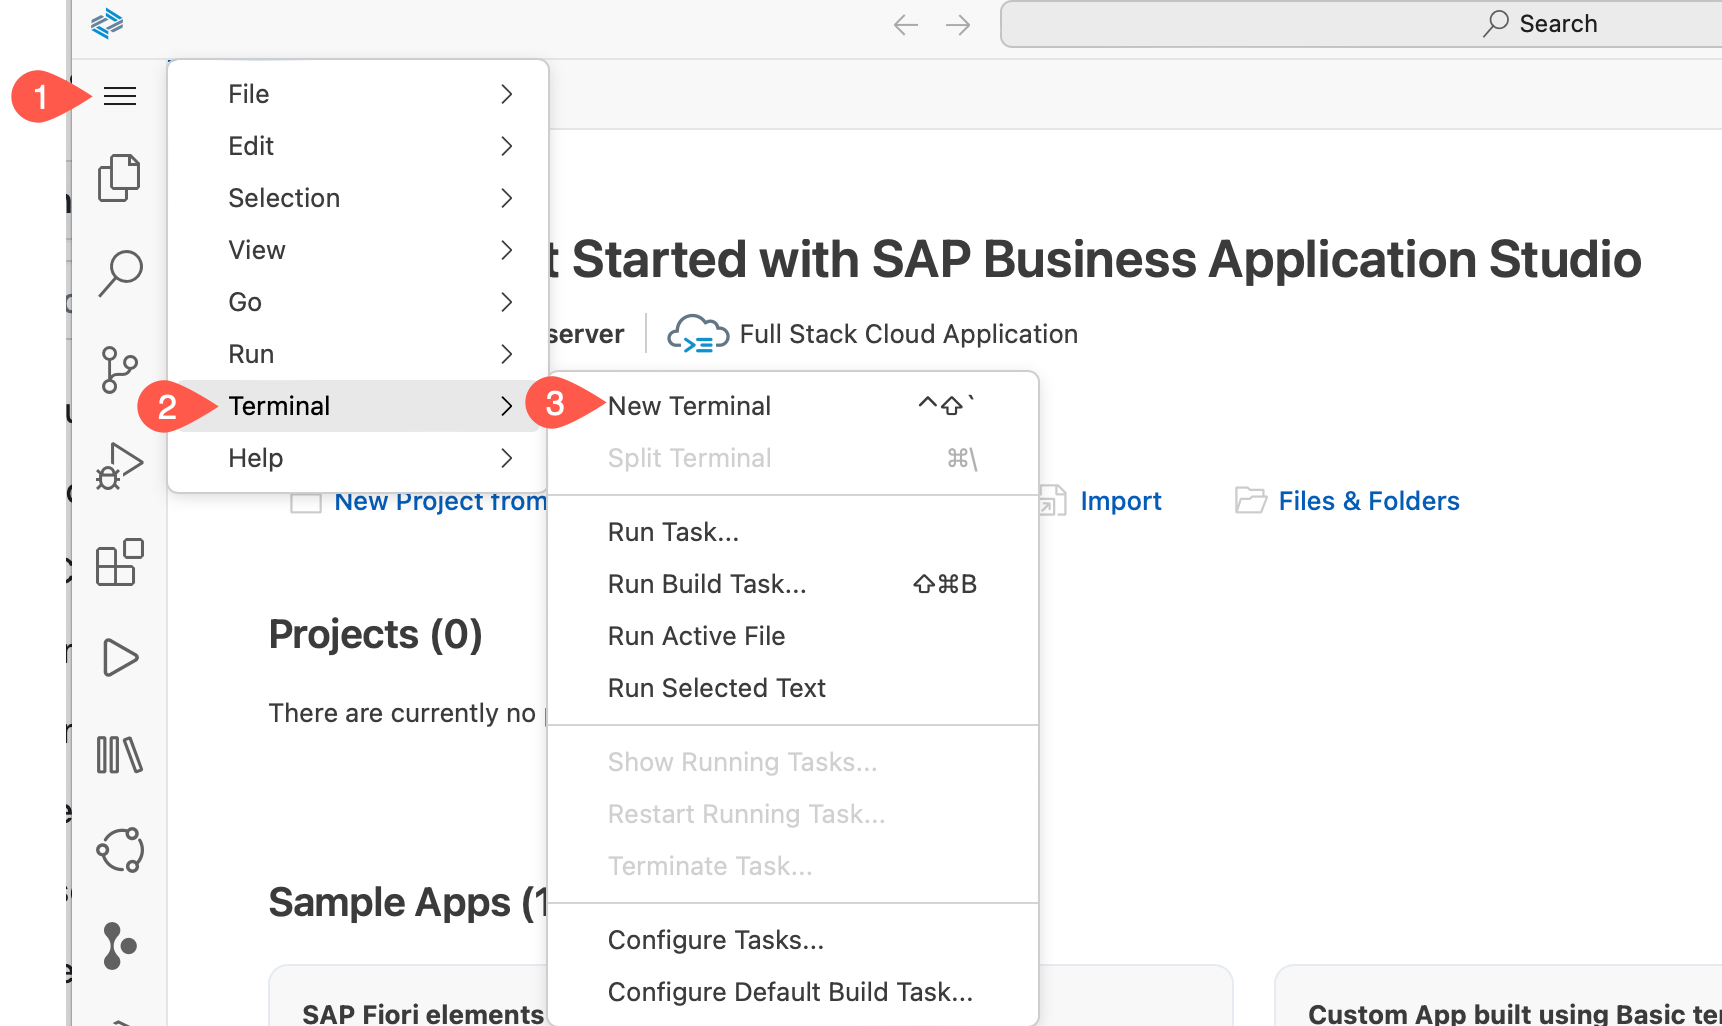
打开这个 Dev Space,用汉堡菜单开 Terminal → New Terminal。
从 BTP 子账户 Overview 复制 Org Name 和 API Endpoint;从 Cloud Foundry → Spaces 复制 space 名称,先记在文本里。
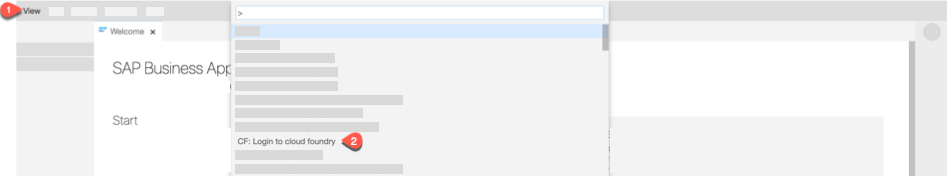
在 BAS 里按 Ctrl/Cmd+Shift+P 打开 Command Palette,搜索 CF Login,选 CF: Login on to Cloud Foundry。
输入 API endpoint,按提示输入 BTP 用户 ID 与密码,再选 Org 与 Space。
在终端里执行:
cd projects
git clone -b mock https://github.com/SAP-samples/cloud-extension-ecc-business-process.git
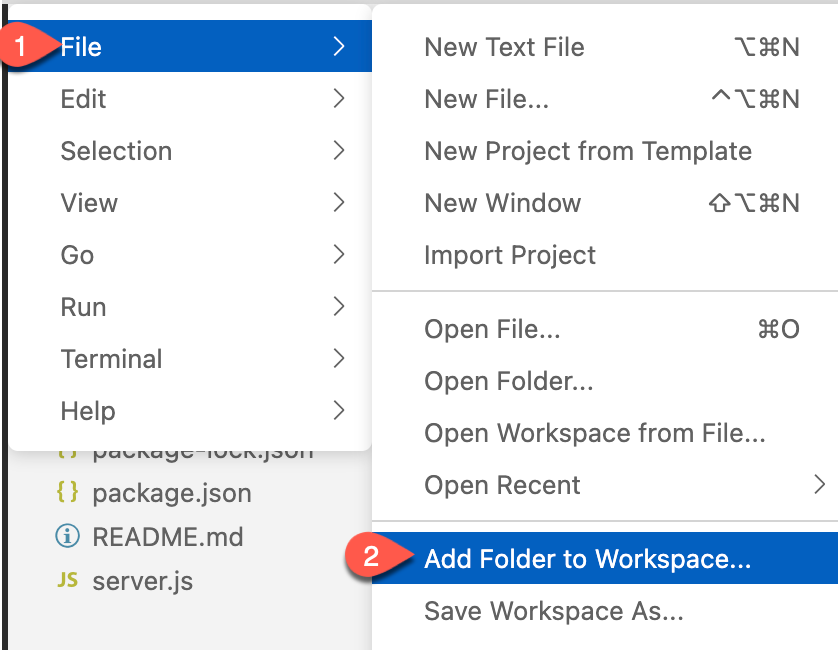
顶部 File → Add Folder to Workspace,选 projects → cloud-extension-ecc-business-process,点 OK。
在项目里右键
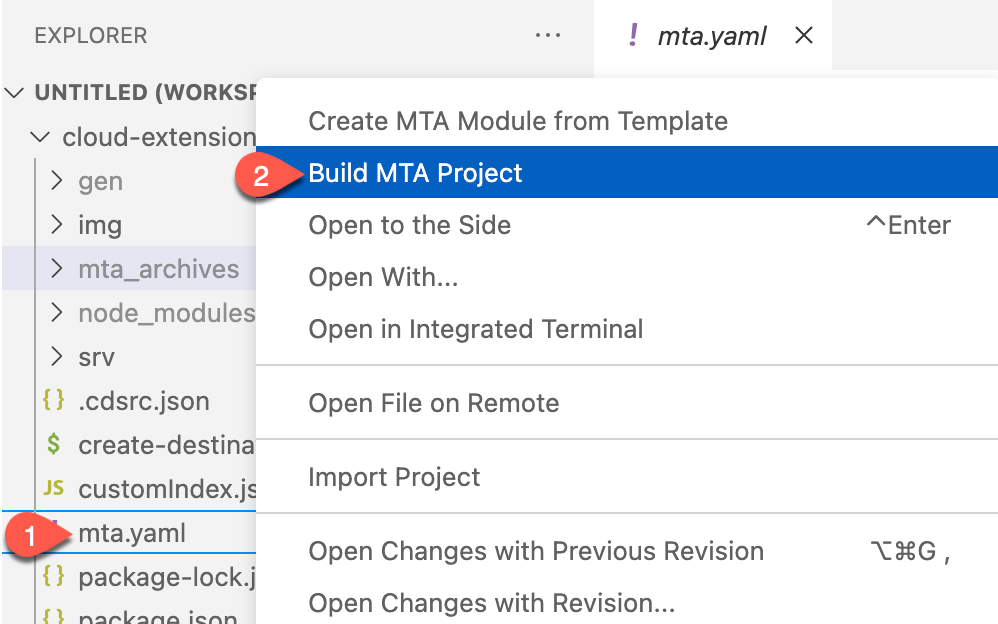
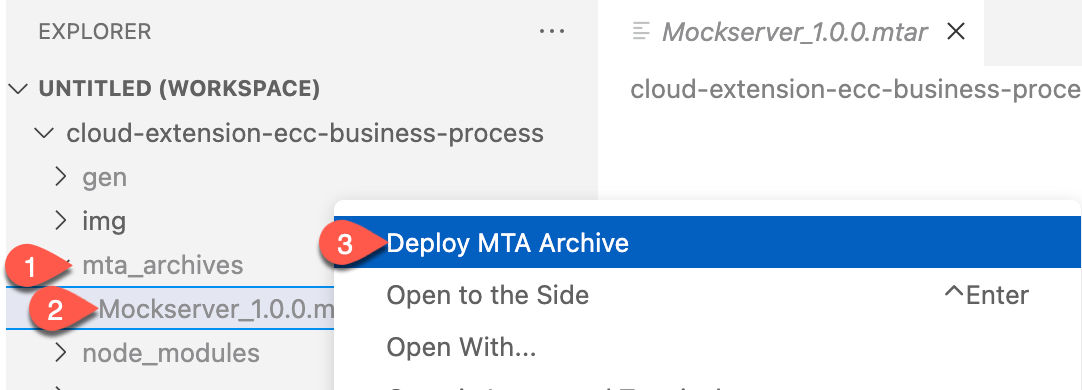
mta.yaml,选 Build MTA Project;构建产物在mta_archives目录(Mockserver_1.0.0.mtar)。右键该
.mtar文件,选 Deploy MTA Archive。
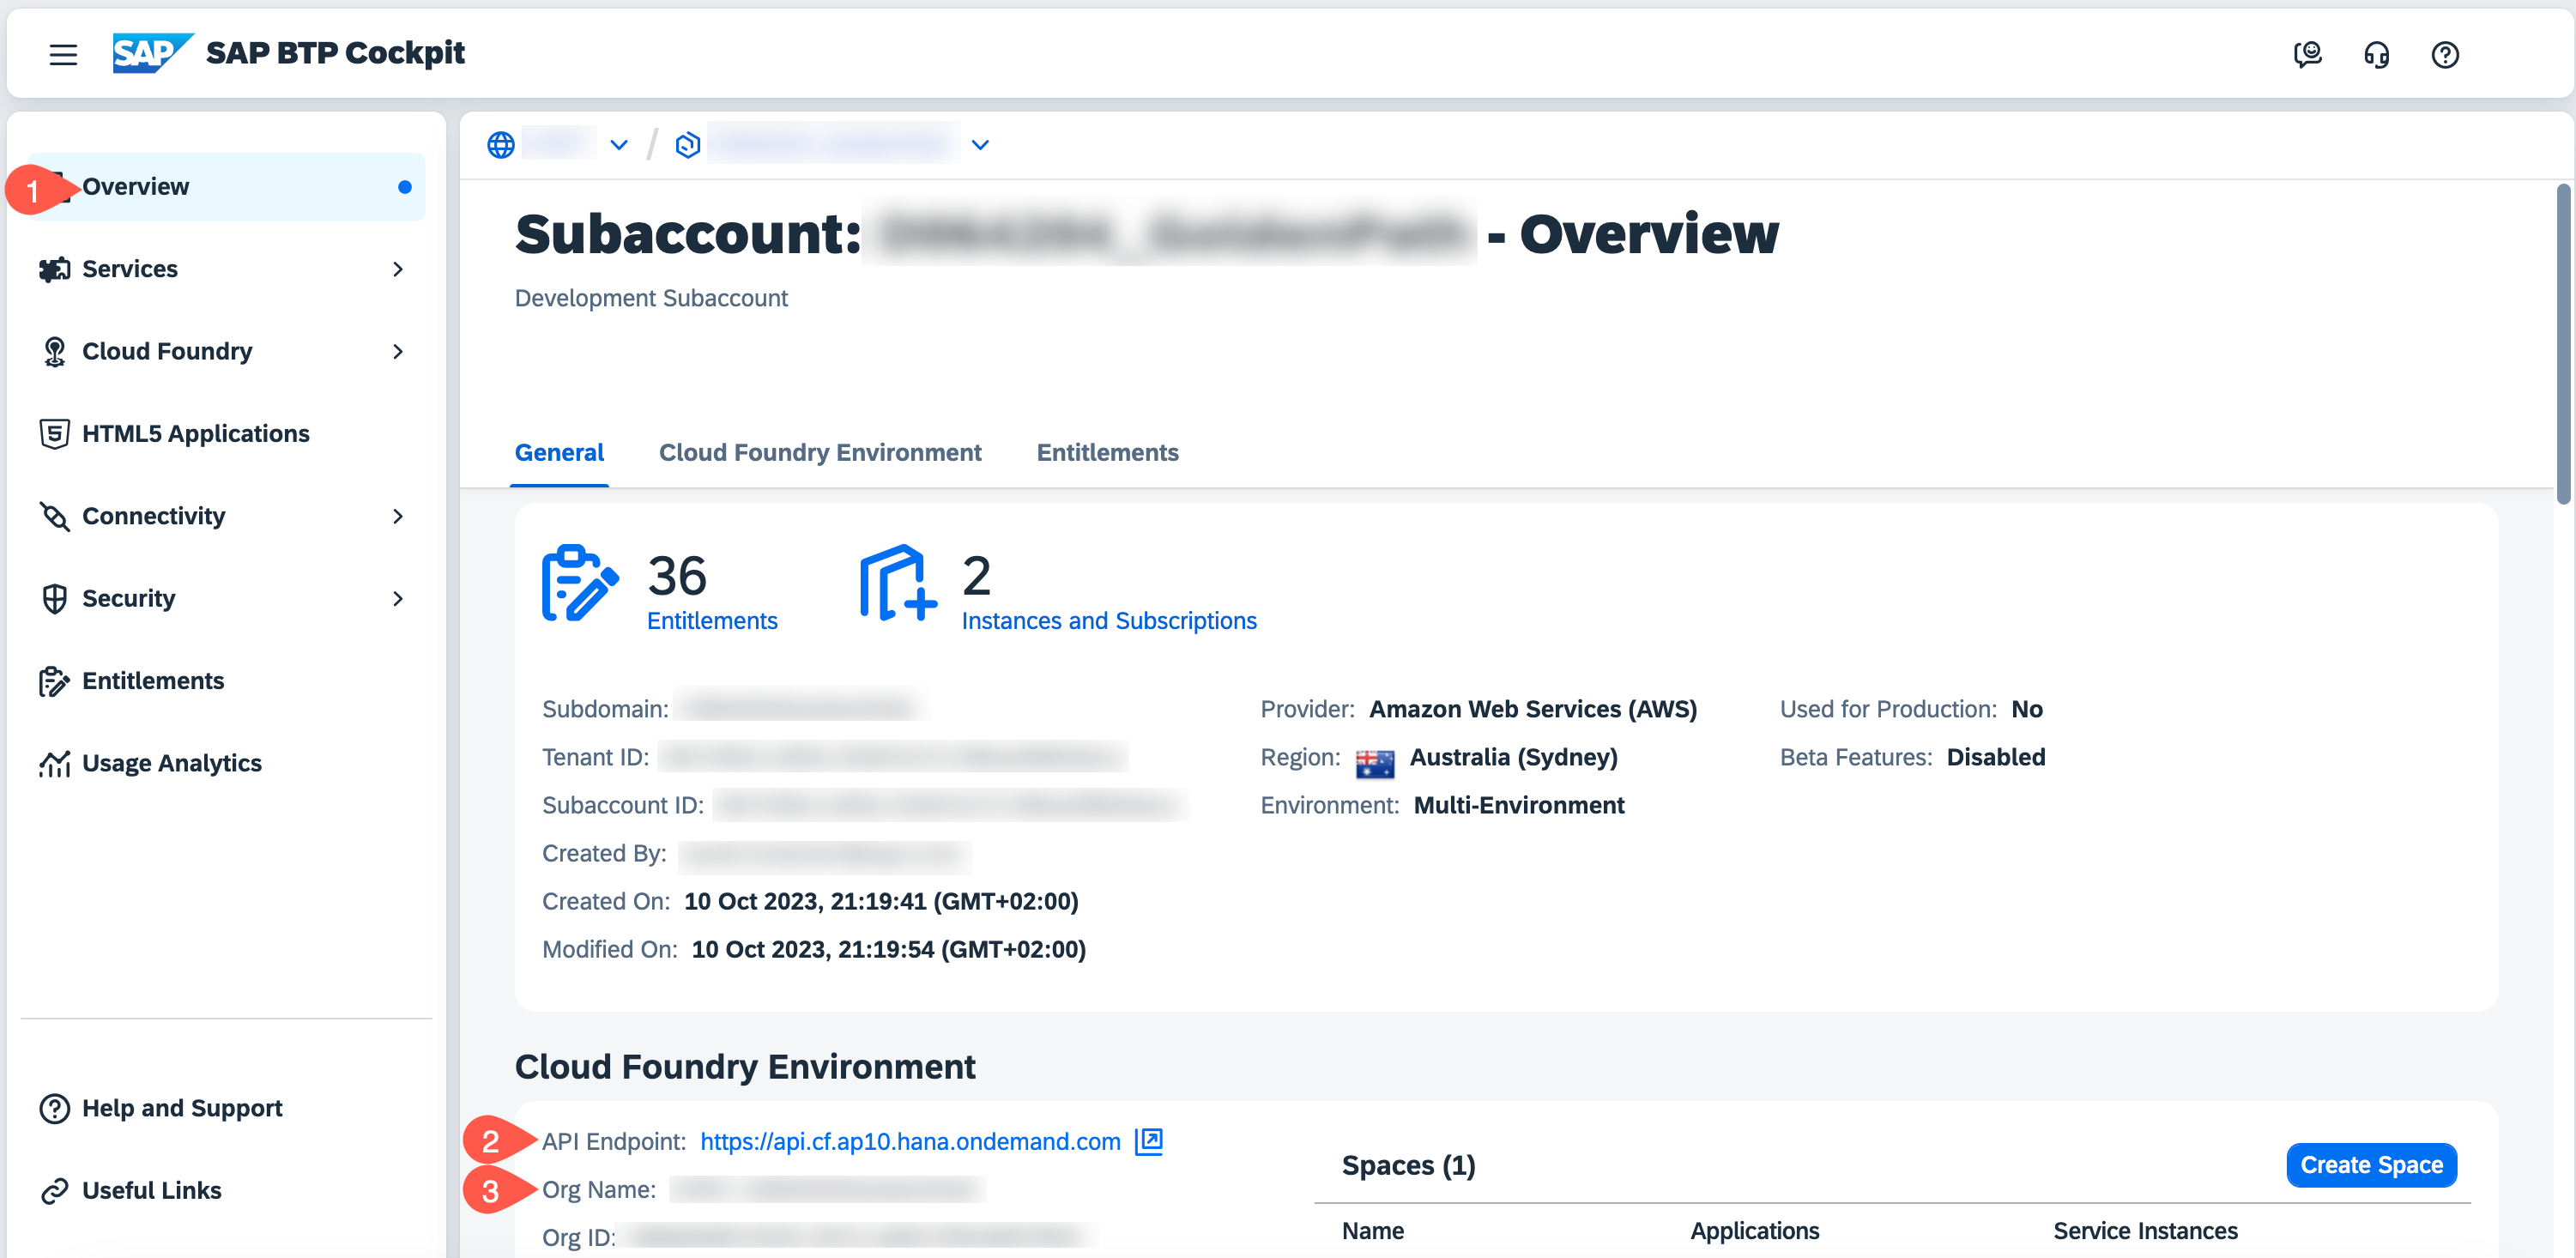
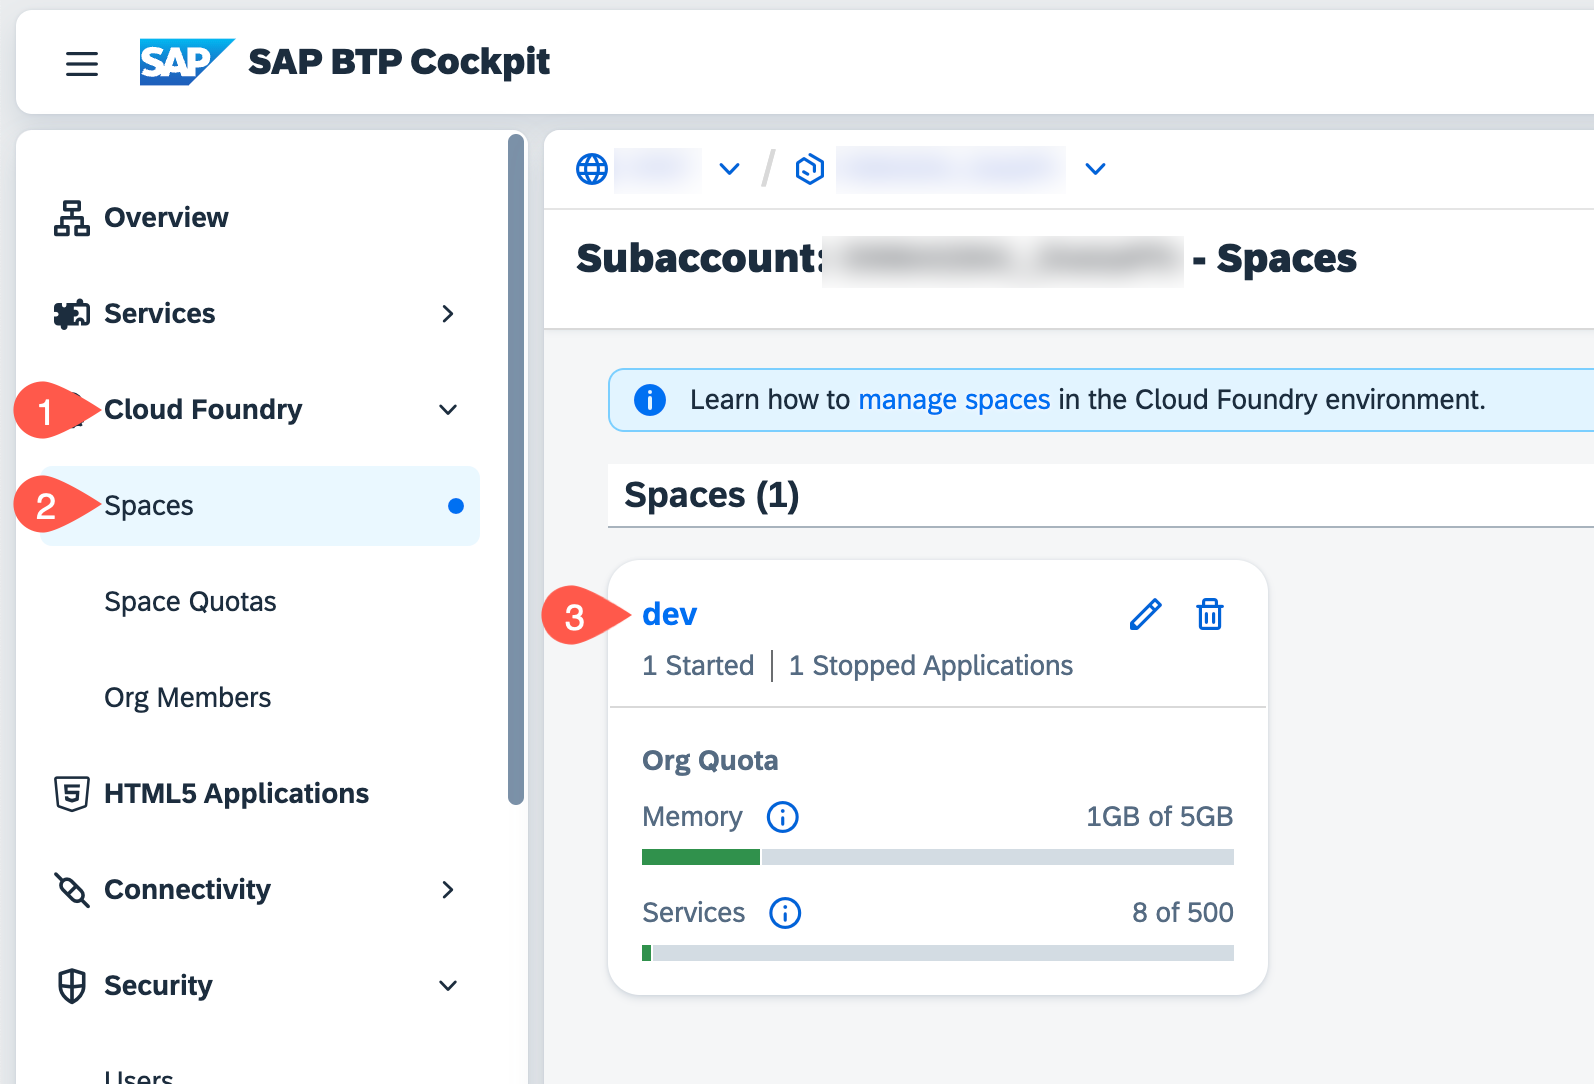
路线 B:在本机部署
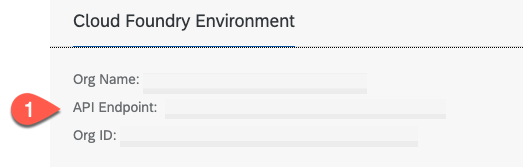
先记下子账户概览里的 Cloud Foundry 环境信息——cf api 与 cf login 都要用:
# 1) 克隆 Mock Server 仓库(mock 分支)
git clone -b mock https://github.com/SAP-samples/cloud-extension-ecc-business-process.git
cd cloud-extension-ecc-business-process

# 2) 用 mta.yaml 构建,产物输出到 mta_archives 目录
mbt build -t ./mta_archives

# 3) 指向子账户 API endpoint(在子账户概览里找,形如 https://api.cf.<region>.hana.ondemand.com)
cf api https://api.cf.<region>.hana.ondemand.com

# 4) 登录并选 org / space
cf login -u <your-user> -p <your-password>

# 5) 部署 mta 归档
cd mta_archives
cf deploy Mockserver_1.0.0.mtar
部署成功的日志大致是:
Starting application "mock-srv"...
Application "mock-srv" started and available
为 Mock Server 创建 Destination
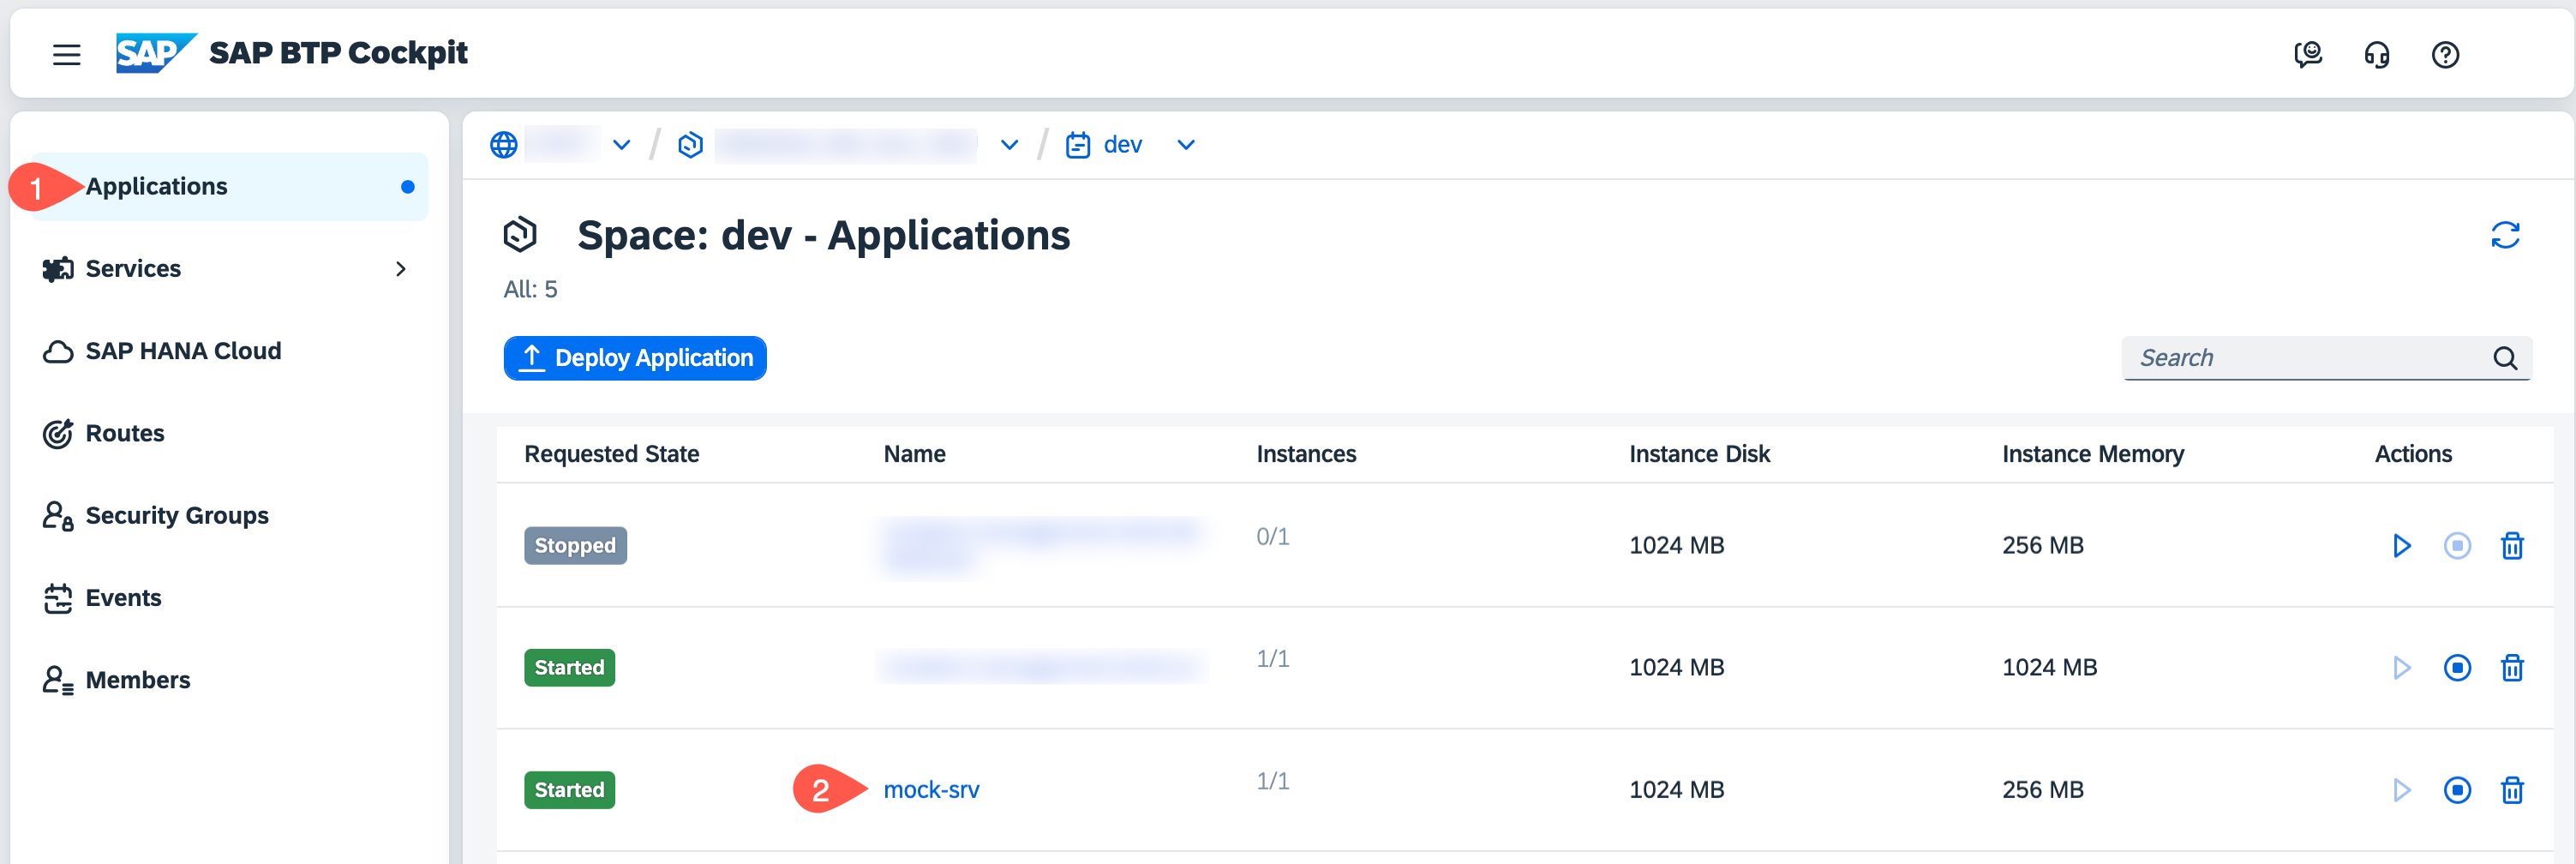
子账户 → Cloud Foundry → Spaces → 进入部署了 mock server 的 space → Applications → 点
mock-srv。在应用概览里复制 Application Route。
回子账户 → Connectivity → Destinations → New Destination,按下表填:
字段 |
值 |
|---|---|
Name |
|
Type |
|
URL |
|
Proxy Type |
|
Authentication |
|
附加属性 |
|
附加属性 |
|
附加属性 |
|
附加属性 |
|
Use default JDK truststore |
勾选 |
点 Save,再点 Check Connection。
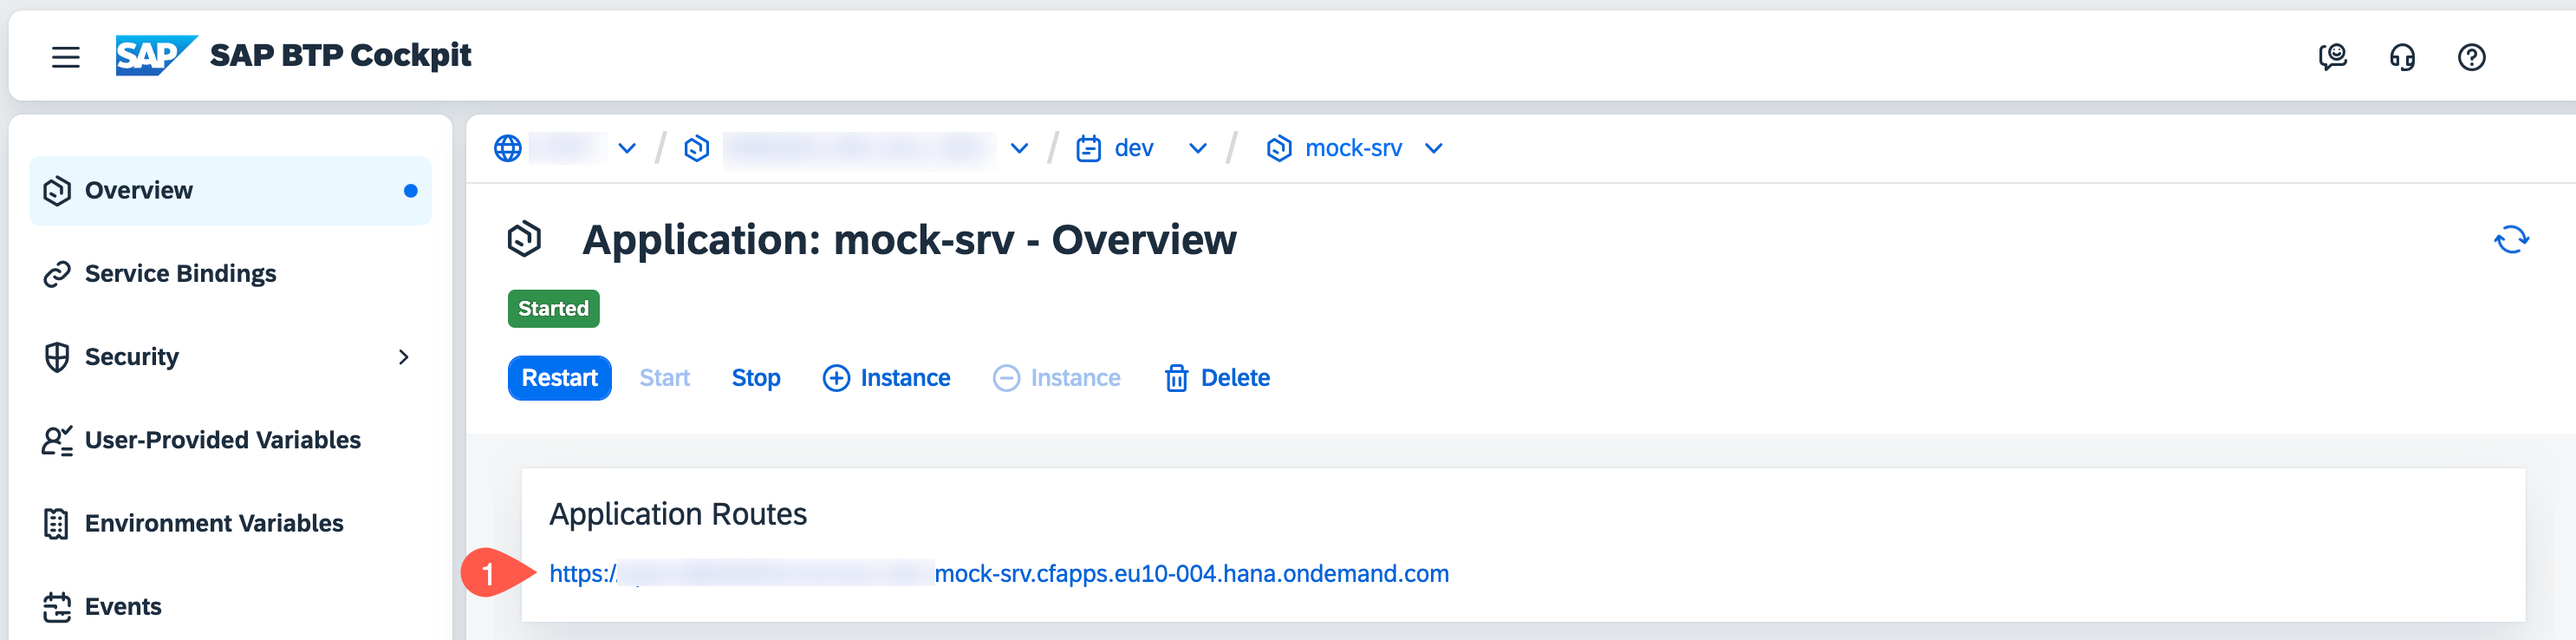
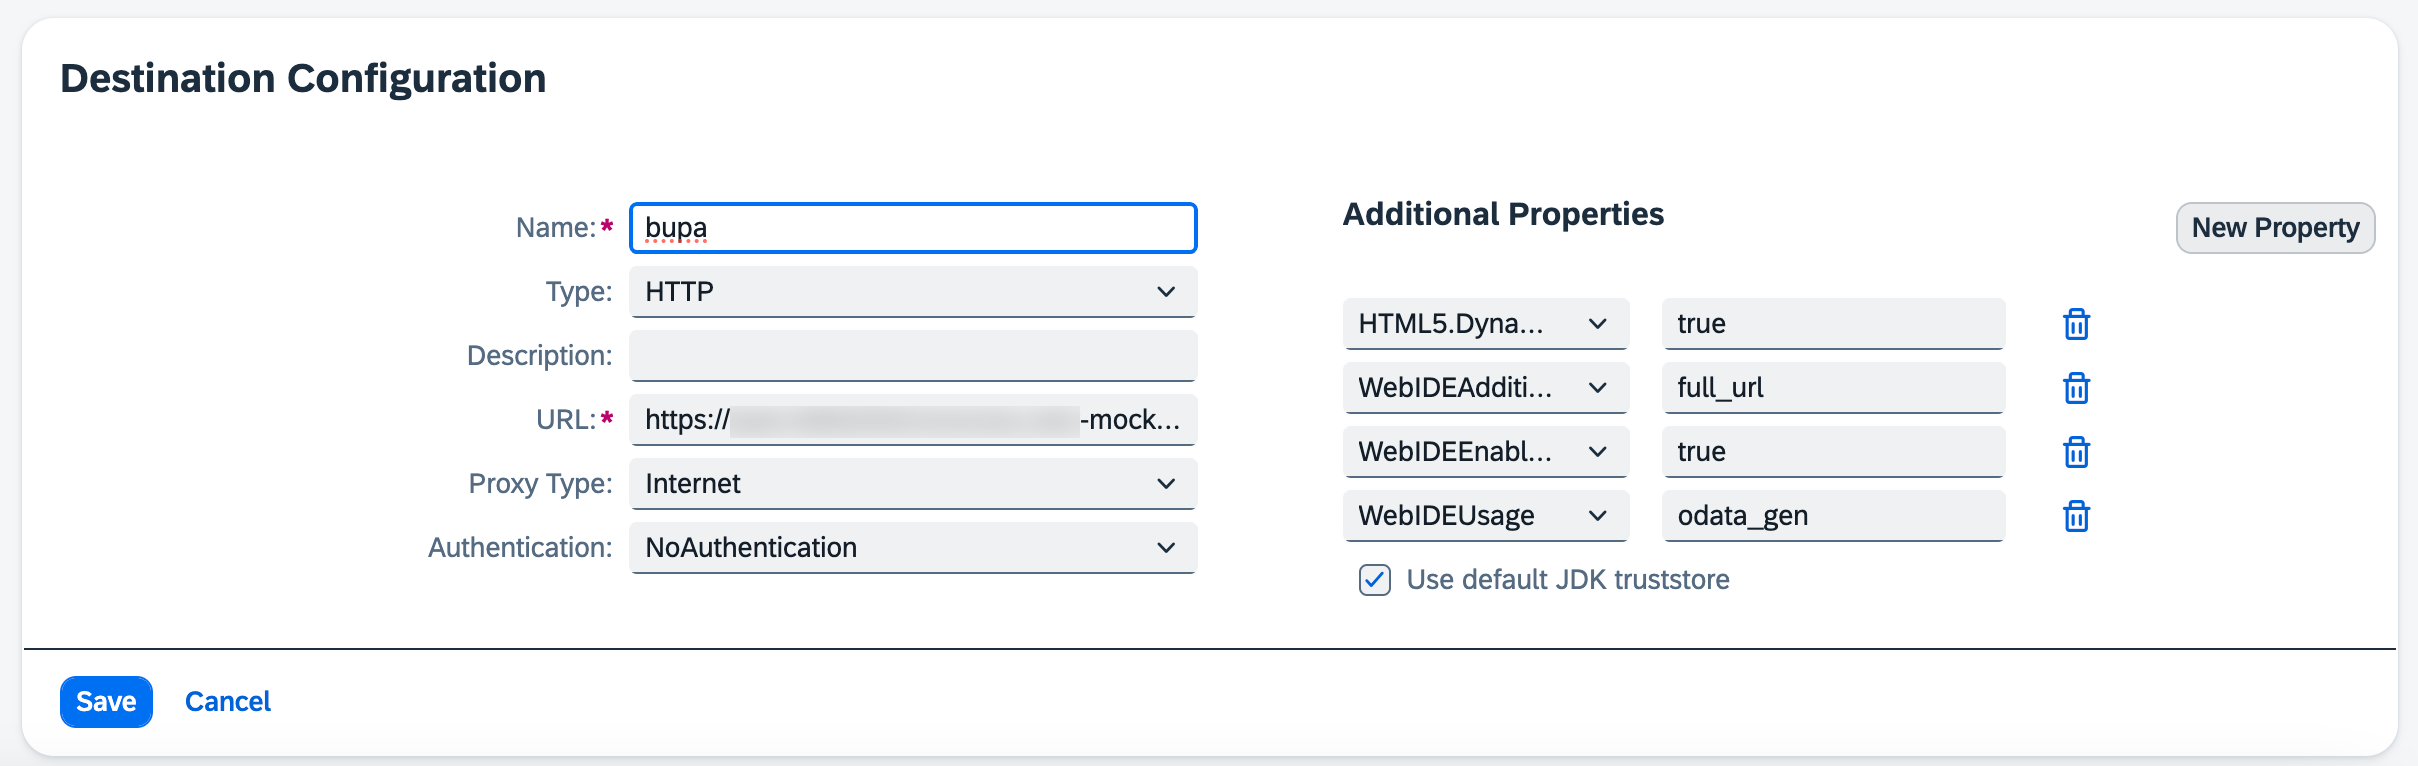
验证:Check Connection 返回 200 OK(注意:这和步骤 9 的 401 不一样,Mock 不校验用户)。浏览器直接打开 Application Route,会看到 Mock Server 的首页;在地址后面加 /open-api 会打开 Swagger UI,可以在里面直接试 OData 接口。
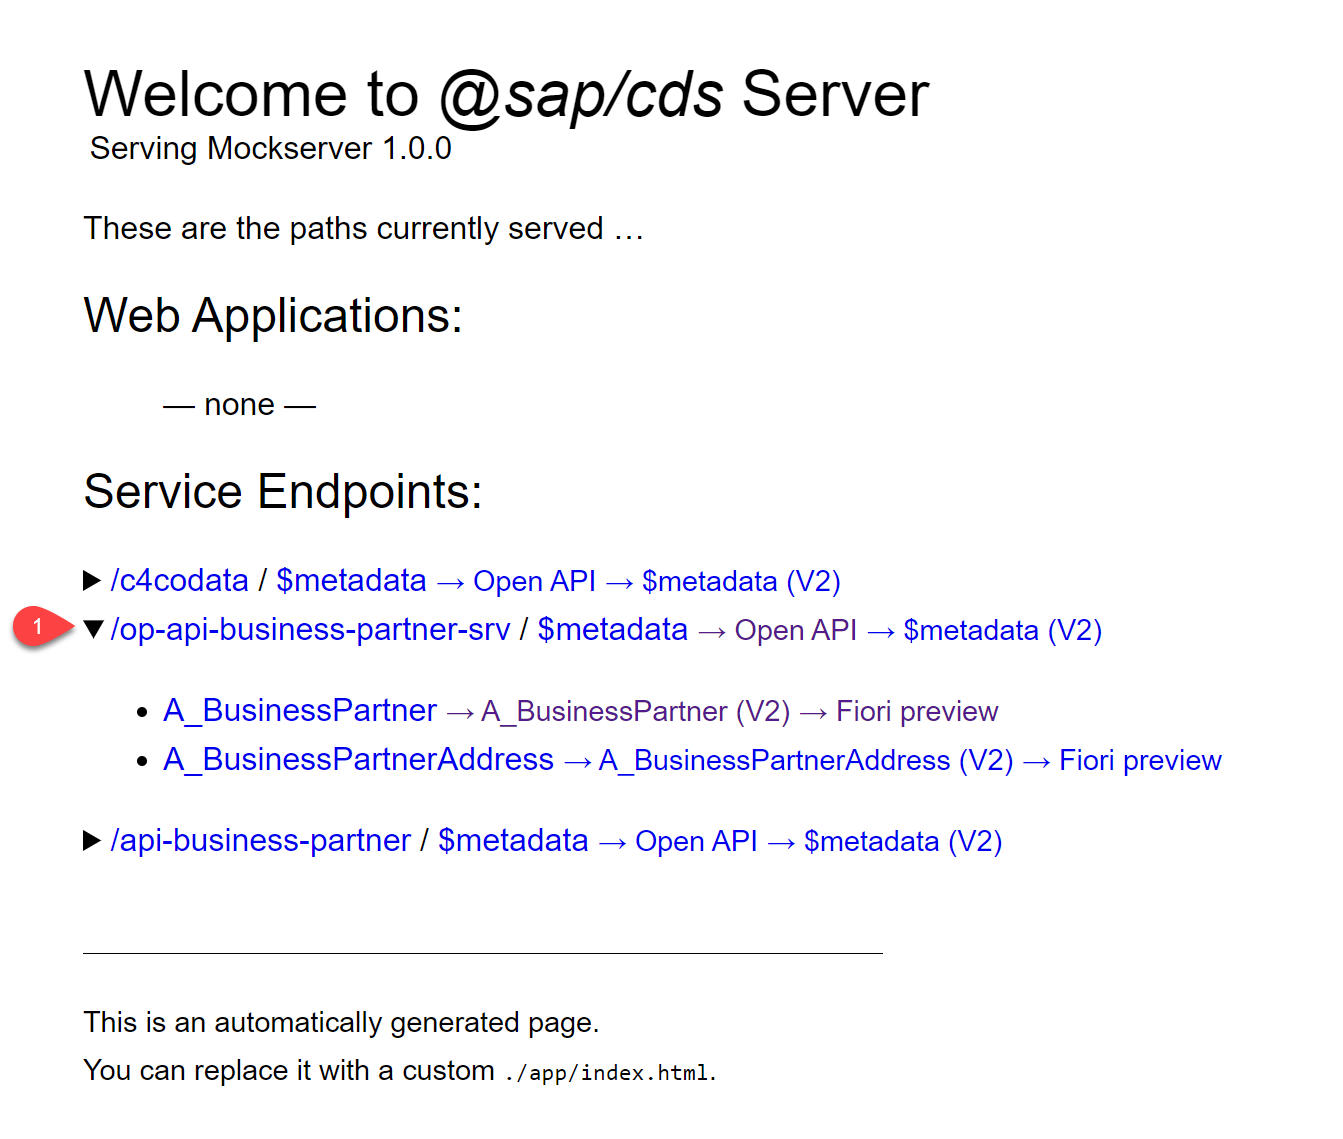
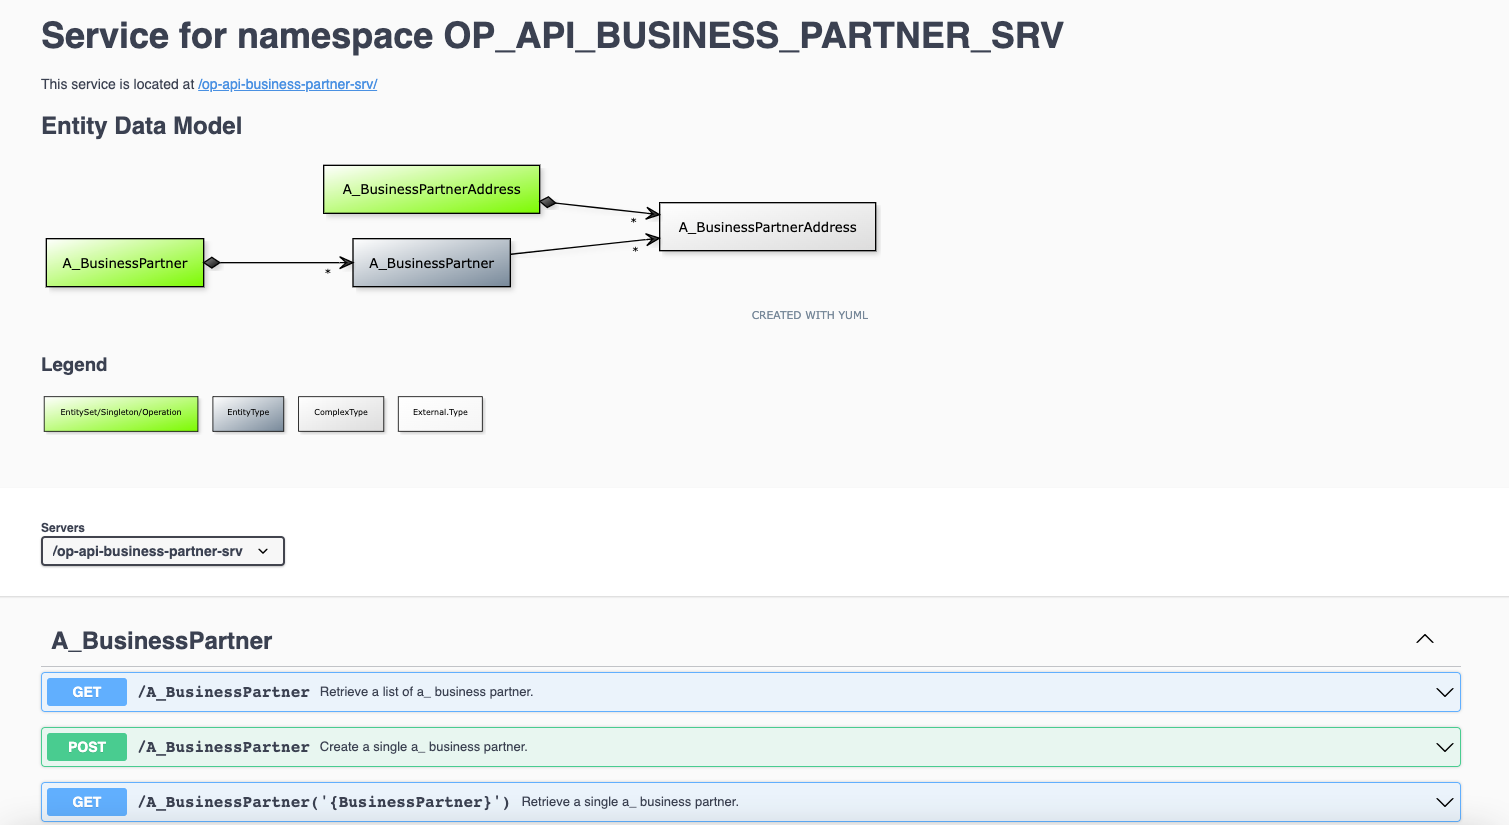
之后回到步骤 10 继续做应用,只是在步骤 11 安装集成时,选择的目标是 bupa 而不是 S4HC_SAMLASSERTION,实体还是那两个。
步骤 18(可选):S/4HANA on-premise 变体——Cloud Connector + Principal Propagation
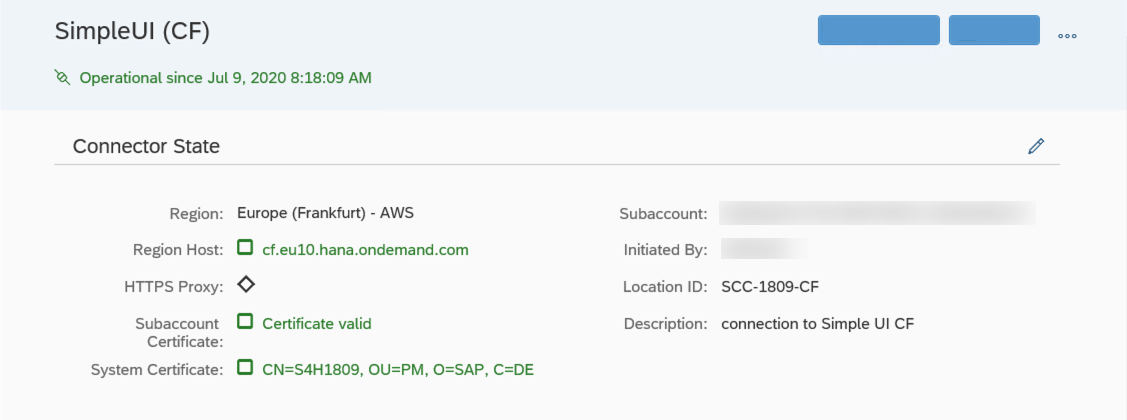
做什么(为什么):如果后端是内网的 S/4HANA on-premise,BTP 公网访问不到它。SAP Cloud Connector 装在内网,主动向 BTP 建立一条反向隧道,把内网系统「映射」成 BTP 上的虚拟主机;BTP 的 Destination 用 OnPremise + Principal Propagation 访问这个虚拟主机,用户身份以短期 X.509 证书的形式传到后端。这一步分两边做:先配 Cloud Connector(A),再建 Destination(B)。
A:在 Cloud Connector 里配置端到端连接
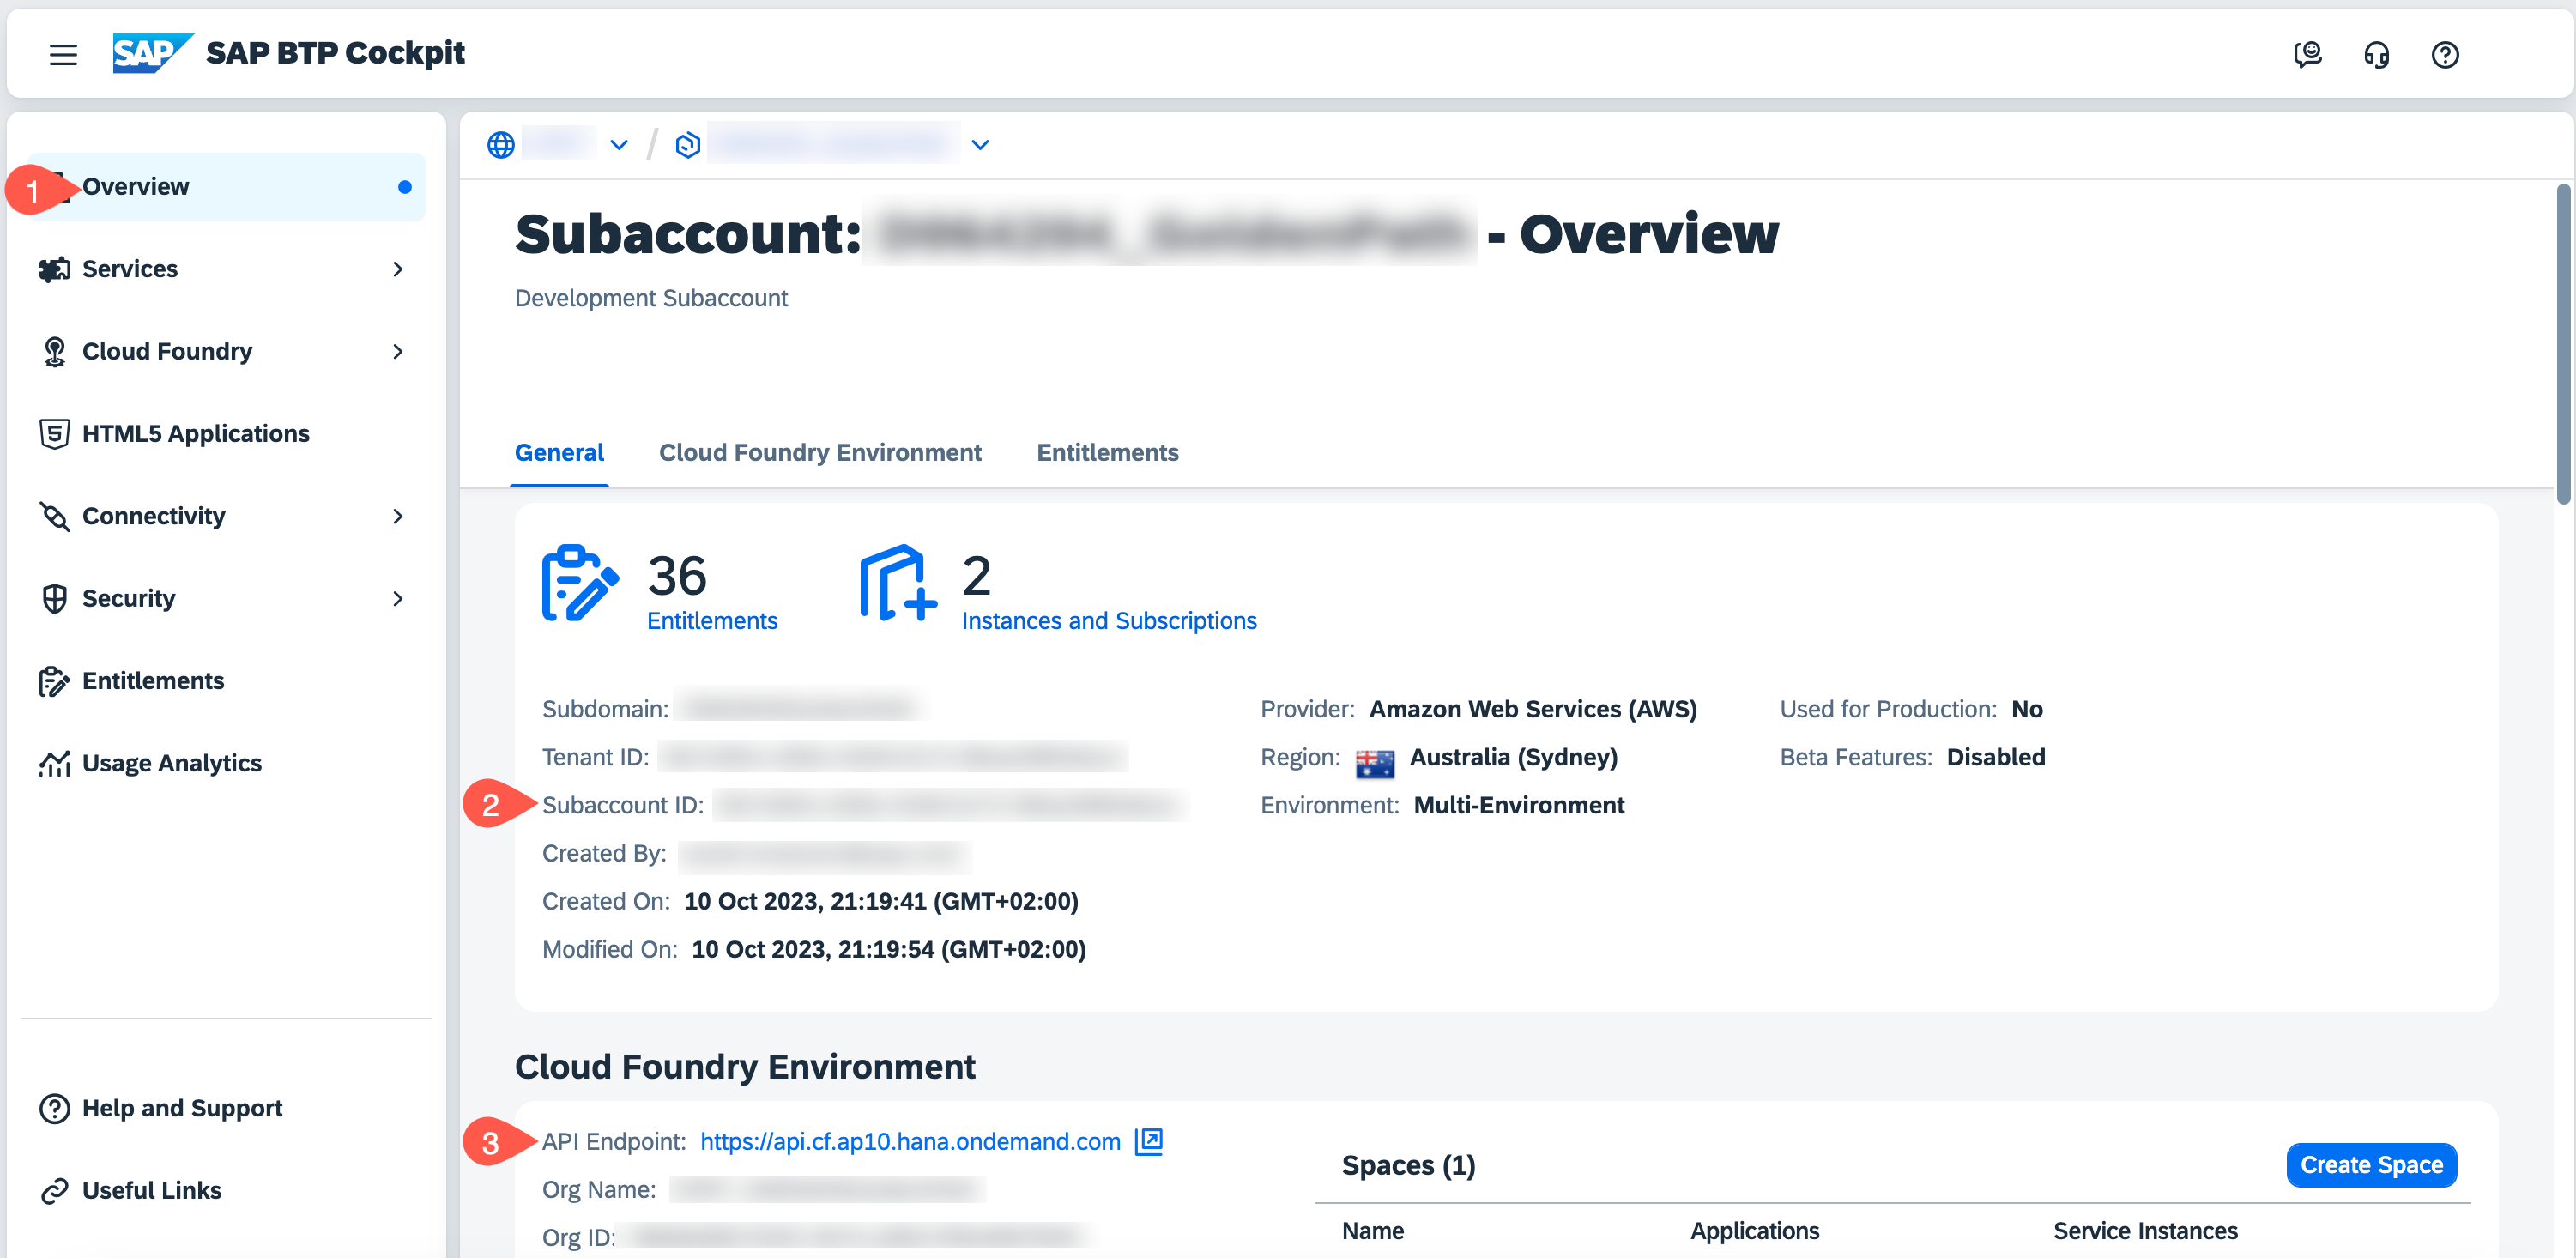
先在 BTP 取三个信息:子账户 ID、API Endpoint(子账户概览页),以及你要用的连接用户。
(可选)不想用 BTP 管理员账号当连接用户,就新建一个带 Cloud Connector 技术角色的用户。
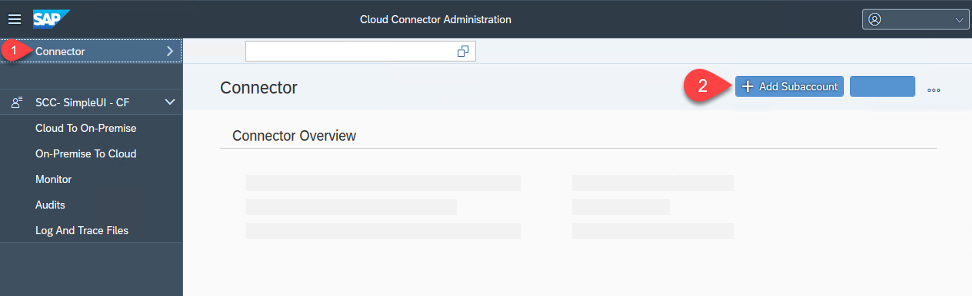
登录 Cloud Connector 管理台,选 Connector,点 + Add Subaccount。
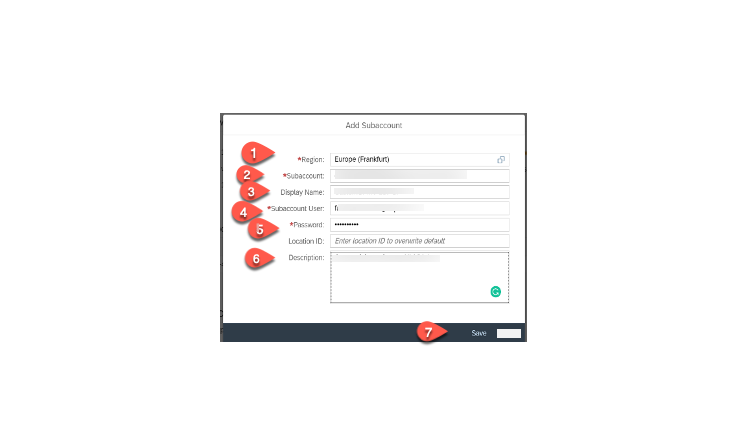
填:Region(与子账户 API Endpoint 所在区域一致)、Subaccount(子账户 ID)、Display Name、Subaccount User、Password、Description;Location ID 可填
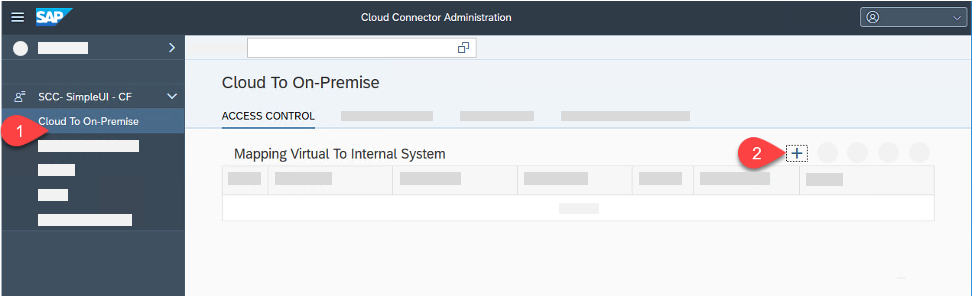
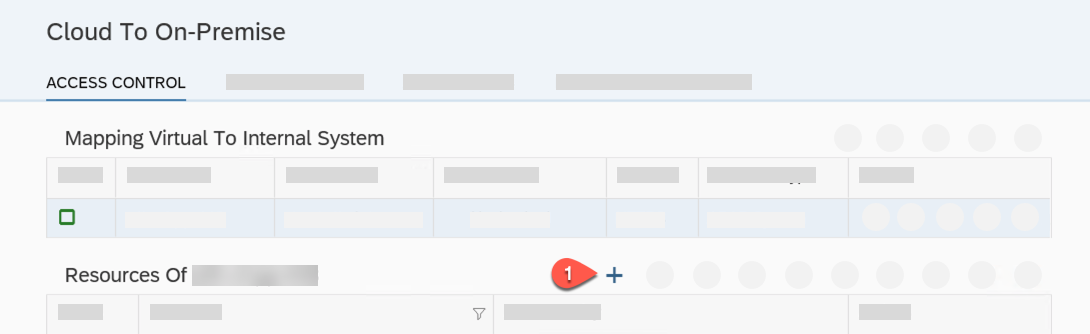
MISSION(如果同一个子账户要接多个 Cloud Connector,必须用 Location ID 区分)。点 Save。在刚添加的子账户里切到 Cloud to On-Premise 选项卡,在 Mapping Virtual to Internal System 区域点 +,开始 Add System 向导:
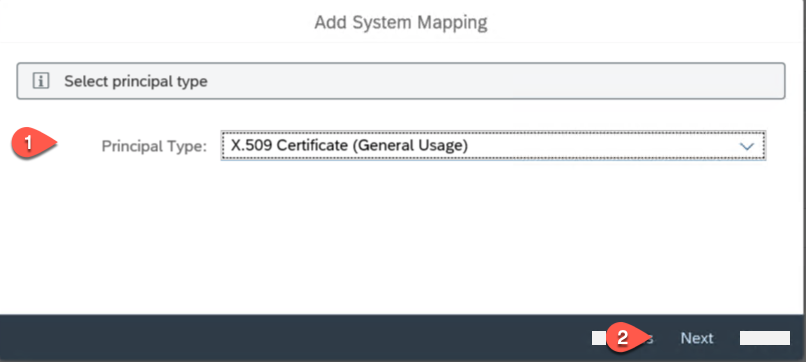
选 ABAP → Next;
选 HTTPS → Next;
填内网 S/4HANA 的主机(IP 或主机名)与端口 → Next;
填虚拟主机名与虚拟端口,例如
bupa(这个虚拟主机名稍后要写进 Destination 的 URL;出于安全考虑,虚拟主机/端口建议与真实主机/端口不同)→ Next;选 X.509 Certificate (General Usage) → Next;
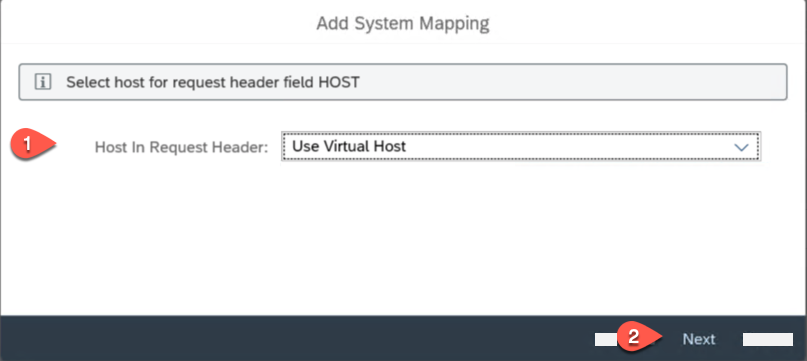
Host in Request Header 选 Use Virtual Host → Next;
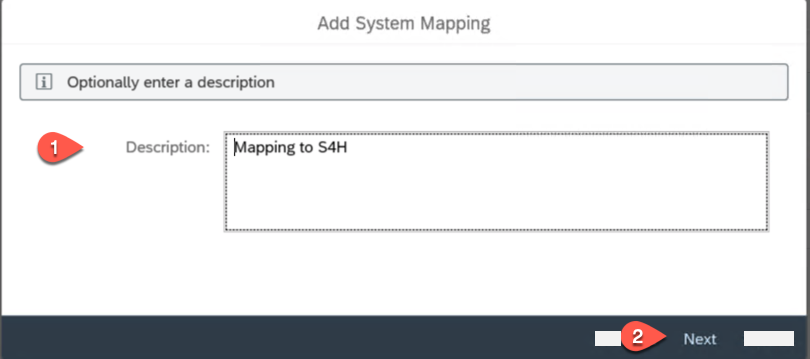
填一段系统映射描述 → Next;
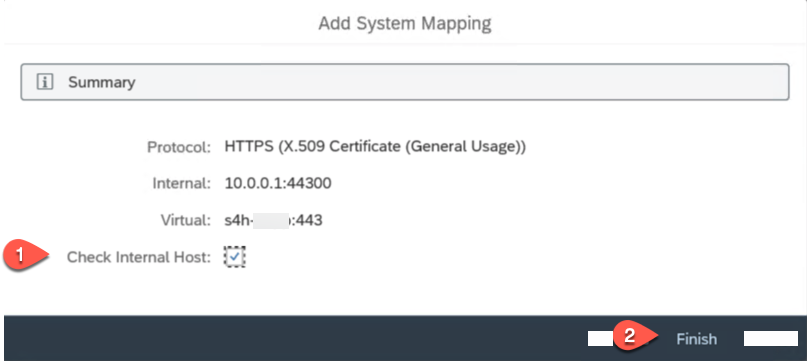
在 Summary 页勾选 Check Internal Host,点 Finish。
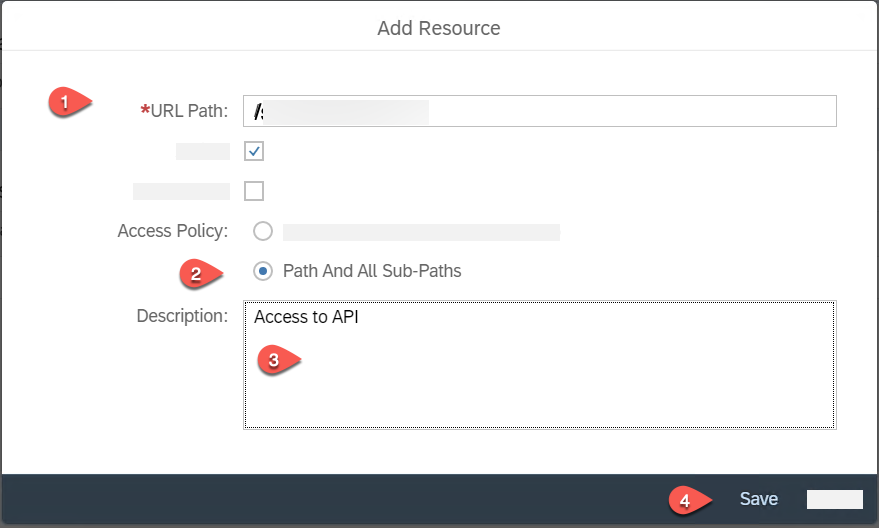
在资源区域点 + 添加资源:URL 根路径填
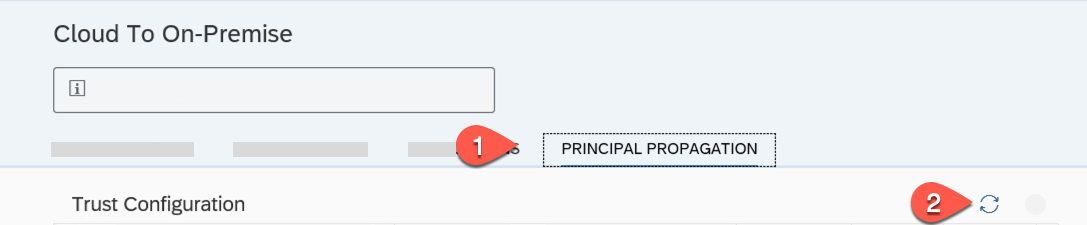
/(演示用,生产环境只开放需要的路径),AccessPolicy 选 Path and all sub-paths,填描述,点 Save。切到 Principal Propagation 选项卡,点 Synchronize,把设置同步到 BTP 子账户。
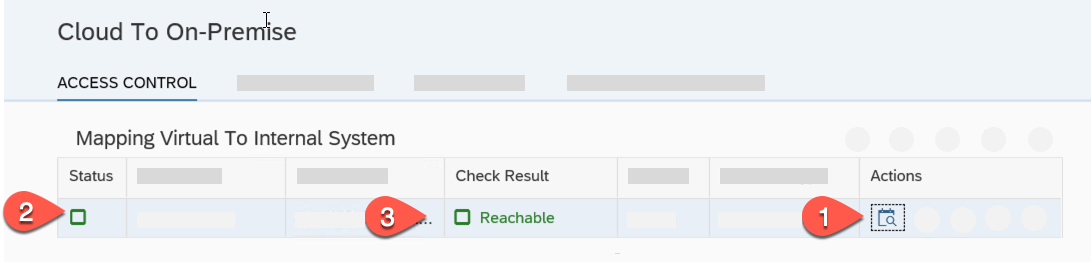
在 Access Control 选项卡点 Check availability of internal host,状态应为绿色,Check Result 显示 Reachable。
回 BTP 子账户概览,能看到 Connector 状态为已连接。
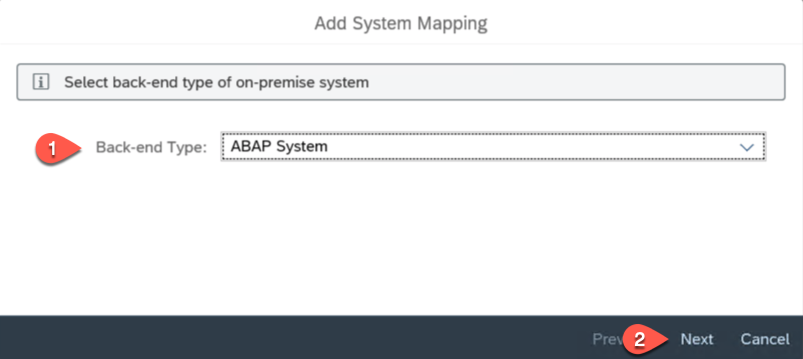
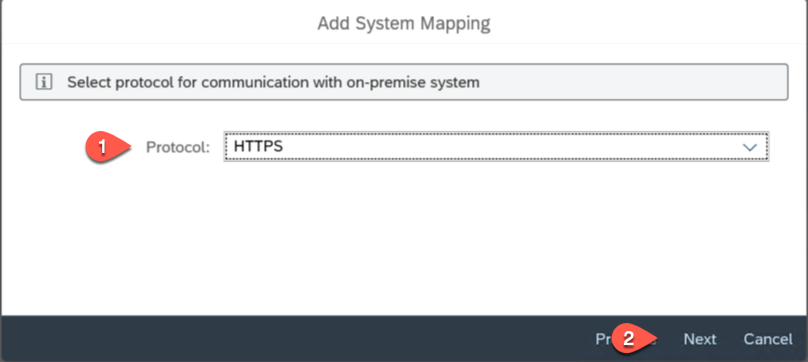
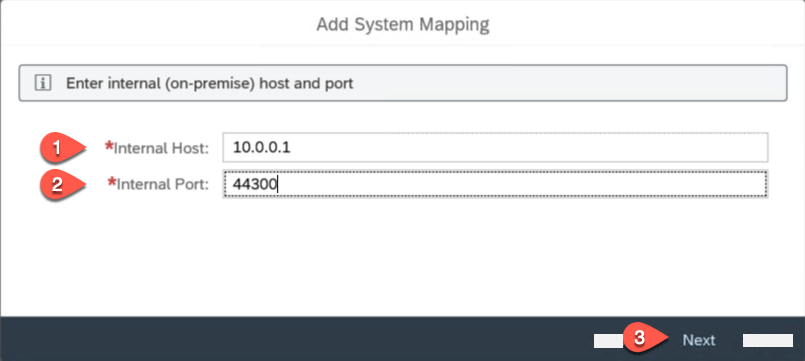
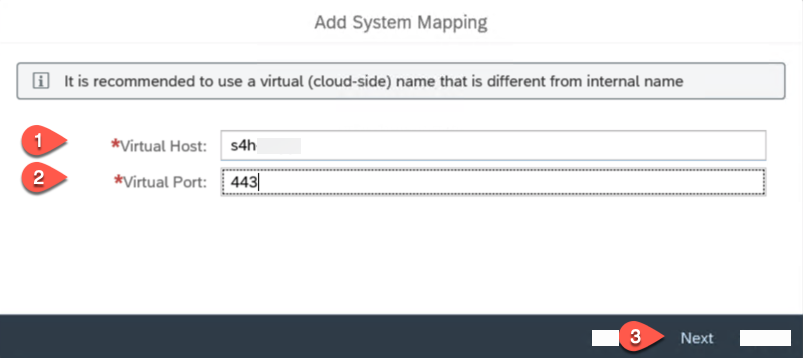
B:在 SAP BTP 上创建 Principal Propagation 的 Destination
子账户 → Connectivity → Destinations → New Destination。
按下表填:
字段 |
值 |
|---|---|
Name |
|
Type |
|
URL |
|
Proxy Type |
|
Authentication |
|
Location ID |
与 Cloud Connector 里填的一致(示例 |
点 New Property,加上这些附加属性:
属性名 |
值 |
|---|---|
|
|
|
你的 S/4HANA 客户端号 |
|
|
|
你的 S/4HANA 系统 ID |
|
|
|
|
点 Save,再点 Check Connection。
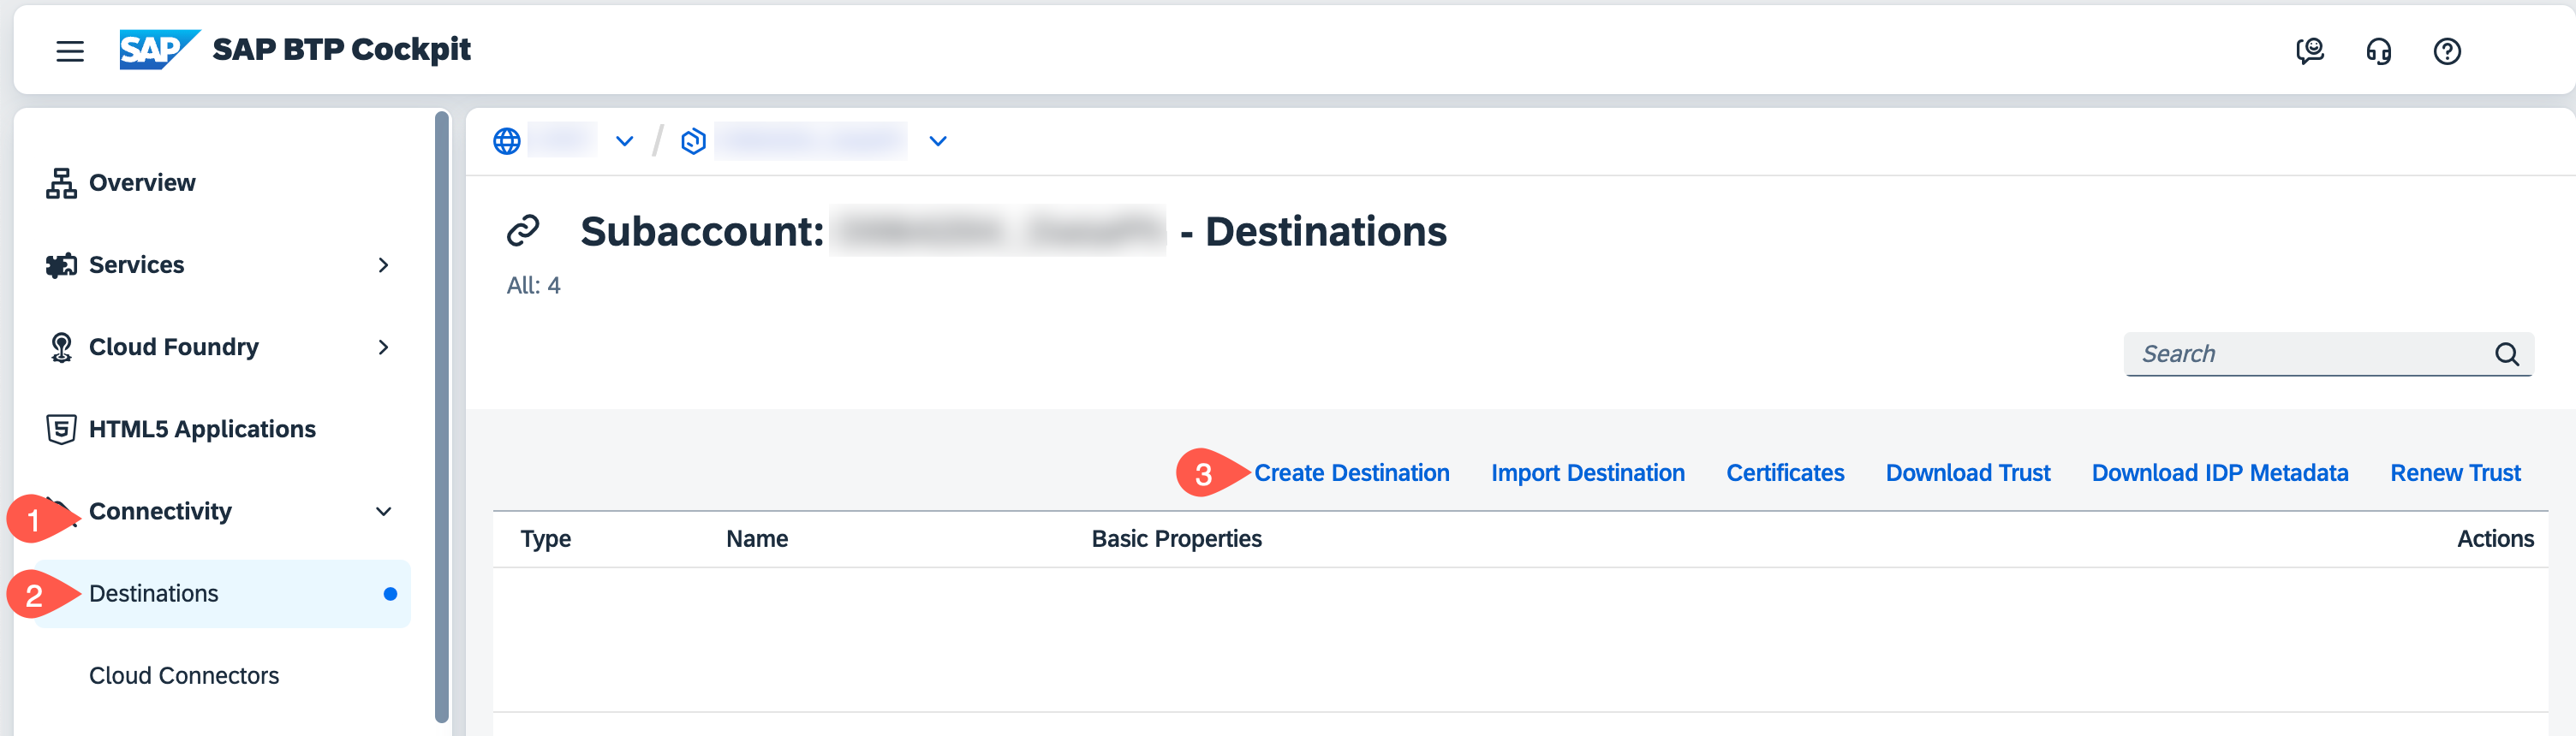
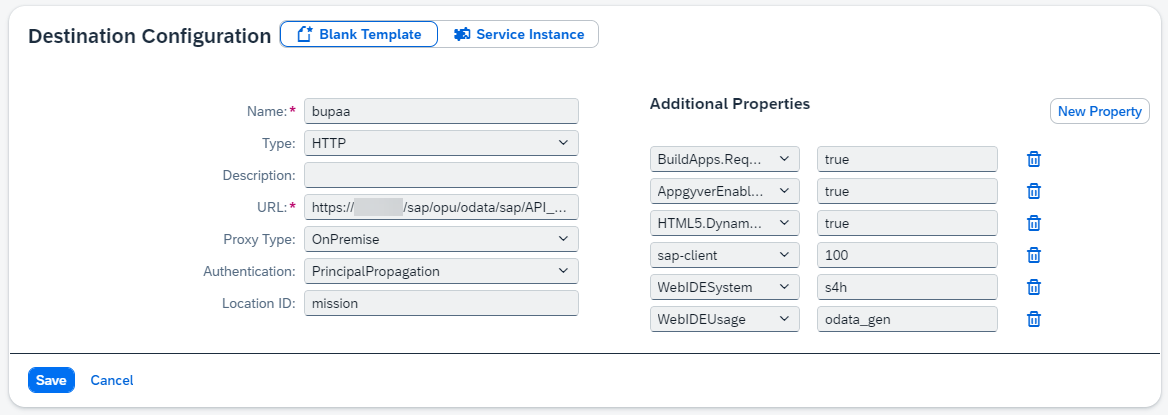
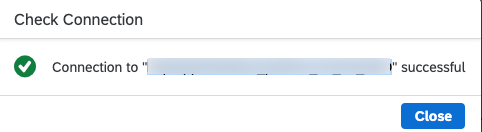
验证:Check Connection 成功(用 BasicAuthentication 测试时应返回 200/可用状态);如果报 Backend status could not be determined,99% 是 Location ID 不匹配——回到 A 节第 4 步与 B 节表格,把两处 Location ID 改成同一个值再试。
步骤 19(可选):Principal Propagation 排错手册
做什么(为什么):Principal Propagation 是整条链路里最容易出问题的一环——它涉及三层证书:BTP 的信任、Cloud Connector 签发的短期证书、后端是否接受这张短期证书。按下面顺序逐层排查,能定位到具体哪一层断了。
确认 Cloud Connector 与 Java VM 都是最新版本。
先做「基本认证对照实验」:把 Destination 的 Authentication 临时改成 BasicAuthentication,填后端用户与密码,看服务是否能访问。能访问,说明网络与路径没问题,问题在主体传播;不能访问,说明隧道或资源映射有问题。
在 Cloud Connector 里把跟踪日志级别调高,启用 TLS Trace。
在 S/4HANA 里用事务码 SMICM 或 SM50 → View Log,把 Trace Level 设为 2;排完记得改回默认值。
再从 BTP 应用发起一次请求。
若 Principal Propagation 仍不生效,去 Cloud Connector 的
ljs_trace.log里查 X.509 短期证书。在同一个日志里检查 Trusted Authorities,看签发的根证书是否被信任。
检查实际发送给后端的短期证书内容(主体是不是你期望的用户邮箱)。
在 S/4HANA 侧确认后端是否接受转发过来的短期证书。
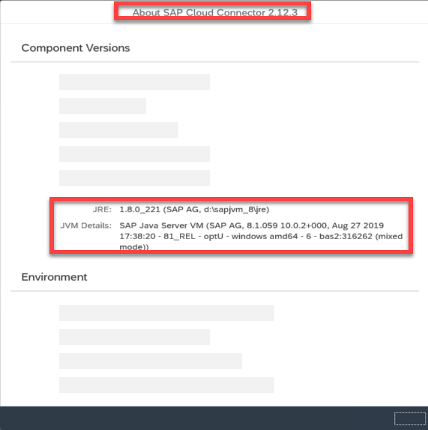
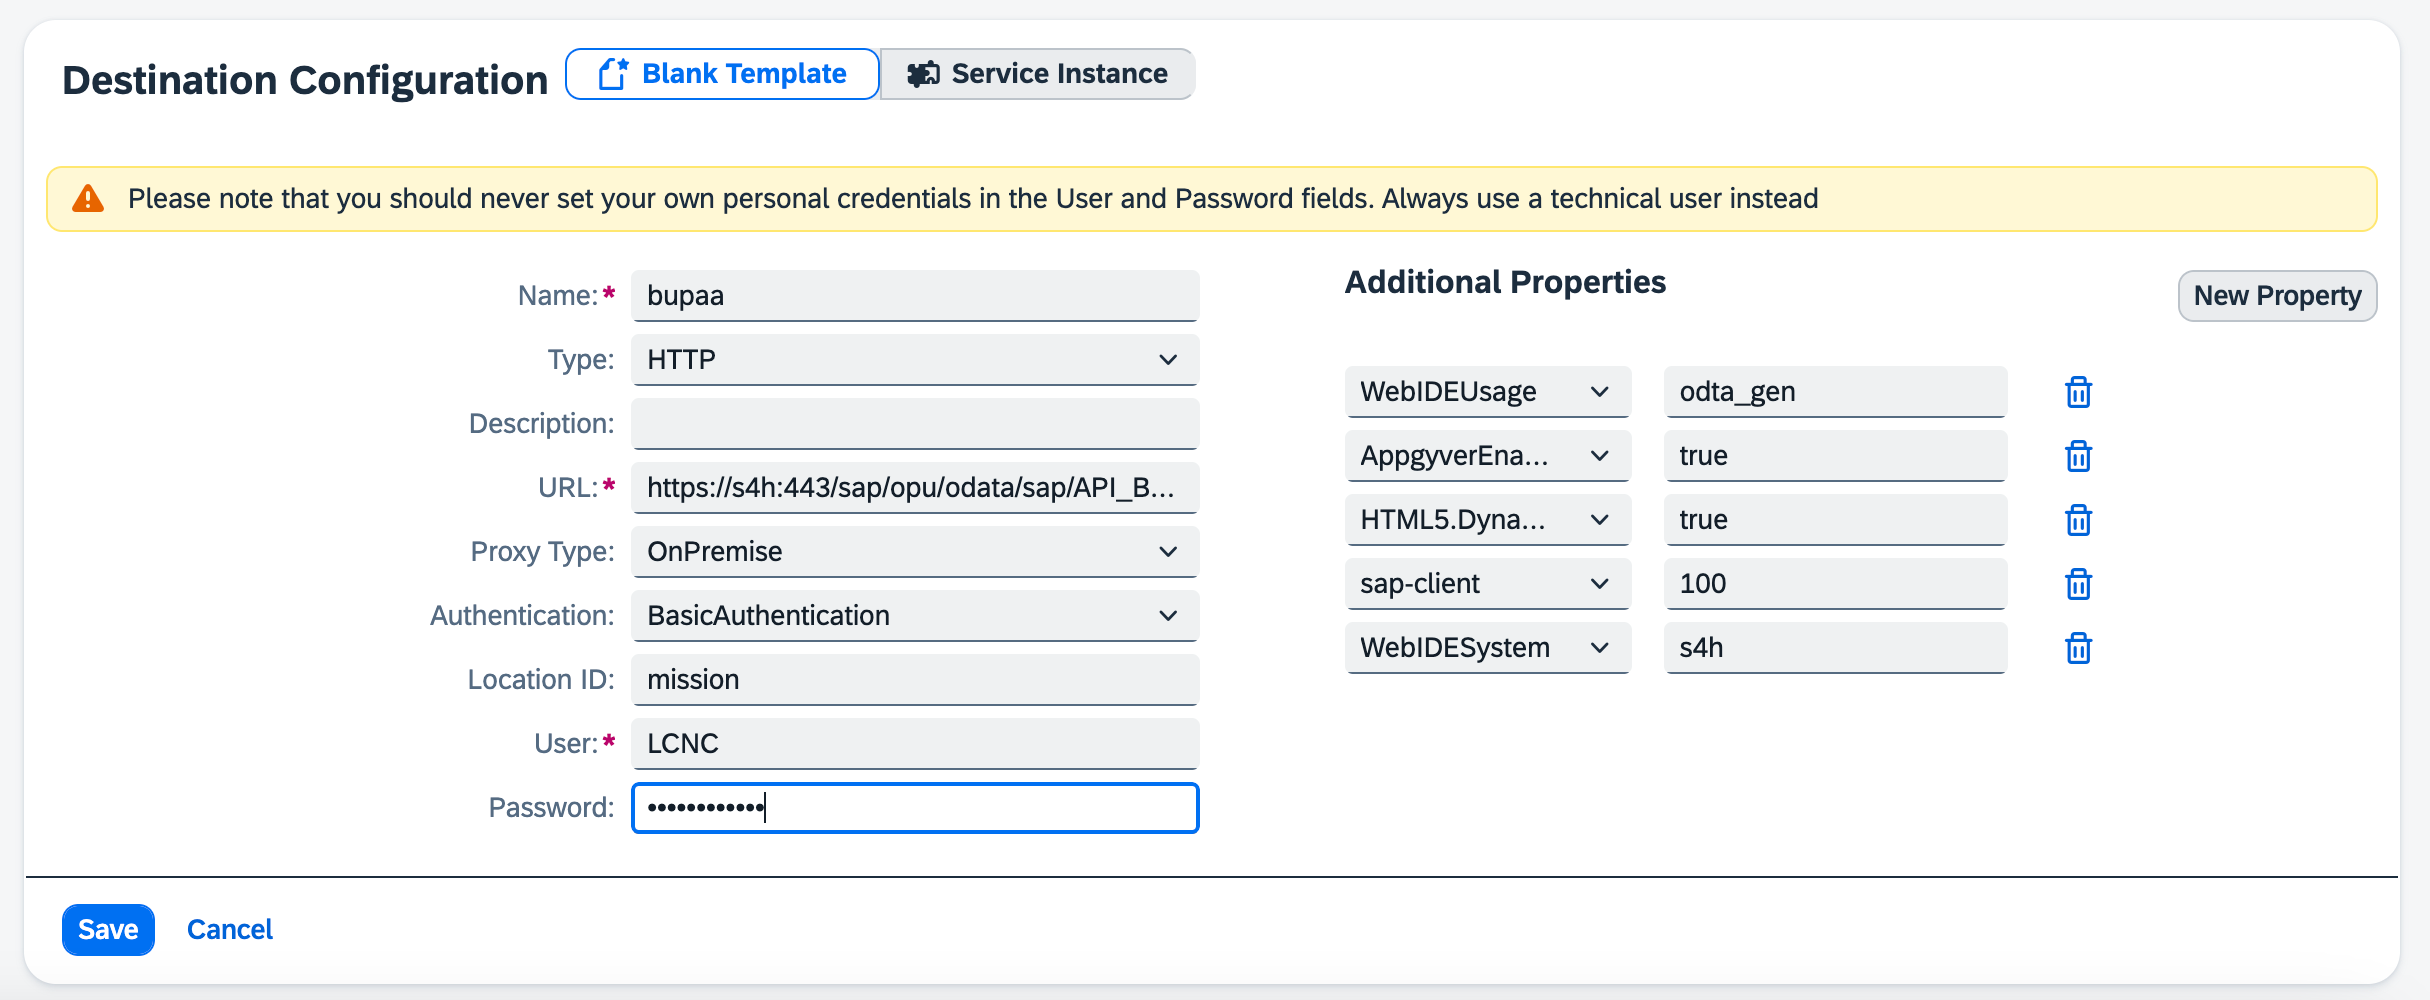
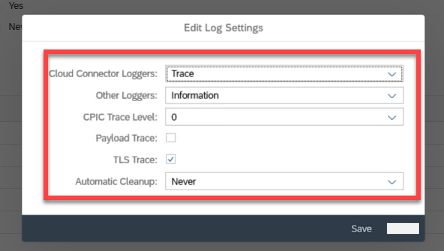
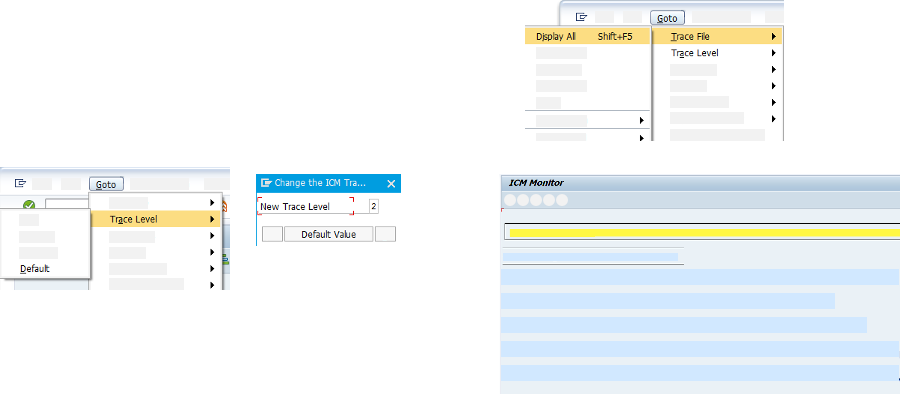
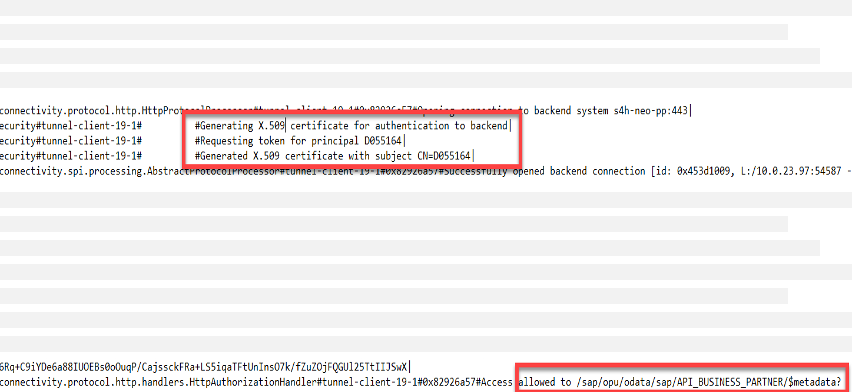
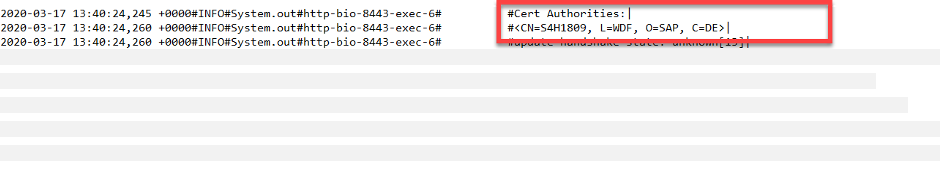
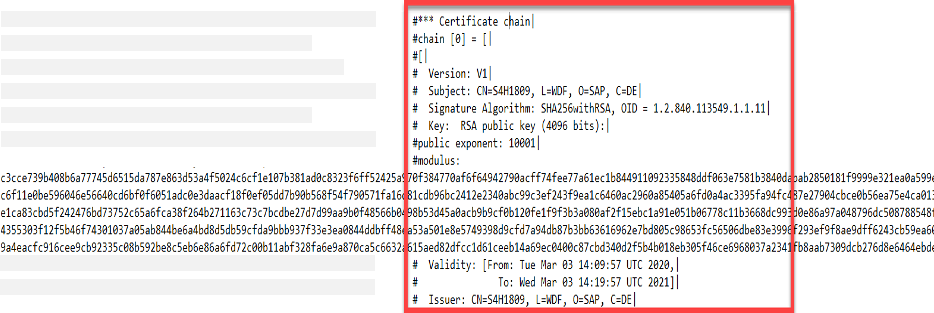
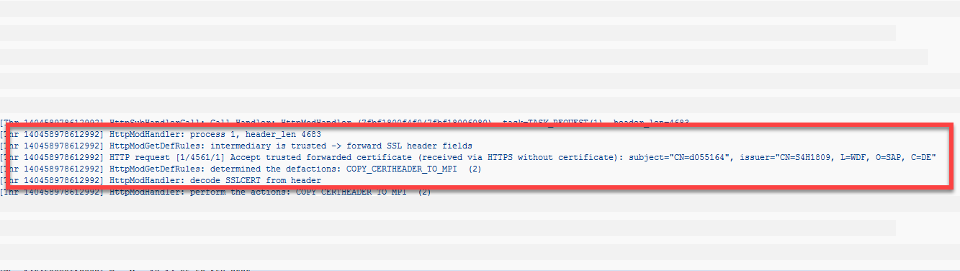
验证:把 Destination 改回 Principal Propagation,从应用发起一次查询,S/4HANA 里的调用日志显示的应该是业务用户而不是技术用户;同时 ljs_trace.log 里能看到证书链完整、主体是邮箱。
步骤 20(可选):把这套方法搬到你自己的场景
做什么(为什么):本教程刻意用一个最简单的业务对象(业务伙伴)走完整条链路,目的是让你把「套路」固化下来。换成自己的场景时,只需要替换下面几处,其余全部照搬:
要换的东西 |
本教程的值 |
换成你的 |
|---|---|---|
后端 OData 服务 |
|
你要用的 released API(先到 api.sap.com 找到它) |
S/4HANA 通信场景 |
|
该 API 对应的标准通信场景编号;自定义 API 则要自建通信场景并发布 |
Destination 名称 |
|
你的命名(建议带系统标识,便于区分 DEV/QAS/PRD) |
数据实体 |
|
该服务里的实体名(在 Build Apps 安装集成时搜得到) |
页面与字段绑定 |
编号 / 全名 / 街道 / 邮编 |
你的业务字段 |
三条经验,能省掉大量返工:
先用浏览器或 Postman 验证 API,再进 Build Apps:在 S/4HANA 里拿到 Service URL 后,先用 Postman 或浏览器带认证调一次,确认返回 200 和正确 JSON。API 本身不通时,在 Build Apps 里排查是纯浪费。
一个 Destination 对应一个服务:不要把多个 OData 服务塞进同一个 Destination(URL 里已经带了服务路径)。目标多几条不花钱,排查时却清楚得多。
命名带前缀:
S4HC_SAMLASSERTION、bupa这类名字一眼能看出用途;共享子账户里更要用自己的缩写避免冲突。
验收与清理
完整验收清单
按顺序过一遍,每条都能打勾才算跑通:
BTP 子账户里 SAP Build Apps 与 SAP Build Work Zone 都已订阅,能打开 Lobby
用 IAS 账号登录 BTP、Build Apps、Work Zone 三处都正常(不是用 BTP 默认登录页)
S4HC_SAMLASSERTION这个 Destination 保存成功,Check Connection 返回 401(正常)S/4HANA 里通信系统是 SAML Bearer Assertion Provider,证书已上传,SAML Bearer Issuer 带 GUID
S/4HANA 里
SAP_COM_0008的通信安排指向该通信系统且状态 ActiveBuild Apps 里两个数据实体都是 Enabled,列表页预览能显示业务伙伴
明细页点行能带参跳转,名称/街道/邮编正确
应用已部署,
https://<你的子域名>.launchpad.cfapps.<region>.hana.ondemand.com/buildapps<APP ID>能打开Work Zone 站点首页有磁贴,点开能进应用
(可选)Android APK 安装成功,数据与网页版一致
(可选)Mock Server 或 on-prem 变体至少跑通一条
三个必须亲手做的验收动作
清单能打勾不等于真的通了。下面三件事建议亲手做一遍,它们分别验证链路的三个层面:
验证身份传播:在 S/4HANA 里给某个业务伙伴改一条地址(例如在街道后加个后缀),回到应用明细页刷新,能看到新值——说明读的是实时后端,且当前用户有这条数据的权限。
验证权限边界:换一个没有
LCNC_Developer角色集合的账号登录 Work Zone,磁贴应该看不到或点不进——说明步骤 5 的角色映射真的在生效。验证移动端同源:在手机上打开 APK,与网页版对比同一行数据是否一致;再在 S/4HANA 里改一次,看两边是否同时变化——说明 Mobile Services 与 Destination 用的是同一条链路。
如果中途搞坏了,怎么回退
这条链路的配置项多,改坏了不用慌,绝大多数都能局部回退,不必重头再来:
坏在哪里 |
回退动作 |
|---|---|
Destination 改乱了 |
删掉重建最快——它只是一份配置,重建不影响已部署应用(应用只引用名字) |
Build Apps 项目里页面绑错 |
用编辑器顶部的撤销(Ctrl/Cmd+Z)逐步退;或从 Lobby 的项目历史里恢复一个历史版本 |
通信系统证书传错 |
重新下载 BTP 信任证书、重新上传,并重新粘一次 SAML Bearer Issuer |
通信安排配错场景 |
删掉重建;重新保存后记得回 Destination 点一次 Check Connection |
Work Zone 内容/站点乱了 |
站点和内容都可以整块删除重建,不影响已部署的 HTML5 应用 |
角色集合映射生效不了 |
先在无痕窗口验证;确认 IAS 断言里有 Groups;必要时把映射删掉重配 |
一条经验:能删重建的配置就别硬改。Destination、通信安排、站点内容都属于「配置态」,重建成本远低于在错误配置上反复猜。
清理:不清理会持续计费
BTP 是按用量计费的,工作坊结束后务必回滚。建议按「从外到内」的顺序删:
要删的东西 |
在哪删 |
说明 |
|---|---|---|
应用部署与构建配置 |
Build Apps → Publish → Build and Deploy,删掉配置与部署 |
先删应用,避免 Work Zone 里留死链 |
Work Zone 站点、内容、分组 |
Site Manager → Site Directory / Content Manager |
站点与内容都可以整块删 |
HTML5 应用 |
BTP Cockpit → HTML5 Applications |
部署残留会占仓库空间 |
Destination |
BTP Cockpit → Connectivity → Destinations |
删 |
服务实例与订阅 |
子账户 → Instances and Subscriptions |
只删你为练习建的;共享子账户别删别人的 |
Mock Server |
|
走 Mock 路线才需要 |
S/4HANA 通信安排 |
|
删掉练习用的安排,避免留下对外开放的 API |
S/4HANA 通信系统 |
|
至少把 SAML Bearer Assertion Provider 关掉 |
Cloud Connector 映射 |
Cloud Connector → Cloud to On-Premise |
删资源与系统映射,必要时删子账户连接 |
业务用户与角色(可选) |
|
如果是练习账号,建议删 |
移动端 |
Build Apps → Mobile Services、本地 APK 与 keystore |
keystore 文件自行保管,别提交到 Git |
提醒一句:共享子账户里只删自己建的资源。删别人的服务实例可能导致整个工作坊环境崩掉。
常见问题
现象 |
原因 |
处理 |
|---|---|---|
Destination 的 Check Connection 返回 401 |
SAMLAssertion 需要真实用户断言,Check Connection 没有用户上下文 |
这是正常的,不要改配置。真正的验证是 Build Apps 里能拉到数据 |
Check Connection 返回 403 / 404 |
通信安排没指向你建的通信系统;URL 拼错(少了 |
逐项核对:通信安排的 Communication System、Destination 的 URL 与 Audience(Audience 不带 |
Destination 保存时报 TLS 或证书错误 |
没勾 Use default JDK truststore,或下载的不是本子账户的信任证书 |
勾上 JDK truststore;重新在同一个子账户的 Destinations 页面点 Download Trust,再上传到通信系统 |
Build Apps 的 BTP Destinations 列表是空的 |
Destination 缺 |
补上附加属性;确认 Lobby 与 Destination 属于同一个子账户 |
列表页预览空白、没有报错 |
数据实体没 Enable;S/4HANA 里没有业务伙伴数据;后端用户没权限 |
回步骤 11 确认两个实体都是 Enabled;在 |
点行跳转后明细页没有地址 |
页面参数名与过滤条件绑定的大小写不一致; |
参数名统一(本教程用 |
部署按钮点了没反应 / 一直 Building |
构建配置没建成;API endpoint、Org、Space 选错;登录用的是错误的身份提供者 |
回步骤 14 逐项检查;用无痕窗口重新 Login with BTP,选 alternative identity provider |
部署成功但打开是空白页或 403 |
用户缺 |
按步骤 5 检查角色集合 → 用户组映射;等 1–2 分钟缓存;无痕窗口重试 |
Work Zone 站点里点磁贴报「找不到已部署应用」 |
步骤 3 的依赖名写错(必须全小写 |
改正依赖名后重新进 Content Channels 点刷新,再重新添加内容 |
on-prem 目标报 Backend status could not be determined |
Cloud Connector 与 Destination 两处 Location ID 不一致 |
两处填同一个 Location ID(示例 |
Principal Propagation 一直拿不到用户 |
证书链、短期证书签发或后端接受环节有问题 |
按步骤 19 的 9 条顺序排查;先用 BasicAuthentication 做对照实验 |
本地/预览能跑,部署后调不通 |
部署到别的子账户或别的 Space;Destination 不在该 Space 关联的子账户里 |
确认部署目标与 Destination 所在子账户一致 |
手机 APK 打开后连不上数据 |
Destination 的 |
补上 |
Work Zone 磁贴点开是空白但地址栏有 URL |
构建产物与站点内容不同步;或角色 Everyone 未分配 |
在 Content Manager 里重新添加内容并打开 Assignment Status,刷新 Content Channels 后再试 |
登录时被踢回 BTP 默认登录页而不是 IAS |
自定义 IDP 信任未生效,或默认 SAP ID Service 仍是 Active |
回步骤 4、5 检查 Establish Trust 与 SAP ID Service 状态;清理浏览器 Cookie 后用无痕窗口重试 |
构建时提示没有权限或看不到 Build and Deploy |
缺 |
按步骤 5 补齐角色集合映射;确认 Instances and Subscriptions 里有 SAP Build Apps |
Booster 跑到一半报错 |
全局账户配额不足;或该区域不支持 Build Apps |
换区域重跑 Booster;先清掉用不到的服务订阅释放配额 |
其他场景索引
btp-end-to-end-scenario-use-cases 仓库收录的是一整套场景菜谱,本教程只把「Build Apps 并行 UI 扩展」这条主线写成了可照做的完整图文。其余场景各自可以独立成篇,按需取用。
挑场景的建议:想练「UI 扩展」先做本教程;想练「后端扩展 + 事件」看场景 1、场景 4;想练「纯代码全栈」看场景 3 与两篇 Build Code;想练「运维与合规能力」看场景 5。它们共用同一套 BTP 子账户与身份配置,做完本教程再做别的场景,环境基本可以直接复用。
场景 1:扩展收货(Goods Receipt)流程——从采购订单行项目出发做收货检查清单,涉及 S/4HANA 自定义业务对象、自定义通信场景与 Build Apps 前端三件套:99-04-end-to-end-topic1.md
场景 2:用 BTP + 开发者扩展做 Clean Core 开发——基于合作伙伴参考应用,从行为定义、数据定义到服务公开,再把 CAP 应用调整后跑通完整链路,最后集成到 Work Zone 与 Mobile Start:99-04-end-to-end-topic2.md
场景 3:基于 BTP 的 Clean Core 全栈应用——在 BAS 里建 Dev Space、做 CAP 全栈应用、实现与 S/4HANA 的远程连接、加可观测性、再用 Fiori elements 生成 UI 并上移动端:99-04-end-to-end-topic3.md
场景 4:用 Extensibility Wizard + Build Process Automation 扩展 S/4HANA Cloud——给采购订单加自定义字段与自定义逻辑,用事件触发流程自动化,再把流程挂到 Workzone:99-04-end-to-end-topic4.md
场景 5:遵循 SAP BTP Developer's Guide 的企业级 CAP 应用——变更跟踪、审计日志、附件、部署到 Cloud Foundry 与 Kyma、可观测性与 Cloud ALM 监控:99-04-end-to-end-topic5.md
用 SAP Build Code + Joule 写全栈 CAP 应用——Incident Management 案例,从数据模型、业务逻辑到部署,全程用自然语言让 Joule 生成:99-04-end-to-end-build-code.md
带 AI 能力的代码构建——在上一场景的基础上,用 SAP AI Core 把生成式 AI 能力嵌进 CAP 应用:99-04-end-to-end-build-code-with-ai-capability.md
用 SAP Build Process Automation 做业务流程扩展——采购订单审批流程,与 CAP 应用、S/4HANA 公有云双向集成:99-04-end-to-end-build-process-automation.md
CAP 应用 + 智能体(MCP / VIBE 编码)——用 Cline 接 CAP MCP server 与 Fiori MCP server,通过自然语言扩展 Incident Management 应用:99-04-end-to-end-cap-app-with-agent.md
HCM 工作坊——基于 SAP Build 的 HR 场景:导入模板应用、接第三方餐饮 API 与 SuccessFactors、做员工福利与餐食页面:99-04-end-to-end-hcm-workshop.md
综合工作坊——把 IAS 信任配置、S/4HANA 连接准备、Build Apps / BPA / Build Code 的 Booster 设置、Work Zone 角色分配串成一条教学动线:99-04-end-to-end-workshops.md
这些场景的原文目前仍是「多张卡片合并」的形态,截图与步骤是原样抓取的;本教程是其中唯一被重排成单条可执行主线的一篇。跟着本教程做完再回头看其他场景,你会发现它们的准备章节(IAS、Booster、S/4HANA 通信)你已经全部做过一遍了。
官方原文(参考)
本教程基于官方仓库的「使用 SAP Build Apps 为 SAP S/4HANA 构建并行 UI 扩展」这条 mission 重新组织:把分散在「准备 → 连接 → 开发 → 部署 → 发布」多个卡片里的内容按依赖顺序串成一条线,补上了每步的判断标准与常见坑,截图全部来自本地已抓取的官方素材。原始页面里还有 Mock Server、on-premise、移动端等分支的独立卡片,需要交叉核对时看这些:
主线原文(Build Apps 并行 UI 扩展,本教程主要依据):99-04-end-to-end-build-apps.md
案例总览与仓库说明:99-04-end-to-end.md
官方仓库:https://github.com/SAP-samples/btp-end-to-end-scenario-use-cases
官方 mission(SAP Discovery Center):https://discovery-center.cloud.sap/missiondetail/4024/4228/
Destination 与连通性帮助:https://help.sap.com/docs/CP_CONNECTIVITY
Cloud Connector 帮助:https://help.sap.com/docs/CP_CONNECTIVITY/cca91383641e40ffbe03bdc78f00f681
SAP Build Apps 文档:https://help.sap.com/docs/BUILD_APPS
SAP Build Work Zone 文档:https://help.sap.com/docs/build-work-zone-standard-edition
Business Partner API 参考:https://api.sap.com/api/API_BUSINESS_PARTNER/overview
Mock Server 仓库(mock 分支):https://github.com/SAP-samples/cloud-extension-ecc-business-process/tree/mock