在 Cloud Foundry 中管理用户和授权
学习目标
在 Cloud Foundry 中管理用户和授权
Cloud Foundry 中的成员
注意
在本课中,我们聚焦于通过 SAP BTP Cockpit 手动分配授权。预配和联合身份方式不在本学习路径的进一步说明范围内。
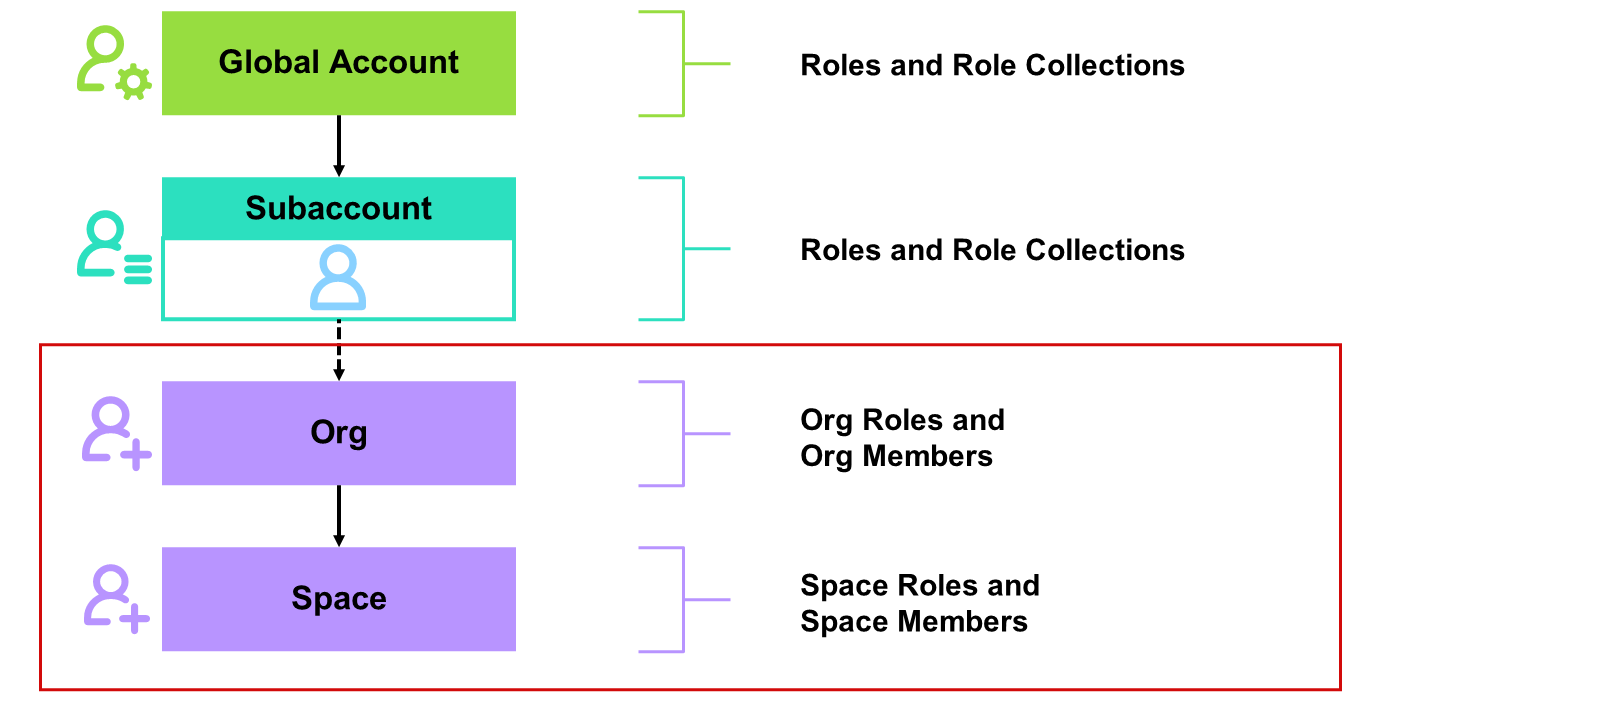
如果你已在子账户中启用 Cloud Foundry,则可以使用额外的层级,例如组织和空间。
在一个子账户中,你可以创建一个 Cloud Foundry 组织。不过,该组织可以包含多个空间。在组织中创建多少个空间没有限制。
注意
Cloud Foundry 组织在激活 Cloud Foundry 环境后会自动创建。
对于这两个层级,都必须维护用户并分配授权。在组织和空间中,用户被称为成员。
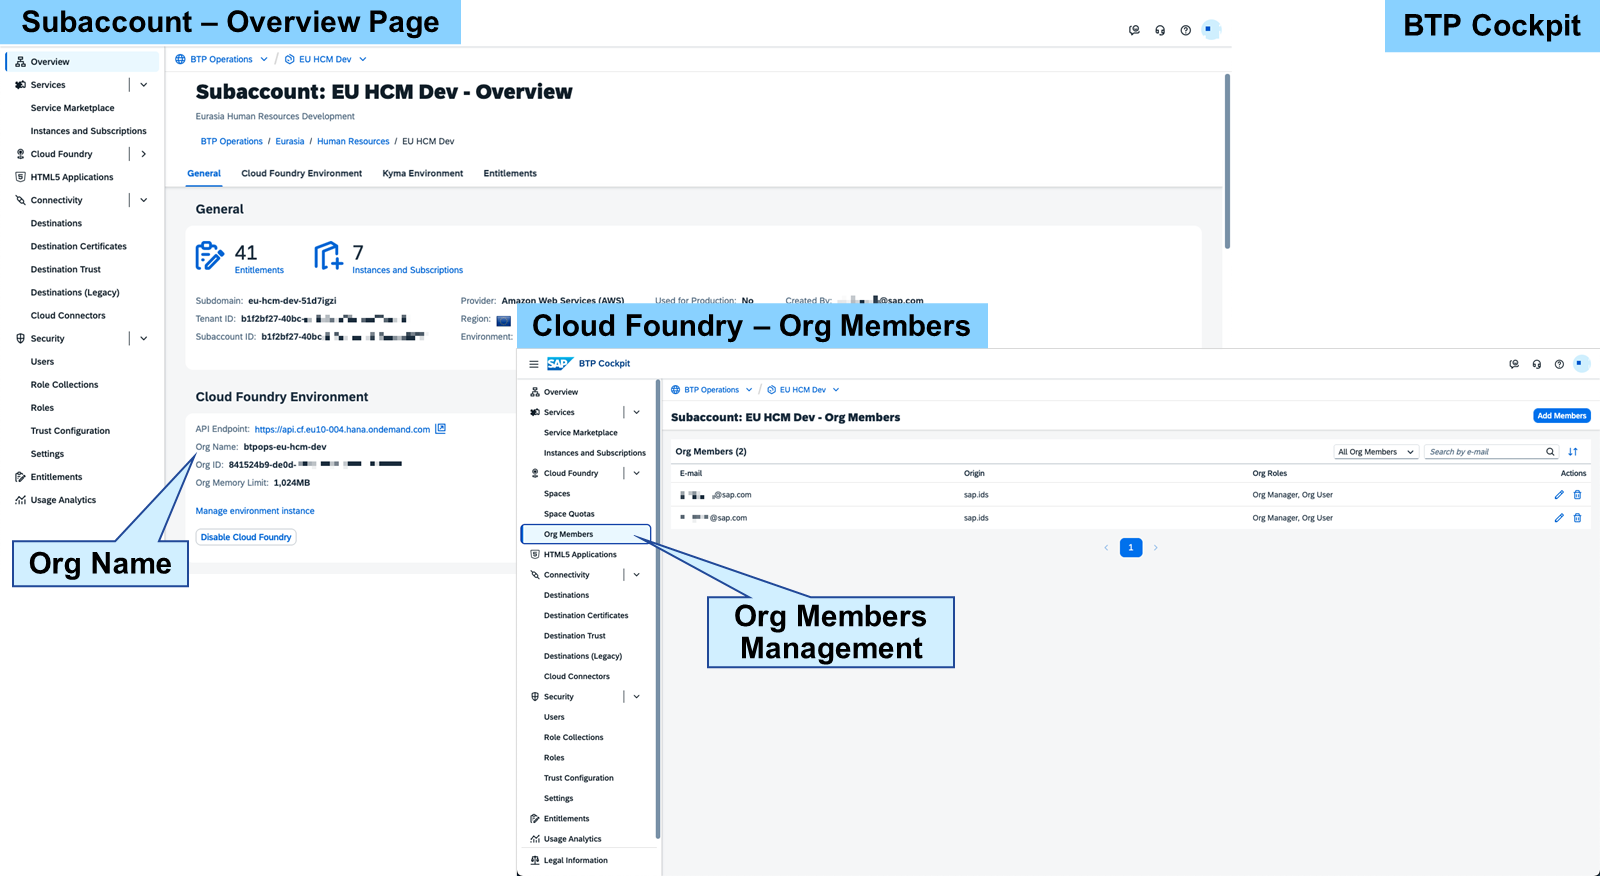
激活 Cloud Foundry 环境后,你可以在子账户概览页面上找到 Cloud Foundry 组织的名称。
在子账户的导航窗格中,选择 Cloud Foundry→Org Members,以在 Cloud Foundry 组织中添加或删除用户并分配角色。
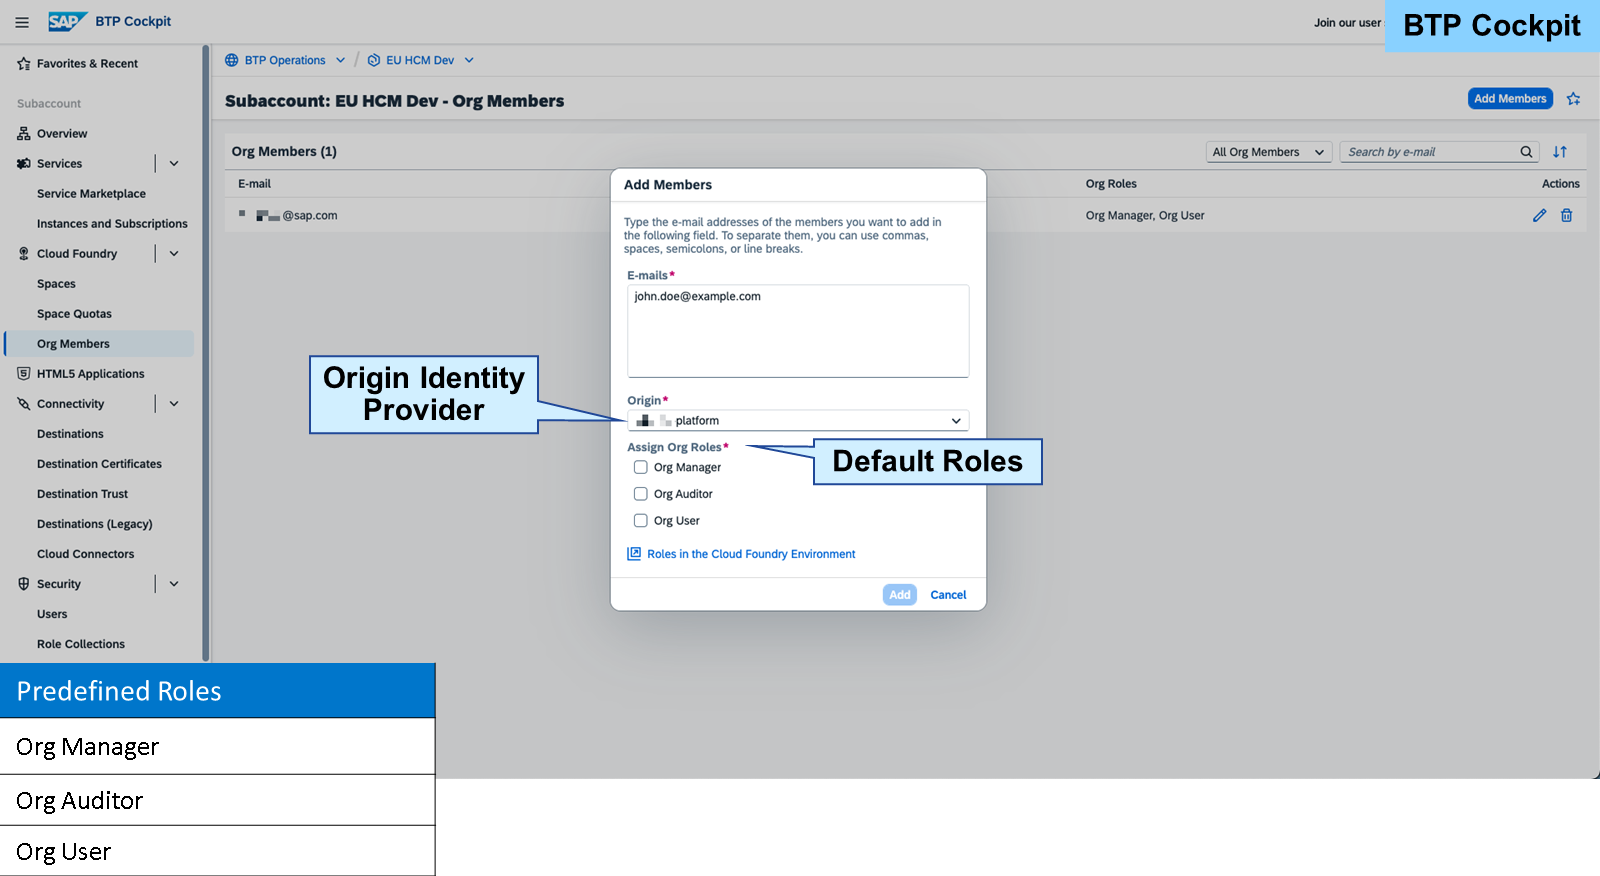
要添加新的组织成员,你需要提供用户的电子邮件地址。你可以为组织成员分配两个默认角色:
Org Manager:管理 Cloud Foundry 组织,通常是创建者
Org Auditor:只读访问,可查看用户信息或组织配额使用信息
Org User:只读访问组织用户列表及其角色——通常是将用户添加到 Cloud Foundry 空间时的默认角色
如果你是子账户的创建者,系统会自动为你分配 Org Manager 角色。拥有 Org Manager 角色后,你就能够创建新的组织成员。将新用户添加到组织时,你还需要选择来源身份提供者,默认是 SAP ID service。
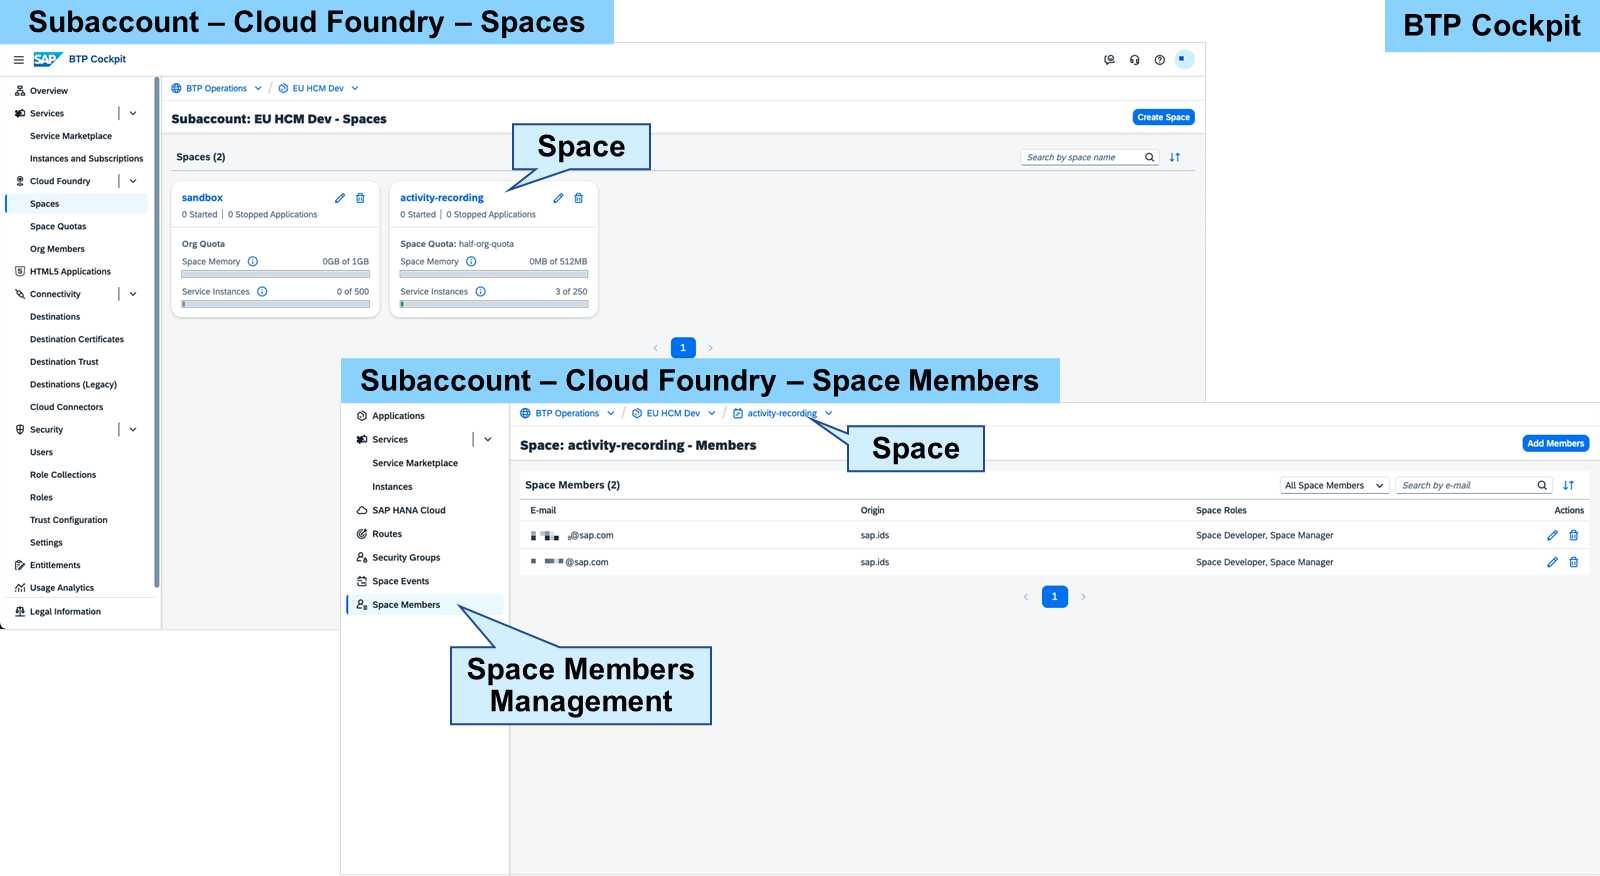
在子账户中,你可以创建空间以创建服务实例。要让用户能够在空间中工作,你需要将他们添加为成员。
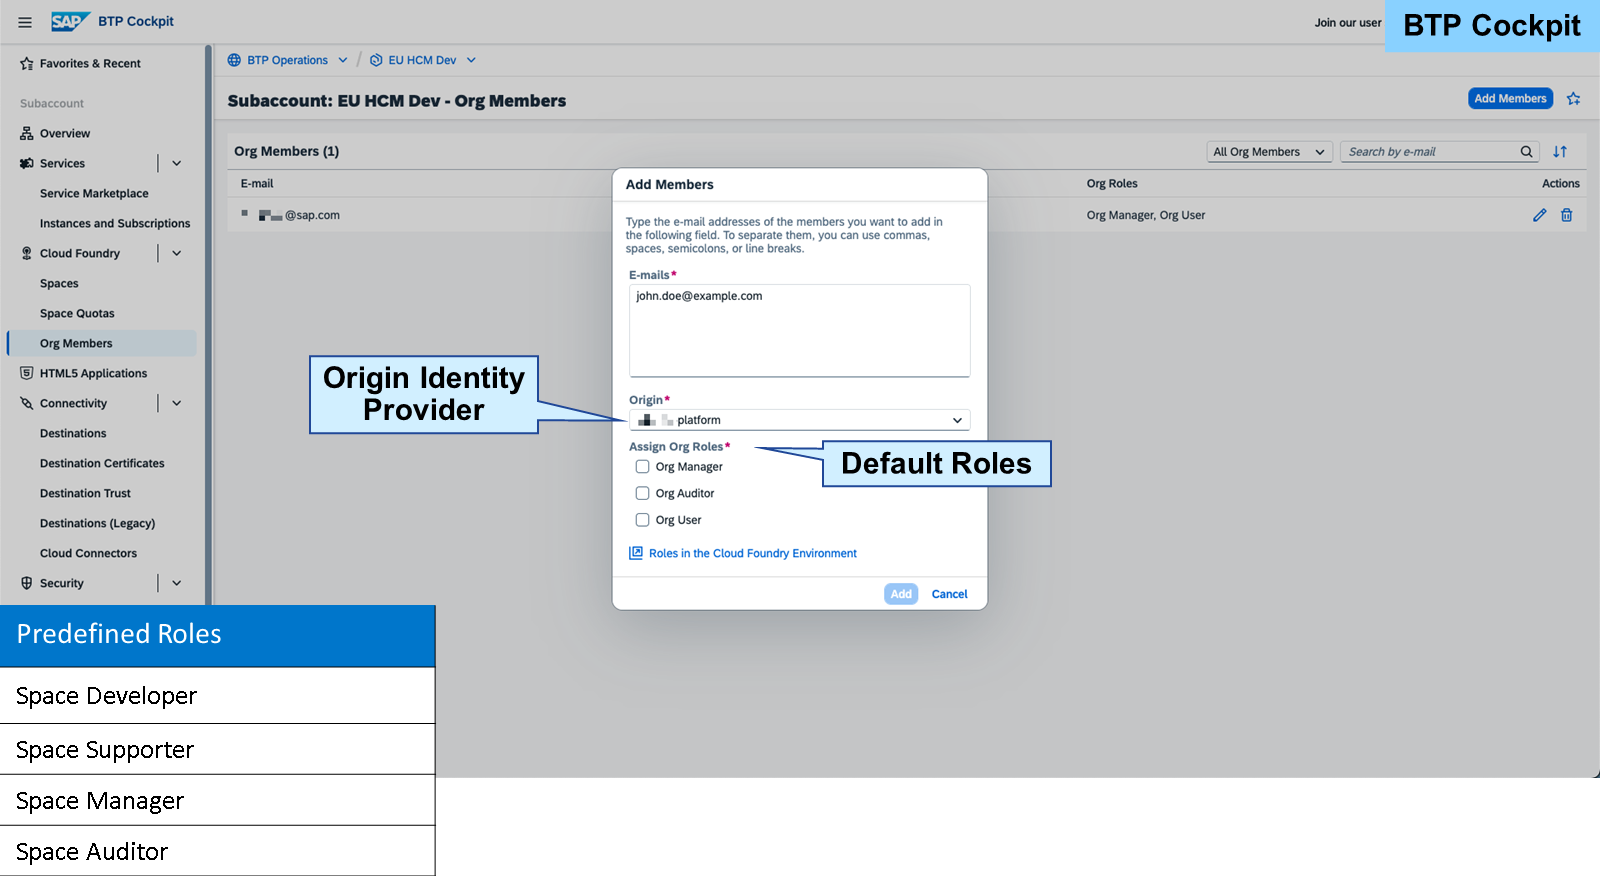
你需要输入用户的电子邮件地址。将成员添加到空间时,可以选择以下角色自动分配给该用户:
Space Developer:可以在空间内部署、管理和扩展应用与服务。
Space Supporter:对应用、服务实例和日志具有只读访问权限,但不能修改它们。
Space Manager:管理空间内的用户角色和权限。
Space Auditor:可为审计目的查看日志、报表和配置,而不做任何更改。
将新用户添加到空间时,你同样需要选择来源身份提供者,默认是 SAP ID service。
当你将用户添加到 Cloud Foundry 组织或空间,而该用户尚未作为影子用户存在于子账户中时,系统会自动将其添加到子账户,但不分配任何角色集合。该用户只能访问 SAP BTP cockpit 中与 Cloud Foundry 工作相关的部分。如果该用户应能使用子账户内的所有功能,则需要通过进一步分配角色集合来获得授权。Cloud Foundry 角色分配在子账户级别不可见。
在 Cloud Foundry 中分配开发人员授权
业务示例
你希望为 Cloud Foundry 空间中的某个用户分配开发人员授权。
任务 1:在 Cloud Foundry 中分配开发人员授权
练习:开始练习(SAP 官方交互式练习)
结果
你已将空间开发人员角色分配给 Cloud Foundry 环境中的某个用户。
注意
将成员添加到空间时,他们会自动以 Org User 角色添加为 Cloud Foundry 组织的成员。如果该用户已经是 Cloud Foundry 组织的成员,则不会如此。