多租户 SaaS 应用(CAP) · 3 · 进阶主题(1/2)
项目 |
内容 |
|---|---|
官方仓库 |
|
业务场景 |
把 CAP 应用改造成多租户 SaaS:租户订阅、租户隔离、按租户配置 |
技术栈 |
CAP(Node.js/Java)、mtxs、SaaS Registry、XSUAA、Cloud Foundry / Kyma |
对应课程 |
|
对应路径 |
第 2 条与第 7 条 |
为什么值得做:多租户是 SaaS 产品的分水岭。本案例实现了用一个应用服务众多客户所需的租户开通、隔离与升级机制。
动手要点:
理解 SaaS Registry 与租户感知应用之间的关系。
研读
mta.yaml与租户部署描述文件——大部分复杂度都集中在这里。
本页内容抓取自官方仓库 SAP-samples/btp-cap-multitenant-saas,共收录 5 篇官方文档(README 与 docs)。原仓库内容版权归 SAP SE,遵循其许可证。
进阶版本简介
Kyma ✅
Cloud Foundry ✅
示例应用的进阶版本(Advanced Version)需要先具备一定的基础版本(Basic Version)环境,也就是说,你必须先完成基础版本,再挑战进阶版本。专家特性(Expert Features)包含额外的组件与教程,可同时应用于基础版本与进阶版本。
在基础版本中,我们为你提供了在 SAP Business Technology Platform(SAP BTP)上构建 Cloud Foundry 或基于 Kyma 的软件即服务(SaaS)应用所需的核心要素。进阶版本的思路,是把基础版本中实现的所有功能,借助 SAP BTP 提供的其他优质服务提升一个层次。这会让你距离企业级就绪的 SaaS 应用更近一步。
进阶版本简介
分步操作指南
版本功能
进阶版本成果
请查看以下架构图,了解进阶版本在 Kyma 与 Cloud Foundry 运行时中的整体样貌。
Kyma

Cloud Foundry

1. 分步操作指南
要完成本教程的进阶版本,请依次完成下列 Readme 文档中描述的步骤。除非另有说明,各分步教程同时覆盖两种运行时。
准备提供方子账户(Provider Subaccount),添加所需的其他权益。➜(单击此处)
使用 SAP Identity Authentication Service(SAP IAS)搭建集中用户管理功能。➜(单击此处)
配置 SAP S/4HANA 系统,用于自动推送示例数据。➜(单击此处)
集成 SAP API Management,实现 API 管理与监控。➜(Kyma)(Cloud Foundry)
2. 版本功能
进阶版本提供了基于 CAP 的多租户 SaaS 应用的示例实现,其中包含基础版本的全部功能。此外,进阶版本还提供了 SAP BTP 服务的示例集成与使用场景,包括:
(*)表示该功能仅在进阶版本中提供,其他功能在基础版本中同样可用。
基础的企业应用功能,例如
Alert Notification Service,在应用出现崩溃、租户开通期间报错等问题时通知你。
Autoscaling,在 SaaS 租户带来负载增加时对 SaaS 应用组件进行扩缩容。
HTML5 Application Repository,存放并提供静态应用内容,让应用更具韧性。
SaaS 使用所需的重要组件,例如
SAP HANA Cloud,让你利用强大的容器概念,在同一数据库上实现租户隔离。
Service Manager,负责处理与租户数据库容器之间的安全通信。
Application Router,是处理 SaaS 应用多租户特性的关键角色之一。
Authorization & Trust Management 服务实例
application 计划,处理所有租户基于 XSUAA 的应用身份认证与授权。
broker 计划,负责所有租户基于 XSUAA 的 API 访问安全要求。
其他企业级就绪特性,例如
(*)SAP Cloud Identity 服务,用于在 SAP Identity Authentication Service 上处理集中用户管理与应用内用户管理操作。
(*)SAP S/4HANA 推送示例,让消费方以特定格式从本地系统推送业务数据。
(*)SAP API Management 配置,让 SaaS 提供方为提供给订阅者的 API 端点增加企业级 API 能力。
3. 进阶版本成果
完成本进阶教程后,你将拥有一个运行在自有 SAP BTP 子账户的 Cloud Foundry 环境或 Kyma 集群中的 SaaS 应用。
(*)表示该功能仅在进阶版本中提供,其他功能在基础版本中同样可用。
为订阅方租户提供用户界面,以便
管理 SaaS 应用租户范围内的用户。
创建项目并把成员分配到不同项目。
配置评估(assessment),用于分析产品循环性指标。
为所有租户提供基于 HDI 容器的数据隔离。
可从同一全局账户(Global Account)中的消费方子账户订阅。
在订阅过程中为 API 访问创建专用的服务代理实例(service broker instance)。
让租户通过多租户 API 端点读取并更新数据。
让租户用通过 API 上传的数据预填评估内容。
(*)从应用内用户管理自动创建影子用户(shadow user)与 SAP IAS 用户。
(*)租户可以从自有本地系统安全地推送示例数据。
(*)让 SaaS 消费方也能享有企业级 API 能力,例如速率限制(Rate Limiting)、配额(Quotas)等。
SaaS 应用的用户界面与基础版本保持一致;下面的截图可以让你了解进阶版本新增的功能,例如 SAP IAS 或 SAP API Management 的使用。
|
|
|---|---|
SAP IAS 概览 |
SAP API Management 速率限制器 |


|
|---|
使用 ABAP 的 SAP S/4HANA 推送 |

准备提供方子账户
Kyma ✅
Cloud Foundry ✅
本章介绍如何通过分配进阶版本所需的额外权益,为部署 SaaS 解决方案准备好 SAP BTP 提供方子账户。
准备提供方子账户
提供方子账户的前提条件
进阶版本所需权益
SAP S/4HANA 系统
免费服务计划的限制
更多信息
1. 提供方子账户的前提条件
如前所述,本教程的进阶版本同样可以部署到任意 SAP BTP 环境,只要使用自有 Pay-as-you-Go(PAYG)或 CPEA 账户的 Free (Tier) 服务计划即可。有关如何设置 PAYG 账户(以便使用全部 Free Tier 服务计划)的教程,请参见 Tutorial Navigator。也可以部署到 Trial 账户,但由于资源有限(例如 Kyma 仅 14 天),不建议这么做。
重要 - 开始进阶版本之前,请务必确认已成功搭建本教程的基础版本。基础版本中列出的所有权益(单击此处)在进阶版本中同样需要。
2. 进阶版本所需权益
取决于你想搭建进阶版本中的哪些功能,提供方子账户还需要以下额外权益。
服务 |
Free (Tier) / Trial 计划 |
|---|---|
Free (Application) |
|
default (Application) |
|
SAP S/4HANA 2021(或更新版本) |
|
请查看下面关于进阶版本所需额外权益的说明。尤其是使用 Cloud Identity Services 时,务必理解许可模式,以免超出免费使用范围!
SAP Integration Suite
免费服务计划仅可使用 90 天。90 天后你的租户会被停用,如需继续做验证,必须重新搭建一个新租户。
Cloud Identity Services
注册 PAYG 或 CPEA 账户时,你有权获得一个免费的测试与生产用 SAP Identity Authentication Service(SAP IAS)租户。请使用 Cloud Identity Services 的 default (Application) 计划在环境中创建这样一个实例。其他租户可作为附加租户(Additional Tenant)购买许可,并按你的账户类型计费。更多信息请查阅 SAP 官方帮助文档(单击此处)以及下列博客文章(单击此处)。请先检查是否已有现存的 SAP IAS 租户,以确保不超出免费服务的额度限制。
使用 SAP Identity Authentication Service 时,请务必遵守许可模式,它高度依赖在 SAP IAS 中创建的应用注册类型。把 SAP IAS 用于涉及第三方解决方案的身份认证场景会产生费用!虽然 SAP Cloud 到 SAP Cloud 的单点登录通常包含在你的整体 SAP BTP 合同中,但在把 SAP IAS 作为整体架构的一部分大规模使用之前,请务必理解许可模式。更多信息可查阅 SAP Help(单击此处)。
服务计划 application 允许你在 SAP BTP 内创建相应的服务实例,这些实例会在子账户配置中所设的受信任 SAP IAS 租户里自动注册一个应用。
SAP S/4HANA
SAP S/4HANA 系统实际上并不属于你的 SAP BTP 提供方子账户,但如果你要测试从现有 SAP 本地解决方案自动推送数据的功能,就需要它。我们建议至少使用 SAP S/4HANA 2021 版本,不过只要投入一些编码工作,也应该能集成更早的版本。本教程假定你至少能访问一个 SAP S/4HANA 2021 版本。可以访问 SAP Cloud Appliance Library(https://cal.sap.com/)获取免费的测试许可。
3. SAP S/4HANA 系统
提示 - 如果你无法访问 SAP S/4HANA 系统,也可以使用提供的 HTTP 示例请求(位于 /code/test/http/ 目录),以订阅者身份调用 SaaS API,向 SaaS 应用注入一些模拟数据。
如果你想测试从现有 SAP 解决方案自动推送数据的功能,示例环境需要一套包含 Enterprise Procurement Model(EPM)模型的 SAP 解决方案。EPM 是一个演示应用,集成了 SAP S/4HANA 应用所使用的众多 SAP NetWeaver 技术。它基于通用的业务流程模型,并遵循业务对象(BO)范式,以支撑明确定义的业务逻辑。
在这个示例应用中,你将学习如何把 EPM 示例数据推送到 SaaS API,从而把业务数据迁移到多租户业务应用中进行可持续性计算。你可以使用任何 SAP S/4HANA 版本,也可以使用任何 SAP NetWeaver 堆栈版本高于 7.3 的其他 SAP 系统,因为这些版本默认都包含 EPM 模块。
重要 - 本教程描述的步骤假定你至少使用 SAP S/4HANA 2021 版本。部分功能(例如 SM59 中的 OAuth 设置)从 SAP S/4HANA 2021 版本起才可用。如果你的系统基于更早的版本,就需要投入一些编码工作,自行在 ABAP 中实现相应的 OAuth 流程。请到社区中查找关于 Configuring OAuth 2.0 and Creating an ABAP Program That Uses OAuth 2.0 Client API 的博客与教程,它们能很好地指导你如何在 ABAP 中搭建 Client Credential 流程。
4. 免费服务计划的限制
正如基础版本中所述,使用 SAP BTP Free (Tier) 服务计划存在一些限制。因此在进阶版本的语境下,请注意以下额外限制:
免费的 SAP Integration Suite 实例会在 90 天后被停用!请务必做好开发内容的备份,以便在需要时上传到新实例!
SAP Identity Authentication 在 Trial 环境中的租户有一些限制,详见 SAP Help(单击此处)。
5. 更多信息
请通过以下链接进一步了解上述主题:
使用 SAP Identity Authentication Service 实现集中用户管理
Kyma ✅
Cloud Foundry ✅
在教程的这一部分,你将了解作为 SaaS 提供方,如何用 SAP Identity Authentication Service(SAP IAS)搭建集中用户管理。这能让你的解决方案不再依赖 SAP ID Service,后者要求 SaaS 消费方的用户注册一个由 SAP 管理的用户账户。使用 SAP IAS,你可以在一个集中的位置管理(注册、注销、重置密码等)所有 SaaS 消费方用户。
使用 SAP Identity Authentication Service 实现集中用户管理
SAP Identity Authentication
SAP IAS 租户与 XSUAA 信任设置
配置 XSUAA 与 IAS 设置
更新应用部署
Kyma
Cloud Foundry
理解注册与登录流程
测试 SAP IAS 集成
为什么要这么复杂?!
可能的增强场景
更多信息
下面的教程先从使用 SAP IAS 时进阶版本的技术环境要求讲起,然后再详细解释架构与概念!我们建议你通读整个教程,以理解底层发生的事情!若要集成 SAP Identity Authentication Service 作为集中用户管理工具,请按接下来的小节操作。
了解 SAP Identity Authentication Service 的基础知识。
如有需要,新建一个 SAP IAS 租户,并
配置 SAP IAS 与提供方子账户之间的信任。
配置 SAP IAS 与消费方子账户之间的信任。
出于安全考虑,禁用影子用户的创建。
在 SAP IAS 中配置 Kyma 集群的受信任域。
确保你理解使用 SAP IAS 的架构与流程。
在订阅方租户中端到端测试整个场景。
理解当前这套设置的原因与复杂度。
了解这套设置可能的增强场景。
1. SAP Identity Authentication
什么是 SAP Identity Authentication
什么是 SAP Identity Authentication Service?在 SAP Identity Authentication Service 官方社区页面上可以找到简明描述(单击此处)。
“Identity Authentication 是一项云服务,用于 SAP 云端与本地应用中的身份认证、单点登录和用户管理。它本身可以作为身份提供方,也可以作为代理,与现有的单点登录基础设施集成。”
因此,SAP IAS 既可以像我们的示例用例那样用于用户管理与身份认证,也可以充当代理,把认证请求转发给 Active Directory 之类的身份提供方。这一特性让你可以为 SaaS 消费方提供集成其自有 IdP 的选项。该需求会在本教程的专家特性中简要涉及。
有关 SAP Identity Authentication Service 的更多信息,请参阅 SAP 官方帮助文档单击此处。
使用 SAP IAS 的优势
使用 SAP IAS 能为你的 SaaS 应用以及作为 SaaS 提供方的你带来显著优势,下面列出其中一部分:
为每个 SaaS 应用集中管理(例如注册、注销)所有消费方用户。
在 SAP IAS 中注册的每个 SaaS 应用都可以管理自己的 SaaS 消费方用户。
自定义租户开通流程(例如注册)与用户体验(例如登录界面)。
按消费方定义登录方式,例如社交登录或安全的多因素认证。
集成消费方的身份提供方,并为每个消费方子账户设置自定义登录逻辑。
使用现有及未来的 API,自动化 SAP IAS 实例、用户与应用的管理。
借助 OpenID Connect(OIDC)与消费方子账户轻松完成集成/信任设置。
2. SAP IAS 租户与 XSUAA 信任设置
如果你已经在提供方子账户的 SAP XSUAA 与 SAP IAS 租户之间建立了信任,那么在设置新的消费方账户时只需几个额外步骤。
把你集中的 SAP IAS 租户设置为消费方子账户中的受信任 IdP。
在 SAP IAS 信任配置中禁用影子用户的创建。
重要 - 请确保提供方子账户中也禁用影子用户创建!
如果你还没有 SAP IAS 租户,或者尚未在提供方与消费方子账户中把它配置为受信任的身份提供方,请按以下步骤操作:
2.1. 获取 SAP IAS 实例的方式有多种。通常,一个 SAP 客户在其 SAP 环境中应有一个生产用 SAP IAS 实例。SAP IAS 实例既可以直接在 SAP BTP Cockpit 中创建,也可以由客户/合作伙伴随 SAP SuccessFactors 等解决方案一起获得。
2.2. 若要检查是否已有可用于本场景的 SAP IAS 租户,请进入提供方子账户,在 Security 区域中切换到 Trust Configuration。单击 Establish Trust。如果你的环境中已有 SAP IAS 租户,并且你的 SAP BTP 全局账户与 SAP CRM 客户编号之间存在映射,就应能在弹出窗口的列表中选择它,然后用 Next 按钮完成信任设置。请在每个消费方子账户中重复同样的操作,这样信任设置就完成了,可以跳过后续步骤。
重要 - 别忘了继续执行步骤 3 - 禁用影子用户自动创建,以完成提供方与消费方子账户中的技术配置。

2.3. 如果你的客户账户下没有可用的 SAP IAS 租户,可以从提供方子账户或任意其他子账户新建一个租户。请切换到 Services 区域的 Instances and Subscriptions,创建一个类型为 Cloud Identity Service、服务计划为 default 的新服务实例。

重要 - 如果你找不到该服务或服务计划,请确认已在子账户权益中添加。default (Application) 服务计划会创建一个新的 SAP IAS 租户,而 application 服务计划会在配置为相应子账户受信任 IdP 的 SAP IAS 租户中创建一个新的应用注册。

2.4. 决定要设置生产用还是测试用 SAP Identity Authentication 租户,然后单击 Create 触发创建。
2.5. 租户配置完成后,你或你的 SAP BTP 全局账户管理员会收到一封邮件,说明如何初始化新的 SAP IAS 租户。初始管理员用户可以在 SAP IAS 中创建更多用户或管理员。

2.6. IAS 租户配置完成后,它也会出现在 Trust Configuration 的配置弹窗中,你便可以在消费方与提供方子账户中完成信任设置。
2.7. 请确保你能以管理员用户身份登录 SAP IAS 管理控制台,方式可以是自行初始化 SAP IAS 租户,或向管理员申请相应用户。
3. 配置 XSUAA 与 IAS 设置
禁用影子用户自动创建
在完成 SAP IAS 实例与提供方及消费方子账户之间的信任设置后,请立即在 SAP IAS 信任设置的 Trust Configuration 中禁用 Automated Creation of Shadow Users。这是一次性操作,你需要为每个新的订阅方租户执行一次!


影子用户的自动创建会导致这样一种设置:每个 SAP IAS 用户都能对每个消费方子账户进行身份认证。由于你集中的 SAP IAS 实例包含所有消费方的用户,这显然不是我们想要的结果!相反,我们会在 SaaS 应用内用户管理中创建用户时,创建子账户专属的影子用户。这样做虽然编码与维护工作量稍大,但能提供更可靠、更安全的设置。
在 SAP IAS 中配置受信任域
为了在 SAP IAS 中注册后能自动把用户转发到相应的租户 SaaS 实例,你需要把 SaaS 应用域添加为 SAP IAS Tenant Settings 中的受信任域。因此,请以管理员身份登录 SAP Identity Authentication Service,并参照下面的截图操作。SAP IAS 只允许重定向到 Tenant Settings 中显式加入白名单的域。

Kyma

Cloud Foundry

如果出于更高安全要求,请不要对 Cloud Foundry 或 Kyma 子域使用通配符,而是指定包含不同租户标识的完整限定主机名。你也可以使用自己的自定义域。相关信息可查阅 SAP Help(单击此处)。
4. 更新应用部署
为了在环境中启用基于 SAP Identity Authentication Service 的集中用户管理,请确保相应地更新应用部署。该进阶功能需要一个额外的服务实例,它会在你受信任的 SAP IAS 租户中生成一个新的应用注册。此外,该服务实例会绑定到你的后端应用,让你可以通过编程方式与 SAP IAS 交互(例如创建新的 SaaS 消费方用户)。
Kyma
重要 - 请确保已成功配置 SAP Identity Authentication Service 租户与提供方子账户、订阅方子账户之间的信任。
按下文所示,把服务绑定添加到你的 srv;服务实例 ias 已经包含在你的 helm charts 与 values.yaml 中。
srv:
  ###################### Existing Configuration #######################
  image:
    repository: susaas-srv
    tag: latest
  ######################## Added Configuration ########################
  bindings:
    ias:
      # Only enable if Cloud Identity Service instance is enabled in Umbrella Chart
      serviceInstanceName: ias
      # SAP IAS binding requires X.509 certificate based credentials
      parameters:
        credential-type: X509_GENERATED
      credentialsRotationPolicy:
        enabled: true
        rotatedBindingTTL: 1h
        rotationFrequency: 24h
更新 values-private.yaml 文件后,请运行以下命令,对现有的 Sustainable SaaS 部署启动升级。这会创建新的服务实例及其所需的服务绑定。
## Run in ./code ##
cds build --production
helm upgrade susaas gen/chart -n <Namespace>

# Example #
helm upgrade susaas gen/chart -n mtenant
现在,你的 Service Instances 中应能看到一个类型为 identity、计划为 application 的新实例,它带有指向后端服务的 Service Binding。

Cloud Identity 服务实例会在配置为相应子账户受信任身份提供方的 SAP IAS 租户中创建新的应用注册。使用该 Cloud Identity 服务实例相应服务绑定的 X.509 证书,你就能代表该应用注册调用 SAP IAS 的 API 端点,注册或删除新用户。
详细信息
下面可以看到所创建的 SAP Cloud Identity 服务实例的定义。
# SAP Cloud Identity Service Instance #
# Provides an SAP IAS integration for central user management #
ias:
  serviceOfferingName: identity
  servicePlanName: application
  parameters:
    display-name: Susaas-{{ .Release.Namespace }}-{{ .Release.Name }}
    xsuaa-cross-consumption: false
    multi-tenant: false
    oauth2-configuration:
      redirect-uris:
        - https://*.{{ .Values.global.domain }}/login/callback?authType=ias
      post-logout-redirect-uris:
        - https://*.{{ .Values.global.domain }}/logout/**
      grant-types: ["authorization_code"]
      credential-types: ["binding-secret","x509"]
除了新的服务实例之外,还配置了 SaaS Backend Service 与 Cloud Identity 服务实例之间的新服务绑定。在这种情况下需要特殊的绑定类型(X.509),而其他所有服务绑定都使用标准的 Client Credential 绑定。
# SAP Cloud Identity Service Instance Binding #
# Creates a binding between the Service Instance and the SaaS Backend Service #
srv:
  bindings:
    ias:
      serviceInstanceName: ias
      parameters:
        credential-type: X509_GENERATED
      credentialsRotationPolicy:
        enabled: true
        rotatedBindingTTL: 1h
        rotationFrequency: 24h
应用逻辑无需任何改动,因为 SAP Cloud Identity 服务绑定的可用性是在运行时判断的。如果识别到服务绑定,就会执行不同的逻辑。
/code/srv/srv/utils/user-management.js
class UserManagement {
    constructor(token) {
        this.ias = this.#checkIASBinding();
    }

    async createUser(userInfo) {
        try {
            ...
            // User in SAP IAS only created if Service Binding exists //
            this.ias && (createdUserInfo.iasLocation = await this.createIASUser(userInfo))
            ...
        }
    }

    #checkIASBinding() {
        try {
            return xsenv.getServices({ ias: { label: 'identity' } }) && true;
        } catch (error) {
            return false
        }
    }
}
Cloud Foundry
重要 - 请确保已成功配置 SAP Identity Authentication Service 租户与提供方子账户、订阅方子账户之间的信任。
通过给 mbt build 或 cf deploy 命令使用另一个部署描述文件扩展文件(mtaext),部署到 Cloud Foundry 环境时会创建新的类型为 application 的 Cloud Identity 服务实例。
更新部署之前,请先把 deploy/cf/mtaext 目录中相应的 advanced mtaext 示例文件(取决于你的环境)复制并重命名为 free-advanced-private.mtaext 或 trial-advanced-private.mtaext(以确保凭据不会被提交到 GitHub!)。
打开新文件,用你 basic mtaext 文件中的相应值替换 Service Broker Credential Hash 占位符。请查看下面的截图,了解你的 advanced mtaext 文件及所在目录应该是什么样子!
提示 - 如果你在 basic mtaext 文件中引用了单独的 alert-notif-private.json,请确保也在 advanced mtaext 文件中把它作为额外资源包含进来。
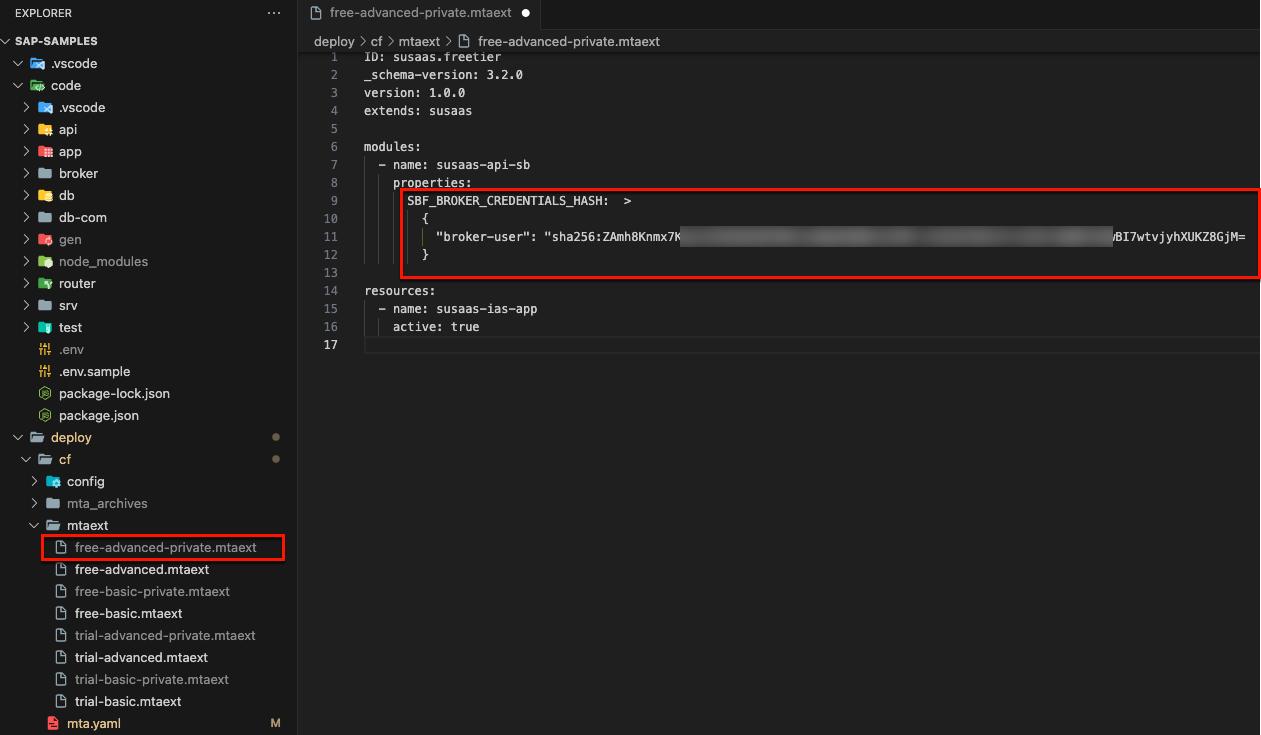
更新私有部署描述文件扩展文件后,请运行以下命令,把新功能部署到现有应用中。
提示 - 对于 Trial 环境,请务必使用 trial 的 mtaext 文件。
## Run in /deploy/cf ##
mbt build -e ./mtaext/free-advanced-private.mtaext
cf deploy mta_archives/susaas_0.0.1.mtar
部署完成后就可以继续了,与 SAP Identity Authentication 的集成应能按预期工作。现在,你的 Service Instances 中应能看到一个类型为 identity、计划为 application 的新实例,它带有指向后端服务的 Service Binding。
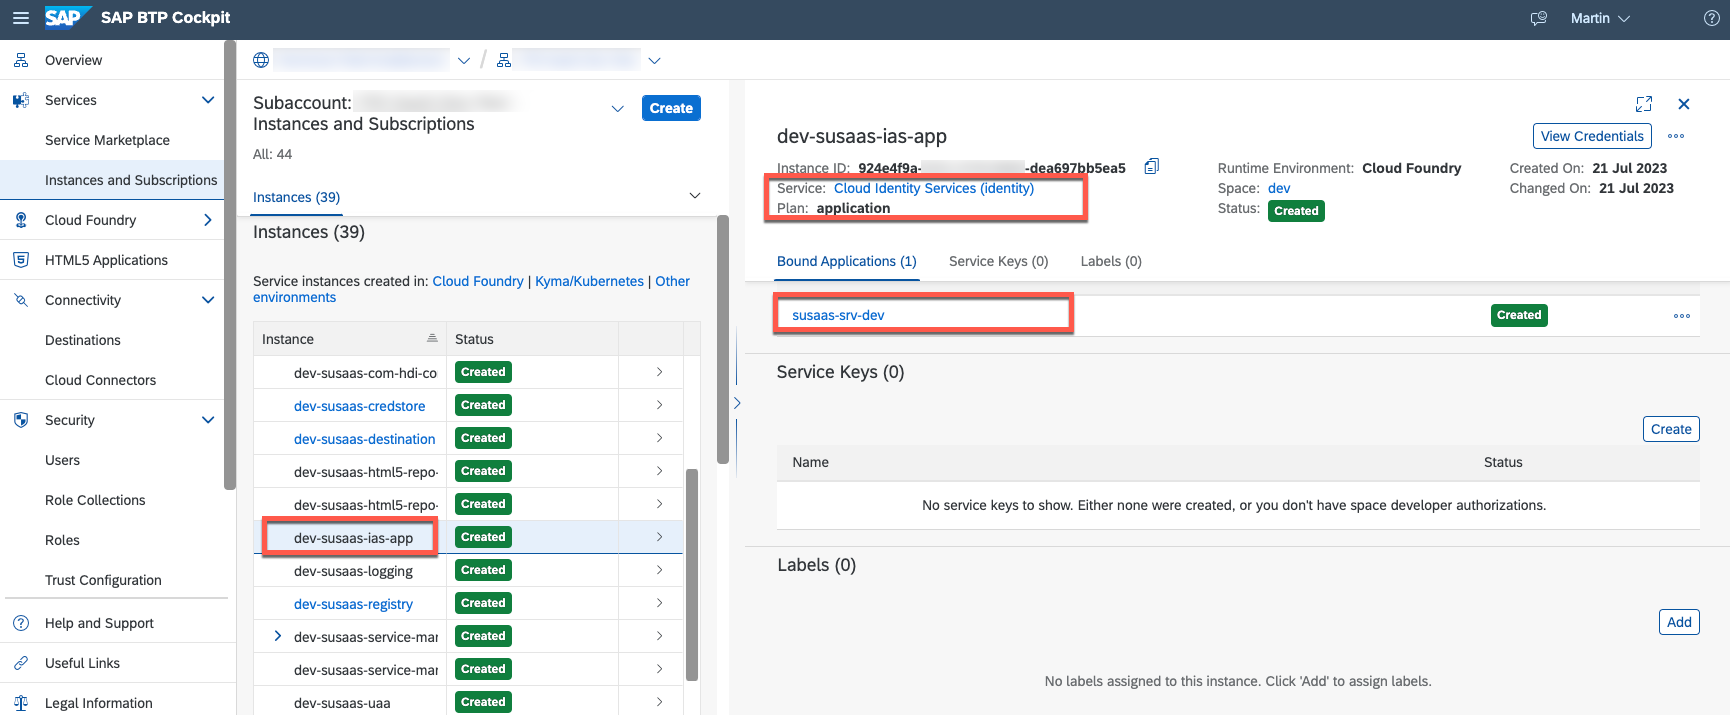


详细信息
下面可以看到所创建的 SAP Cloud Identity 服务实例的定义。该资源定义在你的中心 mta.yaml 文件中,仅通过 mtaext 文件启用。额外的绑定也是如此(见下文)。
# SAP Cloud Identity Service Instance #
# Provides an SAP IAS integration for central user management #
resources:
  - name: susaas-ias-app
    type: org.cloudfoundry.managed-service
    requires:
      - name: susaas-router-api
    parameters:
      service: identity
      service-name: ${space}-susaas-ias-app
      service-plan: application
      config:
        display-name: Susaas-${space}-${org}
        oauth2-configuration:
          redirect-uris:
            - https://*.~{susaas-router-api/app-domain}/login/callback?authType=ias
          post-logout-redirect-uris:
            - https://*.~{susaas-router-api/app-domain}/logout/**
          grant-types: ["authorization_code"]
          credential-types: ["binding-secret","x509"]
        xsuaa-cross-consumption: false
        multi-tenant: false
除了新的服务实例之外,还配置了 SaaS Backend Service 与 Cloud Identity 服务实例之间的新服务绑定。在这种情况下需要特殊的绑定类型(X.509),而其他所有服务绑定都使用标准的 Client Credential 绑定。
- name: susaas-srv
    requires:
      - name: susaas-ias-app
        parameters:
          config:
             credential-type: X509_GENERATED
与 Kyma 场景一样,在 Cloud Foundry 场景中应用逻辑同样无需改动,因为 SAP Cloud Identity 服务绑定的可用性是在运行时判断的。因此会执行不同的逻辑。
/code/srv/srv/utils/user-management.js
class UserManagement {
    constructor(token) {
        this.ias = this.#checkIASBinding();
    }

    async createUser(userInfo) {
        try {
            ...
            // User in SAP IAS only created if Service Binding exists //
            this.ias && (createdUserInfo.iasLocation = await this.createIASUser(userInfo))
            ...
        }
    }

    #checkIASBinding() {
        try {
            return xsenv.getServices({ ias: { label: 'identity' } }) && true;
        } catch (error) {
            return false
        }
    }
}
5. 理解注册与登录流程
请查看以下截图,了解用户管理架构,并理解示例应用集成 SAP IAS 后注册与身份认证是如何进行的(点击可放大)。
Kyma

Cloud Foundry
用户注册与登录流程

与基础版本相比,进阶版本依赖一个集中式的 SAP Identity Authentication 租户。这个集中式 SAP IAS 实例由 SaaS 提供方管理,并作为受信任 IdP 添加到每个消费方子账户中。这样,所有 SAP IAS 用户都可以使用 SAP IAS 而不是默认的 SAP ID Service 向消费方子账户进行身份认证。正如你在基础版本中所学,示例应用的目标是提供应用内用户管理。因此 SAP IAS 也必须纳入现有的自动化流程。于是,每当在 SaaS 应用中创建或删除用户时,都需要相应地在对应的 SAP IAS 应用注册中注册或注销该用户。下面我们仔细看看通过 SaaS 应用内用户管理新增用户时的注册与认证过程。
5.1. 假设 SaaS 消费方 ABC 的管理员 Jane 在其消费方 SaaS 实例的应用内用户管理中创建了新用户 Chuck。那么相应地,必须在 SAP IAS 中注册/创建一个新用户,并在 XSUAA 中创建一个所谓的影子用户。
你可能会问:为什么我们需要同时在 SAP IAS 和 XSUAA 中管理用户?在本示例中,我们决定在 XSUAA 这一侧手工维护影子用户。SAP IAS 作为所有 SaaS 消费方的集中用户存储,而这种手工方式确保只有在对消费方子账户中作为影子用户存在的用户才能访问应用。在上面的示例流程中,James 在 SAP IAS 中存在为用户,并在 XYZ 消费方子账户中作为影子用户存在。这让他可以访问子账户 XYZ 中的消费方 SaaS 实例。另一方面,消费方 ABC 的 Chuck 与 Jane 无法访问 XYZ 的 SaaS 实例,因为他们在相应子账户中没有对应的影子用户。
5.2. 了解了 SAP IAS 与 XSUAA 影子用户的基本思路后,我们来看看 Jane 在 ABC 的 SaaS 应用内用户管理中添加新用户 Chuck 后,实际流程是如何继续的。
SaaS 后端通过绑定到 values.yaml 文件中定义的 Cloud Identity Service 服务实例(application 计划),得以与集中式 SAP IAS 租户交互。服务计划为 application 的 Cloud Identity 服务实例只能创建在已配置 SAP IAS 实例作为受信任身份提供方的子账户中。
Kyma

Cloud Foundry

重要 - 在 SAP BTP 的 Trust Configuration 中设置 SAP IAS 信任时,会在 SAP IAS 中创建一个应用注册,用于对子账户中所有基于 XSUAA 的应用进行身份认证。

此外,我们示例应用的 mta.yaml 中定义的 Cloud Identity 服务实例(application 计划)在部署期间还会在 SAP IAS 中创建另一个应用注册。该服务实例绑定到 SaaS 后端,用于以编程方式与 SAP IAS 交互(例如注册或注销用户)。
Kyma


Cloud Foundry


把这样的服务实例绑定到 SaaS 后端,你就能获得一份 X.509 证书。使用这份 X.509 证书,SaaS 后端可以代表服务代理在 SAP IAS 中创建的应用注册调用 SAP IAS API(例如注册或注销用户)。
Kyma

Cloud Foundry

如下面的截图所示,绑定过程中生成的 X.509 证书让你可以管理 SAP IAS 中的应用注册,并代表该应用注册管理(注册、注销)用户。请记住,这个 SAP IAS 应用注册是在部署 SaaS 应用时创建的,与各个子账户的 XSUAA 和 SAP IAS 之间的信任设置所创建的应用注册无关。
Kyma

Cloud Foundry

具备以编程方式与 SAP IAS 交互的能力后,SaaS 后端就可以代表应用专属的应用注册在 SAP IAS 中创建新用户。用户 Chuck 在 SAP IAS 中注册后,会收到一封自动邮件,要求他完成 SAP Identity Authentication 注册。该邮件(样式与内容)可由 SaaS 提供方自定义。
小结 - 所有消费方子账户在 SAP IAS 中都有一个独立的应用注册(由 XSUAA 与 SAP IAS 之间的信任创建)。这些应用注册用于身份认证,访问各消费方子账户中受 XSUAA 保护的 SaaS 实例! 此外,每个 SaaS 应用在 SAP IAS 中还会创建一个专用的应用注册,用于以自动化方式为所有 SaaS 消费方在 SAP IAS 中注册和注销用户!
5.3. 在 SAP IAS 中触发用户注册流程的同时,Chuck 也会在 ABC 消费方子账户专属的 XSUAA 用户库中创建为影子用户,并分配相应的角色集合。对于这个影子用户,身份提供方选择的是集中式 SAP IAS 租户(由提供方管理的 Custom IAS tenant),而不是默认的 SAP ID Service(基础版本)。

基于 XSUAA 与 SAP IAS 的信任设置以及消费方子账户 XSUAA 中的专用影子用户,现在就可以使用 SAP IAS(作为 IdP)对基于 XSUAA 的应用(例如 SaaS 示例应用)的请求进行身份认证——只要影子用户存在并分配了所需的角色集合。
5.4. 注册成功后,Chuck 现在可以使用 SAP IAS 作为受信任 IdP,对消费方 ABC 的 SaaS 租户进行身份认证。这部分理解起来有点绕,如果一些解释有所重复,请见谅。
如前所述,虽然我们使用一个专用的 SAP IAS 应用注册进行用户管理(注册、注销等),但同一个应用注册不能用于身份认证流程。
SaaS 用户必须使用消费方子账户与 SAP IAS 之间建立信任时所创建的应用注册来进行身份认证——因为 XSUAA 会使用这个消费方子账户专属的应用注册,把身份认证传递到 SAP IAS(作为 IdP)。

在 SAP IAS 与 CAP 的原生集成(包括在 SAP IAS 中进行角色管理)落地之前,必须使用消费方子账户专属的应用注册进行身份认证。遗憾的是,该应用注册无法同时用于自动化用户管理,因为它在 SAP BTP 侧不会体现为一个服务实例。
好吧,信息量确实很大。让我们再总结一下这些步骤!
消费方管理员在 SaaS 应用内用户管理中创建新用户。
使用 Cloud Identity 服务绑定的 X.509 证书,在 SAP IAS 中注册该用户。
在消费方子账户中创建 XSUAA 影子用户,并分配角色集合。
用户收到自动邀请邮件后,自行在 SAP IAS 中完成注册。
现在,用户可以使用由消费方子账户 XSUAA - SAP IAS 信任创建的应用注册进行身份认证。
6. 测试 SAP IAS 集成
在测试 SAP IAS 集成之前,请再次确认是否满足以下前提条件。
拥有管理员访问权限的 SAP Identity Authentication 实例(单击此处)
提供方子账户与 SAP IAS 之间已存在信任配置(单击此处)
订阅方子账户与 SAP IAS 之间已存在信任配置(单击此处)
所有信任配置均已禁用影子用户自动创建(单击此处)
已在 SAP IAS 中把 SaaS 应用域添加为受信任域(单击此处)
应用部署已更新,包含新的服务实例与服务绑定(单击此处)
已基本理解注册与登录流程(单击此处)
已存在带有 Sustainable SaaS 订阅的租户子账户(单击此处)
都准备好了?太好了——那我们就来验证 SAP IAS 集成是否按预期工作!
6.1. 切换到你的(测试)租户子账户,确保已分配 SusaaS Administrator 角色,并在新的浏览器会话或隐私模式中测试。
6.1. 通过 SAP BTP Cockpit 的 Instances and Subscriptions 区域,在某个订阅方子账户中打开 SaaS 应用。

6.2. 由于你已在订阅方子账户的 XSUAA 环境与集中式 SAP IAS 租户之间建立信任,现在应该会看到一个新的选择页面,询问使用哪个身份提供方进行身份认证。由于你尚未创建 SAP IAS 用户,请继续使用 Default Identity Provider,并用默认的 SAP Identity Service 凭据登录。

6.3. 切换到 Manage Users 界面并创建新用户。出于测试目的,你可以为自己再建一个用户,但这次务必使用另一个电子邮件地址!


6.4. 新用户创建成功后,请检查邮箱,应该会收到来自集中式 SAP Identity Authentication Service 实例的邮件。邮件会要求你注册 Sustainable SaaS 应用。
提示 - 该邮件的样式与内容可以针对 SAP Identity Authentication Service 中的每个应用注册进行修改(单击此处)。

6.5. 单击邮件中提供的链接,进入注册表单,如有需要可以修改名和姓,并为 SAP Identity Authentication Service 账户设置密码。

6.6. 完成注册后会显示成功消息,此时可以关闭页面。你也可以单击 Continue,重定向到订阅方租户的 SaaS 应用实例。

6.7. 现在,新用户可以用 SAP IAS 凭据登录消费方租户实例。在相应的选择页面上,只需选择你的 SAP IAS 租户,而不是 Default Identity Provider。

提示 - 在认证页面上,你看到的不是 SaaS 应用注册的名称,而是由 XSUAA - SAP IAS 信任设置创建的应用注册名称。这与 使用 SAP Identity Authentication Service 实现集中用户管理 一章中描述的架构设置有关。该页面同样可以在 SAP Identity Authentication Service 中自定义(单击此处)。
6.8. 作为提供方管理员,你会在 SAP BTP Cockpit 的 XSUAA 用户管理中看到这个新用户。在下面的截图中可以看到,提供方管理员(使用 Default Platform Identity Provider -> SAP ID Service)已创建新用户(现分配给 Custom Identity Provider -> SAP Identity Authentication)。

6.9. 以管理员身份登录 SAP Identity Authentication Service 管理控制台,你可以在 SAP IAS 的 User Management 区域看到这个新用户。切换到 Applications 标签页,你会注意到该用户是由 Sustainable SaaS 应用注册的,但通过消费方专属的 XSUAA_

6.10. 若要跳过身份提供方选择页面,把 SAP IAS 作为默认身份提供方,请在相应租户子账户的 Trust Configuration 设置中禁用 SAP ID Service 登录。同时禁用 Create Shadow Users During Login。
重要 - 请记住,修改该设置后,你的初始用户(映射到 SAP Identity Service)将无法再登录租户订阅实例。


7. 为什么要这么复杂?!
是的,我们不得不承认,这套设置有点复杂,初看并不容易理解。不过它仍有某些优势,我们在这里强调一下。
7.1. 为什么不直接使用现有的 XSUAA - SAP IAS 信任应用注册来访问 SAP IAS API?
从技术上讲这是一个可行选项,但目前无法自动化,并且还有一些缺点!如前所述,在我们的设置中,SaaS 后端应用使用 Cloud Identity 服务绑定(application 计划)的 X.509 证书来访问 SAP IAS API。建立 XSUAA 与 SAP IAS 之间的信任并不会产生可绑定的服务实例。因此,证书或客户端凭据必须在 SAP IAS 中手工创建和轮换,并存储在 SAP BTP 侧。这并不理想!
7.2. 为什么每个 SaaS 应用要用一个独立的应用注册来在 SAP IAS 中注册用户?
除了上面提到的自动化便利,这种做法还有其他充分理由。首先,它让你可以自定义 SaaS 提供方所提供的每个 SaaS 应用的邮件模板和表单。此外,这种设置还支持这样一种场景:一个用户需要在某个消费方子账户中使用多个 SaaS 应用。这是什么意思呢?
假设只用一个应用注册(例如 XSUAA - SAP IAS 信任的那个)来注册和注销多个 SaaS 应用的用户。如果你从该应用注册中注销某个用户,他会立即从 SAP IAS 用户库中被删除。这是因为一旦用户从最后一个应用注册中注销,SAP IAS 就会把他从用户库中移除。结果——该用户再也无法登录!
为每个 SaaS 应用设置多个应用注册,并把用户分别分配到每个应用注册,就能缓解这个问题。只要用户没有被从所有应用注册中移除,他仍然可以登录其余的 SaaS 应用。
7.3. 难道不能用 SAP IAS 的管理 API 端点来管理 SAP IAS 用户吗?
当然可以。SAP IAS 提供了一个 API 端点,允许你直接在用户库中创建新用户,而不是代表某个应用注册去注册用户。不过,使用该 API 端点需要额外的手工步骤:在 SAP IAS 中创建一个技术用户,并在 SAP BTP 侧保存和轮换其凭据。此外,你会失去把用户注册到应用所带来的好处,即自动向新用户发送一封可自定义的邮件。
7.4. 这是否意味着我们也可以为每个 SaaS 应用自定义登录行为(界面或社交登录等流程)?
不行,目前无法做到,因为这些应用注册(按应用而非按消费方唯一)只用于在 SAP IAS 中(取消)注册用户,而不用于身份认证。截至目前,如果用户想对受 XSUAA 保护的 SaaS 应用进行身份认证,必须使用由 XSUAA - SAP IAS 信任创建的应用注册。如前所述,这意味着一个 SAP IAS 应用注册被用于某个消费方子账户中所有应用的身份认证。虽然这算一个小缺点(例如某些 SaaS 应用可能对认证有更严格的要求),但它至少允许你按消费方子账户定义不同的认证流程。
7.5. 这套设置将来会简化/增强吗?
很可能会——但目前还没有具体时间表。一旦 SAP IAS 与 CAP 这类框架(目前基于 XSUAA)之间实现端到端集成(含角色管理),为每个 SaaS 应用使用专用的应用注册就可能成为未来身份认证与用户管理的可行方案。这样用户就能直接针对同一个应用注册进行认证,而该注册同时用于在 SAP IAS 中管理用户。
8. 可能的增强场景
这套设置只是使用 SAP Identity Authentication Service 构建集中用户存储的一种示例。根据你自己的需求,还有更多增强或修改本场景的选项。我们来看看其中一些。
8.1. 为每个消费方提供独立的 SAP IAS 租户。如果你的某个消费方希望拥有其用户库的所有权与管理能力,你可以提供一个独立的 SAP IAS 租户。在这种情况下,需要确保在消费方子账户与该消费方专属 SAP IAS 实例之间设置好信任。
此时应用内用户管理无法开箱即用,因为 SaaS 后端应用(运行在提供方子账户中)无法在该消费方 SAP IAS 租户中创建应用注册。此时你需要修改实现,以支持以下场景:
在 SAP IAS 消费方租户中手工创建用于用户管理的应用注册,并把相应凭据存储在消费方子账户侧(例如存放在 Destination 或 Credential Store 实例中)。在 SaaS 应用中使用这些凭据,重新启用应用内用户管理。
利用该专用 SAP IAS 消费方租户中的用户组分配。在消费方子账户中应用相应的 XSUAA 组映射,就能让角色分配重新生效。这种方法同样需要修改代码,因为你需要实现额外的 SAP IAS API 调用来完成相应的组分配。在使用专用 SAP IAS 租户的情况下,你可以启用影子用户的自动创建,从而跳过 XSUAA 侧的手工用户创建。
8.2. 允许消费方使用自己的身份提供方。对大型 SaaS 消费方来说,这可能是更优选择,因为他们不需要在 SaaS 应用中手工管理用户,访问权限将基于组成员关系授予。
在这种情况下,应用内用户管理要么不再需要,要么需要修改。如果需要,就必须增强 SaaS 应用,使其支持消费方 IdP 的用户创建和/或组分配 API。这并非不可能,但超出了本示例应用的范围。自定义身份提供方的集成既可以发生在 XSUAA 层(从而跳过 SAP IAS),也可以发生在 SAP IAS 内部。SAP IAS 会充当代理,把认证转发给消费方的 IdP(更多细节见专家特性)。
8.3. 将 SAP IAS 用作集中用户存储,并改用基于用户组映射的认证方式。这样可以跳过在 XSUAA 侧为影子用户分配角色集合的步骤,但会增加 SAP IAS 侧的管理工作量。
使用 SAP IAS 中的专用用户组(如 "Admin_ConsumerABC" 和 "Admin_ConsumerXYZ"),可以在消费方 ABC 与 XYZ 的相应子账户中设置对应的组映射。这样就不必再手工为 XSUAA 影子用户分配角色集合,只需把 SaaS 应用的角色集合映射到消费方专属的用户组。为自动化创建 SAP IAS 中消费方专属的用户组,并把应用内用户管理连接到 SAP IAS 的组分配逻辑,需要做一些代码改动。在此场景中,你需要确保 SAP IAS 中的用户被分配到正确的用户组。
9. 更多信息
请通过以下链接进一步了解上述主题:
从 SAP S/4HANA 系统推送数据
Kyma ✅
Cloud Foundry ✅
与其它 SAP 解决方案集成,会让你的 SaaS 应用对 SaaS 消费方更有价值。这能让消费方在自己的 SaaS 服务中使用自有数据,并从中获得真正的业务价值。当然,SaaS 解决方案总可以提供 Excel 上传或在线界面来维护租户专属数据,但自动化的后端集成绝不只是锦上添花,尤其是在处理不断变化的数据集时。
在教程的这一部分,你将了解 SaaS 消费方如何把 SAP S/4HANA 这类基于 ABAP 的后端与其消费方租户 SaaS 实例连接起来,并以自动化方式把数据推送到租户数据库容器中。
从 SAP S/4HANA 系统推送数据
架构
前提条件
证书设置
开发包
OAuth 客户端配置文件
OAuth 客户端
Destination 配置
ABAP 编码环境
8.1. 结构
8.2. ABAP Objects 类
8.3. ABAP 程序
程序测试
后台作业
更多信息
重要 - 本示例把 CAP 的负载大小限制提高到了 50 MB。请查看 server.js 文件(单击此处),根据需要移除此设置或修改它。请记住,使用 SAP API Management 时适用不同的文件大小限制,你需要使用流式传输功能才能上传更大的文件。
1. 架构
你已在基础版本中了解了 SaaS API,而本教程这一部分的 API 调用不再由随机的外部来源触发,而是直接由 SAP S/4HANA 系统发出。借助数据提供方侧的定时作业,租户可以持续为其用户提供最新的数据输入。
见下面解决方案架构的相关部分:

2. 前提条件
你需要一套包含 Enterprise Procurement Model(EPM)的 NetWeaver 系统。EPM 模型应可在 NetWeaver 堆栈(EHP 2、> 7.3)和 ABAP 平台(> 1809)中使用。
提示 - EPM 是一个示例数据模型,包含各类产品的销售订单与采购订单,可以用专门的 ABAP 事务生成。请检查你的系统中是否可以访问事务 SEPM_DG,它就是 EPM 模型对应的数据生成器。此外,请确保系统中存在开发包 RS_TCO_EPM,因为示例代码会用到该包中的视图。
你需要在系统中拥有高级授权,例如
在 SM59 中配置 HTTP 目标。
在 OA2C_CONFIG 中配置 OAuth 2.0 客户端。
在 SE80 或 ABAP Development Tools 中开发。
在 STRUST 中维护所需的 SSL 证书。
你的系统需要允许到 SAP BTP 的出站 HTTP 连接。
你可以先用 SEPM_DG 事务在 EPM 模型中生成一些示例数据值。
3. 证书设置
为了确保推送环境正常工作,你可能需要向 ABAP 后端导入额外的 SSL 证书。取决于你的 API 使用自定义域还是默认的 SAP Kyma 子域,请通过 STRUST 事务把相应证书导入 SSL client SSL Client (Anonymous) 和 SSL client SSL Client (Standard) PSE。
Kyma

Cloud Foundry

尤其是在使用自定义域的场景中(例如使用 Let's Encrypt 签发的 CSR),你可能需要导入额外的证书,包括缺失的根证书。这能确保后端系统与 SAP BTP 上的 API 之间进行安全加密的通信。详细说明请查阅 SAP Help(单击此处)。
切换到修改模式(Ctrl+F1)
在导航树中双击 "SSL client SSL Client (Anonymous)"
在 "Certificate" 菜单中单击 "Import" 按钮
使用文件选择器选择你的 SSL 证书(见下面的截图)
单击带绿色对勾的按钮
证书详情显示后,单击 "Add to Certificate List"
在导航树中双击 "SSL client SSL Client (Standard)"
确保证书详情仍显示在右下面板的 "Certificate" 区域中
单击 "Add to Certificate List" 添加证书
最后单击 "Save" 按钮完成操作
作为 SaaS 提供方,你和你的消费方都可以直接在浏览器(例如 Chrome)中下载各自的证书,如下面的截图所示:


请使用事务 SMICM 中的跟踪文件(Goto -> Trace File)分析与证书相关的错误!
4. 开发包
在 Eclipse 的 ABAP Development Tools 中或使用 ABAP Development Workbench(SE80)新建一个开发包。给它取一个名字,例如 ZSUSAAS,或你选择的其他名称。
5. OAuth 客户端配置文件
5.1. 在你的 ABAP 开发包中创建一个名为 ZSUSAAS_PUSH_API 的 OAuth 客户端配置文件(点击可放大)。

把类型选择为 DEFAULT。下一步设置 OAuth 客户端时需要使用该客户端配置文件。

5.2. 在 Scopes 区域中添加 uaa.resource 作用域。

6. OAuth 客户端
6.1. 在基于 Web 的事务 OA2C_CONFIG 中新建一个 OAuth 客户端。该事务的默认路径为 https://<host_name>:<https_port>/sap/bc/webdynpro/sap/oa2c_config?sap-client=<client e.g. 100>。请使用有权限创建 OAuth 客户端的用户登录,然后单击 Create ...。

6.2. 输入以下值,然后选择 OK。
OAuth 2.0 Client Profile:
ZSUSAAS_PUSH_API,或上一步中定义的 OAuth 客户端配置文件名称Configuration Name:
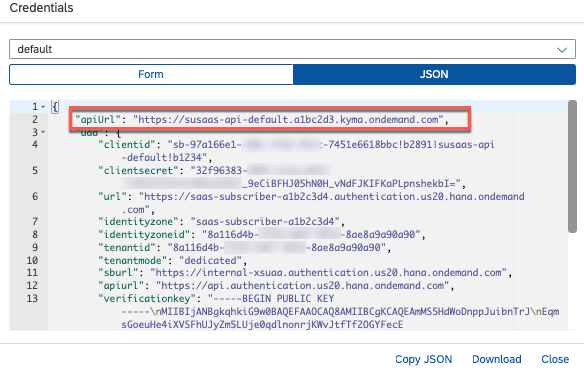
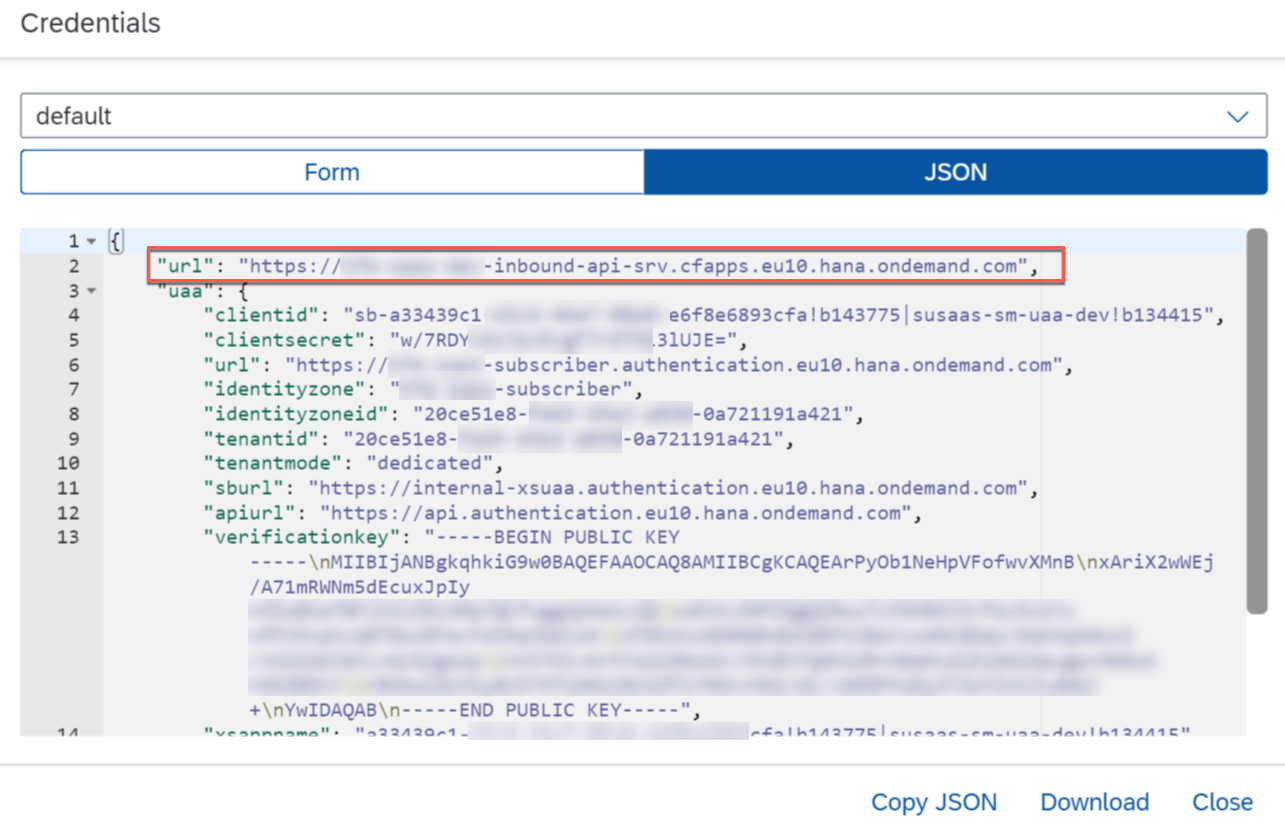
SUSAAS_PUSH_API_S4,或你选择的其他名称OAuth 2.0 Client ID:输入为 API 服务实例创建的服务绑定中的 clientid(单击此处)
Kyma
Cloud Foundry


6.3. 在 Administration 标签页中输入服务密钥的客户端密钥(client secret)。
6.4. 在 Authorization Server Settings 下输入 authorization 端点的 URL。
取服务密钥中的 uaa.url 参数,去掉 https:// 前缀,然后追加 /oauth/authorize
6.5. 在 Authorization Server Settings 下输入 token 端点的 URL。
取服务密钥中的 uaa.url 参数,去掉 https:// 前缀,然后追加 /oauth/token
6.6. 在 Access Settings 下选择以下设置,然后在屏幕最上方单击 Save。
Client Authentication: Basic
Resource Access Authentication: Header Field
Selected Grant Type: Client Credentials
重要 - 请注意,必须事先配置好代理设置。
6.7. 你的配置应与下图类似(点击可放大)。

7. Destination 配置
把 EPM 示例数据推送到 SaaS API 的 ABAP 逻辑会使用 NetWeaver 系统中定义的一个 Destination(目标)。请按以下步骤了解如何设置这样的 Destination。
7.1. 打开事务 SM59,选择 Create。
7.2. 为 RFC destination 输入一个名称,例如 SUSAAS_PUSH_API。
7.3. 选择连接类型 G(HTTP Connection to External Server)。
7.4. 在 Technical Settings 标签页中输入以下数据: - Target Host:服务密钥中的 apiUrl(不是 uaa.url!)参数(不带 https:// 前缀!) - Port:443
Kyma

Cloud Foundry

7.5. 在 Logon & Security 标签页中提供以下设置:
勾选 Do not use a user
把 SSL 设为 Active
勾选 Do not use certificate for logon

7.6. 选择 OAuth Settings,并按如下方式提供配置文件与配置:
重要 - 在 SM59 中设置 OAuth Settings 需要 SAP S/4HANA 2021 或更高版本。对于更早的版本,请查找相关博客和教程,了解如何在 ABAP 代码中搭建 OAuth2 流程。到社区中搜索 Configuring OAuth 2.0 and Creating an ABAP Program That Uses OAuth 2.0 Client API,了解在需要时如何在你的系统中完成设置。
Profile : ZSUSAAS_PUSH_API,或你指定的配置文件名称
Configuration: SUSAAS_PUSH_API_S4,或你指定的配置名称

7.7. 保存输入内容,然后单击左上角的 Connection Test。
7.8. 确保测试成功,并返回代码 200。

现在,这个 Destination 已可在 ABAP 代码中使用。
8. ABAP 编码环境
现在我们把拼图拼起来,使用 SaaS API 与 SM59 中定义的连接来推送一些数据。下面的 ABAP 开发对象既可以在 SAP GUI 中创建,也可以使用 ABAP Development Tools 创建。
8.1. 结构
请打开 Eclipse 中的 ABAP Development Tools,或使用 SAP GUI 中的 SE80 事务,创建上传流程所需的两个结构。
重要 - 请再次核对结构字段名称与类型是否与对应的目标视图 EPM_V_PROD 和 EPM_V_SALES_DATA 一致。我们无法保证所有版本之间的一致性。

Structure ZSUSAAS_S_PRODUCTS_UPL
描述 - Susaas 产品上传结构

组件 |
类型化方式 |
组件类型 |
数据类型 |
长度 |
小数位 |
坐标 |
短描述 |
|---|---|---|---|---|---|---|---|
PRODUCT_ID |
1 Types |
SNWD_PRODUCT_ID |
CHAR |
10 |
0 |
0 |
EPM:产品 ID |
TYPE_CODE |
1 Types |
SNWD_PRODUCT_TYPE_CODE |
CHAR |
2 |
0 |
0 |
EPM:产品类型代码 |
CATEGORY |
1 Types |
SNWD_PRODUCT_CATEGORY |
CHAR |
40 |
0 |
0 |
EPM:产品类别 |
SUPPLIER_ID |
1 Types |
SNWD_PARTNER_ID |
CHAR |
10 |
0 |
0 |
EPM:业务伙伴 ID |
TAX_TARIF_CODE |
1 Types |
SNWD_PRODUCT_TAX_TARIF_CODE |
INT1 |
3 |
0 |
0 |
EPM:产品税率代码 |
MEASURE_UNIT |
1 Types |
SNWD_QUANTITY_UNIT |
UNIT |
3 |
0 |
0 |
EPM:数量单位 |
WEIGHT_MEASURE |
1 Types |
SNWD_WEIGHT_MEASURE |
QUAN |
13 |
3 |
0 |
EPM:重量度量 |
WEIGHT_UNIT |
1 Types |
SNWD_WEIGHT_UNIT |
UNIT |
3 |
0 |
0 |
EPM:重量单位 |
CURRENCY_CODE |
1 Types |
SNWD_CURR_CODE |
CUKY |
5 |
0 |
0 |
EPM:货币代码 |
PRICE |
1 Types |
SNWD_UNIT_PRICE |
CURR |
15 |
2 |
0 |
EPM:产品单价 |
LANGU |
1 Types |
(使用内置类型) |
CHAR |
1 |
0 |
0 |
语言 |
TEXT |
1 Types |
SNWD_DESC |
CHAR |
255 |
0 |
0 |
EPM:名称与描述文本字段 |
请同时按下图完成所需的货币/数量字段映射。

Structure ZSUSAAS_S_SO_UPL
描述 - Susaas 销售订单上传结构
组件 |
类型化方式 |
组件类型 |
数据类型 |
长度 |
小数位 |
坐标 |
短描述 |
|---|---|---|---|---|---|---|---|
SO_ID |
1 Types |
SNWD_SO_ID |
CHAR |
10 |
0 |
0 |
EPM:销售订单编号 |
LIFECYCLE_STATUS |
1 Types |
SNWD_SO_LC_STATUS_CODE |
CHAR |
1 |
0 |
0 |
EPM:销售订单生命周期状态 |
BILLING_STATUS |
1 Types |
SNWD_SO_CF_STATUS_CODE |
CHAR |
1 |
0 |
0 |
EPM:销售订单确认状态 |
DELIVERY_STATUS |
1 Types |
SNWD_SO_OR_STATUS_CODE |
CHAR |
1 |
0 |
0 |
EPM:销售订单排序状态 |
SO_ITEM_POS |
1 Types |
SNWD_SO_ITEM_POS |
CHAR |
10 |
0 |
0 |
EPM:销售订单行项目位置 |
CURRENCY_CODE |
1 Types |
SNWD_CURR_CODE |
CUKY |
5 |
0 |
0 |
EPM:货币代码 |
GROSS_AMOUNT |
1 Types |
SNWD_TTL_GROSS_AMOUNT |
CURR |
15 |
2 |
0 |
EPM:总含税金额 |
TAX_AMOUNT |
1 Types |
SNWD_TTL_TAX_AMOUNT |
CURR |
15 |
2 |
0 |
EPM:总税额 |
NET_AMOUNT |
1 Types |
SNWD_TTL_NET_AMOUNT |
CURR |
15 |
2 |
0 |
EPM:总净额 |
QUANTITY |
1 Types |
SNWD_QUANTITY |
QUAN |
13 |
3 |
0 |
EPM:数量 |
QUANTITY_UNIT |
1 Types |
SNWD_QUANTITY_UNIT |
UNIT |
3 |
0 |
0 |
EPM:数量单位 |
DELIVERY_DATE |
1 Types |
TIMESTAMPL |
DEC |
21 |
7 |
0 |
UTC 长时间戳(YYYYMMDDhhmmssmmmuuun) |
PRODUCT_ID |
1 Types |
SNWD_PRODUCT_ID |
CHAR |
10 |
0 |
0 |
EPM:产品 ID |
CATEGORY |
1 Types |
SNWD_PRODUCT_CATEGORY |
CHAR |
40 |
0 |
0 |
EPM:产品类别 |
BP_ROLE |
1 Types |
SNWD_BUSINESS_PARTNER_ROLE |
CHAR |
3 |
0 |
0 |
EPM:业务伙伴角色 |
BP_ID |
1 Types |
SNWD_PARTNER_ID |
CHAR |
10 |
0 |
0 |
EPM:业务伙伴 ID |
COMPANY_NAME |
1 Types |
SNWD_COMPANY_NAME |
CHAR |
80 |
0 |
0 |
EPM:公司名称 |
TEXT |
1 Types |
SNWD_DESC |
CHAR |
255 |
0 |
0 |
EPM:名称与描述文本字段 |
ITEM_ATP_STATUS |
1 Types |
SNWD_SO_ITEM_ATP_STATUS_CODE |
CHAR |
1 |
0 |
0 |
EPM:销售订单行项目 ATP 状态 |
COUNTRY |
1 Types |
SNWD_COUNTRY |
CHAR |
3 |
0 |
0 |
EPM:国家代码 |
FIRST_NAME |
1 Types |
SNWD_FIRST_NAME |
CHAR |
40 |
0 |
0 |
EPM:名 |
LAST_NAME |
1 Types |
SNWD_LAST_NAME |
CHAR |
40 |
0 |
0 |
EPM:姓 |
OVERALL_STATUS |
1 Types |
SNWD_SO_OA_STATUS_CODE |
CHAR |
1 |
0 |
0 |
EPM:销售订单总体状态 |
LANGUAGE |
1 Types |
(使用内置类型) |
CHAR |
1 |
0 |
0 |
语言 |
请同时按下图完成所需的货币/数量字段映射。

8.2. ABAP Objects 类
在 ZSUAAS 开发包中新建一个 ABAP Objects 类。所需的代码片段可在 code 子目录中找到(单击此处)。
提示 - 这个辅助类会在你的示例程序中用于支撑相应的上传流程。它是一个通用实现,可以用同一套代码向不同的 API 端点发送不同实体的数据,例如本案例中的产品与销售订单。
Class ZSUSAAS_CL_UPLOAD
(单击此处 查看代码)

该类提供一个 GET_HTTP_CLIENT 方法,用于创建默认 ABAP HTTP 客户端特性的实例,使你能够使用 SM59 中定义的连接向 SaaS API 发送 HTTP 请求。POST_DATA_TO_API 方法负责使用该 HTTP 客户端实例把数据集发送到相应的 API 端点。本示例中的方法实现非常精简,你可以根据自己的需求加以增强,例如引入大数据集分包发送,或对错误请求进行完善的错误处理。CLOSE_CONNECTION 方法确保在把数据发送到 SaaS API 后重新关闭 API 连接。
请浏览该实现,以更好地理解在后续步骤导入的程序中调用这些方法时,底层发生了什么。
8.3. ABAP 程序
在这个示例应用中,我们将使用 ABAP 程序上传 Enterprise Procurement Model 中可用的 Product 与 Sales Order 数据集。正如本教程开头所说,在第一次推送数据之前,可以先用数据生成器事务生成新的销售订单。
为实现数据推送,请在 ZSUSAAS 开发包中创建两个程序。相应的示例代码可在 code 子目录中找到。
Program ZSUSAAS_R_UPLOAD_PRODUCTS
(单击此处 查看代码)

Program ZSUSAAS_R_UPLOAD_SO
(单击此处 查看代码)

请浏览该实现,了解读取了哪些 EPM 视图、数据如何转换为所需的 JSON 负载,并最终发送到 SaaS API。代码并不复杂,但请注意这是一个非常简单的场景,并不打算处理海量上传或完善的错误处理(例如主键重复或连接问题)。
尤其重要的是下面这几行代码。这里定义了 SM59 目标的名称,并声明了相应数据集对应的端点。如果你没有按本教程建议的名称来命名,请相应修改代码。

9. 程序测试
要端到端测试 SaaS 推送 API,只需执行上一步创建的程序。

如果没有出现任何错误消息,说明上传很可能成功了。要确认数据是否已成功上传到租户数据库容器,可以登录 SaaS 应用的相应租户,查看可用的产品(在创建新评估时),或查看提供方子账户中 API 服务应用实例的日志。
10. 后台作业
要自动化最新 EPM 数据的推送流程,可以把刚创建的程序放到后台作业中运行。要创建新的后台作业,请进入事务 SM36,对上面定义的两个程序分别按以下步骤操作,并按你个人的调度需求(每小时、每天、每周等)设置。
10.1. 为后台作业定义一个名称,例如 ZSUSAAS_UPLOAD_PRODUCTS。把优先级设为 C,并选择目标应用服务器。

10.2. 按 Enter 即可定义作业的第一个 Step。选择 ABAP program,并输入程序名称,例如 ZSUSAAS_R_UPLOAD_PRODUCTS。单击 Check 后,保存该步骤。

10.3. 返回作业详情。

10.4. 接下来需要为作业定义 Start Condition(启动条件),以便设置调度。

10.5. 条件类型选择 Date/Time,输入后台作业首次启动的日期和时间。确保勾选 Periodic Job 复选框,然后选择 Period Values 设置调度。

10.6. 决定作业按什么重复计划运行。单击 Check,然后保存设置。

10.7. 检查并保存启动条件,返回作业详情。

10.8. 现在应能看到作业已正确配置。

10.9. 保存作业以释放并启用它。

10.10. 应会看到确认作业已释放的成功消息。

10.11. 你可以在 Job Selection 中检查作业状态。请务必设置正确的筛选条件,尤其是开始日期。
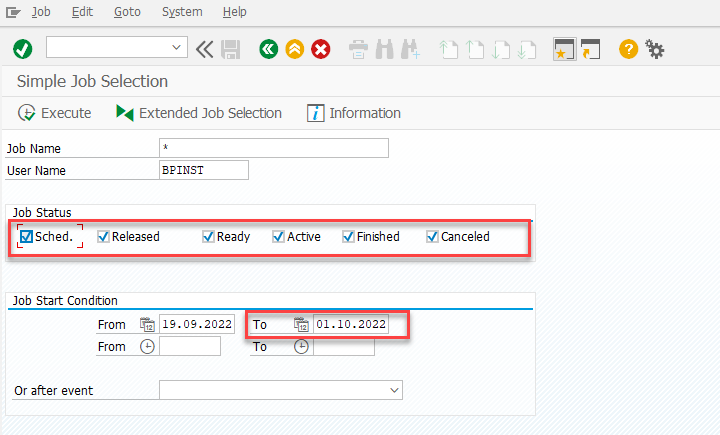
10.12. 在 Job Overview 画面中,你会看到作业处于 Released 状态。

11. 更多信息
请通过以下链接进一步了解上述主题:
集成 SAP API Management
Kyma ❌
Cloud Foundry ✅
重要 - 本教程的这一部分仅适用于 Cloud Foundry 部署!
由于你的 SaaS 应用包含一个 API,让 SaaS 消费方可以以编程方式与其租户数据库容器交互,因此你需要确保 API 端点得到妥善管理与监控。为此,你应该实现限流之类的功能,以防止例如 DoS 攻击。此外,你还可以通过按所选计划设置配额等方式,确保消费方之间公平使用资源。高级消费方可能比标准消费方有权每秒发送更多请求。妥善监控 API 有助于你分析性能问题并识别消费方的问题。
在本次任务中,你将学习如何确保发往 SaaS API 的每个请求都首先经过 SAP API Management——它是 SAP 为所有 API 相关需求提供的标准解决方案。
集成 SAP API Management
架构
前提条件
把 APIM 用作路由服务
绑定路由服务
API 策略深入解析
5.1. 解码 JWT 令牌
5.2. Spike Arrest 策略
5.3. API 配额策略
5.5. 更新 API Proxy 并部署更改
测试设置
部署描述文件
更多信息
1. 架构
SAP API Management 是进阶版本架构中部的一个新组件。在基础版本中,API 调用直接访问基于 CAP 的 API 服务;而现在所有请求都会经过这个额外组件,让你在处理进出站 API 流量时拥有极大的灵活性。
见下面解决方案架构的相关部分(点击可放大):

2. 前提条件
对于这套设置,请确保 SAP API Management 实例已启动并运行。由于 SAP API Management 是 SAP Integration Suite 的一项能力,请订阅 SAP Integration Suite 并激活相应的 API Management 功能。
请查看以下 SAP 帮助文档,获取详细的分步指南。

在继续执行后续任何步骤之前,请确保 SAP Integration Suite 实例的 API Management 能力已成功启用!
3. 把 APIM 用作路由服务
要把 SaaS API 与 SAP API Management 连接起来,可以使用一项名为 "APIM-as-route-service" 的 SAP BTP 服务,下面的博客文章对其做了更详细的说明:单击此处 与 这里。有关路由服务的更多信息,请查阅 Cloud Foundry 官方文档单击此处。
把这个服务实例与你的 API 路由结合起来,无论访问客户端调用的是 API Proxy URL 还是 API 的标准路由,都能强制执行 Spike Arrest 或配额等 API 策略。因此,请按下图所示创建一个 apim-as-a-route-service 服务提供的实例。
提示 - 如果你找不到相应的服务计划,请确认已在子账户权益中分配!该服务计划属于 API Management, API portal 服务!

由于 SAP Integration Suite 是最强大但也相当昂贵的 SaaS 产品之一,你可以考虑只在生产用 SaaS 环境中使用它。
4. 绑定路由服务
现在需要把路由服务绑定到标准的 SaaS API 路由。这可以使用 cf CLI 命令 bind-route-service(或 brs)完成。
Windows(命令行)
cf brs `<API service domain>` `<route service>` --hostname `<API service hostname>` -c '{\"api_name\":\"<API-Proxy name>\"}'

# Example #
cf brs cfapps.eu10.hana.ondemand.com susaas-apim-route-service --hostname dev-susaas-api-srv -c '{\"api_name\":\"SusaaS-API-Proxy\"}'
Mac 与 Windows(Power Shell)
cf brs `<API service domain>` `<route service>` --hostname `<API service hostname>` -c "{\"api_name\":\"<API-Proxy name>\"}"

# Example #
cf brs cfapps.eu10.hana.ondemand.com susaas-apim-route-service --hostname dev-susaas-api-srv -c "{\"api_name\":\"SusaaS-API-Proxy\"}"
route service - 上一步创建的路由服务实例名称。
API-Proxy name - 你可以为将在 API Management 中创建的 API Proxy 自由选择名称。
API service domain - API 服务的域,例如 cfapps.eu10.hana.ondemand.com 或你的自定义域。
API service hostname - cf apps CLI 命令返回的 API 服务主机名。
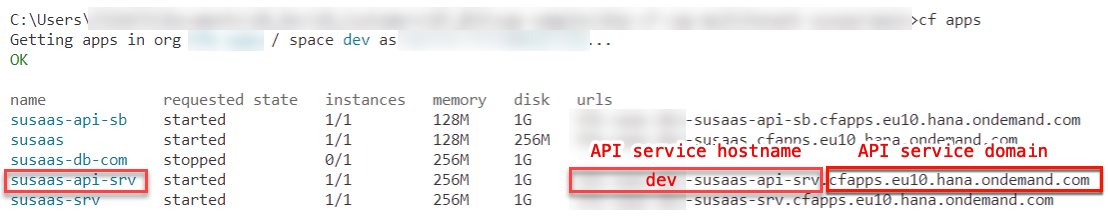

重要 - 该命令可能因 cf CLI 版本而异。你可以使用 cf brs --help 找到与你的 cf CLI 版本对应的正确命令。另外,如果使用自定义域,请务必更换 API 服务域。
在 cf CLI 中成功运行该命令后,你会在 SAP API Management 的 Develop 菜单中看到一个新的 API Proxy,名为 SusaaS-API-Proxy。

查看 API Proxy 详情,你会在描述中看到该 API Proxy 绑定到一个 Cloud Foundry 应用,也就是你的 SaaS API。从此以后,所有到达 SaaS API 路由的请求都会经过 SAP API Management,并应用相应的 API 策略。

5. API 策略深入解析
现在,你可以使用预配置的模板和功能为 API Proxy 应用相关的 API 策略。在本示例中,你将学习如何设置用于限流的 Spike Arrest 组件,以及基于消费方所订阅计划(standard/premium)的不同配额。
要设置相应策略,请单击 API Proxy 右上角的 Policies。

单击策略编辑器中的 Edit 切换到编辑模式。

5.1. 解码 JWT 令牌
我们从 API Proxy 的 PreFlow 开始,在其中放置 SaaS API 的限流器(Rate Limiter)。请查看下面的 SAP 帮助文档 进一步了解 SAP API Management 中的 Flow 类型。
5.1.1. 在本用例中,我们通过每个请求 JWT 令牌中的唯一 Client ID 来区分 SaaS API 客户端。因此,请先添加一个名为 DecodeJWT 的功能,以便在后续步骤中使用 JWT 令牌内容。

5.1.2. 把流元素重命名为 decodeJwt。如果你选择其他名称,请记录好,因为后续步骤会用到它。

5.1.3. 请从配置中删除 <Source>var.jwt</Source> 行。

5.2. Spike Arrest 策略
Spike Arrest 策略可以限制 API Proxy 处理的请求数量。它能保护你免遭性能下降和停机,是每个企业级 API Proxy 必不可少的组件。
5.2.1. 解码 JWT 令牌后,我们就可以使用策略工具箱中的 Spike Arrest 功能。请添加一个新实例,并把流元素重命名为 spikeArrest。

5.2.2. Spike Arrest 实例需要一个客户端标识符,在本场景中就是 Client Id。Client Id 来自前一个流元素(用于解码 JWT 令牌)。如果你最初的流元素命名不同,可能需要修改 decodeJwt 值。
<Identifier ref="jwt.decodeJwt.claim.client_id"/>
5.2.3. 你可以按需调整每分钟(pm)或每秒(ps)允许的请求数。Spike Arrest 的配置选项非常丰富,请查看其文档单击此处。
<Rate>1ps</Rate> instead of <Rate>30pm</Rate>

5.3. API 配额策略
除了 API 限流(保护 SaaS API 免受 DoS 攻击)之外,我们还通过引入基于计划的配额来增强 API Proxy。这使我们能够区分标准客户与高级客户,为 SaaS API 提供不同的服务等级(例如每天的请求数)。
5.3.1. 为了区分不同的 API 服务计划,我们使用 Subflows。这些 Subflow 会在 PreFlow 执行之后,基于特定条件执行。
只需单击 + 图标,为 Proxy Endpoint 创建一个新的 Subflow。

5.3.2. 我们使用三个 Subflow:standardPlanFlow、premiumPlanFlow 和 trialPlanFlow。这些 Subflow 会在通用 PreFlow 之后,根据你定义的条件立即执行。PreFlow 对所有请求都会执行。

5.3.3. 我们再次利用解码后的 JWT 令牌数据来区分请求。我们的 SaaS API Service Broker 会确保把所选服务计划作为 scope 注入所有签发的 JWT 令牌。这样你就能读取服务计划详情,并按如下方式把它加入 Flow Condition:
提示 - 请确保在添加条件之前先选中 standardPlanFlow。
jwt.decodeJwt.claim.scope ~ "*plan_standard"

5.3.4. premiumPlanFlow 的条件如下。
jwt.decodeJwt.claim.scope ~ "*plan_premium"
5.3.5. trialPlanFlow 的条件如下。
jwt.decodeJwt.claim.scope ~ "*plan_trial"
提示 - 从 JWT 令牌作用域中读取服务计划的做法,将来可能会被其他方案改进。
5.3.6. 现在,请求会根据消费方的服务计划选择交由不同的 Subflow 处理。在这些 Subflow 中,我们可以定义不同的配额(Quota)额度。要为 API 添加非常简单的配额限制,我们使用策略工具箱中的 Quota 功能。请把新的流元素在 standard 流中命名为 quotaStandard,在 premium 流中命名为 quotaPremium,在 trial 流中命名为 quotaTrial。

5.3.7. 在本示例应用中,standard 与 trial 配额按下文配置。该配置允许 API 客户每天向你的 API 发送恰好 1200 个请求。Quota 策略的完整配置选项可查阅相应文档单击此处。
提示 - 对于 premium 计划,我们把每日请求数翻倍到 2400,你也可以按自己选择的配置进行调整。
重要 - 请确保 Quota 策略配置同样包含 Client Id 标识符,如下面的示例所示。
重要 - 请确保不要在 Quota 策略的 Condition String 字段中填入任何值(见下面的截图)。
<Quota async="false" continueOnError="false" enabled="true" type="calendar" xmlns="http://www.sap.com/apimgmt">
 	<!-- 配额策略示例:为每个客户端把每日请求数限制为 1200 次,可按需调整 -->
 	<Identifier ref="jwt.decodeJwt.claim.client_id"/>
 	<Allow count="1200"/>
 	<Interval>1</Interval>
	<Distributed>true</Distributed>
 	<StartTime>2015-2-11 12:00:00</StartTime>
	<Synchronous>true</Synchronous>
 	<TimeUnit>day</TimeUnit>
</Quota>

5.3.8. 请再次检查各 Subflow 的 Condition String 以及相应的配额配置,它们应与下面的截图一致。


5.5. 更新 API Proxy 并部署更改
5.5.1. 请单击 Policy Editor 右上角的 Update。

5.5.2. 单击 Save 保存 API Proxy 更改。

5.5.3. 选择相应选项,确保对最新版本的 API Proxy 执行 Deploy。

6. 测试设置
就是这样,你已成功把 SaaS API 与 SAP API Management 集成,并配置了一些 API 策略。要测试这套设置,可以在某个消费方子账户中新建服务密钥(或使用现有的),然后尝试调用 API 端点,例如使用示例 HTTP 文件。
你会注意到,每秒调用 API 超过一次(例如使用 Postman 或 HTTP 文件)时,SAP API Management 会返回错误信息,因为 Spike Arrest 策略会介入。

7. 部署描述文件
API Management as route service(sap-apim-route-service)实例也可以定义在 mta.yaml 部署描述文件中。只需把下面的代码片段添加到 resources 中。不过,你仍然需要执行本教程所述的 cf bind-route-service 命令。
resources:
  - name: susaas-api-route-service
    type: org.cloudfoundry.managed-service
    parameters:
      service: apimanagement-apiportal
      service-plan: apim-as-route-service
8. 更多信息
请通过以下链接进一步了解上述主题: