分析 SAP BTP 上的用户和权限管理
学习目标
描述 SAP BTP 上的用户管理。
介绍 SAP BTP 上的角色和权限管理。
用户和权限管理的业务简介
视频:本节含 SAP 官方视频(视频 ID
1_lntdj2g4),需在 learning.sap.com 在线观看。
随着 IT 架构变得越来越复杂,安全主题变得越来越重要。您的公司必须管理应用程序用户(业务用户)和平台(管理员、操作员等)。 您想要分配角色和权限,并使用 SAP Cloud Identity Services 构建中央身份配置。使用或集成的所有 API 和接口也需要受到保护。
SAP BTP 上的用户和权限管理
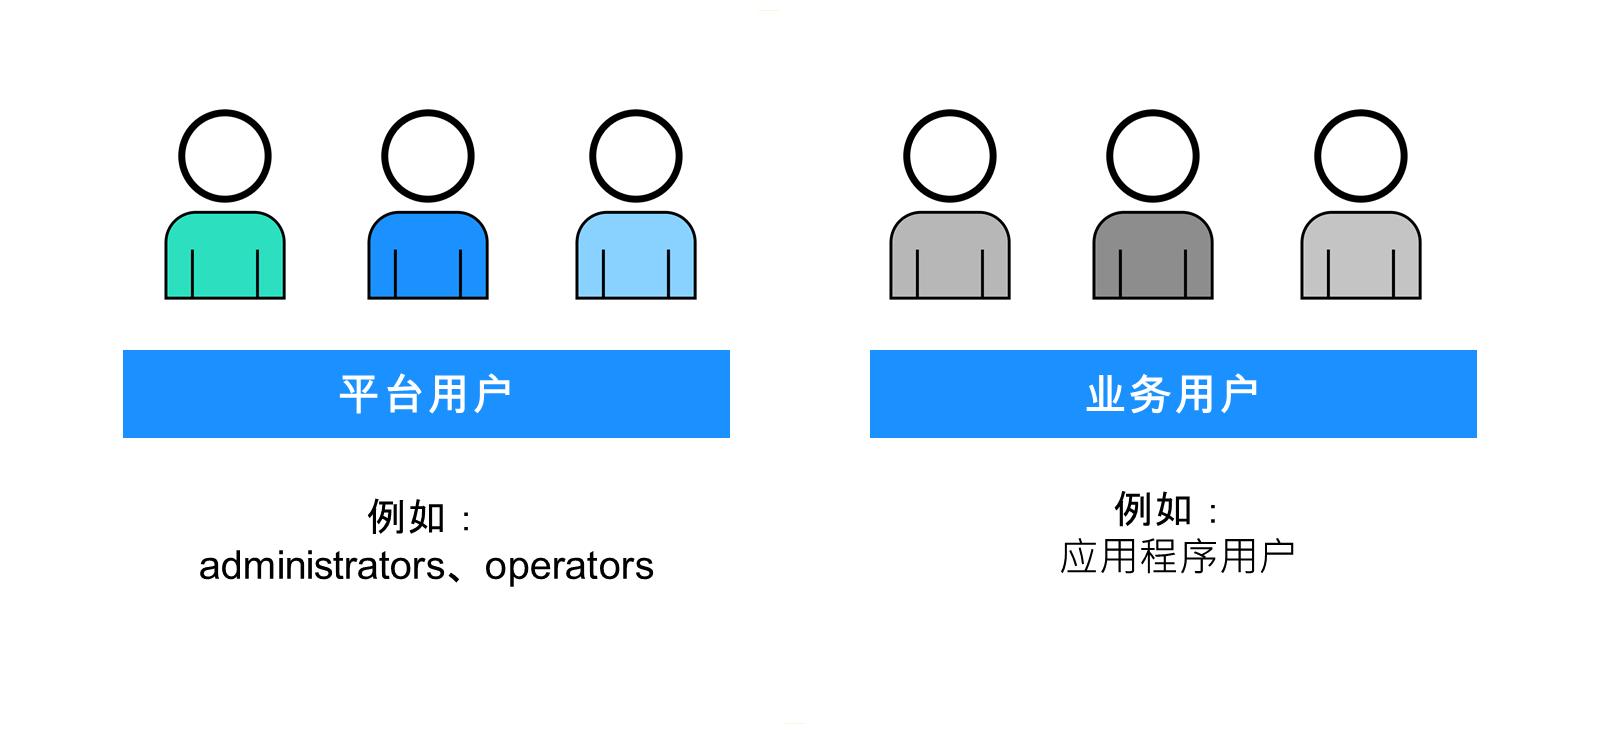
SAP BTP 区分:
平台用户通常是使用云管理工具并在 SAP BTP 上部署、管理和排除服务故障的管理员或操作员 (DevOps)。这些通常是直接登录 SAP BTP 主控室并在其中工作的用户。这些也可以是在 Cloud Foundry 空间中工作和使用服务的开发人员。
业务用户使用在 SAP BTP 上部署的业务应用程序。例如,已部署自定义应用程序的最终用户或已租用应用或服务(例如 SAP Business Application Studio)的用户是业务用户。
SAP BTP 上的平台用户
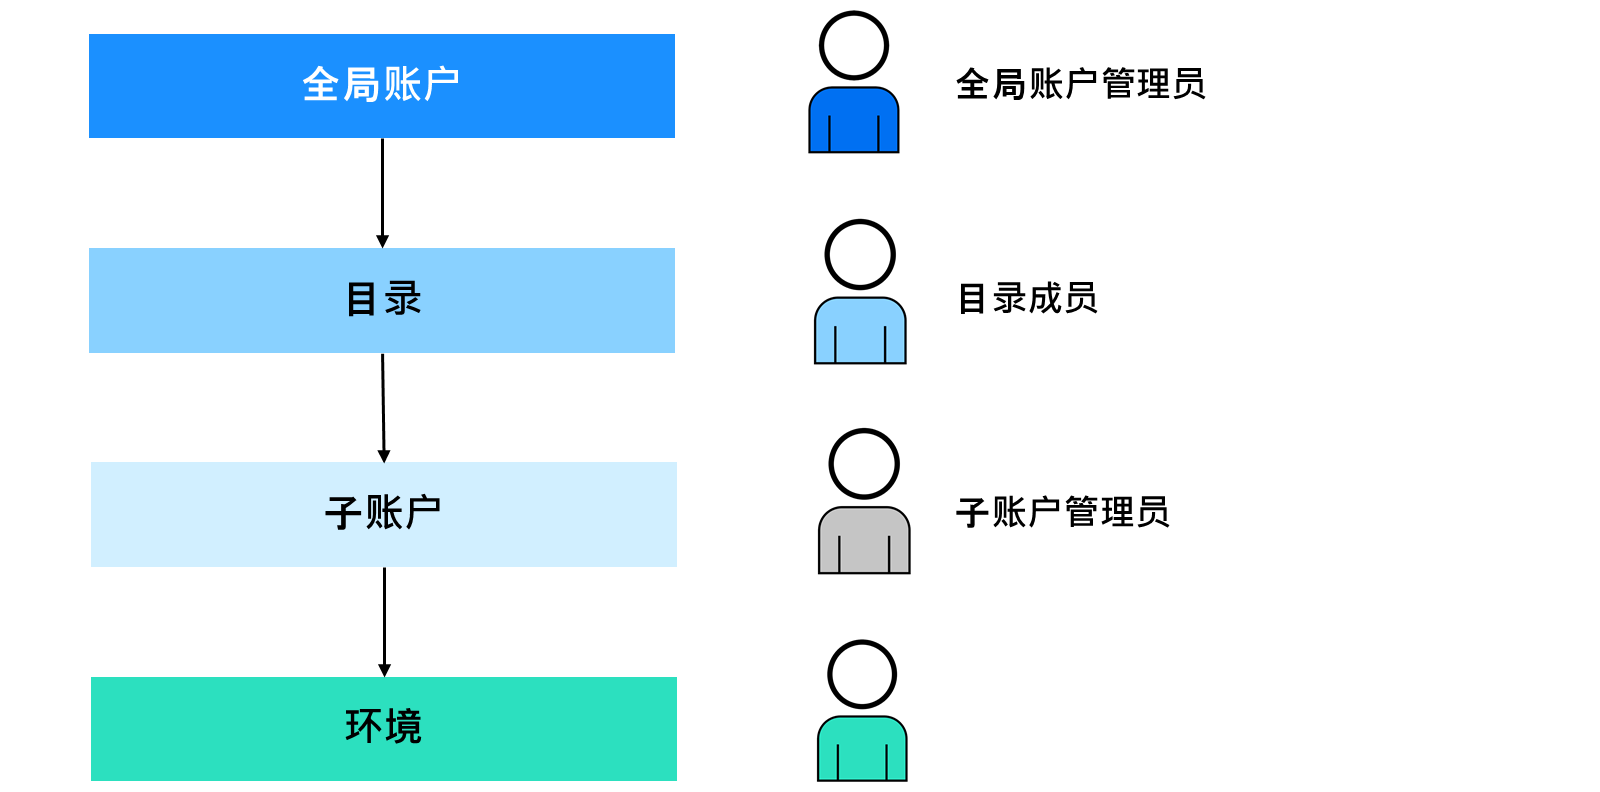
SAP BTP 在最高级别的全局账户中进行组织。全局账户是与 SAP 签订的合同的反映。它可以包含多个目录和/或多个为用户提供不同应用程序和服务的子账户。为了更好地组织和组织工作,已经有了更多的层次。例如,如果全局账户中的子账户过多,则可以创建目录对其进行构建。
子账户最多可以有三种环境:Cloud Foundry、Kyma 或 ABAP 环境。环境允许根据您的选择,使用不同的方法和工具开发和管理业务应用程序。当然,在环境及其内容(例如运行时、服务实例等)内部,也存在提供访问和权限所需的用户。
想要使用 SAP BTP 功能的任何人都必须通过角色以用户身份分配到特定权限。用户管理发生在从子账户上的全局账户和目录到环境的所有级别。在每个级别,都需要一名管理员,管理员负责管理这些级别的资源和用户。根据您所处的级别,管理方式有一些差异。
SAP BTP 上的用户管理
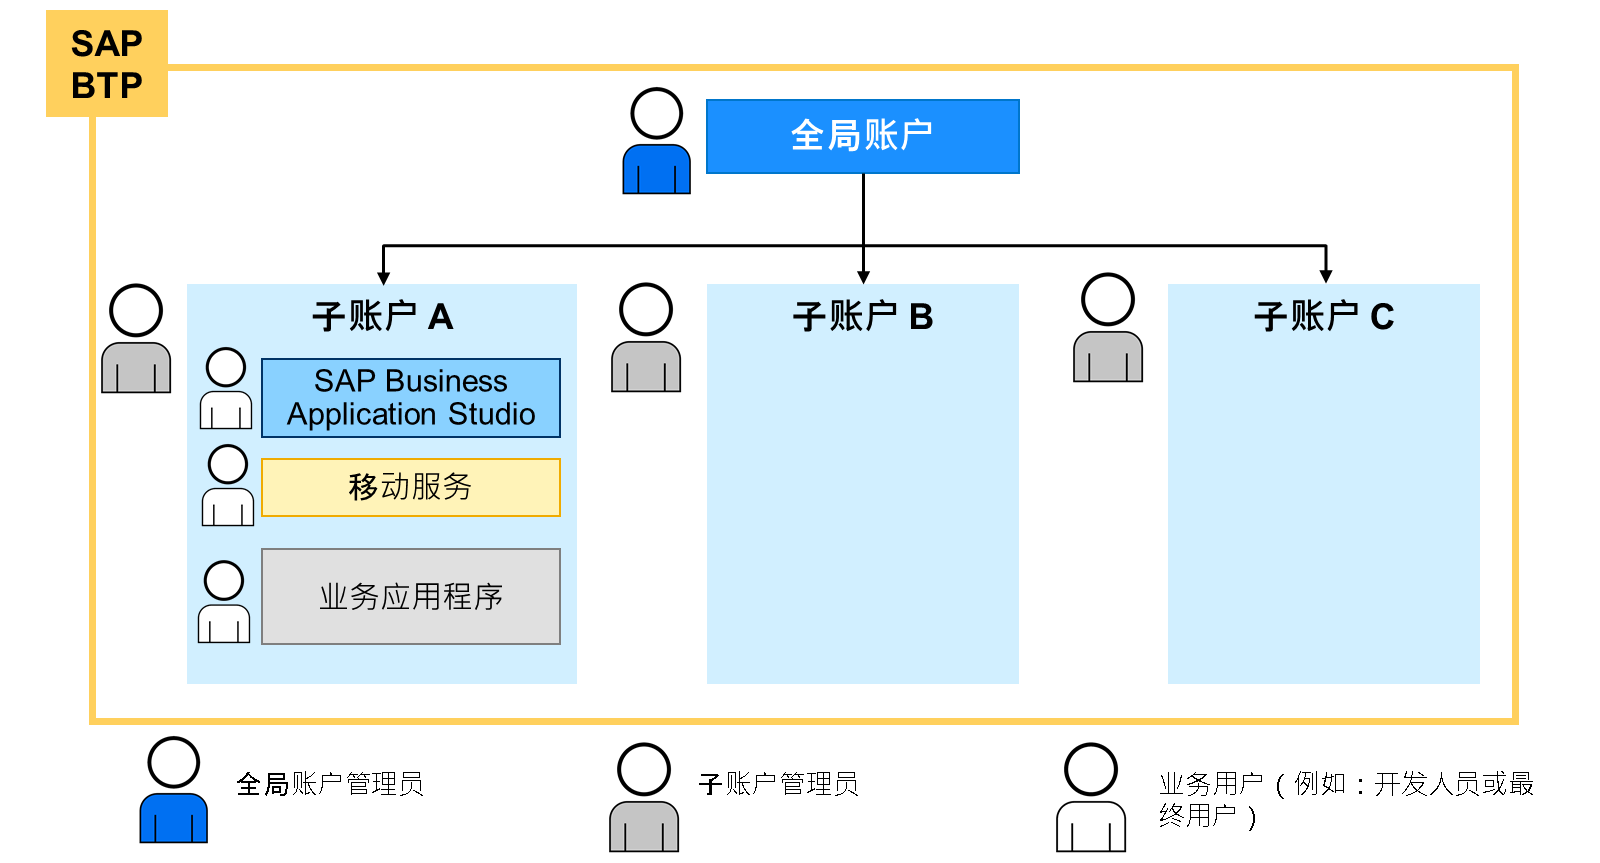
当客户与 SAP 签署合同时,会在全局账户级别创建一个用户。在此级别,定义权益,分配实体和服务,包括开票信息。全局账户管理员最初可以登录 SAP BTP 来管理这些权利,并创建目录和子账户。为确保多名员工可以管理全局账户,管理员需要在全局账户级别创建其他用户并为其分配管理员权限。
通常,全局账户由各种子账户组成。全局账户管理员创建子账户时,它们会自动成为子账户的管理员。子账户管理员可以管理权利、服务租用、在子账户级别创建其他用户并将角色分配给用户。子账户管理员仅获取子账户的管理权限,不获取全局账户的管理权限。
子账户管理员还会创建业务用户。业务用户是在 SAP BTP 上提供的应用程序和服务(例如:SAP Business Application Studio)或业务应用程序 (SaaS) 的使用者,这些应用程序和服务是借助 SAP BTP 提供的工具和服务创建的。这些用户可以访问 SAP BTP,但他们无法执行任何管理任务。如果业务用户仅使用 SAP BTP 上的单个应用程序,则他们不一定需要访问 SAP BTP 主控室(即子账户),而是仅需要访问 应用程序。在这种情况下,子账户管理员在子账户级别创建用户,并且仅向用户分配应用程序权限。
了解更多
角色和权限
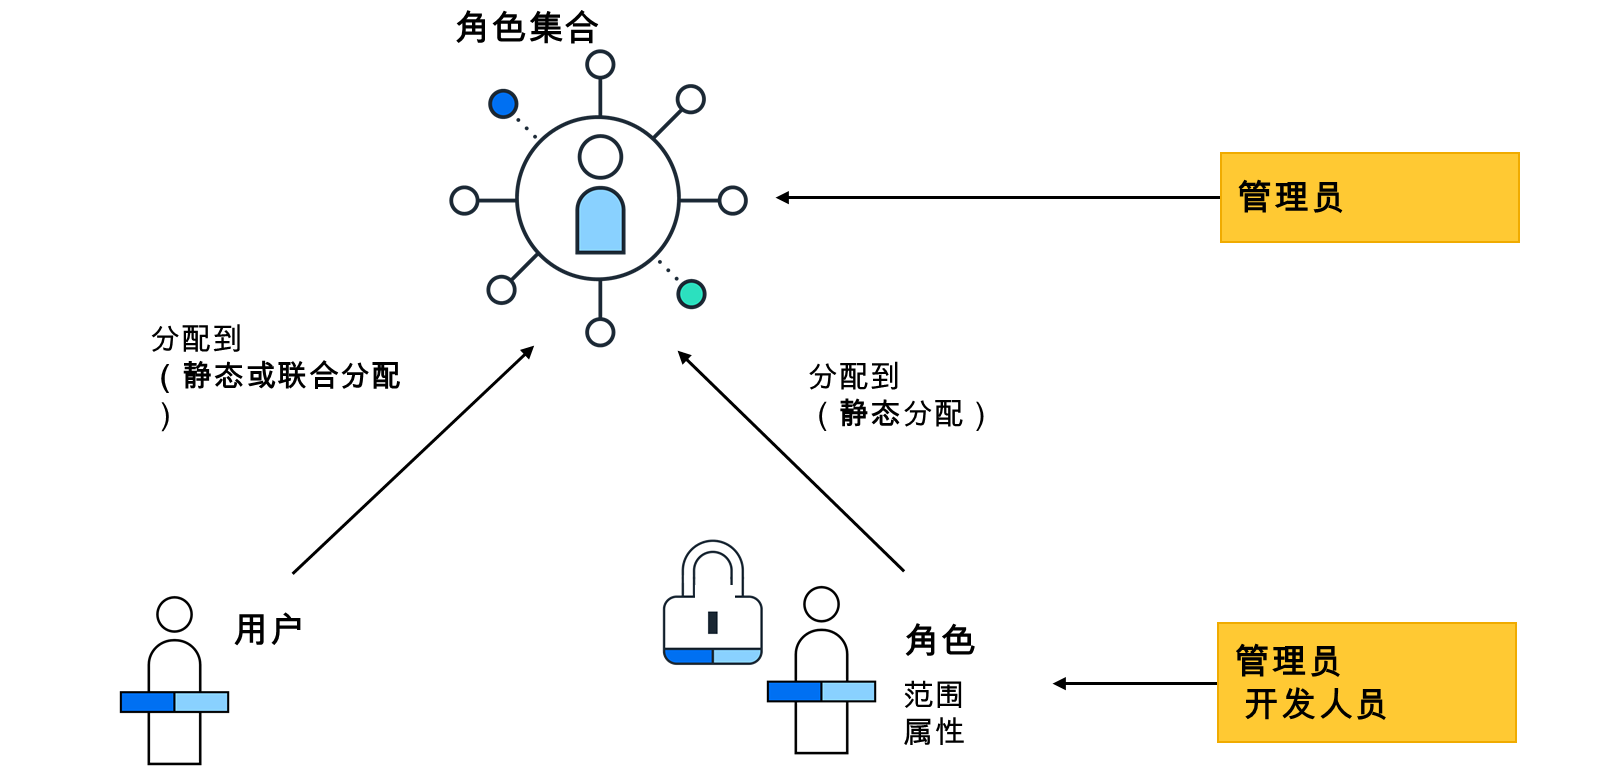
要使用 SAP BTP 的不同功能,您需要获得相应权限。您可以使用角色和角色集合配置权限。
角色集合
角色集合由单个角色组成,这些角色结合了 SAP BTP 上的资源和服务的权限。角色集合可以包含一个或多个角色。仅将角色集合分配给用户,而不分配单个角色。角色及其权限通过角色集合分配自动提供给用户。在每个 SAP BTP 级别单独管理角色集合。全局账户中存在的角色集合在子账户中不存在。同样,子账户中的角色集合在全局账户中不可用。
SAP BTP 已经为平台用户和应用程序用户提供了一组预定义的角色集合。要为全局账户、目录、子账户等中的平台用户设置管理员访问权限,SAP BTP 上特定级别的现有管理员会将预定义的角色集合分配给其他平台用户。
对于可在 SAP BTP 上租用的应用程序的用户,还有可在应用程序租用后使用的预定义角色集合。还可以使用 中的角色创建自定义角色集合,为部署在 SAP BTP 上的自定义应用程序提供权限。
角色
这些角色根据您使用的 SAP BTP 服务和为服务提供角色模板的开发人员提供。从 服务启用后,可以定制这些角色模板。对于许多场景,这是不可能的,您需要使用服务提供的角色,并且可以开始将其编写到角色集合中,并将这些角色集合分配给用户。服务的开发人员也可能提供角色集合模板,但除此之外,您始终可以创建自己的角色集合。
有关分配角色集合的详细信息
注意
SAP BTP 的所有用户都存储在身份提供者中。如何将用户分配到其权限,取决于与身份提供者的信任配置类型。如果您通过 SAP ID 服务使用缺省信任配置,则直接将用户分配到角色集合。但是,如果您使用自定义身份提供者,可以直接将角色集合分配给单个用户,也可以将角色集合映射到身份提供者中定义的用户组或其他用户属性。这称为联合。
自定义身份提供者托管可以属于用户组的用户。通过将角色集合分配到一个或多个用户组,高效使用联合。角色集合包含此用户组所需的所有权限。此方法可节省添加新业务用户的时间。只需将用户添加到相应的用户组中,新业务用户即可自动获取角色集合中包含的所有权限。
了解更多
本课程的关键要点
SAP BTP 具有用于管理角色集合并将其分配给平台用户或主要使用应用程序和服务的业务用户的内置功能。SAP BTP 内部的平台用户需要在体系结构级别通过全局账户、目录、子账户和空间进行管理和分配。