在 SAP BTP 上管理用户与权限
学习目标
管理全局账户中的用户
管理目录中的用户
管理子账户中的用户和权限
使用角色集合处理权限分配
在紧急情况下采取行动
全局账户中的用户管理
安全建议是:在将来自默认身份提供者的更多平台用户添加到全局账户之前,先获取您的 SAP Cloud Identity services 自定义租户并将其连接到该账户。然后在您的租户中为您自己和其他人创建用户,或将其连接到您的企业身份提供者。最后,将来自自定义身份提供者的相关用户添加到您的 SAP BTP 账户,并为其分配权限。
Note
通常,您的公司中应该已经有一个 SAP Cloud Identity Services 租户。如果没有,您可以申请一个 — 更多帮助请参见产品文档。
Note
在本课中,我们重点介绍通过 SAP BTP 主控室手动分配权限。预置方法和联合方法不在本学习路径中进一步说明。
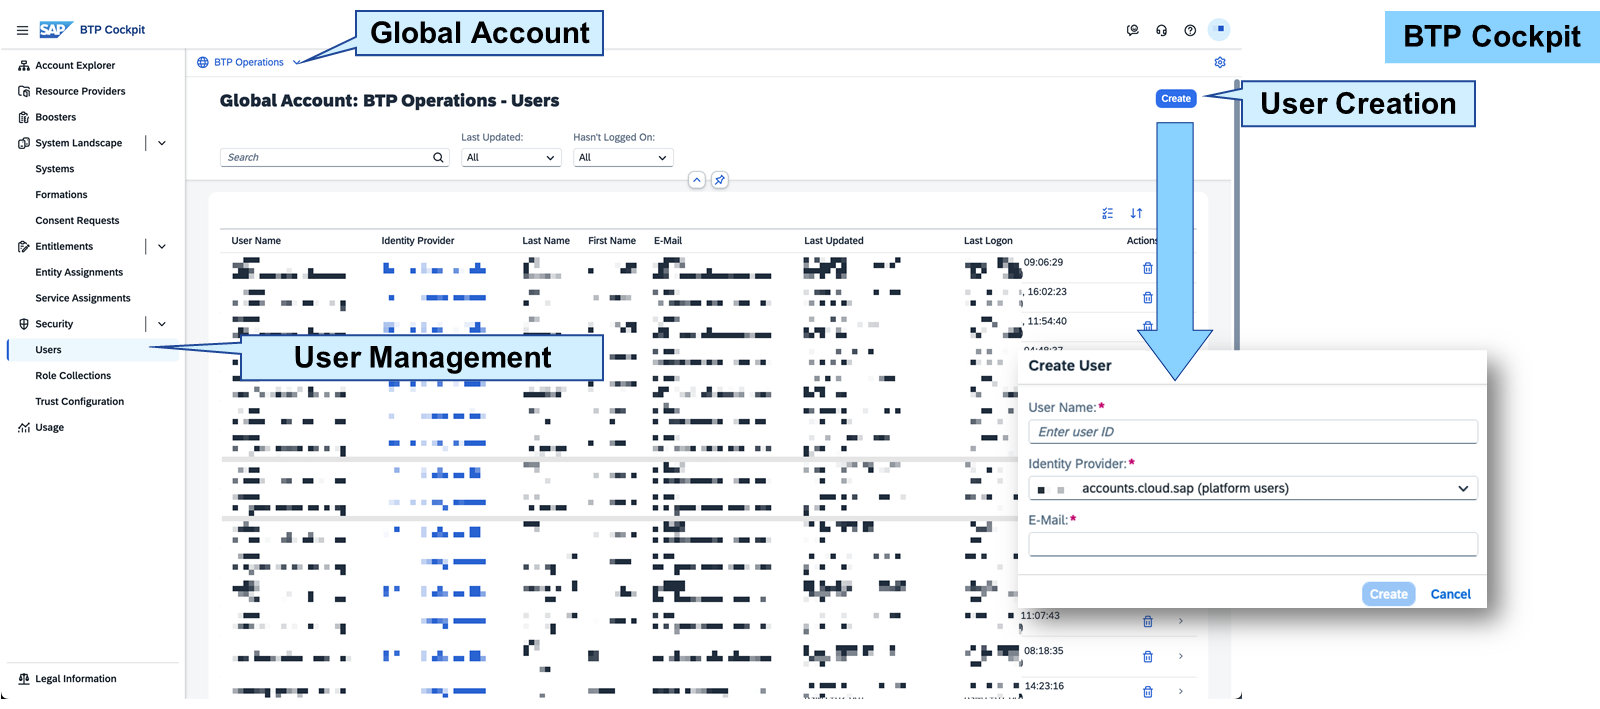
在全局账户中,您可以创建平台用户并为其分配预定义角色集合。
要创建用户,您需要导航到安全→用户,然后选择右上角的创建按钮。
创建新用户时,您始终必须指定身份提供者。您可以在身份提供者字段中更改身份提供者。
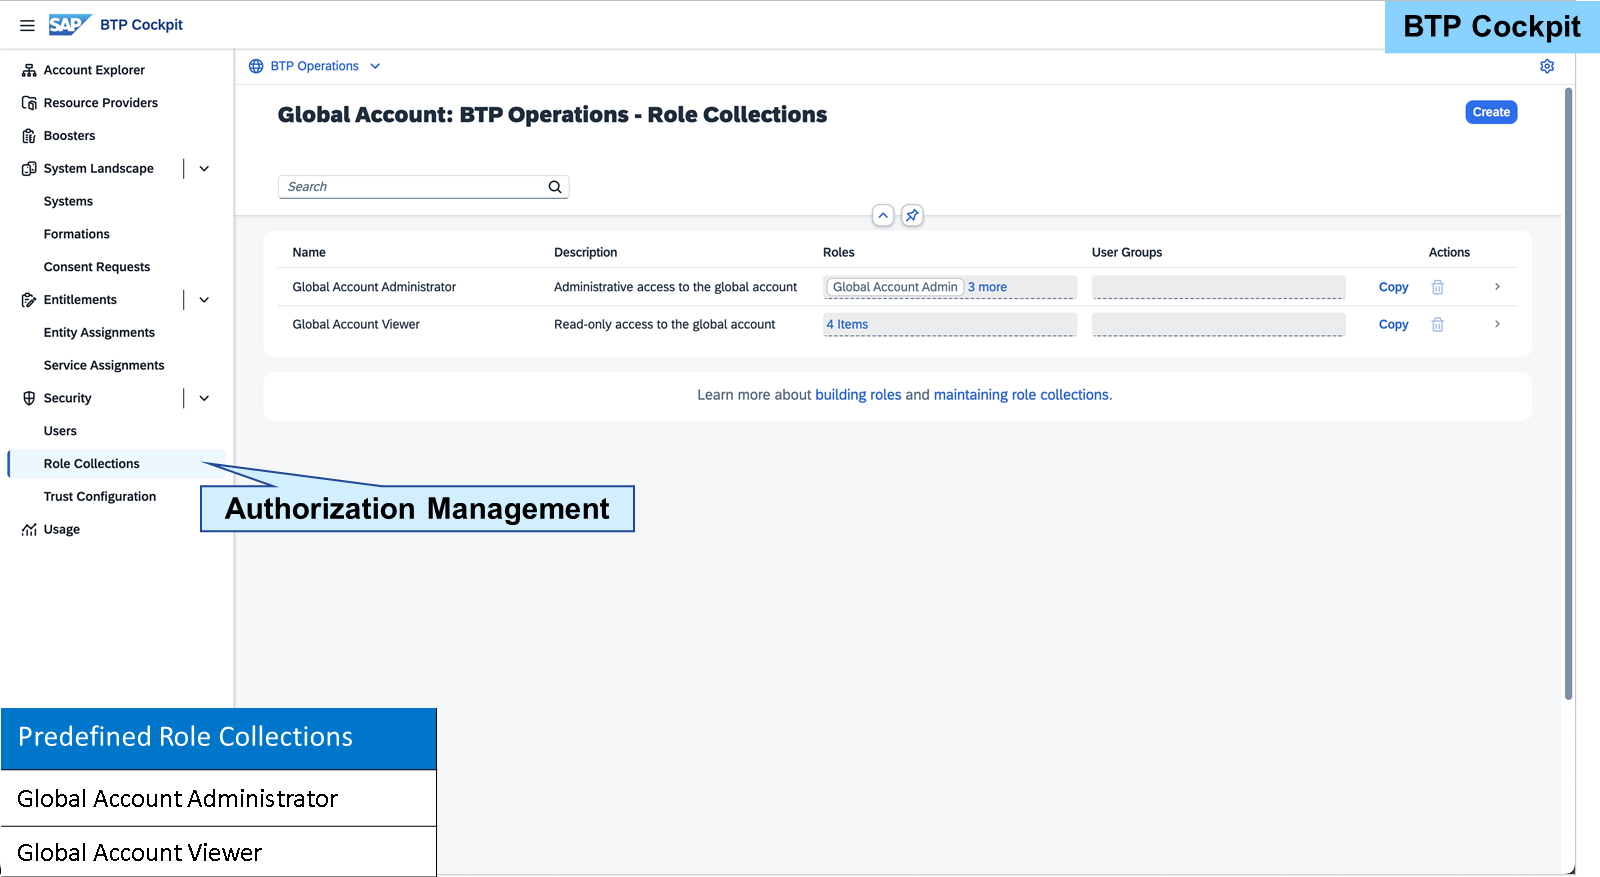
有一个用于管理任务的预定义角色集合,以及一个用于对全局账户进行只读访问的角色集合。
通过全局账户管理员角色集合,用户可以执行以下任务:
在全局账户内创建新的子账户并编辑现有子账户
管理权利
管理用户
管理角色集合
通过全局账户查看者角色,用户仅获得对上述项目的读取访问权限。
使用全局账户预定义角色的权限时,用户无权访问任何非由其创建的子账户。
目录中的用户管理
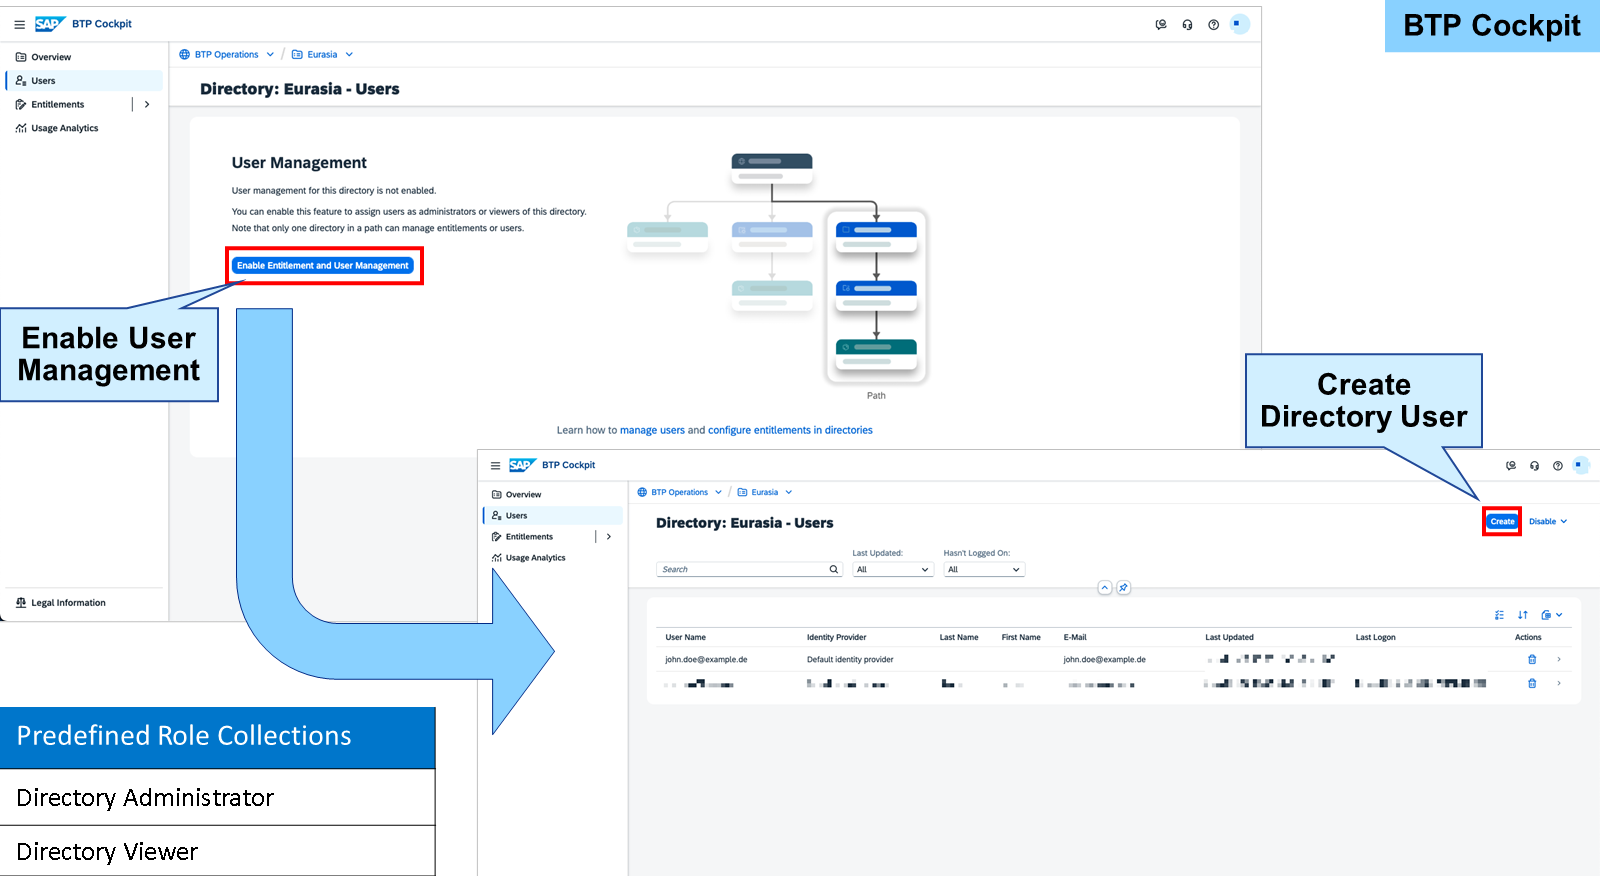
您可以创建目录以实现更好的结构划分。此外,您还可以为目录启用用户管理。您可以创建和维护目录管理员和查看者。这是一个可选步骤,如有需要,您可以随时再次禁用它。
如果您希望除自己之外还有更多目录管理员,请启用用户管理。否则,请保持禁用状态。如果您使用目录中的权利管理,强烈建议设置多个目录管理员。
子账户中的用户管理
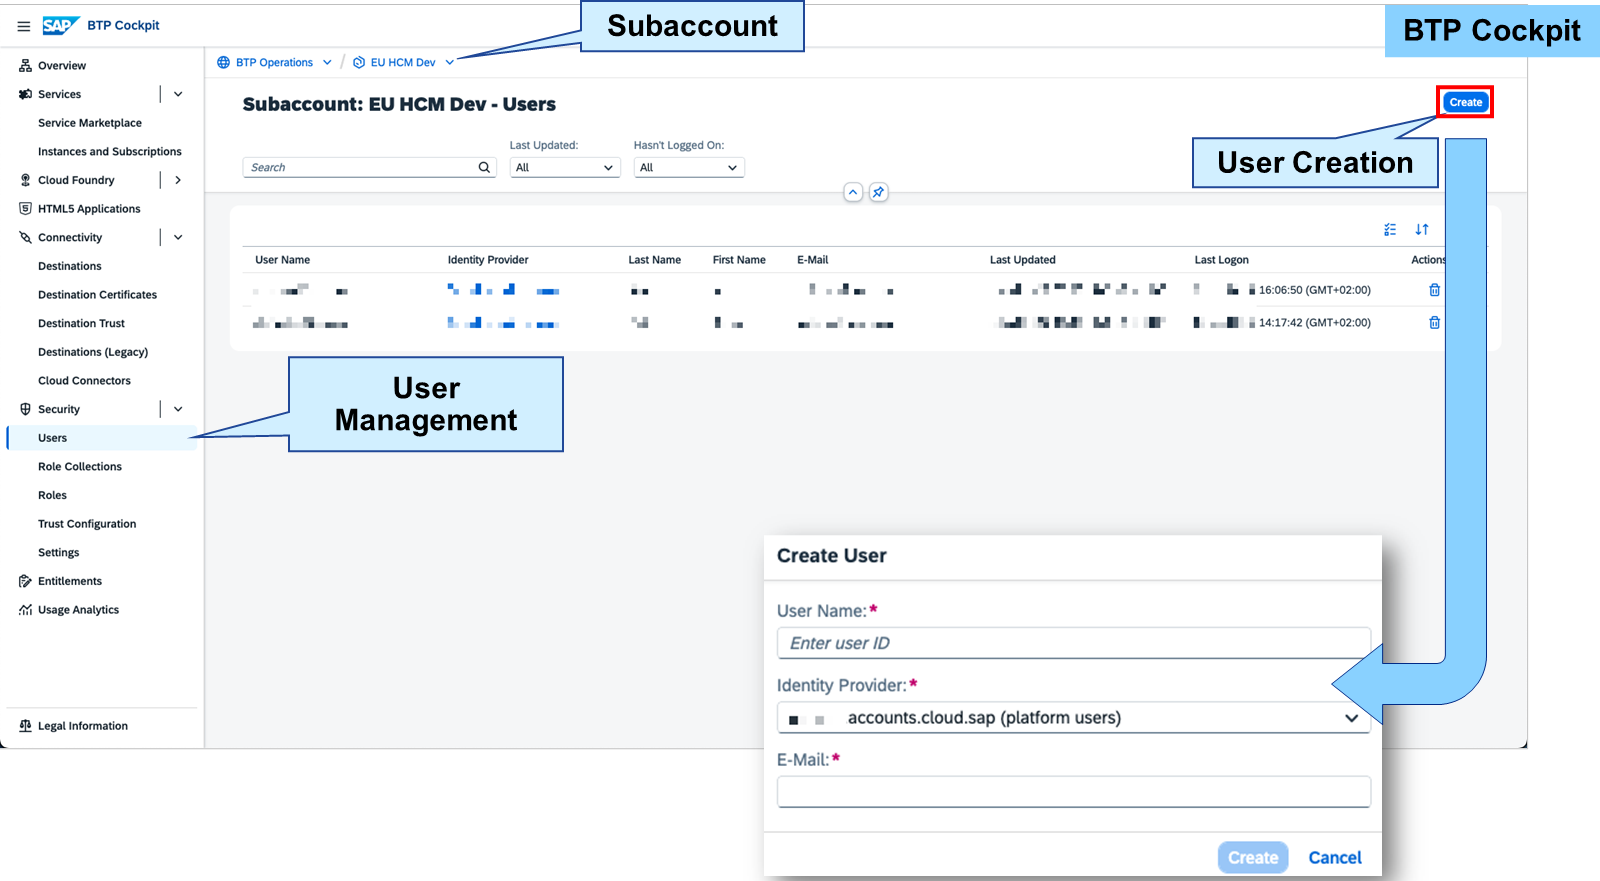
添加新用户时,您始终必须指定身份提供者。您可以在身份提供者字段中更改身份提供者。
如果用户应能够访问某个子账户,则需要在子账户级别的安全→用户下添加该用户。
要将新用户添加到子账户,请执行以下步骤:
打开 SAP BTP 主控室。
转到您的子账户。
选择 安全 → 用户 。
选择 创建 。SAP BTP 主控室会显示一个对话框,您可以在其中输入用户数据。
在 用户名 和 电子邮件 字段中输入用户的电子邮件。
选择存储该用户的身份提供者。在 身份提供者 字段的下拉列表中,会显示已在子账户中配置信任连接的身份提供者。 如果您已在全局账户中配置了自定义身份提供者,并且想为子账户创建新的平台用户,请在身份提供者字段中选择用于平台用户的 IAS 租户。
选择 创建 。
现在,您可以继续为新用户分配角色集合。
Note
来自 SAP ID service 的用户通过其电子邮件地址而非用户 ID 来识别。这就是为什么在使用默认身份提供者创建新用户时,您需要输入电子邮件地址作为用户名。如果您有多个用户账户在 SAP ID service 中共享同一电子邮件地址,它们都会获得相同的权限。
更多信息,请参见创建用户。
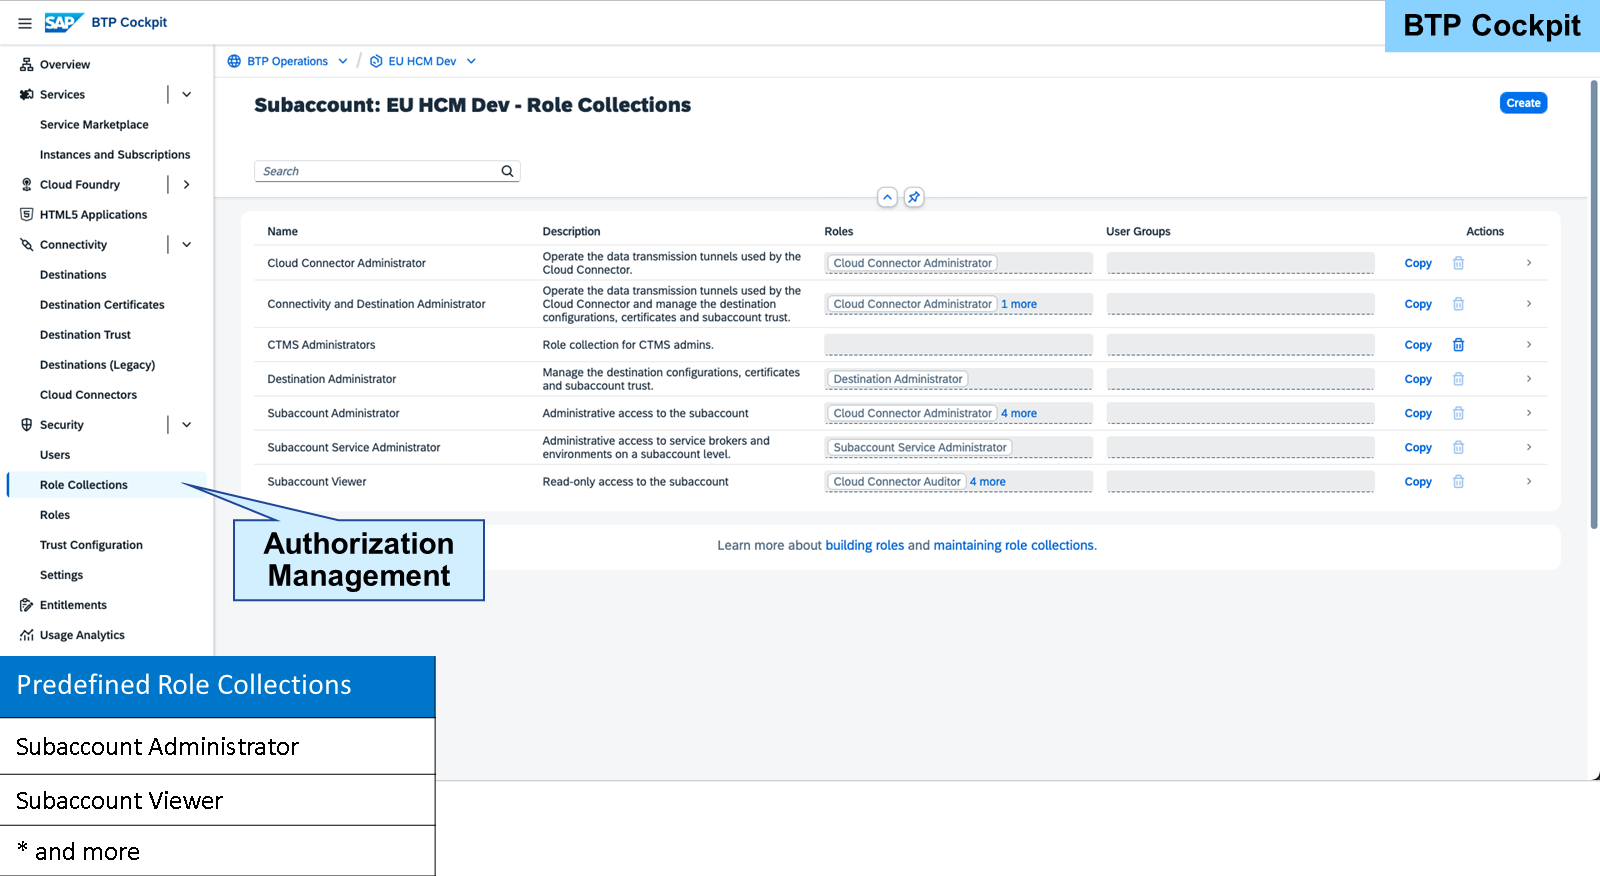
子账户中的默认角色集合
在将平台用户添加到子账户时,可以使用多个预定义角色集合。以下是最重要的两个:
子账户管理员
子账户查看者
如果您将子账户管理员角色集合分配给某个用户,就为该用户授予了子账户的管理权限。该用户随后可以查看和配置子账户的权利、创建用户、分配角色集合、配置信任、创建目标(Destination)等。
创建子账户的用户会自动获得管理员权限。所有其他用户都必须显式添加为子账户用户,并分配相应的角色集合。
在初始部署账户之后,云管理工具中还提供其他默认角色集合。如果您不想向用户提供所有管理权限,而是将其缩小到特定任务(例如连接性管理),则只需分配相关的角色集合。
在子账户中创建管理员用户
业务示例
SAP BTP 中的用户管理在每个级别上单独进行。因此,为确保管理员能够登录子账户并执行管理任务,您必须在子账户级别创建用户,并通过分配角色集合提供必要的权限。要向用户分配管理员权限,您可以使用 SAP BTP 中预定义的默认角色和角色集合。
任务 1:在子账户中创建平台用户
Exercise:Start Exercise(SAP 官方交互式练习)
向用户分配应用程序特定的权限
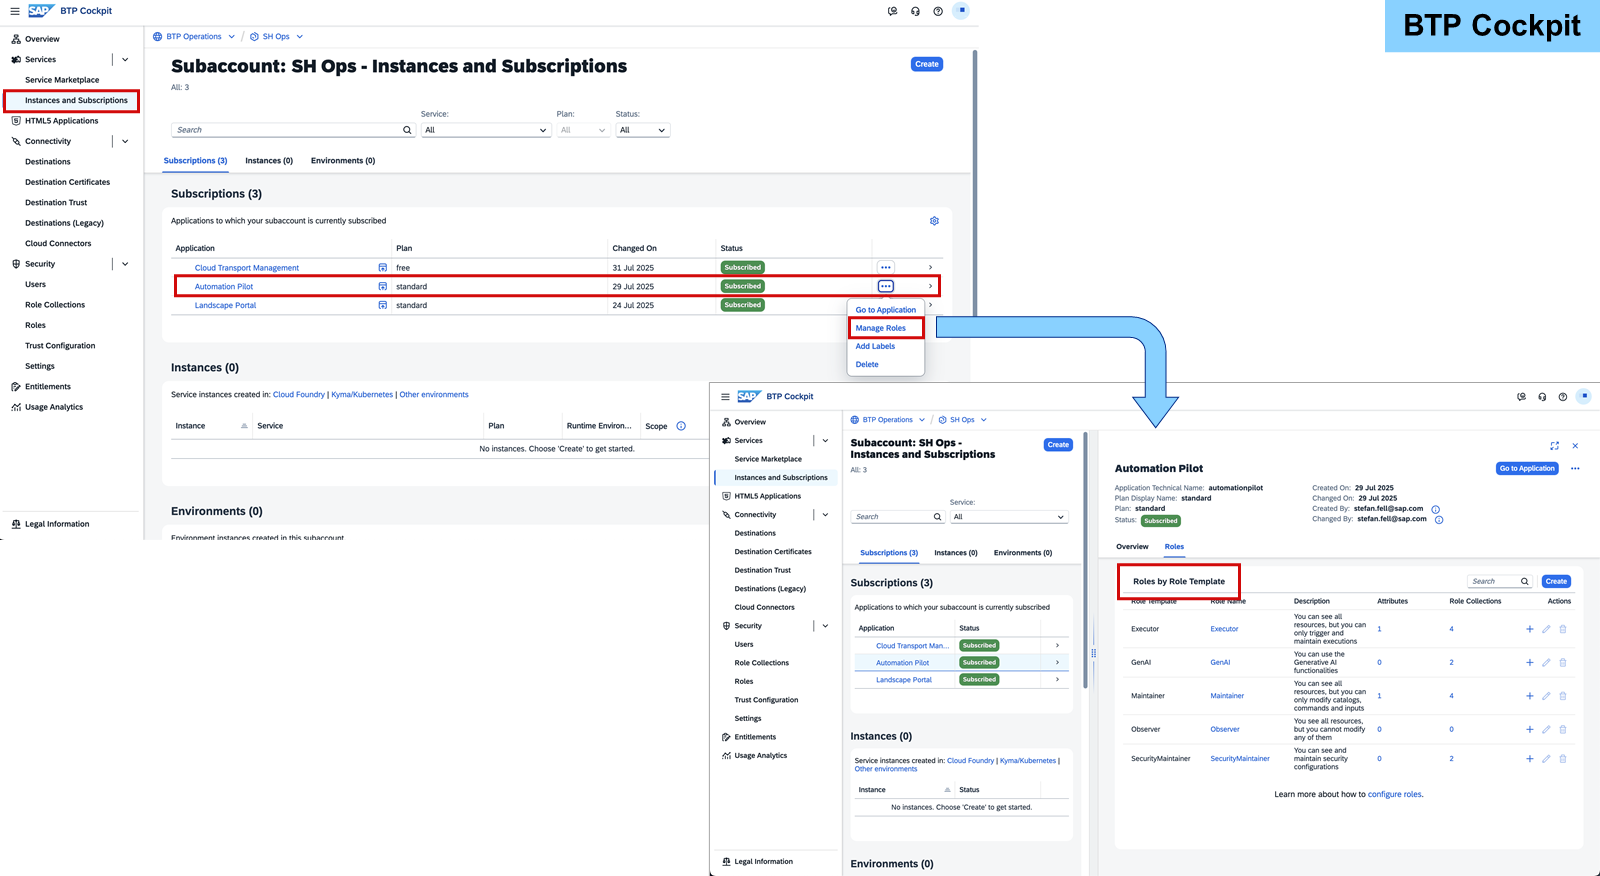
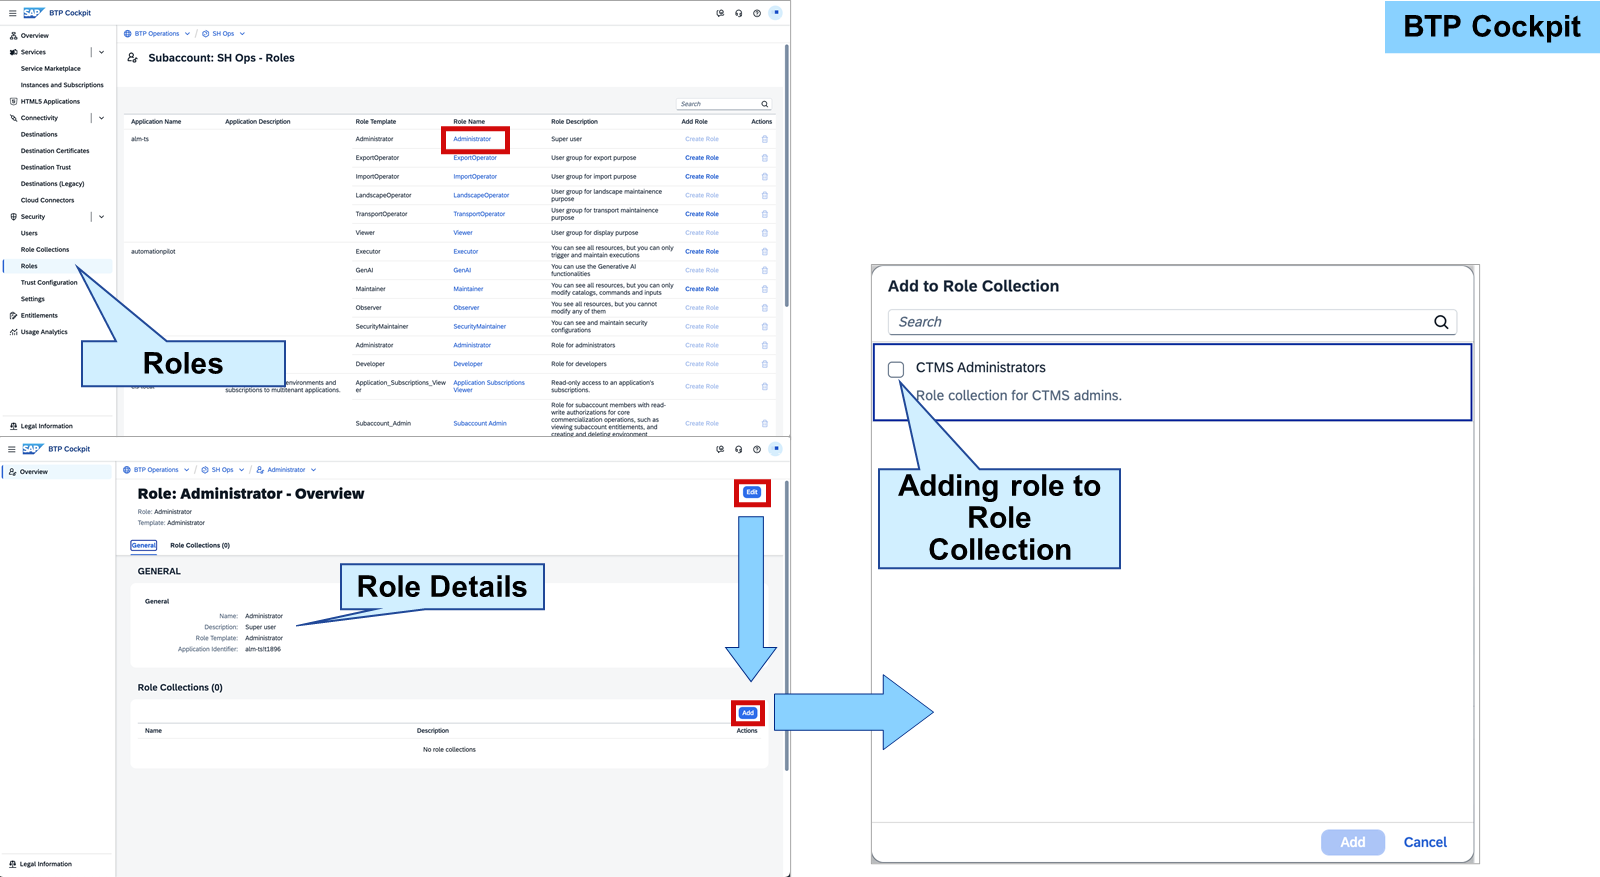
应用程序订阅后会显示在实例和订阅区域中。要查看随应用程序提供的角色,您可以选择三个点,并在已订阅应用程序旁选择管理角色。
在详细信息屏幕(您可以展开)上,您会看到随应用程序提供的角色模板、角色名称和描述列表。
在属性列中,您可以看到角色是否基于角色模板创建,以及是否为该角色定义了任何属性。
Caution
这仅适用于无需信任自定义身份提供者即可工作的服务。作为替代方案,您需要查阅服务的产品文档,并找到有关权限或预交付角色和角色集合的主题。
Note
如果以这种方式检查角色,可能不会显示全部应用程序角色。要查看子账户中的所有角色,请导航到安全→角色。
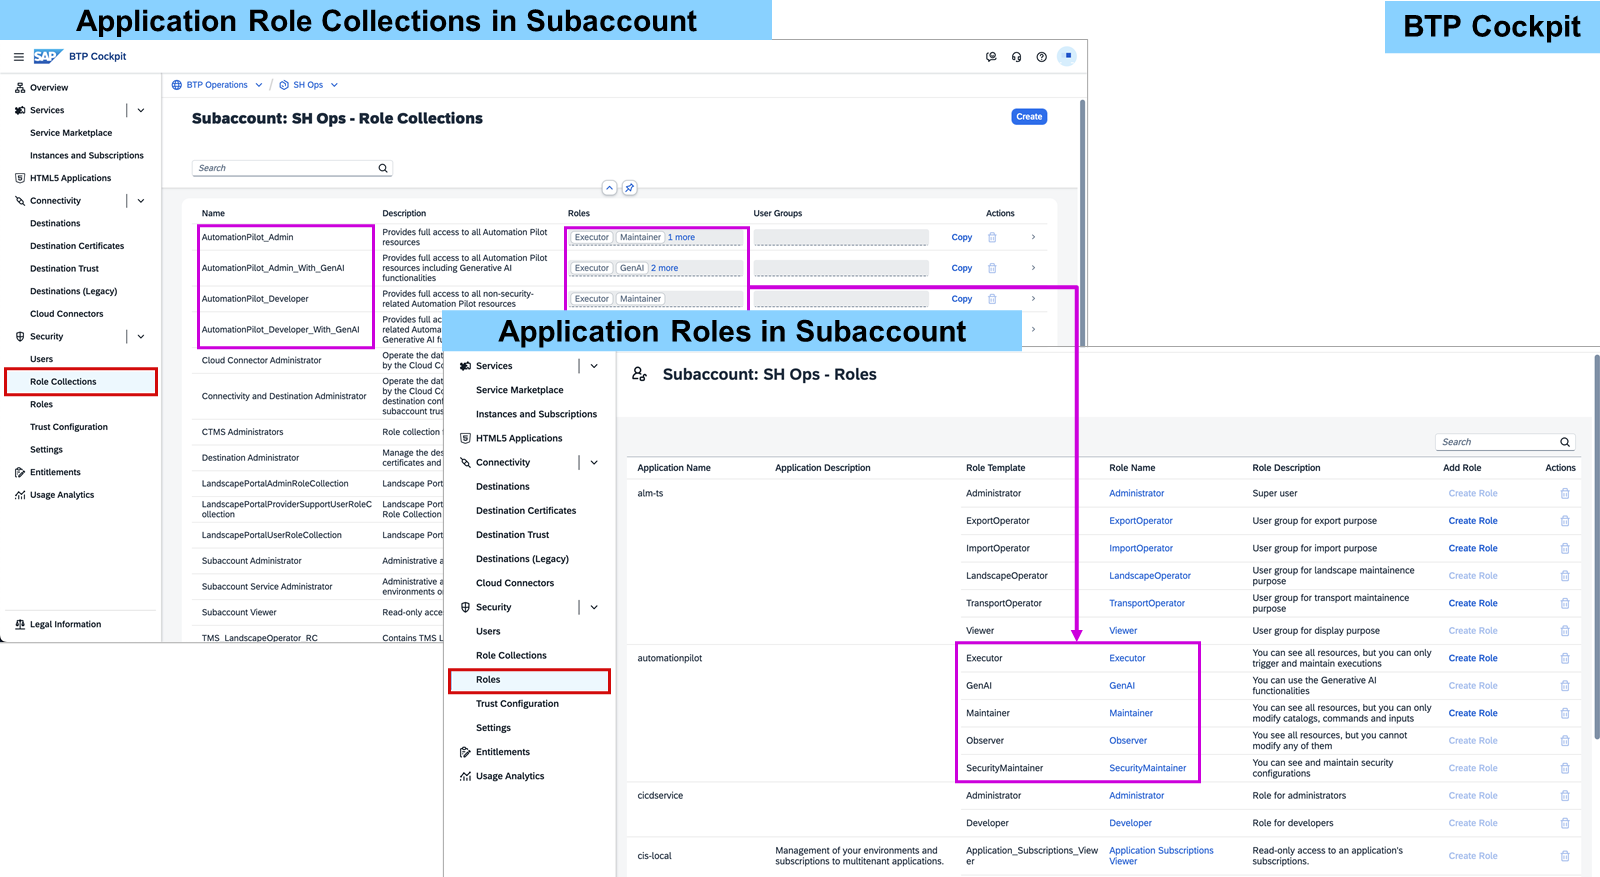
在 SAP BTP 主控室中,通过导航到安全→角色集合和安全→角色,您可以显示有关已维护的角色集合的信息,以及角色集合中可用的角色。
在安全→角色中,您可以找到其他信息,例如:角色基于哪些模板,以及角色适用于哪些应用程序。
在安全→角色集合中,您可以显示可用的角色集合,并查看它们包含哪些角色。在此处,您可以将角色集合分配给用户以授予其权限。
检查并分配应用程序的预定义角色集合
业务示例
您公司中的一位关键用户需要在 SAP Build Work Zone(标准版)中执行实施。为此,他们需要相应的访问权限。由于他们不需要管理级别或平台级别的访问权限,因此可以将其识别为业务用户。您将调查需要哪些角色,并将相应的角色分配给该业务用户。在练习的后半部分,您将扮演该业务用户,测试新权限是否正常工作。
任务 1:检查应用程序所需的角色
Exercise:Start Exercise(SAP 官方交互式练习)
任务 2:将应用程序所需的角色集合分配给用户
Exercise:Start Exercise(SAP 官方交互式练习)
创建自定义角色集合
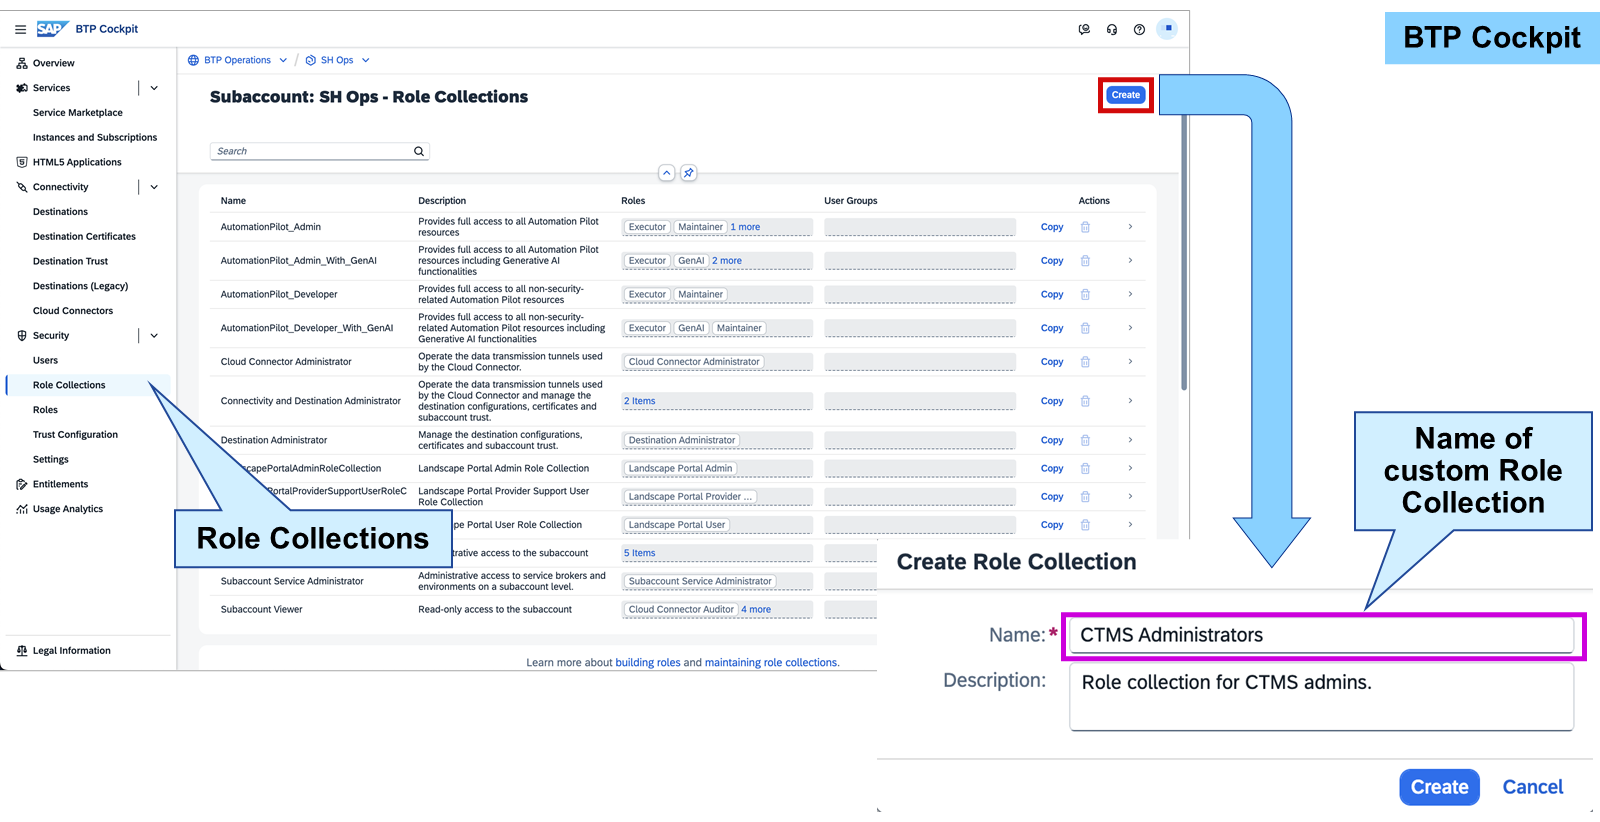
分配角色集合时,管理员可以分配预定义角色集合。但是,预交付的角色集合并不总是存在,或者不能满足业务需求。因此,管理员可以通过复制现有角色集合或从头创建来新建角色集合。
随后,管理员将预交付的角色添加到自己的角色集合中。这些角色可以是已存在并用于其他角色集合的默认角色,也可以是基于模板创建的角色。之后,管理员可以将该角色集合分配给相应用户。一个用户可以分配一个或多个角色集合。角色集合中包含的角色和权限随后会自动分配给该用户。
更多信息,请参见定义角色集合。
在导航窗格中的安全→角色下,您可以看到所有现有角色的完整列表,按角色所属的应用程序名称排序。它还包含角色模板、角色名称和角色描述。
紧急情况
您可能会遇到这样的紧急情况:您急需在某个账户或环境中执行一些操作,而现有的管理员都不可用,例如因为他们生病或已离开公司。
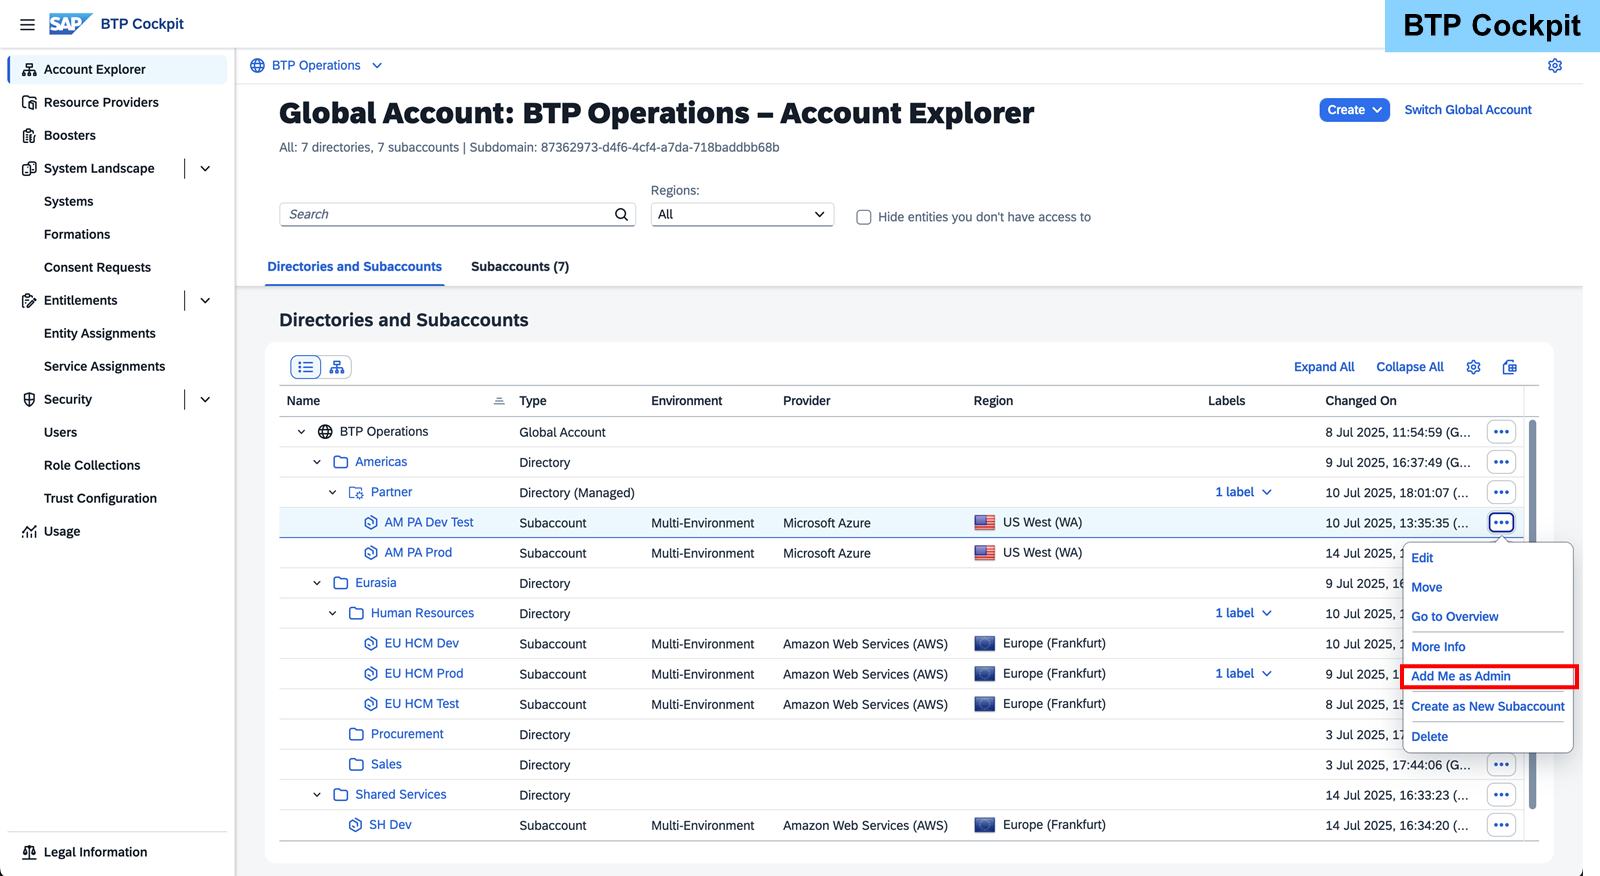
在大多数情况下,您可以自行解决,即当账户层级中有更高级别的管理员可用时。全局账户管理员可以使用 SAP BTP 主控室中子账户上的“将我添加为管理员”选项,将自己添加为所有包含的子账户的管理员(详细信息)。
Hint
如果您的全局账户已禁用此功能,则该功能不可用。要禁用此功能,请使用软件组件 BC-NEO-CIS-OPS 发送退出请求。您可以像在 SAP for Me 中创建其他请求和事件一样创建此请求。
同样,子账户管理员可以更新其环境以添加更多管理员。具体步骤取决于环境:
Cloud Foundry
Kyma
ABAP:如果使用 SAP Cloud Identity services (IPS) 进行管理,请从那里分配所需的权限。否则,请创建支持工单。
唯一的特殊情况是没有任何全局账户管理员可用。在这种情况下,SAP BTP 中没有“父”账户,因此您需要另一种方式重新获得访问权限。如果您的全局账户是基于与 SAP 签订的合同获得的,您可以使用 SAP for Me 添加另一位管理员(详细信息:SAP 注释 2669325)。
本课其余配图