说明 SAP BTP 账户
学习目标
探索全局账户(Global Accounts)。
SAP Business Technology Platform
免责声明:
SAP Business Technology Platform(SAP BTP)一直在持续且频繁地演进。因此,本课程中的截图和模拟环境与实际环境之间可能存在一些差异。您会注意到,BAIP 并不是 BTP 的替代品,BAIP 是在 BTP 的基础上进行利用与扩展。
什么是 SAP Business Technology Platform?
您的组织希望开发自定义代码并修改 SAP 解决方案。然而,与本地部署系统不同,在云中无法进行此类修改,因此您需要其他方式来满足您的特定需求。您还希望将 SAP 软件即服务(SaaS)解决方案(例如 SAP Concur、SAP SuccessFactors 等)与 SAP S/4HANA Cloud 集成,以构建一个完全互联的应用与业务流程生态系统。此外,您还计划集成各种第三方应用。
鉴于您的组织会生成并收集海量数据,有效的数据管理与分析对于获得有意义的洞察至关重要。SAP Business Technology Platform(BTP)通过提供一个开放的平台即服务(PaaS)环境来满足这一需求,该环境具备内存计算处理、核心平台服务和专用微服务。它使您能够快速、轻松且经济高效地构建并扩展智能的、移动就绪的云应用,而无需本地部署基础设施。
SAP BTP 是智能、可持续企业的技术基础。基于开放标准,SAP BTP 为您在选择云、框架和应用方面提供完全的灵活性与控制力。在智能且可持续企业的范畴内,它主要用于三个场景:
集成 现代企业运行在复杂的 IT 环境中,这些环境将本地部署系统与云平台,以及来自 SAP 和第三方提供商的 SaaS 应用与超大规模云技术结合在一起。 集成在连接这些多样化系统以及贯穿整个价值链的业务流程方面发挥着关键作用。无缝集成可提升运营效率、数据一致性和业务敏捷性——使其成为数字时代有效 IT 环境的基石。
数据到价值 对于组织而言,保持对数据资产的统一视图以生成洞察并实现实时决策至关重要,尤其是在快速变化的时期。随着数据持续呈指数级增长并成为未来的“货币”,确保高数据质量并采用稳健的数据管理技术至关重要。要真正释放数据的价值,组织必须超越收集本身——进行分析、解读并应用洞察,以推动敏捷性、可扩展性和可持续增长。
可扩展性 为保持竞争力,组织必须保持敏捷,并快速适应不断变化的业务条件和客户期望。可扩展性使组织能够增强并扩展现有应用投资,确保它们持续满足动态的业务需求并不断创造价值。 以 SAP BTP 为基础,企业可以快速高效地开发和交付新功能,支持持续创新。您可以利用功能开关(feature flags)、持续交付和云传输管理等服务,实现敏捷且可控的创新。凭借对首选运行时环境的自由选择,SAP BTP 使您能够高效且安全地扩展应用。随着 IT 环境中云解决方案数量的持续增长,组织必须拥抱可扩展性,而不是传统的系统修改——这标志着从本地部署方式向现代云开发的根本性转变。
在此处进一步了解 SAP BTP:https://www.sap.com/products/business-technology-platform.html。
SAP Business Technology Platform 的架构
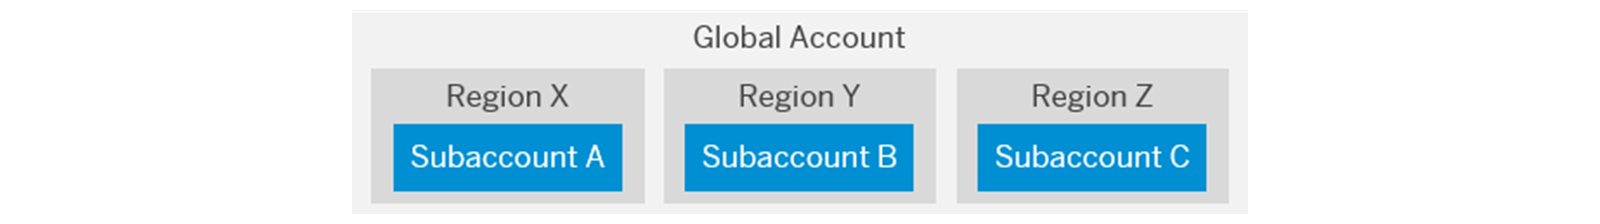
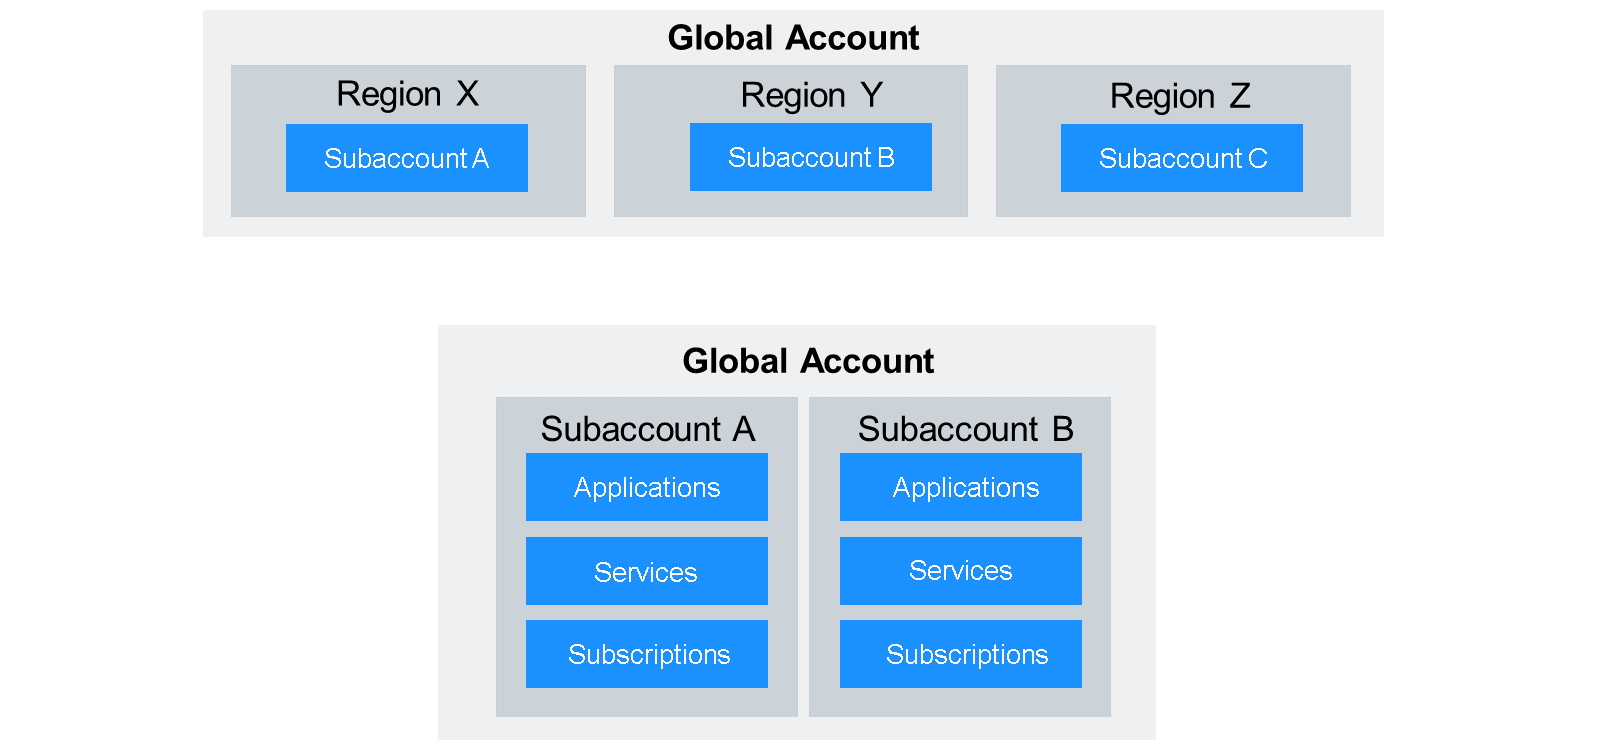
该图展示了一个划分为多个区域的全局账户。
SAP BTP 提供全局账户和子账户。
全局账户 全局账户是您与 SAP 所签订合同的具体体现。它用于管理子账户、成员、权利(entitlements)和配额。您按全局账户获得使用平台资源的权利和配额,随后可将其分配到子账户以供实际使用。
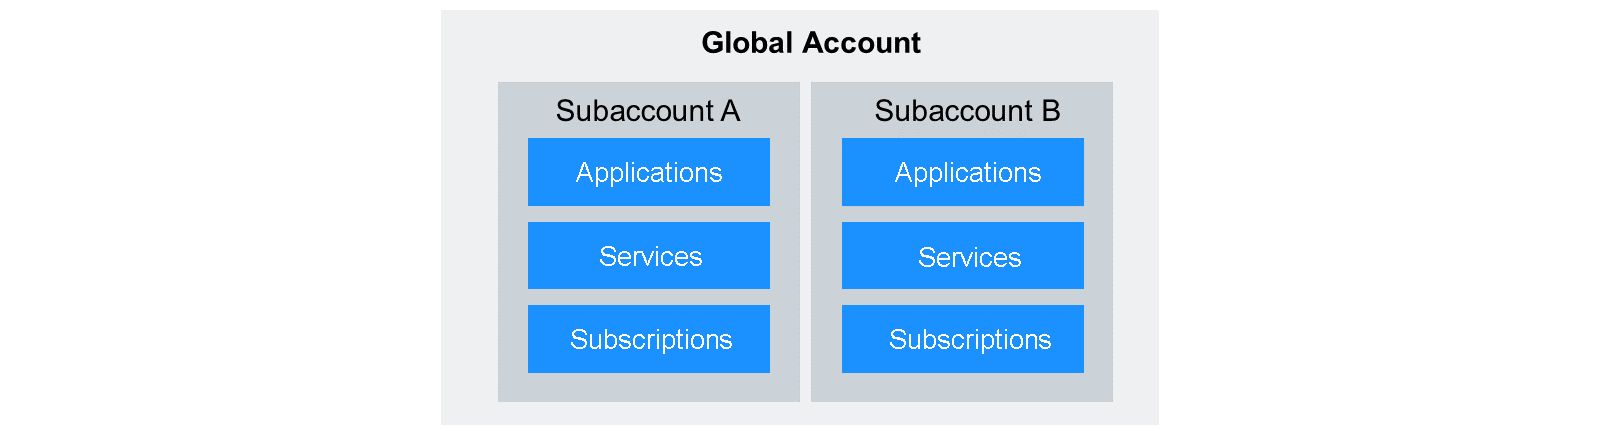
子账户 子账户允许您根据组织和项目对成员、授权和权利的具体需求来构建全局账户。一个全局账户可以包含一个或多个子账户,您可以在其中部署应用、消费服务并管理订阅。全局账户内的每个子账户都独立运行,在规划整体环境和架构时,这一点对于安全性、成员管理、数据管理、数据迁移和集成而言是一项重要考量。
区域与环境
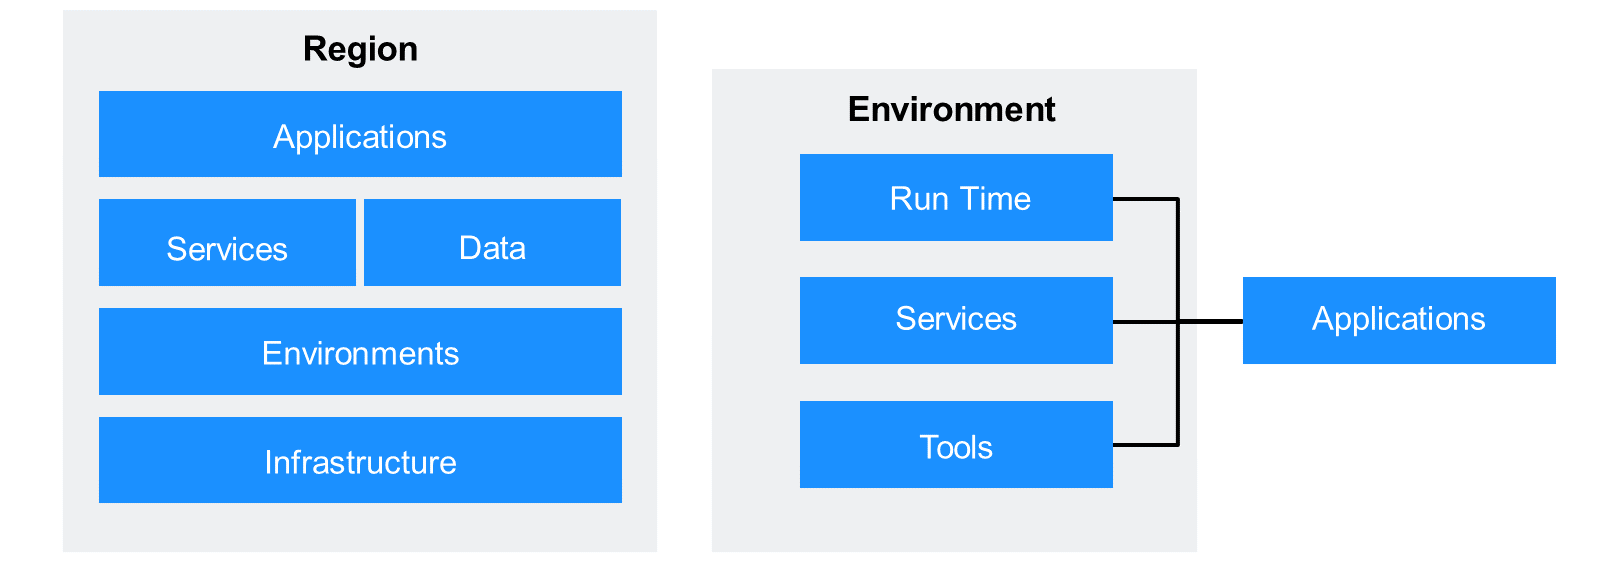
您可以在不同的区域中部署应用。每个区域代表一个地理位置(例如欧洲、美国东部),应用、数据或服务托管在那里。
基础设施 区域的基础设施层由 SAP 或其某一基础设施即服务(IaaS)合作伙伴提供,例如 Amazon Web Services(AWS)或 Microsoft Azure。
环境 环境代表 SAP BTP 的平台即服务(PaaS)层,支持业务应用的开发、部署和管理。每种环境都提供高效构建应用所需的工具、技术和运行时。多种环境的可用性带来了灵活性与选择空间,使组织能够根据自身特定的技术和业务需求来定制其开发流程。
服务 服务支持、促进或加速在 SAP BTP 上开发业务应用和其他平台服务。
数据 您的业务数据和应用数据通过 SAP Data Warehouse Cloud 服务等服务进行管理。
应用 这些是您部署在某个区域中的业务应用,它们构建于下层各层之上并使用这些层。
全局账户与子账户
概览——SAP BTP 产品组合
SAP BTP 使用户能够将数据转化为业务价值、组合端到端业务流程,并快速构建和扩展 SAP 应用。
SAP BTP 的服务和解决方案可在多个云基础设施提供商上使用。多云基础支持不同的环境,例如 Cloud Foundry、ABAP 和 Kyma,并支持多个不同区域以及广泛的编程语言选择。
云平台的中央入口是 SAP BTP cockpit,您可以在其中访问您的账户和应用,并管理与它们相关的所有活动。
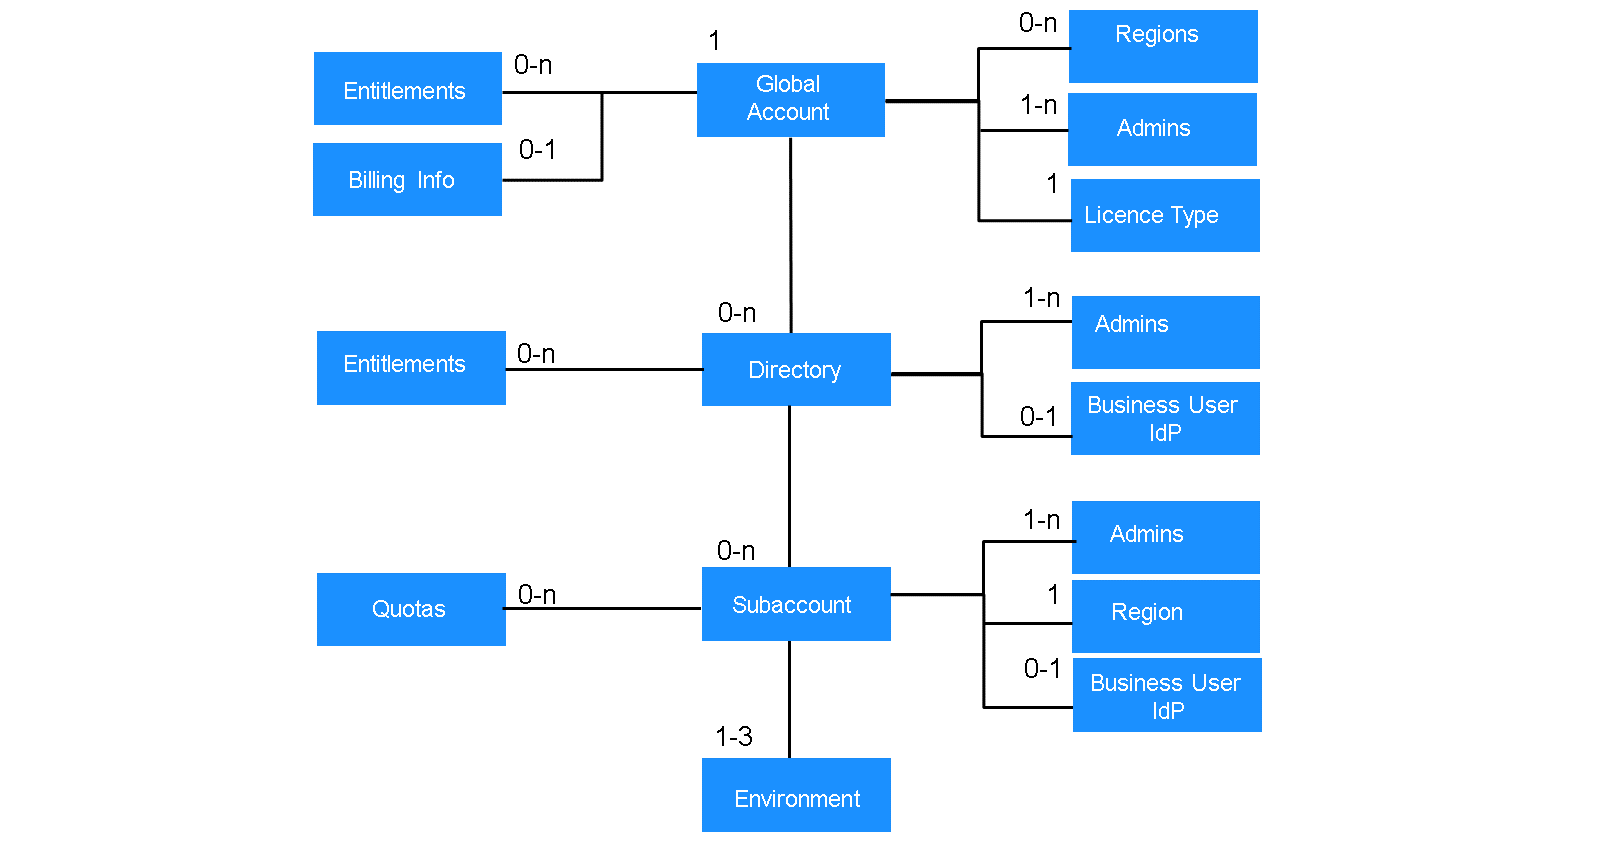
分层元素“目录(directory)”本质上是子账户的分组。此外,子账户可以具有多种环境。
该图描绘了全局账户与其目录、子账户、环境、区域、权利和配额之间的关系。
用户与身份验证
SAP BTP 上的用户与授权管理
随着 IT 环境日益复杂,安全主题变得愈发重要。您的公司必须管理应用用户(业务用户)和平台用户(管理员、操作员等)。您需要分配角色和授权,并借助 SAP Cloud Identity Services 构建统一的身份供应。所有被使用或集成的 API 和接口也必须得到保护。
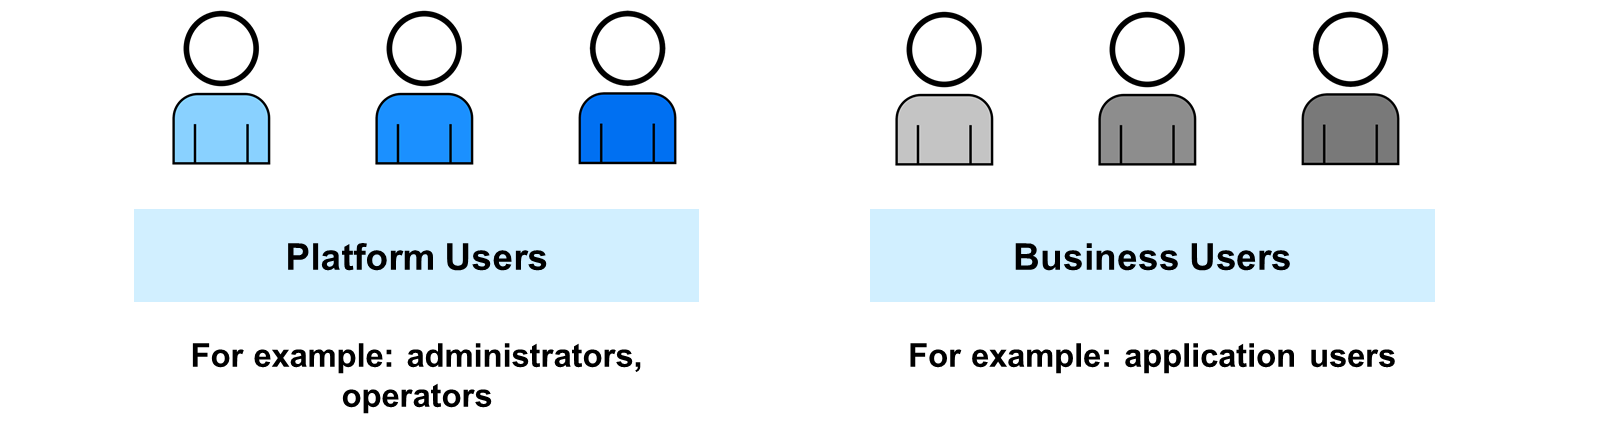
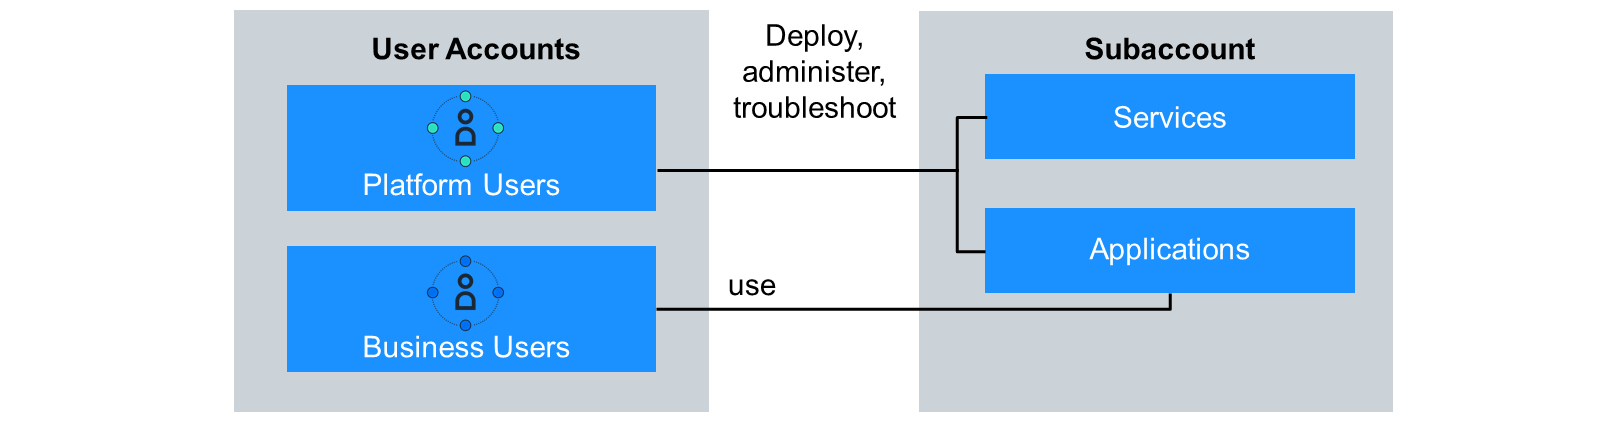
该图展示了 SAP BTP 用户。
SAP BTP 区分以下类别:
平台用户通常是管理员或操作员,他们使用云管理工具,并在 SAP BTP 上部署、管理和排查服务问题。这些用户通常直接登录 SAP BTP cockpit 并在其中工作。
业务用户使用部署在 SAP BTP 上的业务应用。例如,已部署的自定义应用的最终用户,或已订阅应用或服务(如 SAP Business Application Studio)的用户,都属于业务用户。
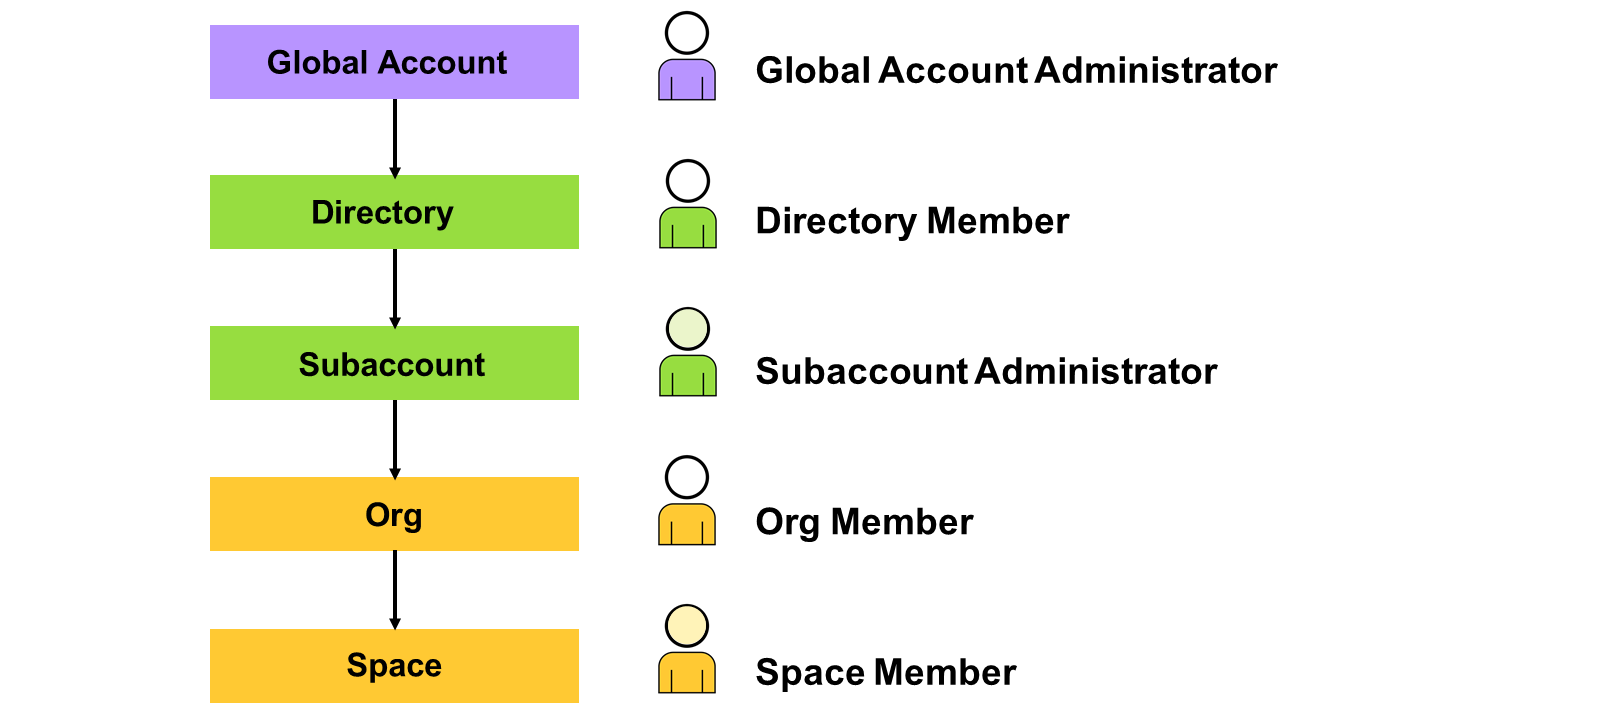
该图展示了 SAP 账户与成员关系。
SAP BTP 在最高层级上按全局账户组织。这些全局账户由多个云基础设施提供商托管在不同区域。全局账户反映了与 SAP 签订的合同。它可以由多个目录和/或多个子账户组成,向用户提供不同的应用和服务。此外,子账户可以具有多种环境。环境构成了 SAP BTP 实际的平台即服务产品,允许开发和业务管理应用。这些环境被称为空间(space)。
在 Cloud Foundry 中,还有更多层级用于更好地构建和组织工作。例如,如果全局账户中的子账户过多,您可以创建目录来对它们进行组织。而如果您启用 Cloud Foundry 环境,则会自动创建一个 Cloud Foundry 组织(org),您可在其中创建一个或多个空间。
任何想要使用 SAP BTP 的人都必须被分配为其中的用户。用户管理发生在从全局账户到空间的所有层级。在每个层级上,您都需要一名管理员来管理该层级上的资源和用户。
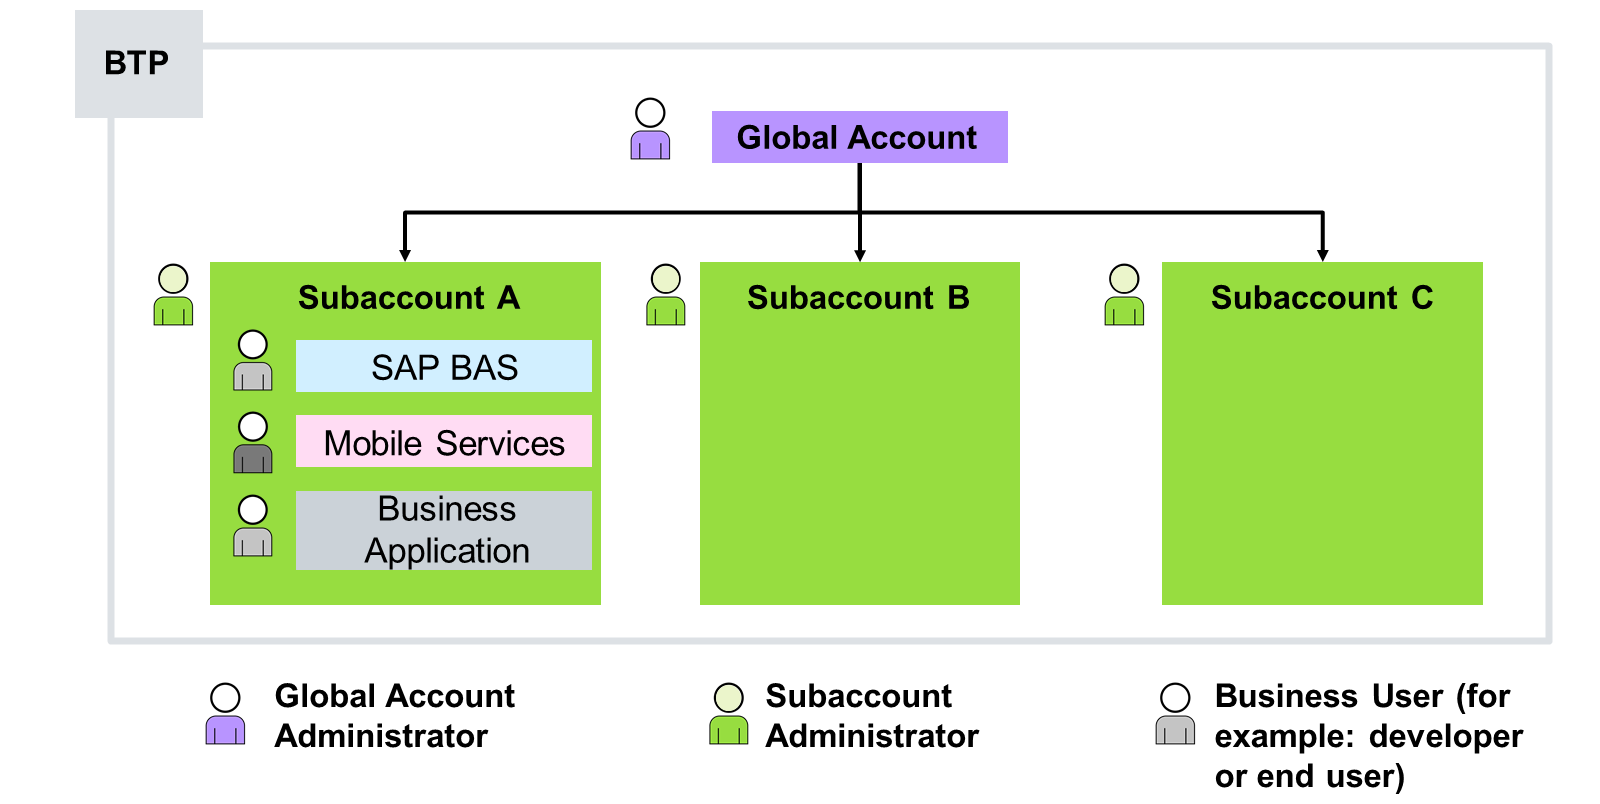
该图展示了 SAP BTP 子账户。
当客户与 SAP 签订合同时,会在全局账户层级创建一个用户。在该层级上定义权利,分配实体和服务,并包含计费信息。全局账户管理员最初可以登录 SAP BTP 来管理这些权利并创建目录和子账户。为确保不止一名员工能够管理全局账户,管理员必须在全局账户层级创建其他用户并为其分配管理员权限。
通常,一个全局账户由多个子账户组成。当全局账户管理员创建子账户时,他们会自动成为该子账户的管理员。子账户管理员可以管理权利、服务订阅,在子账户层级创建其他用户,并为用户分配角色。子账户管理员仅获得该子账户的管理授权,而不获得全局账户的管理授权。
子账户管理员还会创建业务用户,他们是 SAP BTP 上所提供应用和服务的使用者。例如,SAP Business Application Studio,或借助 SAP BTP 提供的工具和服务创建并部署在子账户中的业务应用(SaaS)。这些用户可以访问 SAP BTP,但无法执行任何管理任务。如果业务用户仅使用 SAP BTP 上的单个应用,他们不一定需要访问 SAP BTP cockpit(即子账户),而只需访问该应用即可。在这种情况下,子账户管理员在子账户层级创建用户,并仅为该用户分配应用授权。
用户、角色与角色集合
要使用 SAP BTP 的不同功能,您必须获得相应授权。在 Cloud Foundry 环境中,您可以使用角色和角色集合来配置授权。
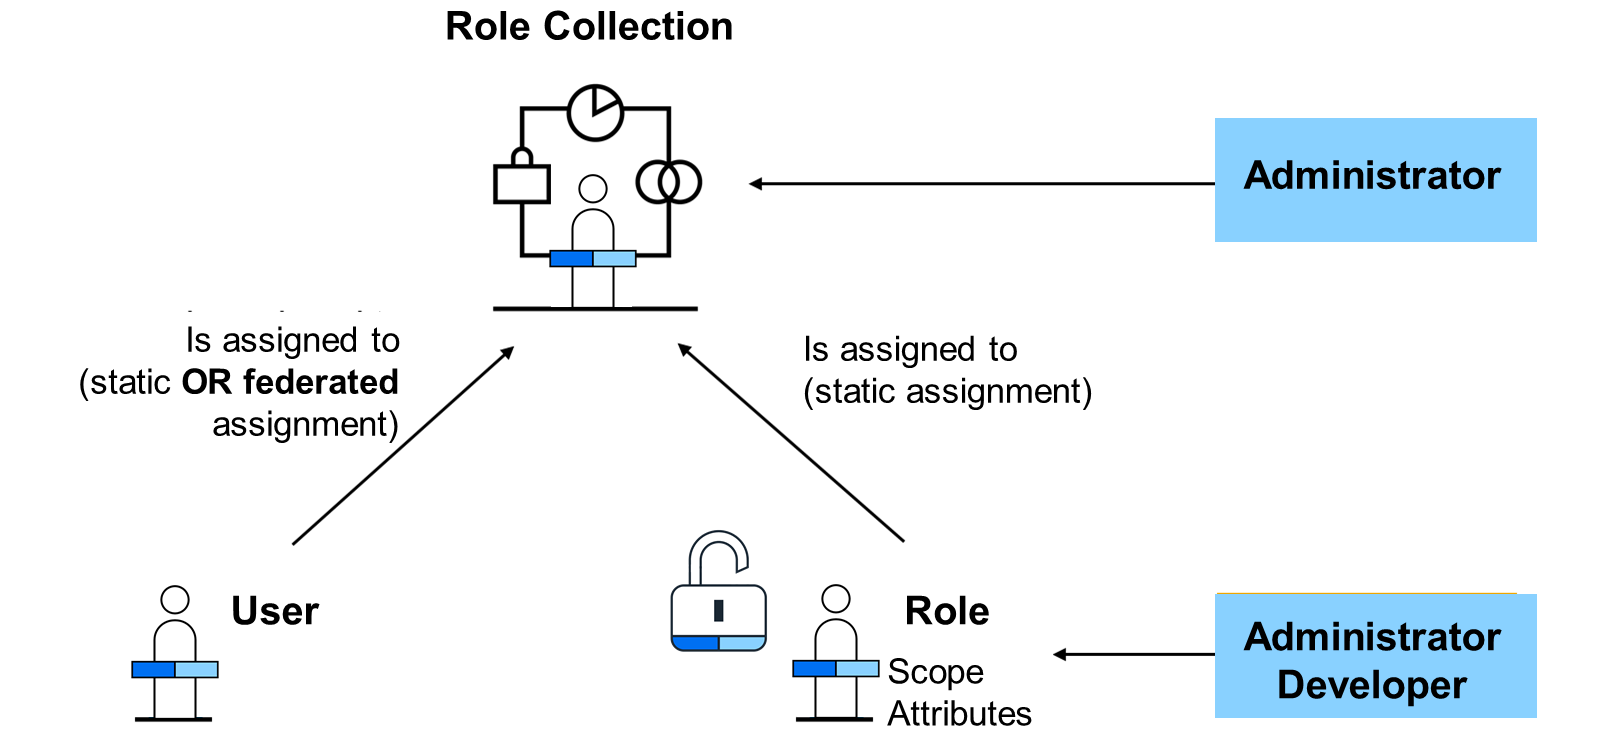
角色集合由单个角色组成,这些角色组合了对 SAP BTP 上资源和服务的授权。一个角色集合可以包含一个或多个角色。您只能向用户分配角色集合,而不能分配单个角色。通过角色集合分配,角色及其授权会自动提供给用户。
角色集合在每个 SAP BTP 层级上分别管理。全局账户中存在的角色集合不会存在于子账户中。同样,子账户中的角色集合在全局账户中也不可用。
SAP BTP 已为平台用户和应用用户提供了一组预定义的角色集合。要为全局账户、目录、子账户等层级上的平台用户设置管理员访问权限,SAP BTP 上某一层级的现有管理员需将预定义的角色集合分配给其他平台用户。
对于可在 SAP BTP 上订阅的应用的用户,也有预定义的角色集合,它们在应用订阅后即可用。此外,也可以创建自定义角色集合,其中包含为部署在 SAP BTP 上的自定义应用授予权限的角色。
该图展示了角色集合的工作流程。
用于身份管理与治理的 SAP 解决方案
该图展示了用于身份管理与治理的 SAP 解决方案。
SAP 身份管理与访问治理解决方案组合分布在多个云和本地部署应用中:
SAP Single Sign-On 为业务用户提供对 IT 应用的简单、安全访问。它提供高级安全能力,以保护您的公司数据和业务应用。
SAP Cloud Identity Authentication Service 通过多种身份验证方法,随时随地为基于 Web 的应用提供简单而安全的访问。该服务此前称为 SAP Cloud Identity service。
SAP Identity Management 保障用户数据的安全与一致,并通过与 SAP 的云或本地部署 HR 解决方案集成,帮助客户实施集成的身份生命周期场景:SAP SuccessFactors 解决方案(云)和 SAP ERP Human Capital Management(本地部署)。请注意该产品的 EOL 时间线。
SAP Cloud Identity Provisioning 为云中的身份生命周期管理提供全面且低成本的方法。Identity Provisioning 覆盖广泛的源系统和目标系统,既包括云中,也包括本地部署。
SAP Cloud Identity Access Governance 是一个云解决方案,可与 SAP S/4HANA 开箱即用地集成,并且可以运行与 SAP GRC Access Control 类似的 SOD 场景。此外,它具备在云中构建业务角色、通过 SAP Cloud Identity Services, Identity Provisioning 将这些角色供应到各种目标系统,以及借助 SAP BTP Workflow 服务集成到复杂工作流中的功能。
SAP GRC Access Control 应用有助于简化管理和验证用户对应用访问权限的流程。SAP Identity Management 和 SAP Access Control 作为身份与访问治理的集成解决方案协同运作。
SAP Cloud Identity Services
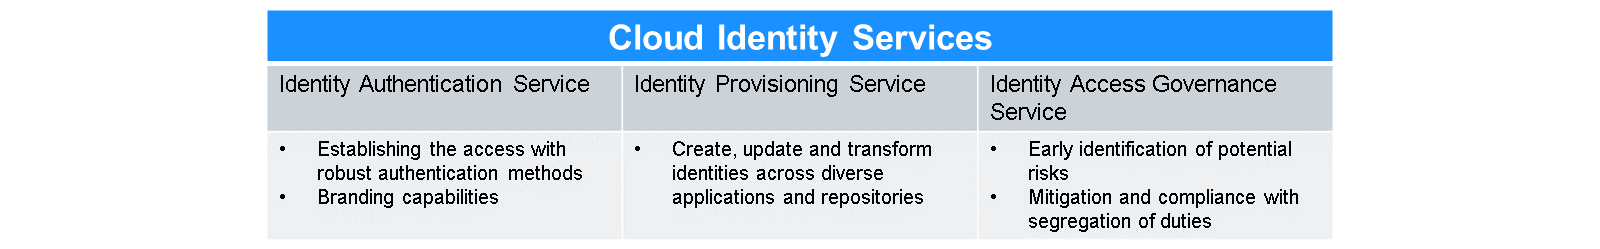
该图展示了 SAP Cloud Identity Services。
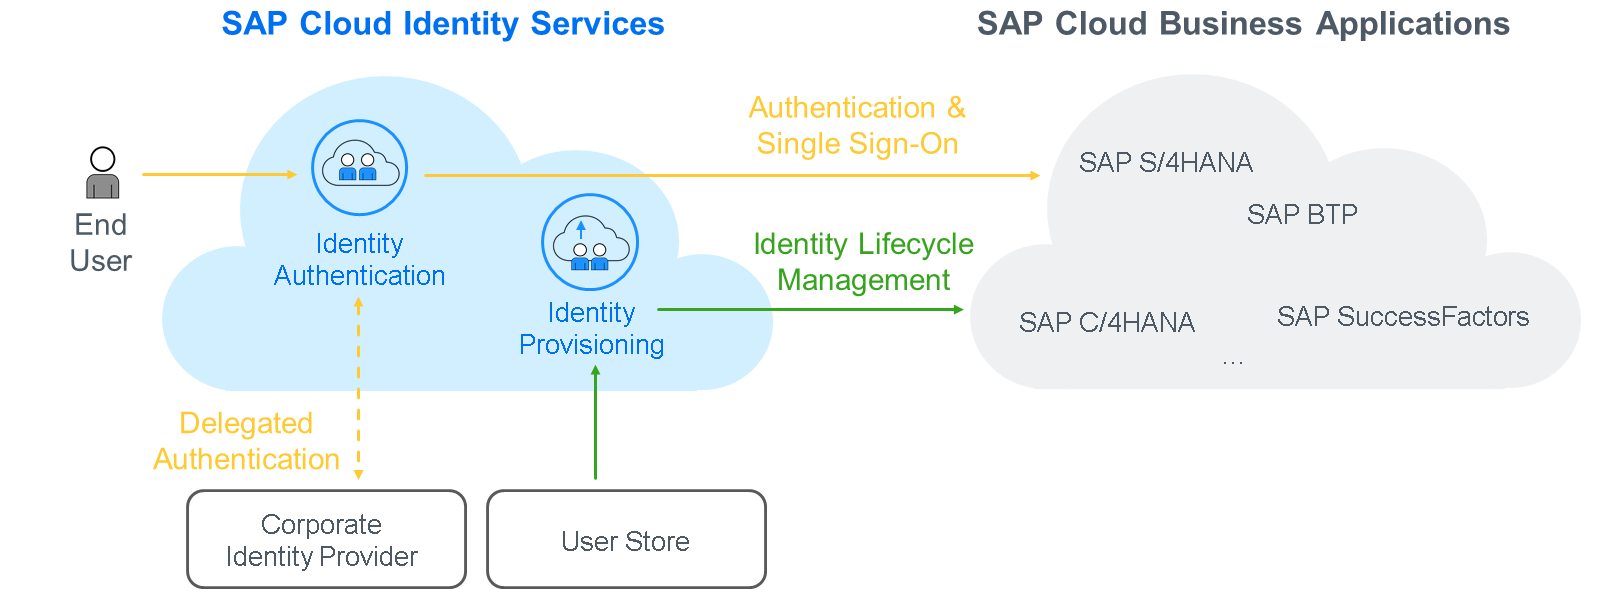
Identity Authentication 服务主要负责身份验证和单点登录,而 Identity Provisioning 服务负责身份生命周期管理,其中包括用户和用户组。
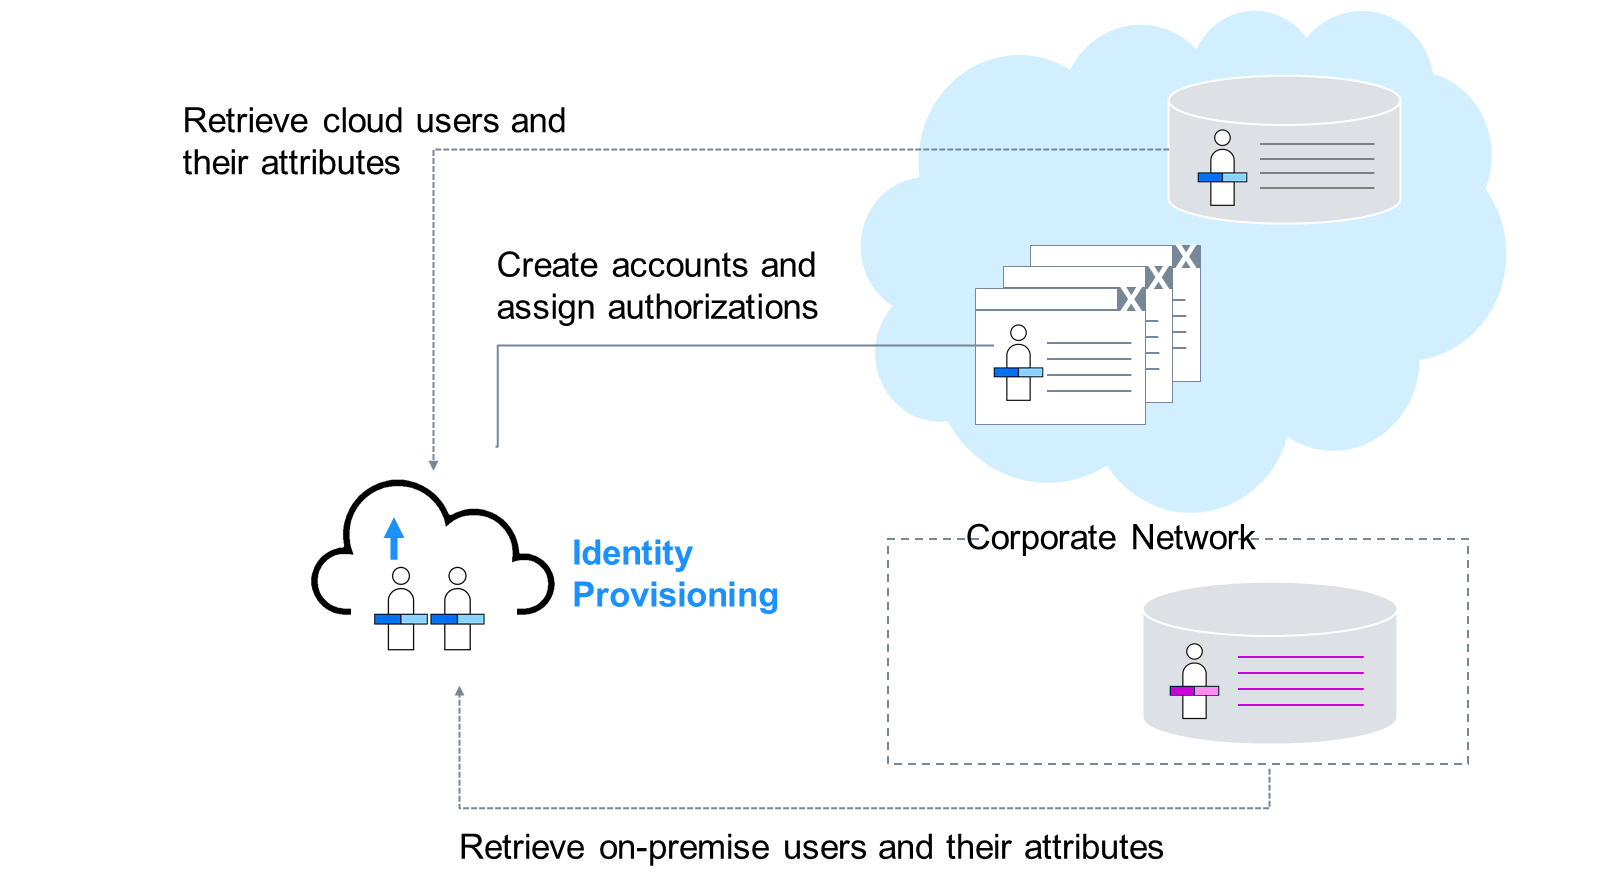
该图展示了 SAP 身份供应。
Identity Provisioning 服务允许您执行以下操作:
跨云和本地部署系统管理用户账户与授权
从云和本地部署的用户存储中供应身份
使业务应用能够通过身份验证快速支持单点登录
作为一项关键价值主张,Identity Provisioning 服务提供:
快速高效的用户入职管理
云中企业身份的集中式端到端生命周期管理
将现有本地部署身份自动供应到云应用
开放安全标准——可互操作
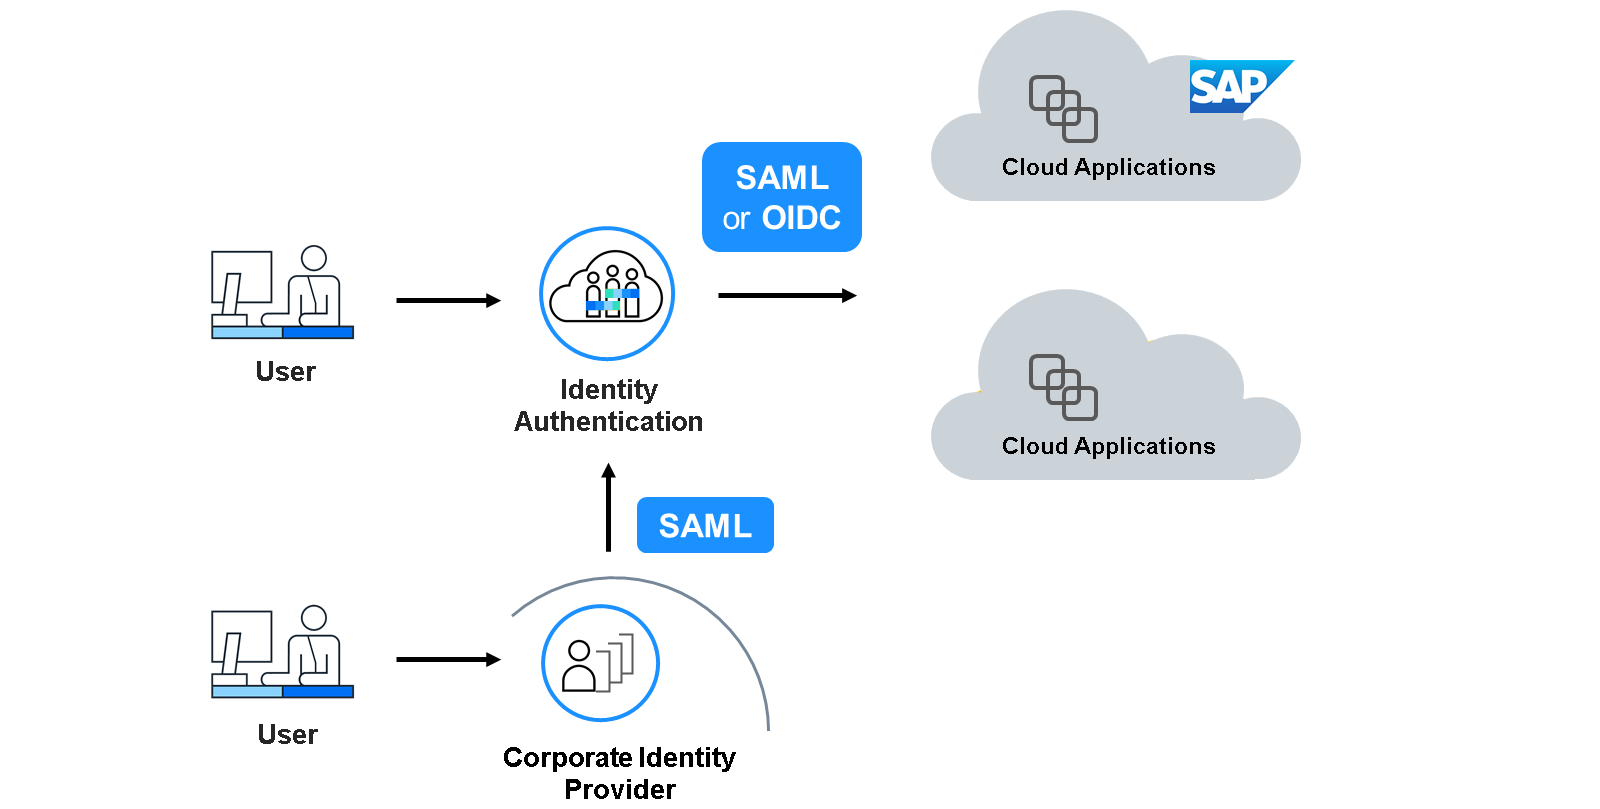
该图展示了 SAML 和 OIDC 等开放安全标准。
Identity Authentication 通过多种身份验证方法,随时随地为基于 Web 的应用提供简单而安全的访问。
Identity Authentication 基于以下因素提供安全且简单的访问:
基于 SAML 2.0 的身份联合
Web 单点登录 SSO 和桌面 SSO
安全的本地部署集成,以复用现有身份验证系统
社交登录和双因素身份验证
基于风险的身份验证
Identity Authentication 基于以下因素提供用户与访问管理:
用户管理以及与本地部署用户存储的集成
用户组与应用访问管理
用户自助服务,例如密码重置、注册和用户资料维护
跨域身份管理系统(SCIM)API
Identity Authentication 提供以下企业功能:
最终用户 UI 的品牌化
密码与隐私策略
Identity Authentication 可与所有支持 SAML 2.0 标准或 OpenID Connect(OIDC)的应用互操作
Identity Authentication 具有以下 IdP 代理功能:
将身份验证委托给企业 IdP 登录
复用现有 SSO 基础设施
为员工场景提供简单而安全的身份验证
基于 SAML 2.0 标准的联合
Identity Authentication 可以连接到本地部署的用户存储。无需向云中进行用户复制,也无需向互联网暴露任何内部网络端口。还可以使用 Identity Authentication 服务的其他产品功能,包括 UI 配置策略和双因素身份验证。
账户、用户与成员管理
管理云账户的最佳实践
下表概述了管理云账户的最佳实践。
最佳实践
对象 |
建议 |
|---|---|
全局账户 |
对于每种商业模型(许可类型),您会获得一个单独的全局账户。至少指定一人作为管理员。管理员负责添加新的子账户、向全局账户添加成员以及管理权利。我们建议您至少再指定一名替补管理员。如果主管理员离开公司或无法履职,重要的是您有人可以接手这些任务。您为每个全局账户购买权利(依据您的商业模型)。全局账户的管理员将配额分配到各个子账户。 |
目录 |
至少指定一人作为管理员。管理员负责添加新的子账户、管理成员以及管理权利。我们建议您至少再指定一名替补管理员。如果主管理员离开公司或无法履职,重要的是您有人可以接手这些任务。 |
子账户 |
每个子账户只在一个区域(数据中心)和一种环境中运行。至少指定一人作为管理员。管理员负责向子账户添加新成员并分配其业务角色。我们建议您至少再指定一名替补管理员。如果主管理员离开公司或无法履职,重要的是您有人可以接手这些任务。 |
用户与成员管理
在 SAP BTP 上,成员管理发生在从全局账户到空间的所有层级,而用户管理则是针对已部署应用进行的。
用户账户使用户能够登录 SAP BTP、访问子账户并根据授予他们的权限使用服务。我们区分两类用户。
该图展示了子账户的用户管理。
平台用户通常是开发人员、管理员或操作员,他们负责在 SAP BTP 上部署、管理和排查应用与服务的问题。
业务用户使用部署到 SAP BTP 的应用。例如,您所部署应用的最终用户,或已订阅应用或服务(如 SAP Business Application Studio)的用户,都属于业务用户。
成员管理指的是管理平台用户的权限。成员是被分配到某个 SAP BTP 全局账户或子账户的用户。管理员可以将用户添加到全局账户和子账户,并按需为他们分配角色。您可以使用预定义角色——例如用于管理子账户成员的管理员角色。
用户管理指的是管理业务用户的身份验证与授权。这仅针对您已部署的应用进行。
账户模型
SAP BTP 按全局账户、目录(可选)和子账户进行构建。
全局账户
全局账户是您或您的公司与 SAP 所签订合同的具体体现。
全局账户用于管理子账户、成员、权利和配额。您按全局账户获得使用平台资源的权利和配额,然后将这些权利和配额分配到子账户以供实际使用。全局账户有两种商业模型:基于消费的模型和基于订阅的模型。
该图展示了全局账户的组织结构。
目录
目录允许您根据技术和业务需求来组织和管理子账户。
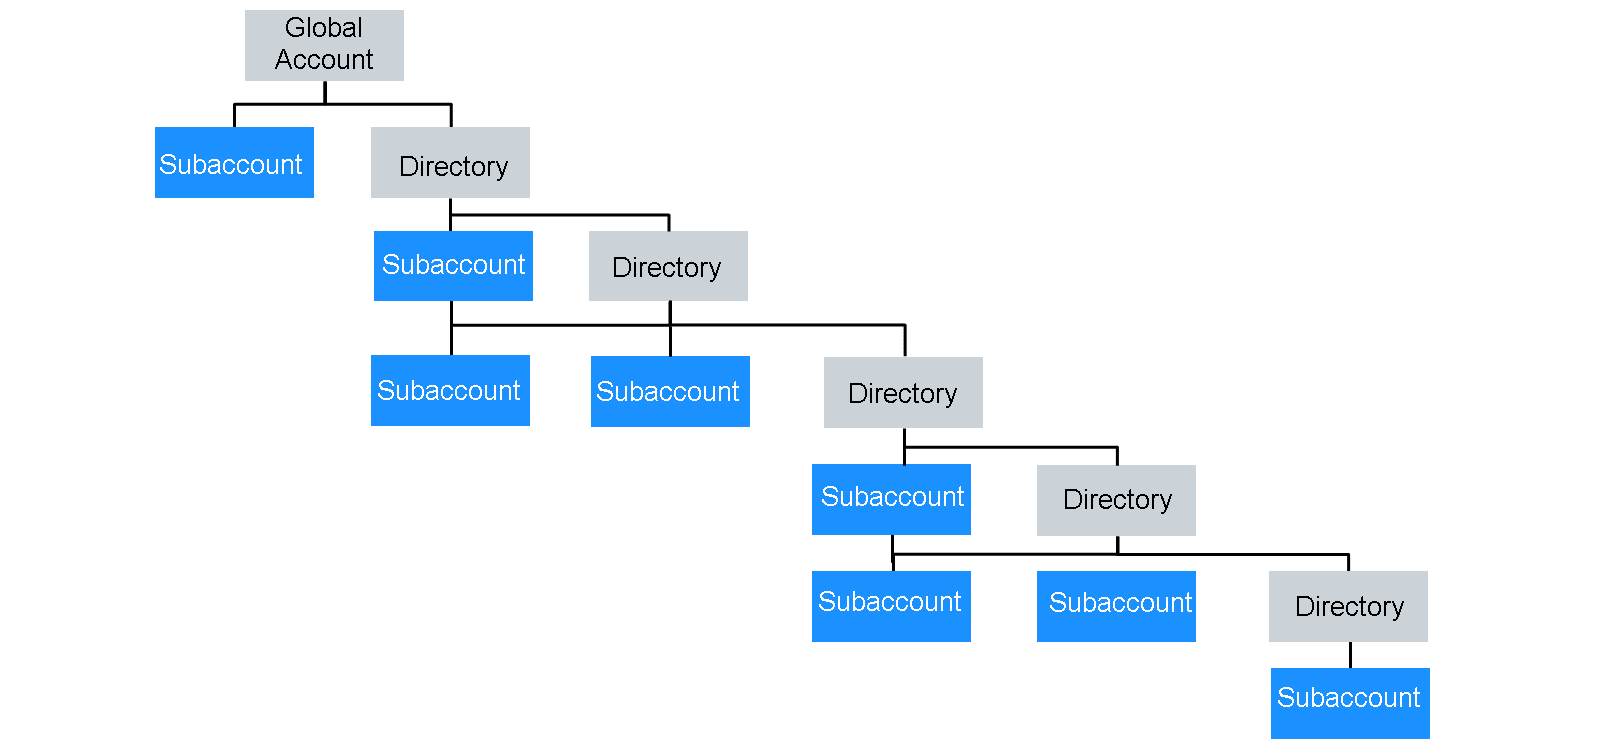
一个目录可以包含目录和子账户,从而形成层级结构。使用目录来对其他目录和子账户进行分组是可选的——您仍然可以直接在全局账户下创建子账户。
您可以创建一个最多七层深的层级结构。任一给定路径的最高层级始终是全局账户,最低层级是子账户,这意味着您最多可以有五层目录。
该图展示了使用目录组织子账户。
目录允许您监控使用基于消费商业模型的合同的使用情况和成本。此外,您还可以向目录添加以下功能(可选):
管理权利(Manage Entitlements): 这样可以将服务和应用的配额从全局账户配额分配到目录,以便再分配到该目录的子账户。当您向目录分配权利时,您表达的是可在其子子账户之间分配的权利和最大配额。您也可以选择将一定数量的配额自动分配给在该目录中创建或移动到该目录的所有子账户。在您选择该选项时已存在于该目录中的子账户不会被自动分配配额。
管理授权(Manage Authorizations): 这样可以为目录启用授权管理。例如,它允许特定用户管理目录权利。此功能只能与“管理权利”功能结合使用。
子账户
子账户让您能够根据组织和项目在成员、授权和权利方面的要求来构建全局账户。
一个全局账户可以包含一个或多个子账户,您可以在其中部署应用、使用服务并管理订阅。已部署的应用被分组到空间(Space)中。全局账户中的子账户彼此独立。在规划环境和整体架构时,这一点对于安全性、成员管理、数据管理、数据迁移、集成等方面都很重要。
该图展示了子账户结构。
每个子账户都与一个区域相关联,该区域是应用、数据或服务托管所在的物理位置。当您部署应用并使用相应的 cockpit URL 访问 SAP BTP cockpit 时,具体区域就变得很重要。分配给子账户的区域不一定与您所在的位置直接相关。例如,您可能身处美国,但在欧洲运营您的子账户。
为全局账户购买的权利和配额必须分配到各个子账户。
技术用户
平台用户
平台用户通常是开发人员、管理员或操作员,他们负责在 SAP BTP 上部署、管理和排查应用与服务的问题。他们就是您授予特定权限(例如在全局账户或子账户层级)的用户。
作为成员添加并拥有管理权限的平台用户可以查看或管理全局账户、子账户以及环境(例如 Cloud Foundry 组织和空间)的列表。成员使用 SAP BTP Cockpit、SAP BTP 命令行界面(CLI)或特定于环境的 CLI(例如 Cloud Foundry(CF)CLI)来访问它们。
对于平台用户,有一个默认的身份提供者。我们假定您拥有自己的身份提供者。我们建议您将 Identity Authentication 的自定义租户配置为身份提供者,并将 Identity Authentication 连接到您自己的企业身份提供者。
业务用户
业务用户使用部署到 SAP BTP 的应用。例如,SaaS 应用或服务(如 SAP Workflow 服务或 SAP Cloud Integration)的最终用户,以及您的自定义应用的最终用户,都属于业务用户。
应用开发人员(平台用户)为业务用户创建并部署特定于应用的安全工件,例如作用域(scopes)。管理员使用这些工件来分配角色、构建角色集合,并将这些角色集合分配给业务用户或用户组。通过这种方式,他们控制用户在应用中的权限。
对于业务用户,有一个默认的身份提供者。我们假定您拥有自己的身份提供者。我们建议您将 Identity Authentication 的自定义租户配置为身份提供者,并将 Identity Authentication 连接到您自己的企业身份提供者。
成员管理与用户管理
成员管理指的是管理平台用户的权限。您可以把它理解为管理团队中的成员。
成员管理发生在全局账户、目录、子账户和环境层级。成员的权限适用于与全局账户、组织或空间相关的所有操作,无论使用何种工具。根据您所使用的范围和云管理工具功能集,您可以通过不同方式管理成员:
管理成员
全局账户 |
目录 |
子账户 |
|---|---|---|
您通过向平台用户分配角色集合来管理全局账户成员。使用以下预定义角色集合:Global Account AdministratorGlobal Account Viewer从 cockpit 或 CLI 分配这些角色集合。 |
您通过向平台用户分配角色集合来管理目录成员。使用以下预定义角色集合:Directory AdministratorDirectory Viewer从 SAP BTP cockpit 或 CLI 分配这些角色集合。 |
您通过向平台用户分配角色集合来管理子账户成员。注意Neo 子账户不使用角色集合。使用预定义角色集合,例如:Subaccount AdministratorSubaccount Viewer从 SAP BTP cockpit(现为 Cloud Identity Services UI)或 CLI 分配这些角色集合。 |
Cloud Foundry 环境中的成员管理
在 cockpit 的环境层级中的 Members 页面上,或使用 Cloud Foundry CLI 管理组织成员。作为组织成员添加的平台用户可以是一名 Org. Manager 或一名 Org. Auditor。 |
在 cockpit 的空间层级中的 Members 页面上,或使用 Cloud Foundry CLI 管理空间成员。作为空间成员添加的平台用户可以是一名 Space Manager、Space Developer、Space Auditor 或 Space Supporter。 |
用户管理指的是管理业务用户的身份验证与授权。
如何探索 BTP 安全性
本演示将引导您完成理解 SAP BTP 安全方法的第一步。您从全局账户开始,从那里可以深入下钻到子账户层级。您的组织可能有多个全局账户,但您很可能发现有多个子账户。
Demo:Watch Demo(SAP 官方交互式练习)
如何探索账户
本演示介绍了您将在 SAP BTP 中看到的安全相关结构。当您签订合同时,会获得一个全局账户,您可以从中构建子账户并将它们分组到目录中。根据层级的不同,您会发现不同的安全相关选项,从您可以访问的用户和资源到外部身份提供者。
Demo:Watch Demo(SAP 官方交互式练习)
如何探索目录
本演示向您介绍目录的概念。目录允许您对子账户进行分组;如有需要,目录还可以提供用户管理功能(可选)。
Demo:Watch Demo(SAP 官方交互式练习)
如何探索用户
本演示让您探索用户管理功能,并了解可以在哪些层级创建用户——从全局账户到目录再到子账户。通常,技术用户出现在较高层级,而业务用户出现在子账户层级。
Demo:Watch Demo(SAP 官方交互式练习)
本课其余配图