认识集成安全原则
学习目标
描述安全集成与通信中使用的原则
本课介绍当今安全可靠通信所必需的重要信息安全和集成原则。
集成环境的关键方面
使用集成环境会对网络基础设施和系统设置提出特殊要求。成功实现集成的一些关键因素如下:
安全: 确保机密业务数据受到保护。
可靠的网络: 除系统本身之外,网络的可用性也至关重要。
性能: 带来良好的最终用户体验与满意度,并可节省成本。
网络的可靠性和性能主要取决于底层基础设施。不过,网络的安全是一个关键方面,它依赖于所涉及和所连接的系统及其正确的设置。让我们更仔细地了解信息技术中安全通信最重要的原则:
信息安全原则
保密性(Confidentiality): 确保信息仅对已获授权的个人可访问。通过身份验证、加密和访问控制等措施来确保保密性。
完整性(Integrity): 通过防止未授权的修改或篡改,保持信息的准确性和完整性。完整性通过错误检查和验证(包括加密哈希函数)等措施来维护。
可用性(Availability): 确保信息和存储、处理信息的系统在需要时对已获授权用户可用且可访问。这涉及维护和管理计算机系统与网络,并实施预防系统故障及从故障中恢复的措施。
这三项原则通常被视为信息安全的基本原则。可用性是系统和网络管理员的议题,而完整性和保密性则可以通过正确的网络协议来实现,例如 TLS(传输层安全;SSL(安全套接字层)的继任者)。
TLS 的主要目标如下:
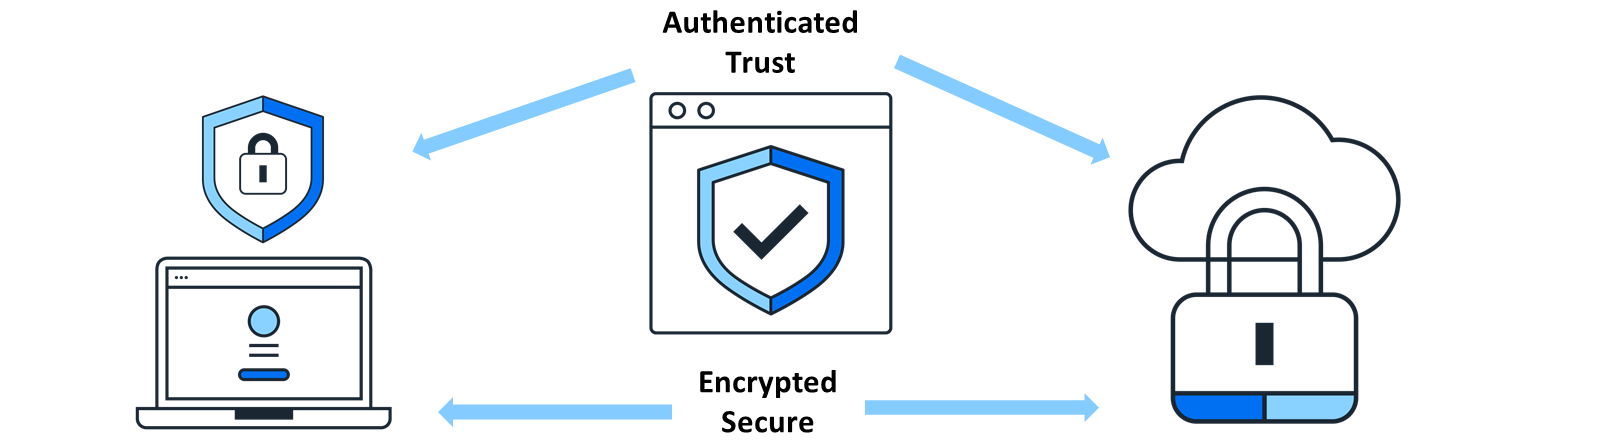
加密数据,从而防止窃听。
验证通信对端,从而建立信任关系。这可以通过身份验证来实现。
TLS 如何为安全、加密的通信建立经过身份验证的信任。
在发送数据时,我们需要确保:
预期的发送方发送数据
给预期的接收方
且在中间不被窃听、操纵或丢失。
这适用于两个系统之间的所有通信,无论是集成场景中协同工作的两个业务系统,还是仅通过 Web 浏览器连接到 Web 服务器的客户端计算机。
本课其余配图