说明 SAP BTP 上的身份与访问管理
学习目标
说明 SAP Cloud Identity Services
身份与访问管理域
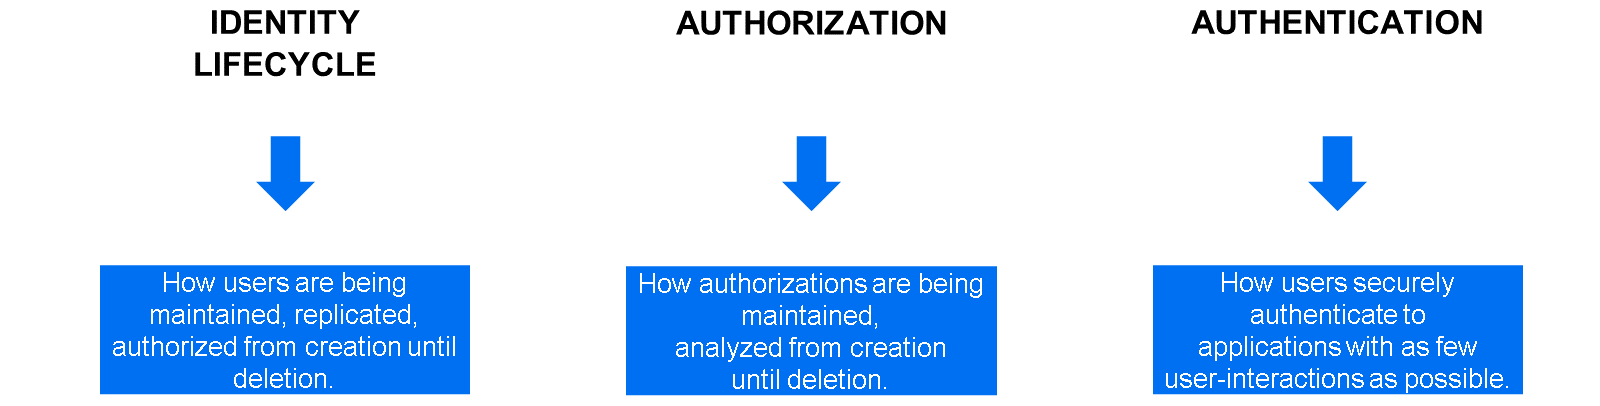
身份访问管理(IAM)是业务技术平台的一项基础能力,用于控制用户对应用程序以及平台本身的访问。正确的用户应当以正确的授权访问正确的系统。
业务用户的身份访问管理流程始于创建用户记录的原系统,继而向该用户记录授予授权,并确保用户在访问 SAP BTP 时以安全的方式进行身份验证:
SAP Cloud Identity Services
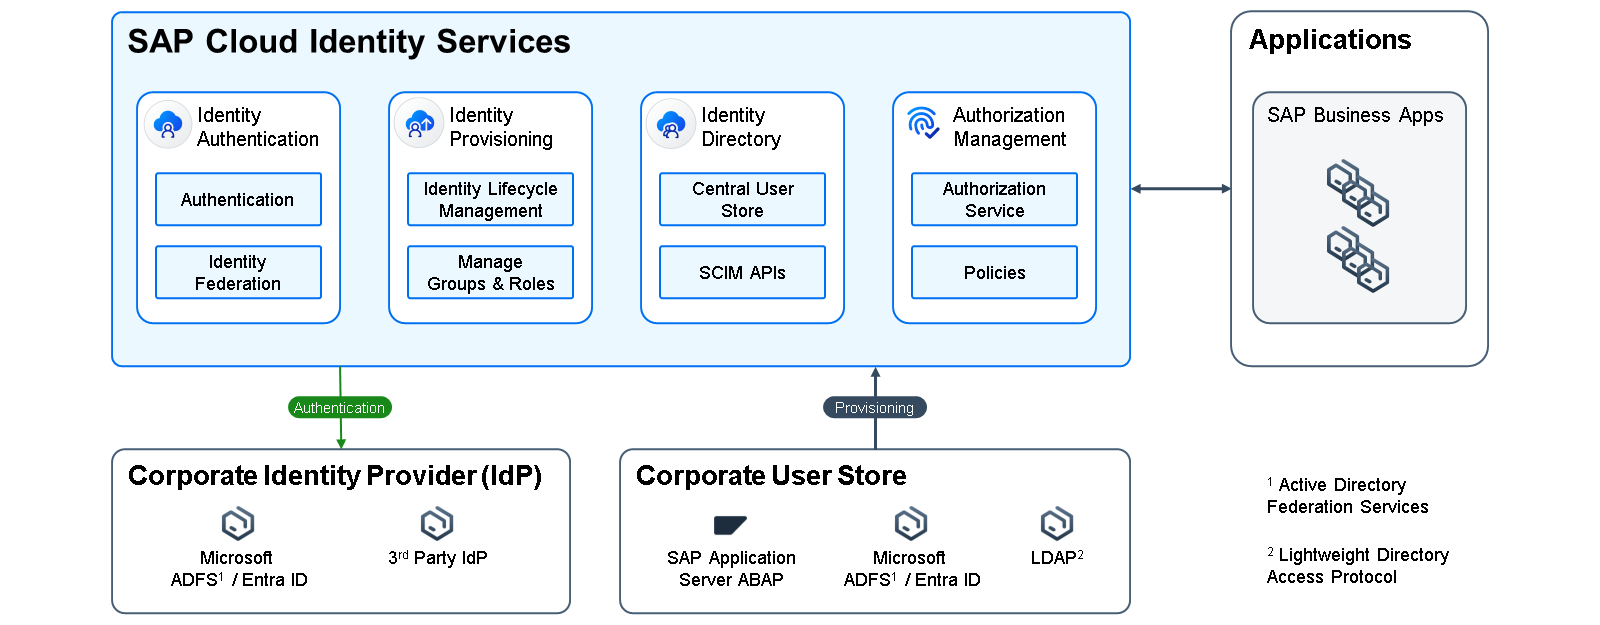
SAP Cloud Identity Services 在 SAP 软件 IAM 参考架构中扮演着重要角色。
通过将 SAP Cloud Identity Services 确立为中央 IAM 组件,可确保所有 SAP 云应用程序都提供一套统一的集成能力,用于身份生命周期管理和单点登录。SAP 还支持继续使用您的第三方或遗留组件,例如中央用户存储。
SAP Cloud Identity Services 是任何 SAP 云解决方案(因此也包括 SAP BTP)的默认集成组件。使用它们来保护对平台本身以及运行在 SAP BTP 上的应用程序的访问。每个 SAP BTP 客户至少有权使用两个 SAP Cloud Identity Services 租户:一个用于测试,一个用于生产。SAP BTP 试用账户有权使用一个试用租户。SAP 建议使用此租户而非默认身份提供者。SAP Cloud Identity Services 是一组服务,由以下组件构成:Identity Authentication、Identity Provisioning、Identity Directory 和 Authorization Management:
Identity Authentication
Identity Authentication 是一项提供身份验证和 SSO(单点登录)中央能力的服务。它还为员工和合作伙伴提供便捷的用户自助服务,例如注册和密码重置。安全功能包括保护对应用程序的访问,帮助您定义基于风险的身份验证规则、使用双因素身份验证,以及将身份验证委托给其他身份提供者。主要功能包括:
面向基于浏览器的应用程序的安全身份验证
可在任何地方、任何设备上使用的 SSO 和单点注销功能
通过可配置的多因素身份验证强制执行实现强身份验证,
基于风险的身份验证,应用于应用程序、用户组分配和互联网协议范围,
支持 SAP 和第三方应用程序,
服务提供方应用程序级别的密码策略,
可自定义的外观,包括支持设置公司品牌,
用户自助服务,包括注册和密码重置,
通过与公司身份提供者和本地用户存储集成实现委托身份验证,
基于 SAML 2.0 和 OpenID Connect 与公司身份提供者和应用程序进行身份联合。
Identity Provisioning
SAP Cloud Identity Services 中的 Identity Provisioning 服务是一项用于管理云中身份生命周期流程的云服务。该服务可自动化这些流程,并帮助您将身份及相关授权分配配置到各种云和本地业务应用程序。主要功能包括:
使用优化的连接器快速扩展场景,以便在多个受支持的 SAP 和非 SAP 云及本地系统之间配置用户和组,
用于配置场景中源系统、目标系统或代理系统的连接器。这尤其包括针对 BTP 全局账户、目录、子账户以及 Cloud Foundry 和 ABAP 环境的连接器,
灵活的数据转换,可使用图形编辑器或 JSON 编辑器自定义连接器,
为特定 SAP 云解决方案自动交付默认配置系统,
使用专用源系统进行实时配置,
既可直接通过内置 API 使用,也可从用户界面(UI)使用,因此 UI 与其余服务一起集成在 SAP Cloud Identity Services 的管理控制台中,
与身份管理解决方案进行符合 SCIM 的集成,
能够将云和本地用户存储作为源来处理,依赖与任何本地身份存储的专用集成,以便于采用 IAM 参考架构,
为配置流程提供全面的作业调度。
Identity Directory
SAP Cloud Identity Services 中的 Identity Directory 是这些服务内部的持久层。该组件促进身份生命周期流程,并解锁重要的新功能,例如为较新的 SAP BTP 应用程序提供中央用户存储,从而避免将用户复制到每个单独的应用程序。
Identity Directory 充当 SAP 云解决方案用户的中央事实来源。用户通常从您公司的用户源和中央事实来源(HR 系统或公司身份管理解决方案)复制到 Identity Directory 中。主要功能包括:
用于管理用户、组和自定义架构的 SCIM 2.0 REST API,
可从 SAP Cloud Identity Services 管理控制台访问,或通过其 SCIM 2.0 REST API 或 Identity Provisioning 服务访问,
自定义架构创建,
生成 SAP 全局用户 ID,
能够利用 Authorization Management 服务并采用各种依赖 Identity Directory 中用户持久化的 SAP 解决方案。
Authorization Management
授权管理服务(AMS)使 SAP Cloud Identity Services 管理员能够自定义云应用程序的授权策略并将其分配给用户。
应用程序开发人员声明其应用程序的详细授权模型。他们将相关授权分组为预定义的授权策略(“基础策略”),作为管理员设计自定义策略(“管理策略”)的基础。主要功能包括:
在同一工具中进行授权设计与分配,
强大的基于实例的授权(“限制”),
借助基于应用程序数据的值帮助,轻松维护限制,
适用于 Java 和 Node.js 的客户端库,
与 Cloud Application Programming 模型(CAP)紧密集成,在典型用例中支持完全声明式的授权执行。
SAP Cloud Identity Services 是任何 SAP 云解决方案以及 SAP BTP 的默认集成组件。它们可用于保护对平台、SAP BTP 驾驶舱本身或运行在平台之上的应用程序的访问。
本课其余配图