定制登录流程
学习目标
说明安全选项。
SAP Cloud Identity Authentication Service
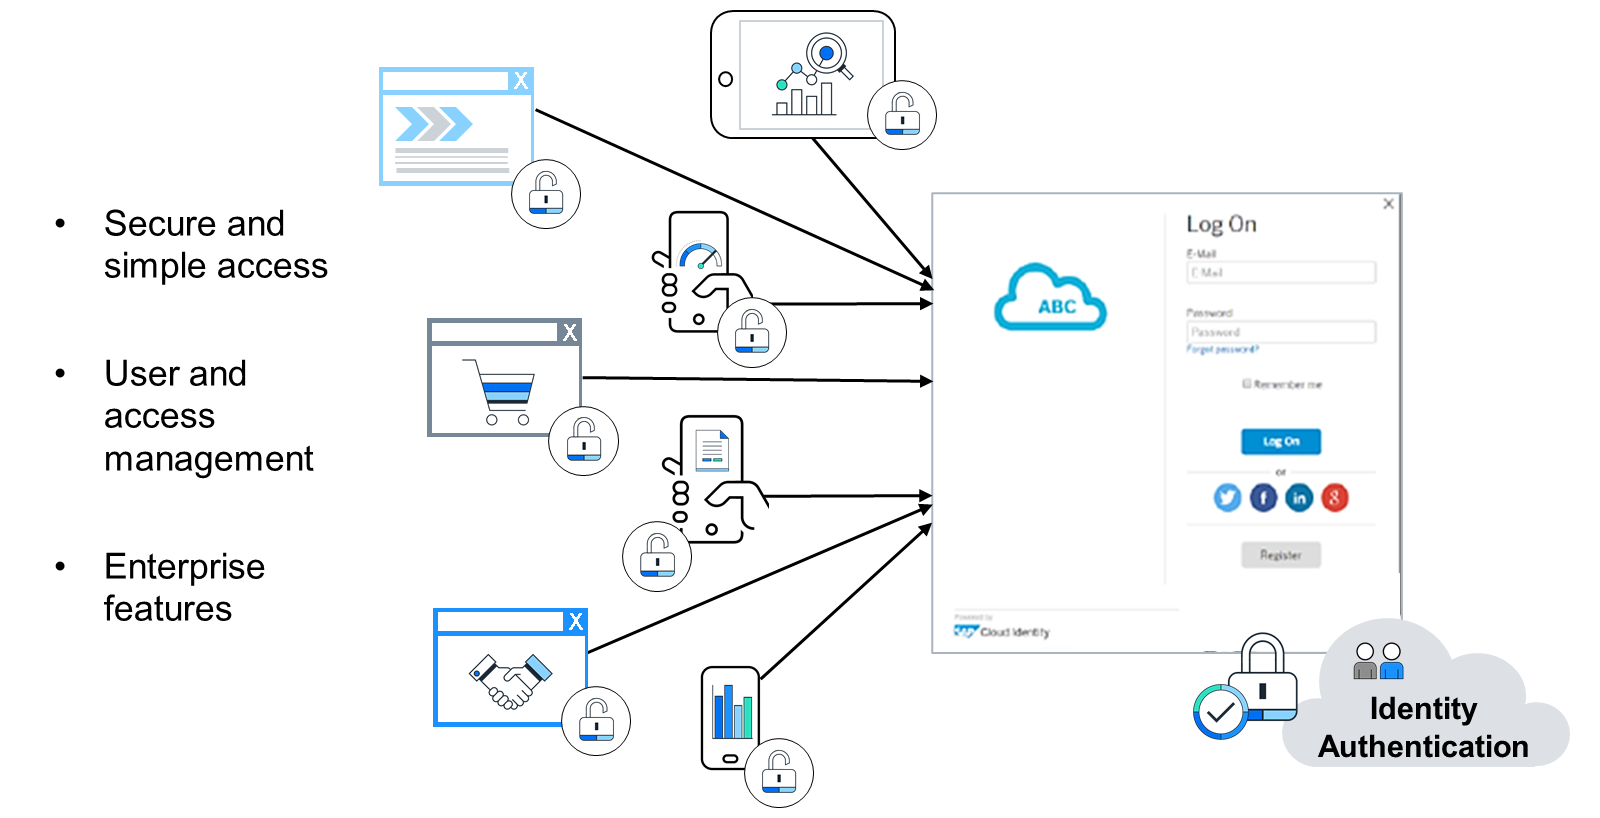
SAP Cloud Identity Authentication Service 借助各种身份验证方法,随时随地提供对基于 Web 的应用程序的简单而安全的访问。
云中的身份验证与单点登录
Identity Authentication 服务基于以下因素提供安全而简单的访问:
基于 SAML 2.0 的身份联合
Web 单点登录 SSO 和桌面 SSO
安全的本地集成,以复用现有身份验证系统
社交登录和双重身份验证
基于风险的身份验证
Identity Authentication 服务基于以下因素提供用户和访问管理:
用户管理以及与本地用户存储的集成
用户组和应用程序访问管理
用户自助服务,例如密码重置、注册和用户档案维护
跨域身份管理系统(SCIM)API
Identity Authentication 服务提供以下企业功能:
最终用户 UI 的品牌化
密码和隐私策略
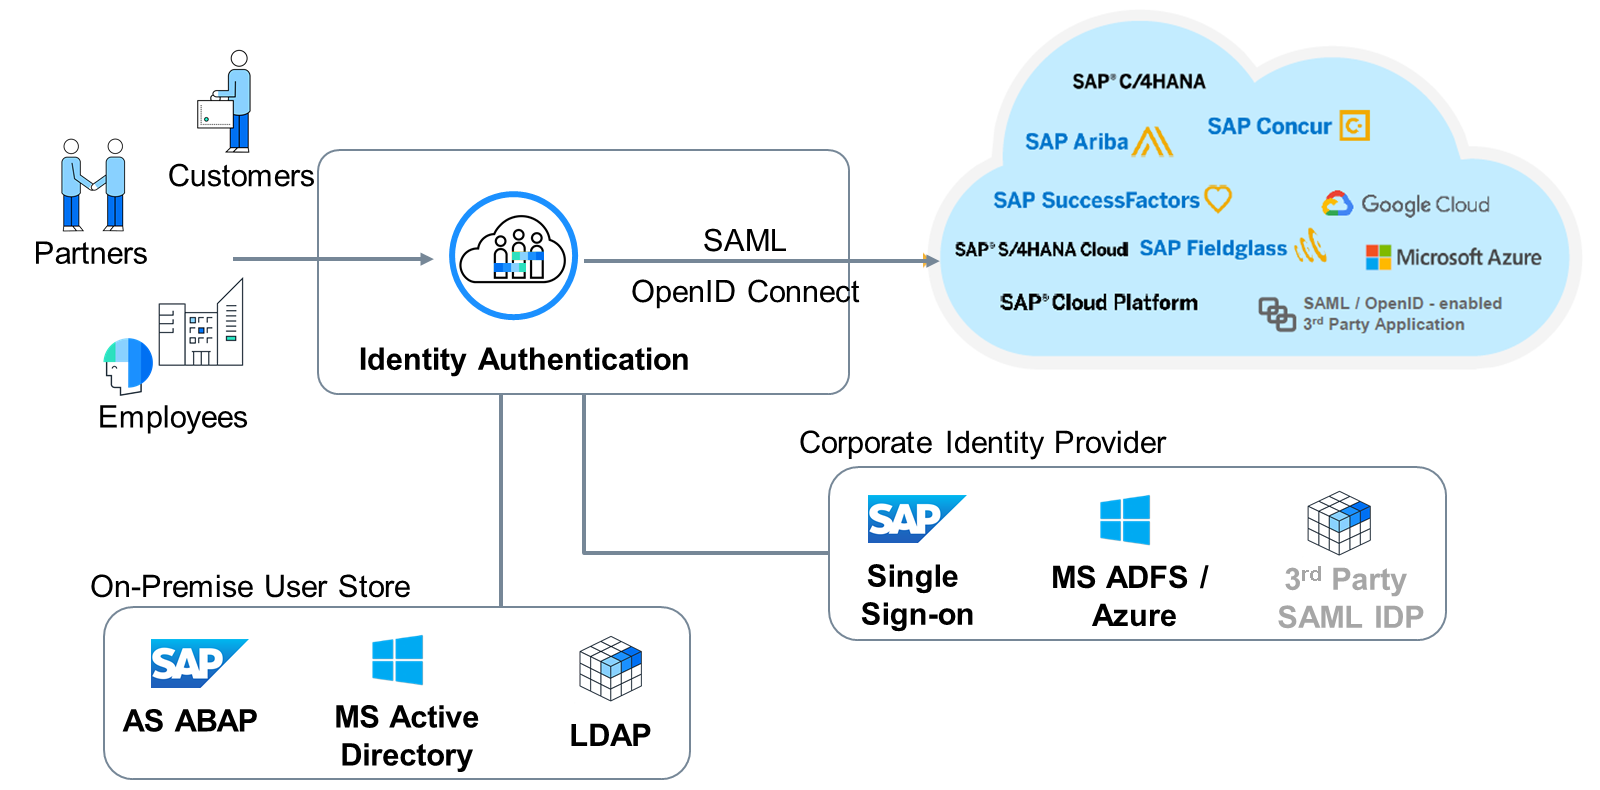
下图展示了 SAP Identity Authentication 的架构,显示客户、合作伙伴和员工等用户如何通过 SAML 或 OpenID Connect,使用与各种本地和企业用户目录集成的集中式身份提供者,安全地访问 SAP Cloud 解决方案和第三方应用程序。
开放安全标准
Identity Authentication 服务可与所有支持 SAML* 2.0 标准或 OpenID Connect (OIDC) 的应用程序互操作。
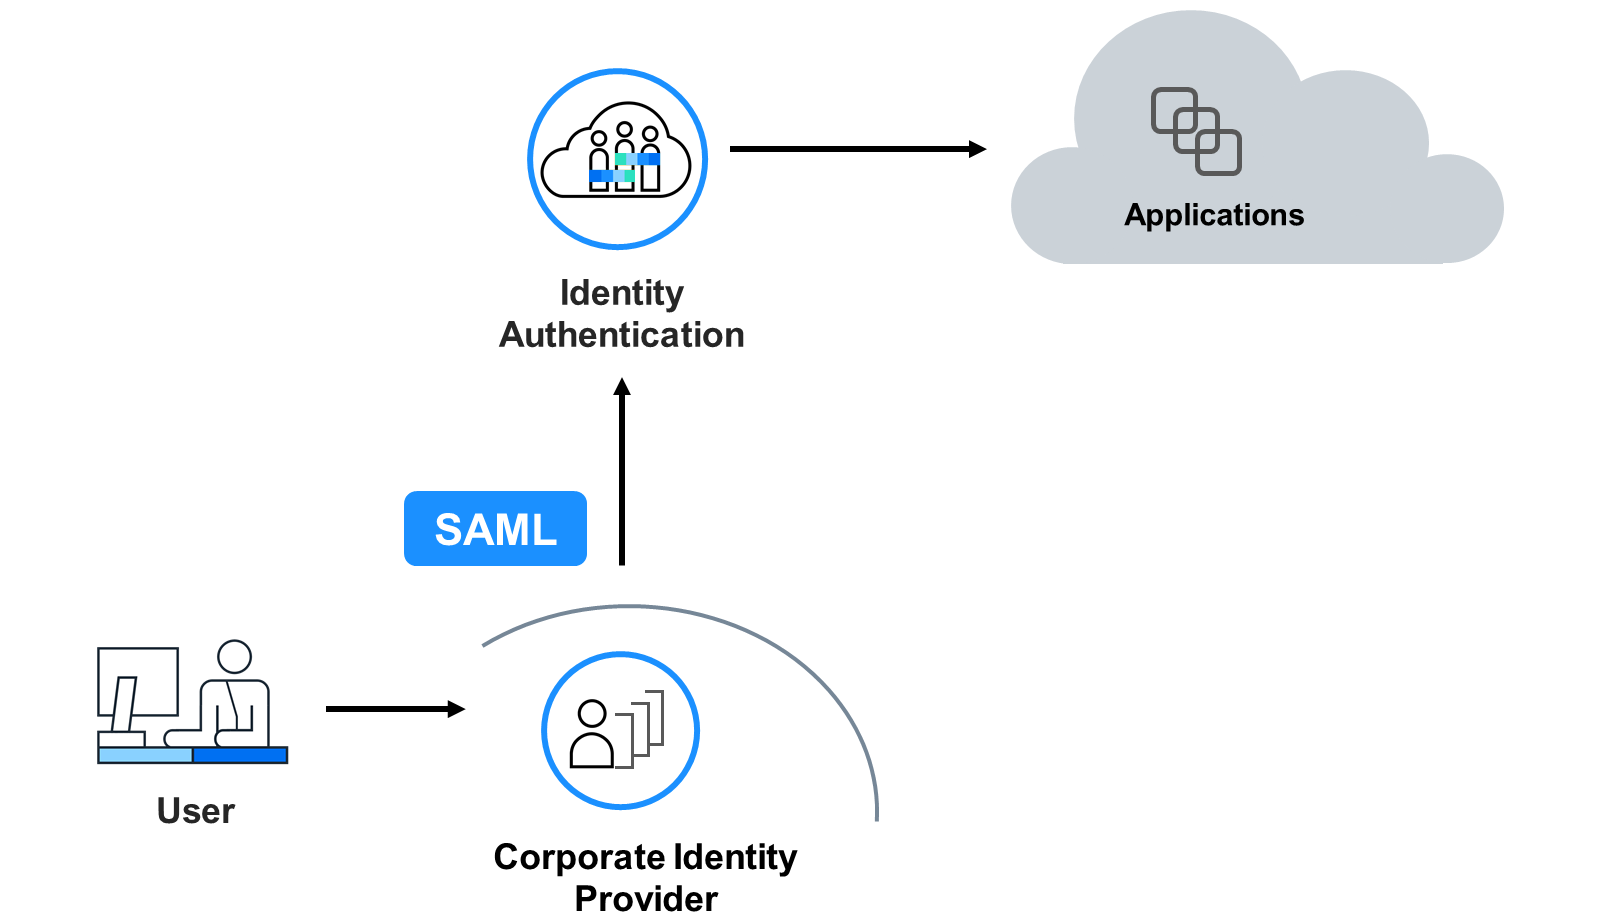
委托身份验证 - Identity Authentication 服务作为企业身份提供者(IdP)的代理
Identity Authentication 服务具有以下 IdP 代理功能:
将身份验证委托给企业 IdP 登录
复用现有 SSO 基础设施
为员工场景提供简单而安全的身份验证
基于 SAML 2.0 标准的联合
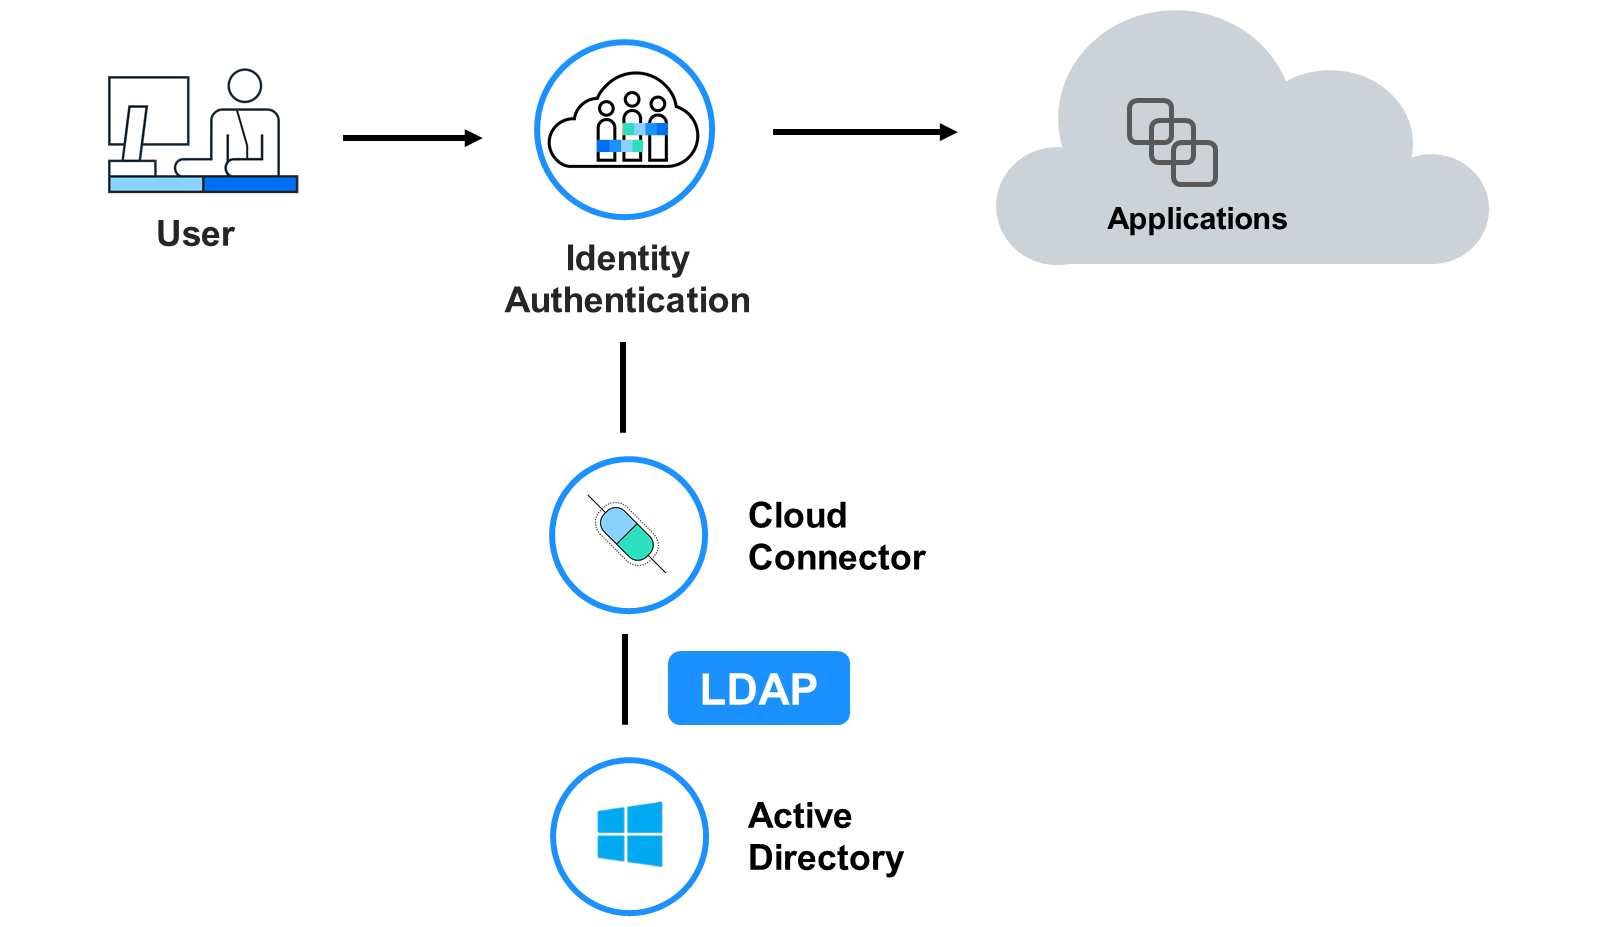
委托身份验证 - 使用本地用户存储进行身份验证
Identity Authentication 服务可以连接到本地用户存储。
用户凭据来自:
Active Directory(通过 LDAP)
AS Java(可以是本地 UME、ABAP 存储或 AD)
无需将用户复制到云中
内部网络端口无需向 Internet 暴露
可以使用其他 Identity Authentication 产品功能,包括 UI 配置策略和双重身份验证
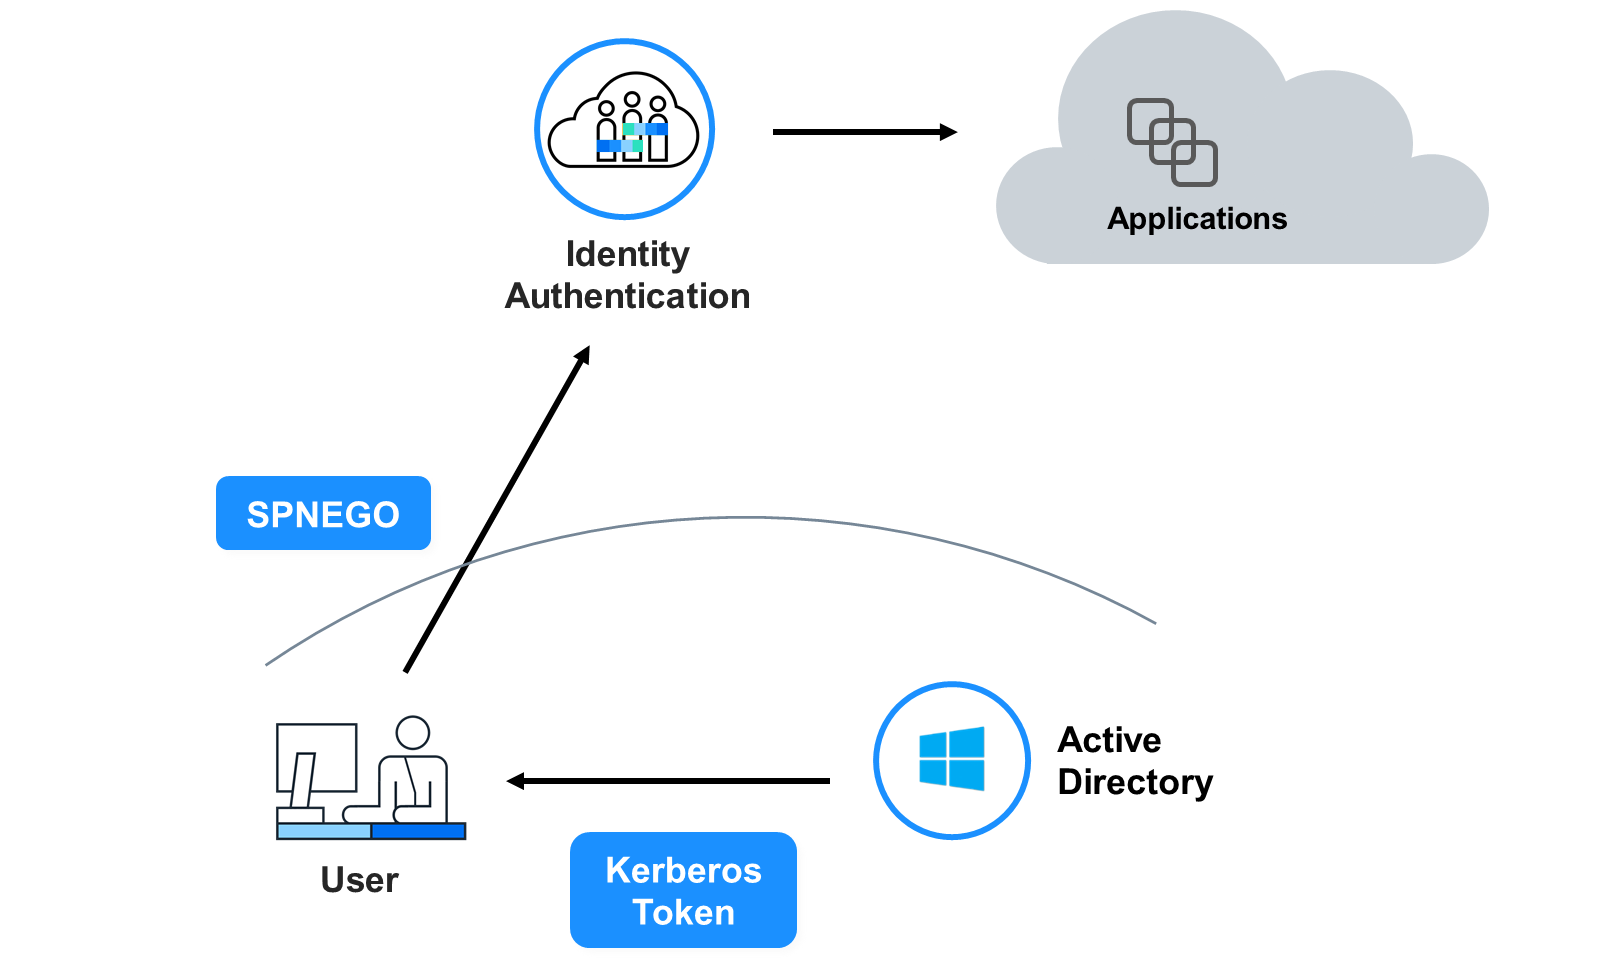
委托身份验证复用 Windows 域身份验证(SPNEGO)
SPNEGO 身份验证提供以下功能:
使用 Microsoft Active Directory 进行身份验证的用户无需重新验证即可为云应用程序使用 SSO
复用现有企业身份基础设施
为云和本地 Web 应用程序提供安全的身份验证和 SSO
委托身份验证条件身份验证
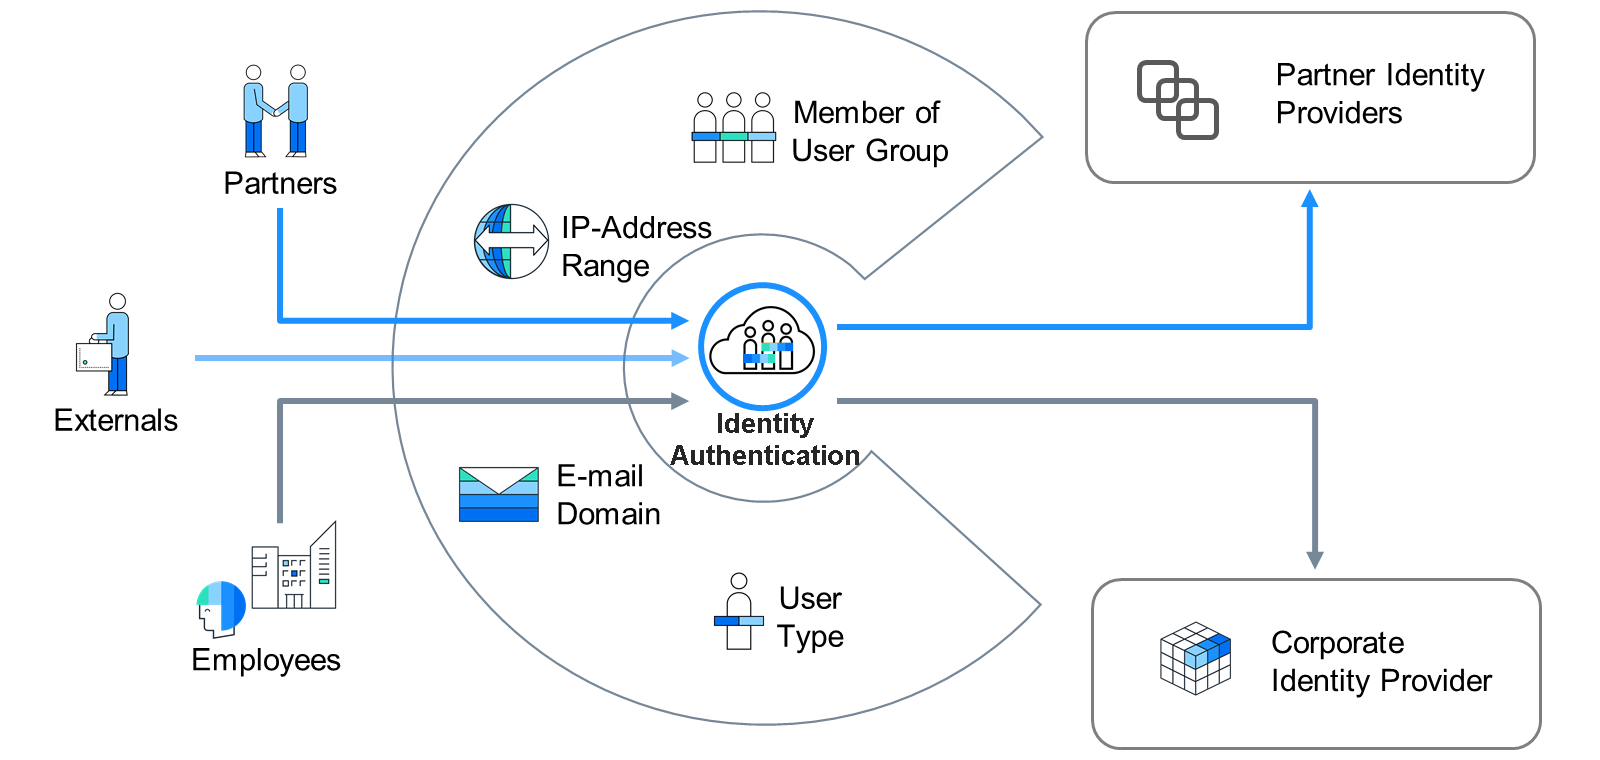
下图展示了一个 Identity Authentication 系统,它使用各种属性管理员工、外部人员和合作伙伴的访问,并连接到企业身份提供者和合作伙伴身份提供者。
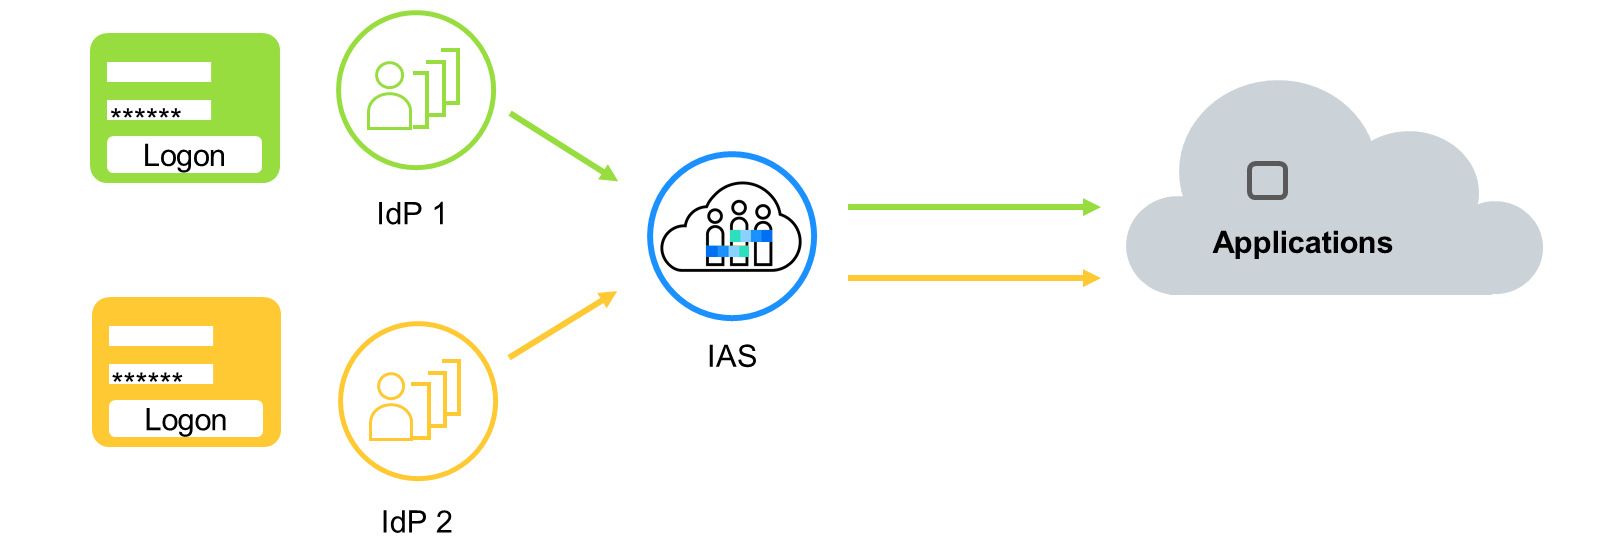
根据多种因素,不同类型的用户可以重新路由到不同的 IDP 进行身份验证。
作为多个 IdP 的代理,Identity Authentication 服务提供:
安全的业务网络,并允许合作伙伴用户通过其企业 IdP 登录
由企业 IdP 发起的身份验证
可以在身份验证成功后配置对正确用户组分配的可选检查;需要将用户从 IdP 同步到 Identity Authentication 服务中的组
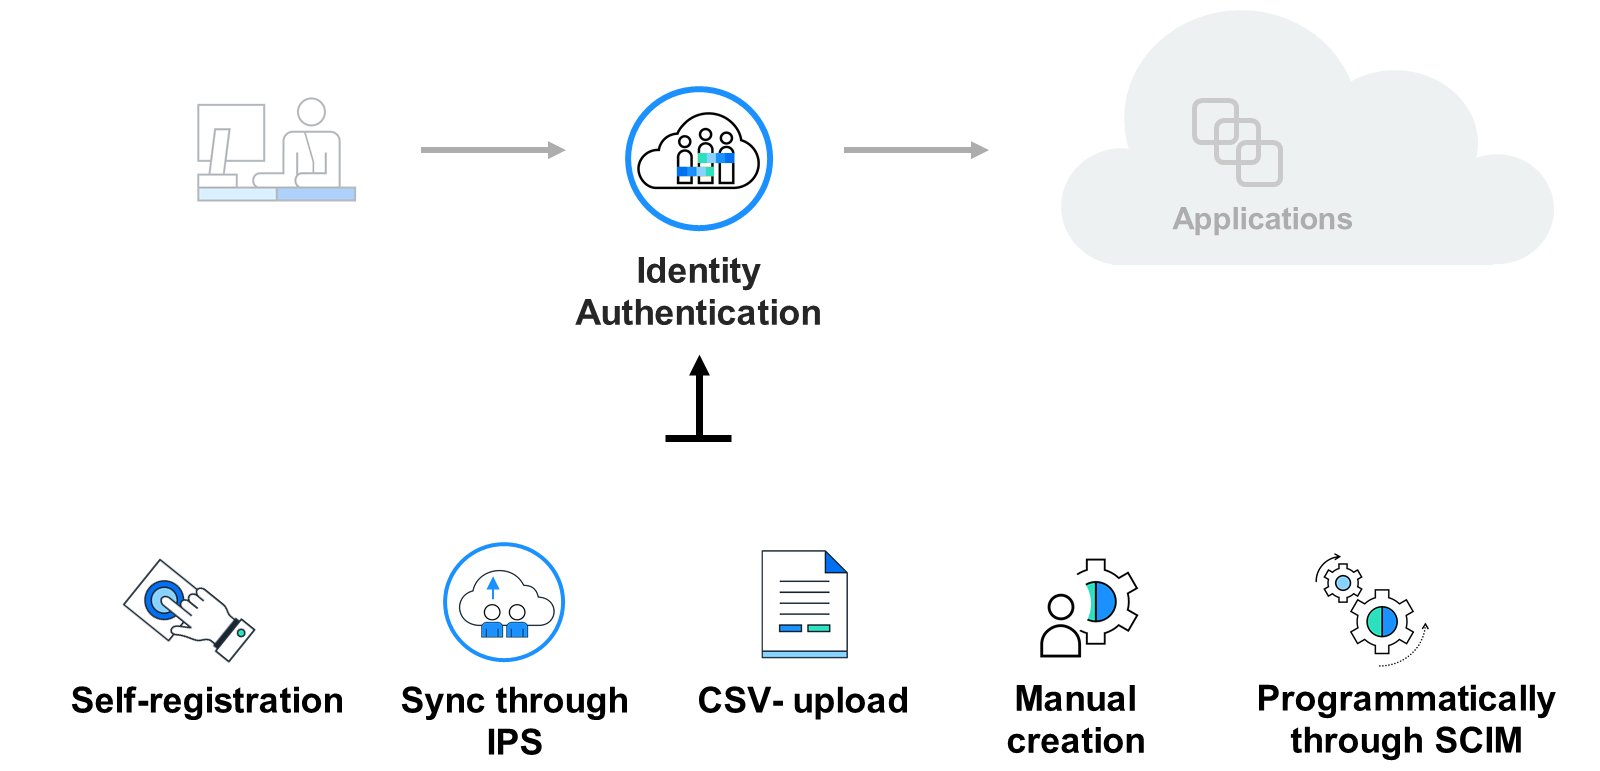
用户创建来源
下图展示了在身份验证系统中配置用户的各种方法,从而实现安全的应用程序访问。
品牌化与定制
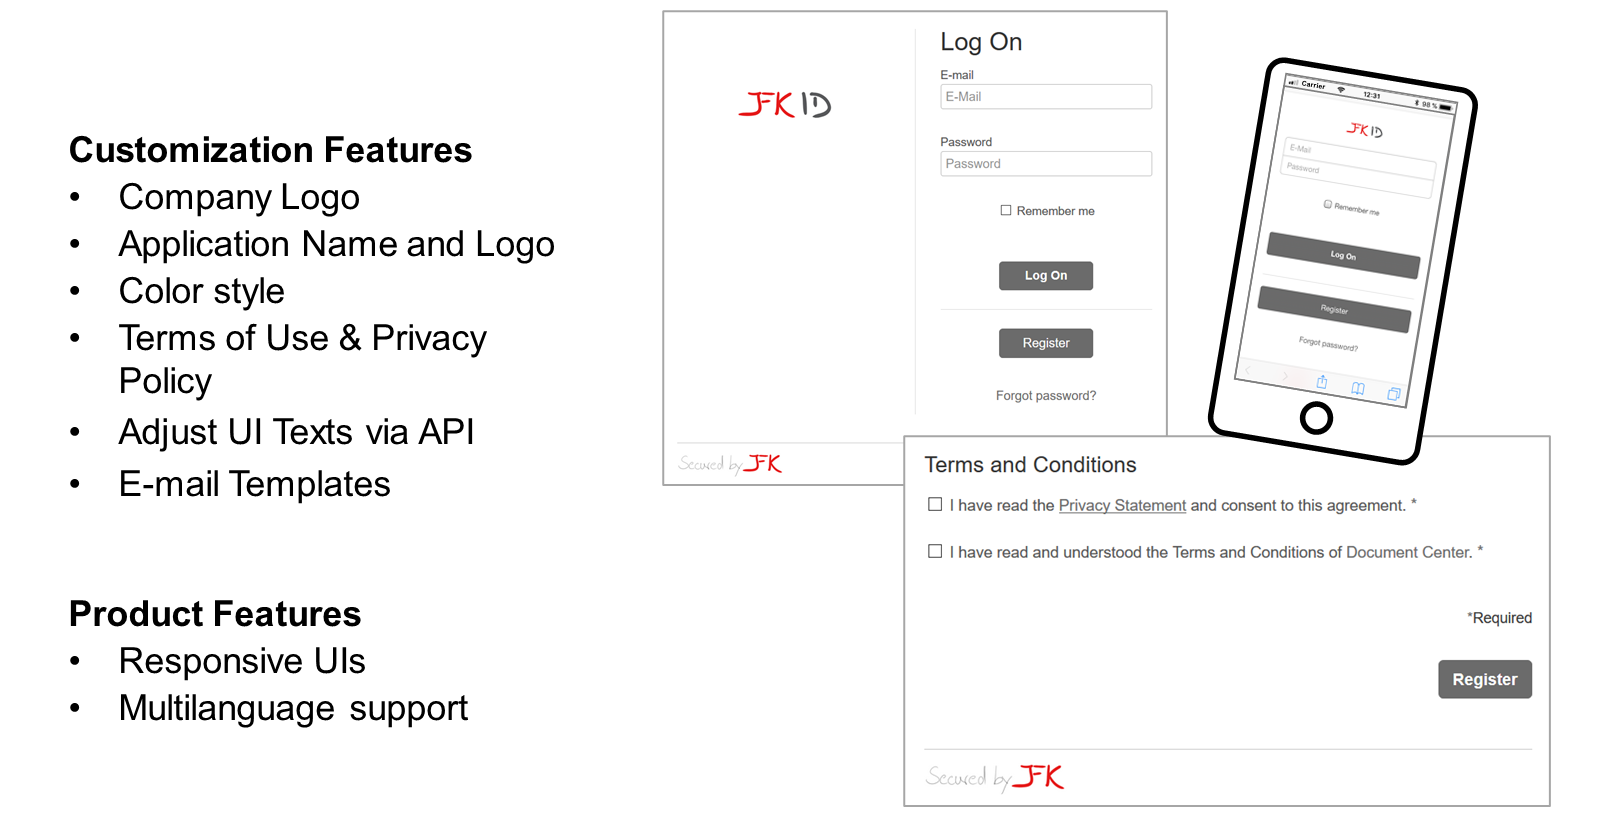
下图突出显示了登录和注册系统的可定制功能与产品能力,包括公司品牌化、用户界面定制、条款与条件管理、响应式设计以及多语言支持。
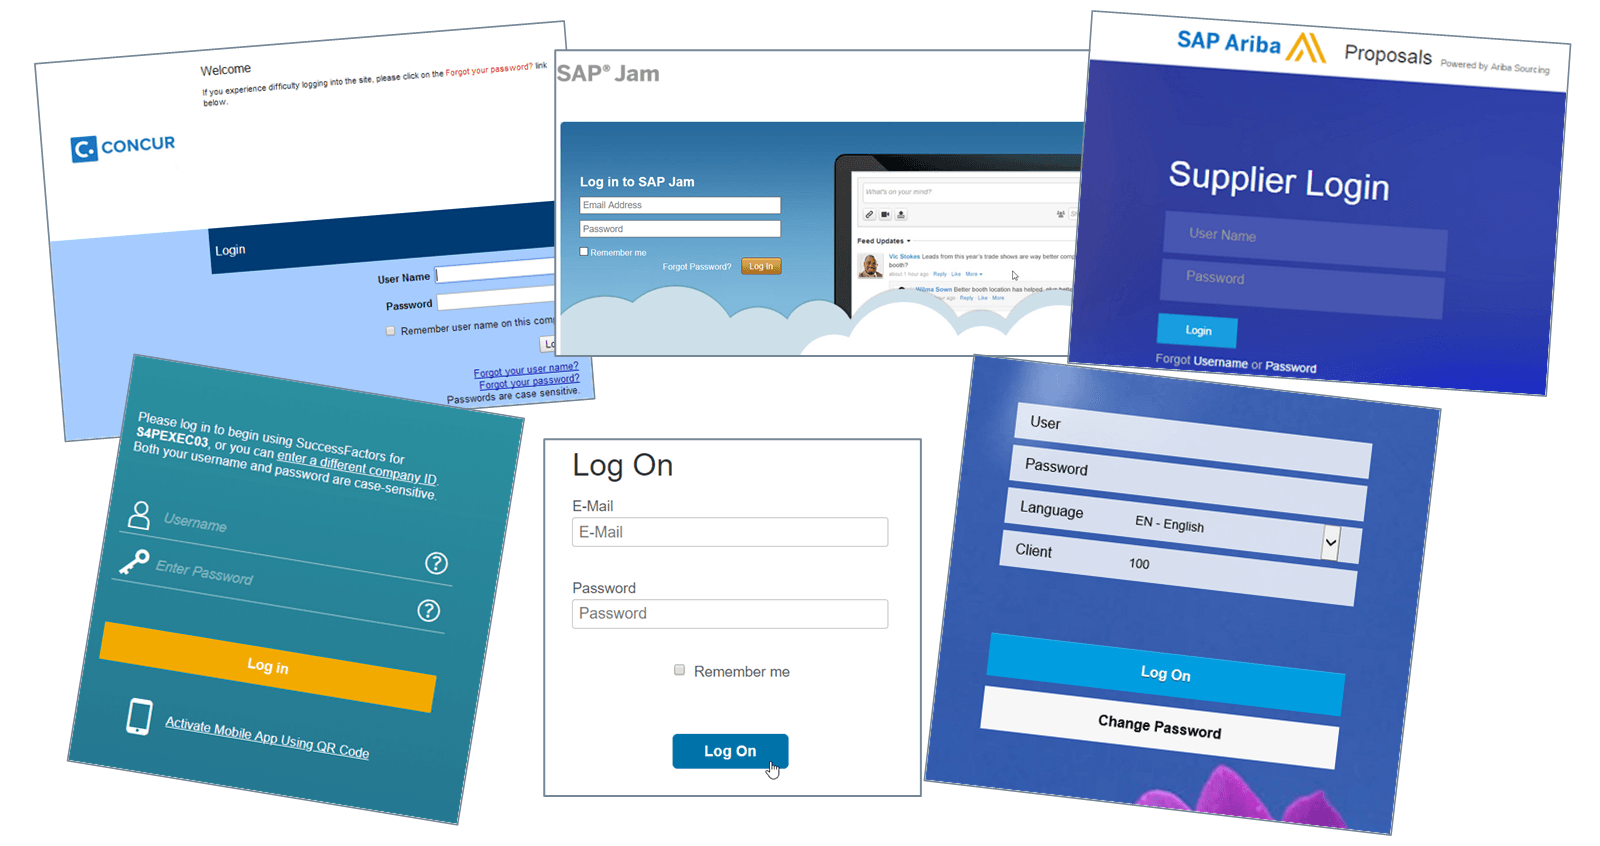
下图展示了 SAP 产品企业登录屏幕的拼贴。
用户自助服务
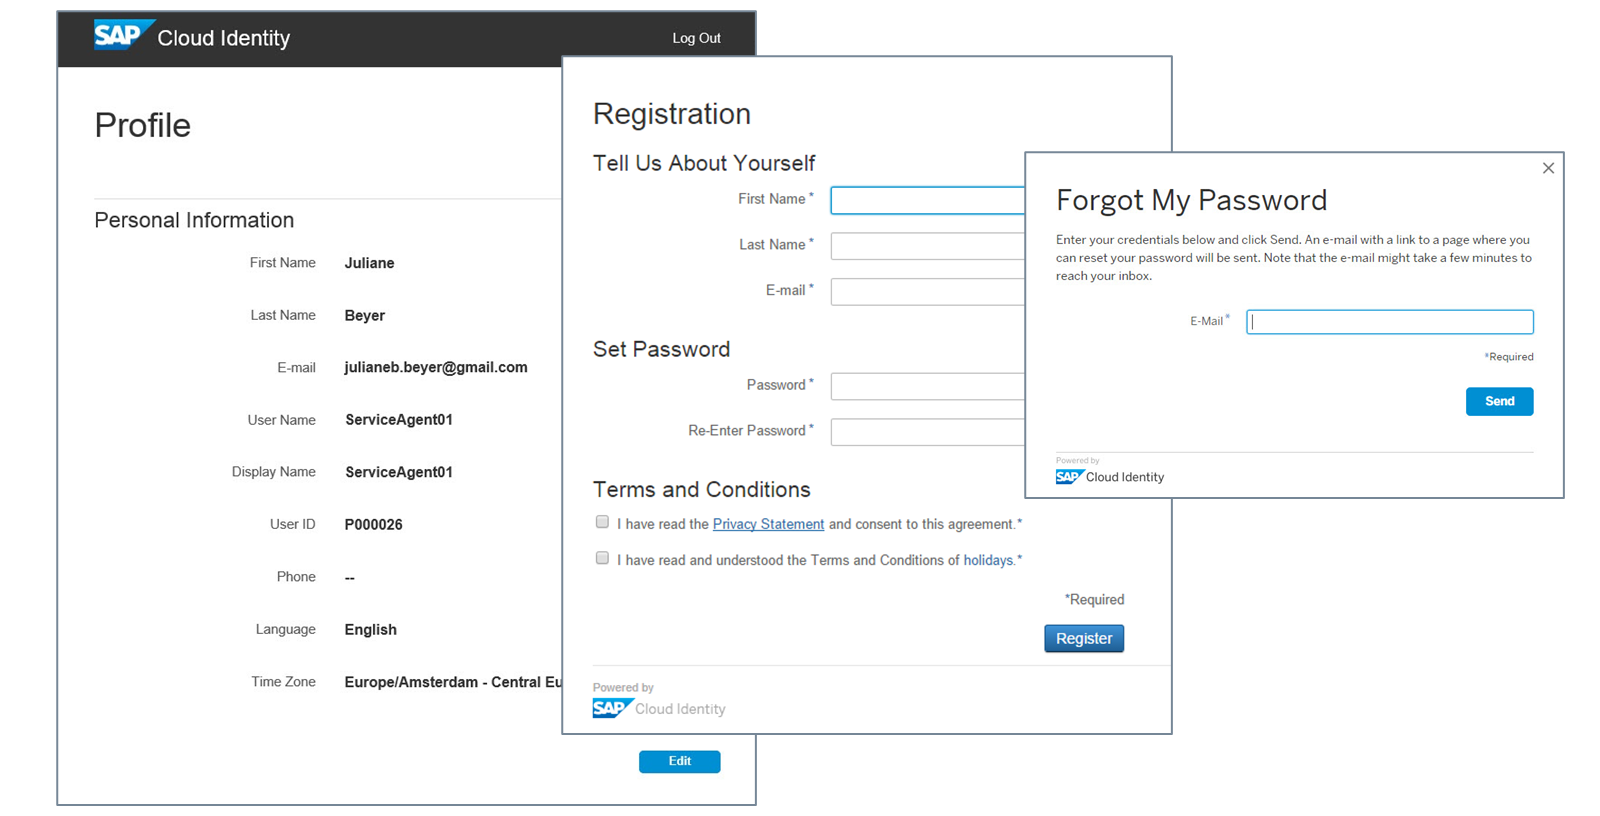
Identity Authentication 服务提供便捷的用户自助服务,包括以下功能:
自助注册
通过电子邮件确认账户
忘记密码重置
编辑账户详细信息或更改密码
激活双重身份验证
关联或取消关联社交账户
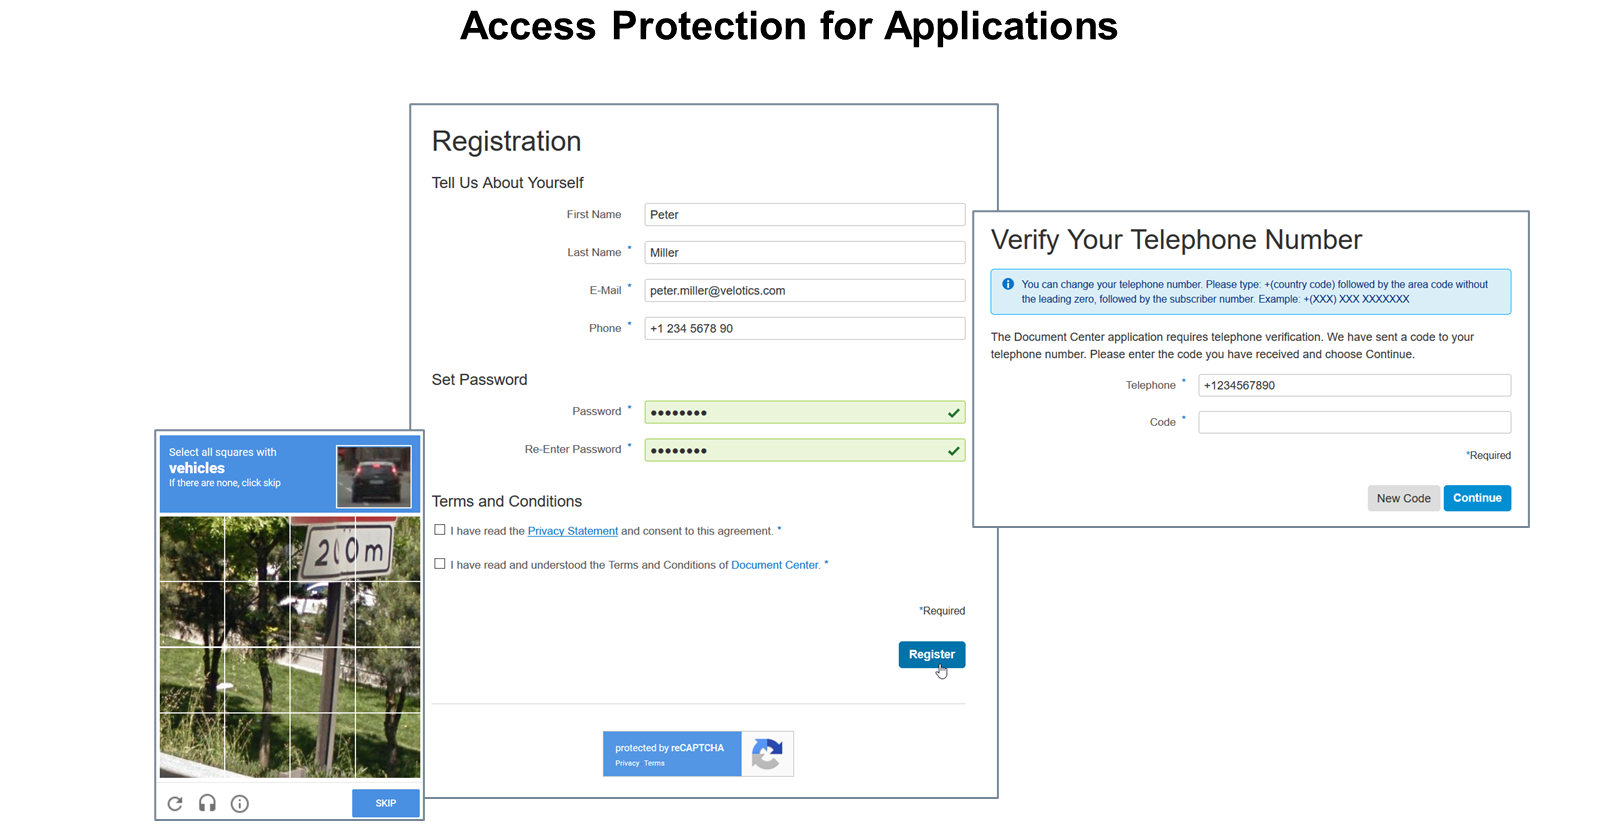
应用程序的访问保护
为应用程序提供以下访问保护:
保护应用程序注册免受垃圾邮件和滥用
防止机器人向您的应用程序自动注册虚假用户
Google reCAPTCHA 和电话验证通过自助注册提供进一步保护
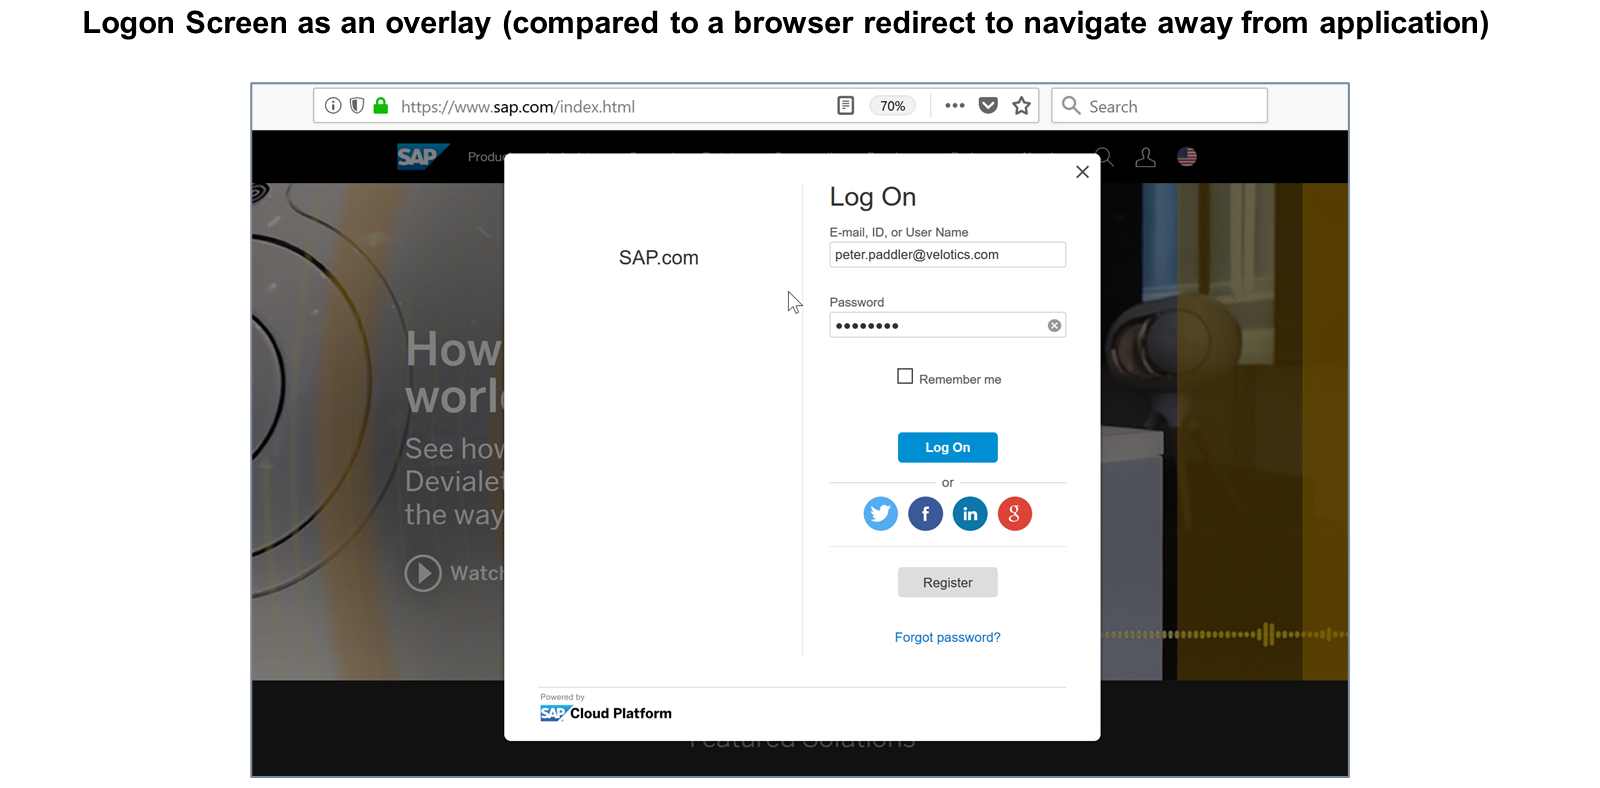
客户应用程序中的登录叠加层
客户应用程序登录屏幕可以进行编程以与应用集成。它与 SAP Cloud portal 具有开箱即用的集成。
身份验证选项
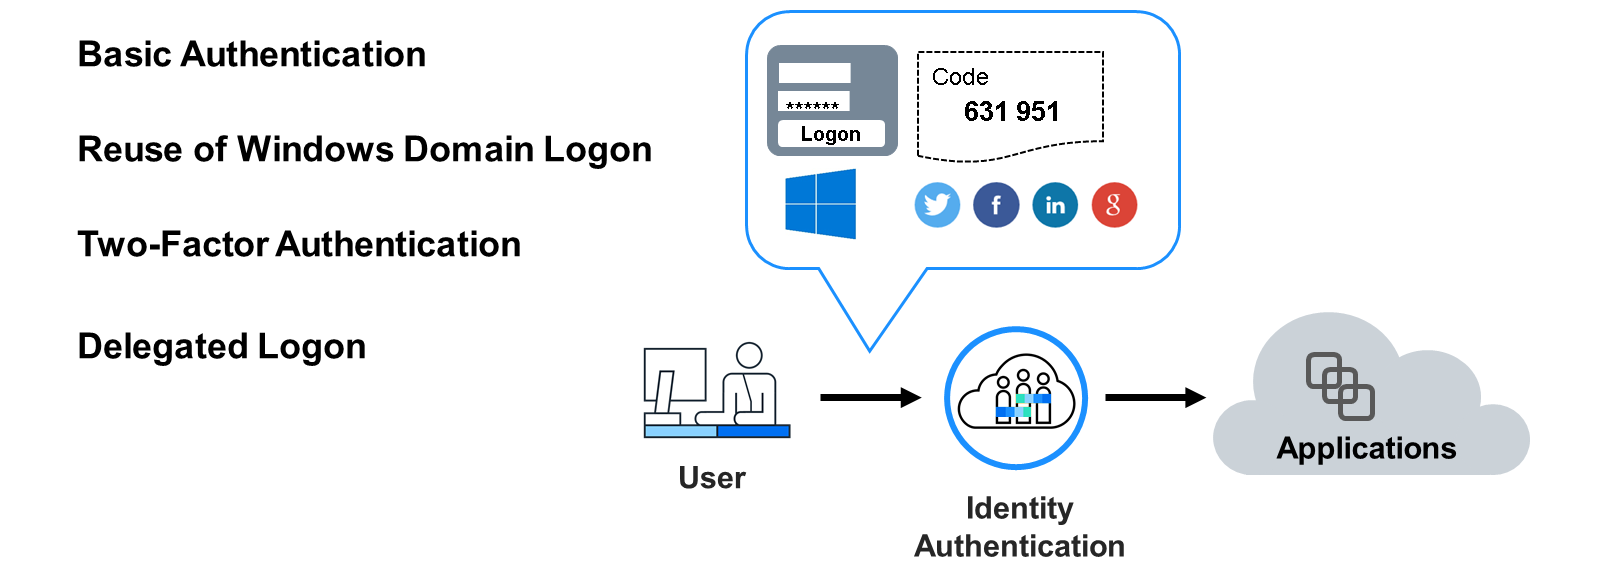
Identity Authentication 服务提供以下身份验证功能:
基本身份验证
基于用户 ID/电子邮件和密码
复用 Windows 域登录
使用 Kerberos 令牌实现 SSO
双重身份验证
第二个因素在移动设备上进行身份验证
委托登录
社交 Id
企业 IdP
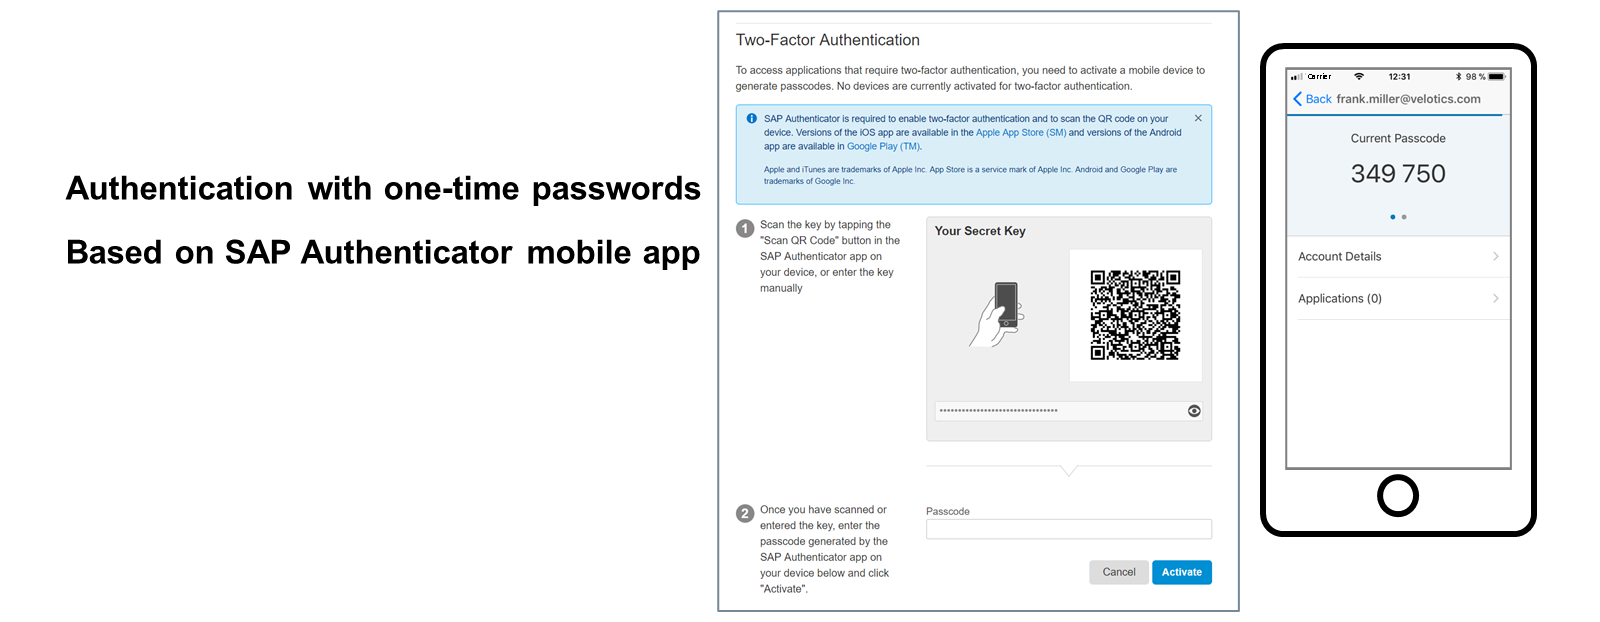
使用 SAP Authenticator 的双重身份验证
登录时除密码或安全令牌外,还需要一次性密码(OTP)。第二个因素身份验证用于高安全性场景。
SAP Authenticator 移动应用在移动设备上创建一次性密码(六位数字)。它适用于 iOS 和 Android,并且兼容 RFC 6238(与 Google 和 Microsoft 的身份验证器应用兼容)。
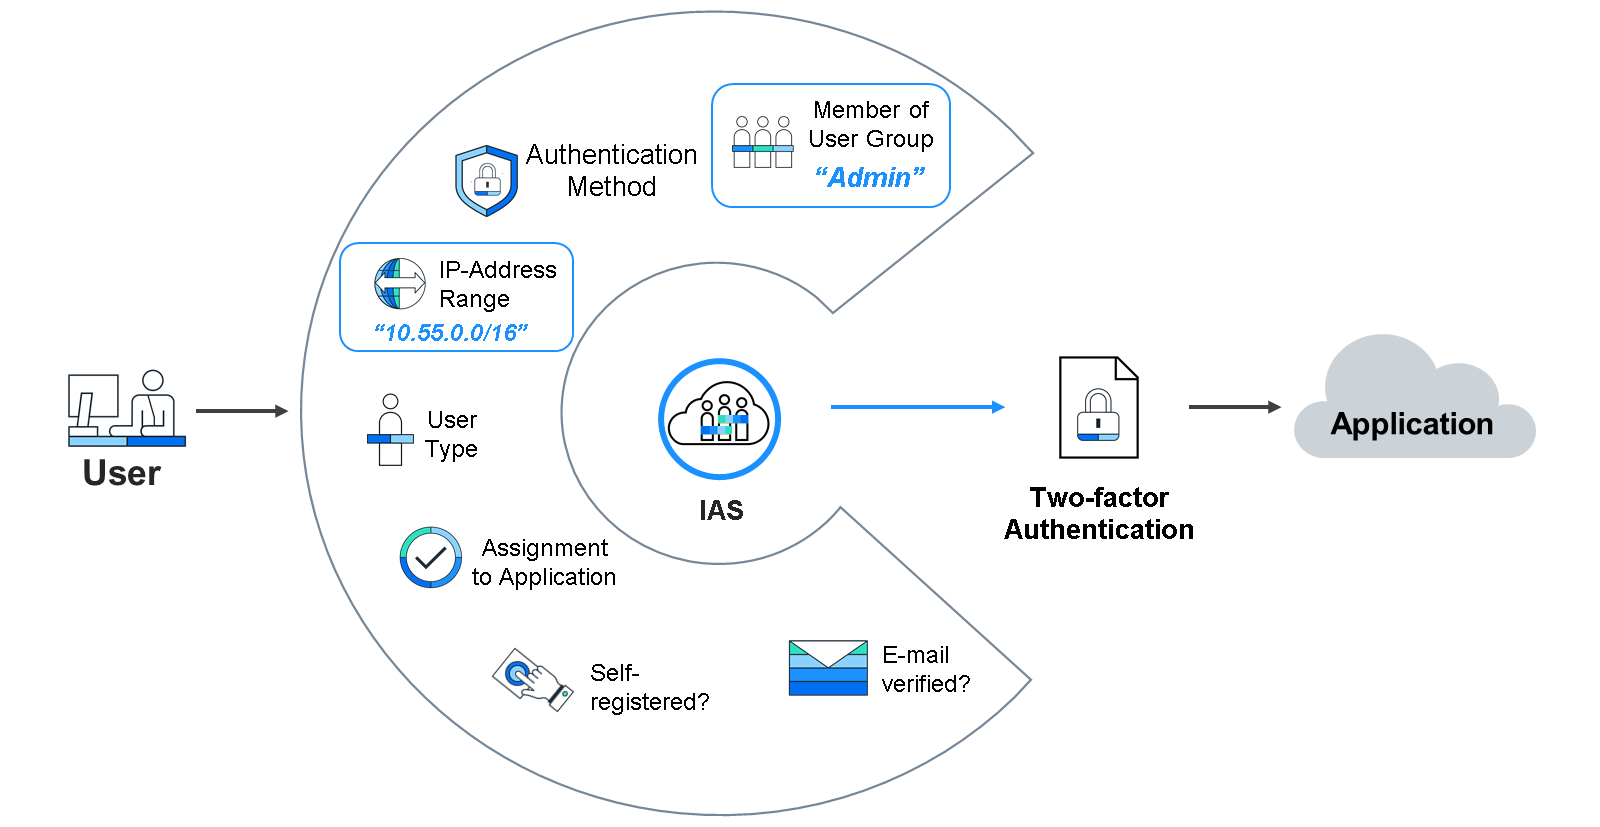
控制对应用程序的访问
下图展示了 SAP Identity Authentication (IAS) 应用条件访问规则——例如组成员资格、IP 范围和注册状态——以在授予应用程序访问权限之前触发双重身份验证。
自定义密码策略配置
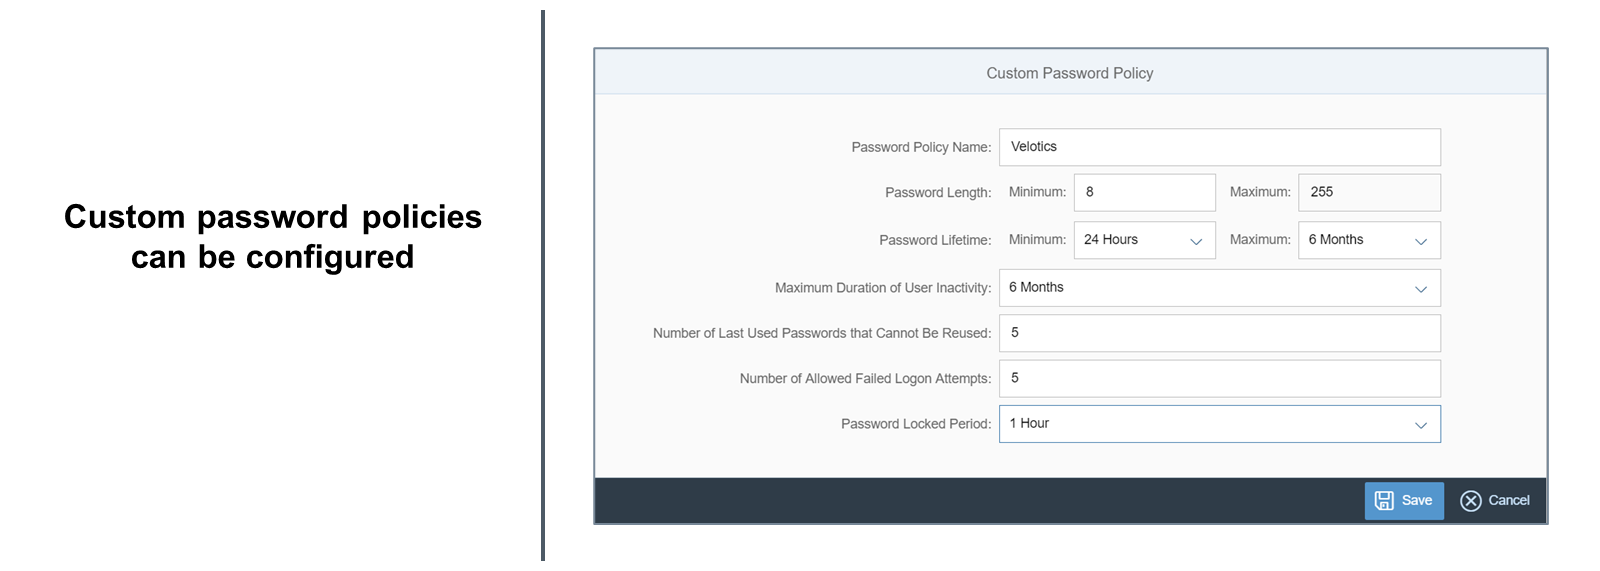
下图显示可以配置自定义密码策略以增强账户安全性。
OAuth
OAuth 是用于访问委托的开放标准。它被用作一种方式,让用户授予 Web 应用程序访问权限以获取其在另一 Web 应用程序上的信息,但不向其提供密码。"OAuth 2.0 侧重于客户端开发人员的简洁性,同时为 Web 应用程序、桌面应用程序、移动电话和客厅设备提供特定的授权流。"来源取自 OAuth 网站。 |
OAuth 授权流
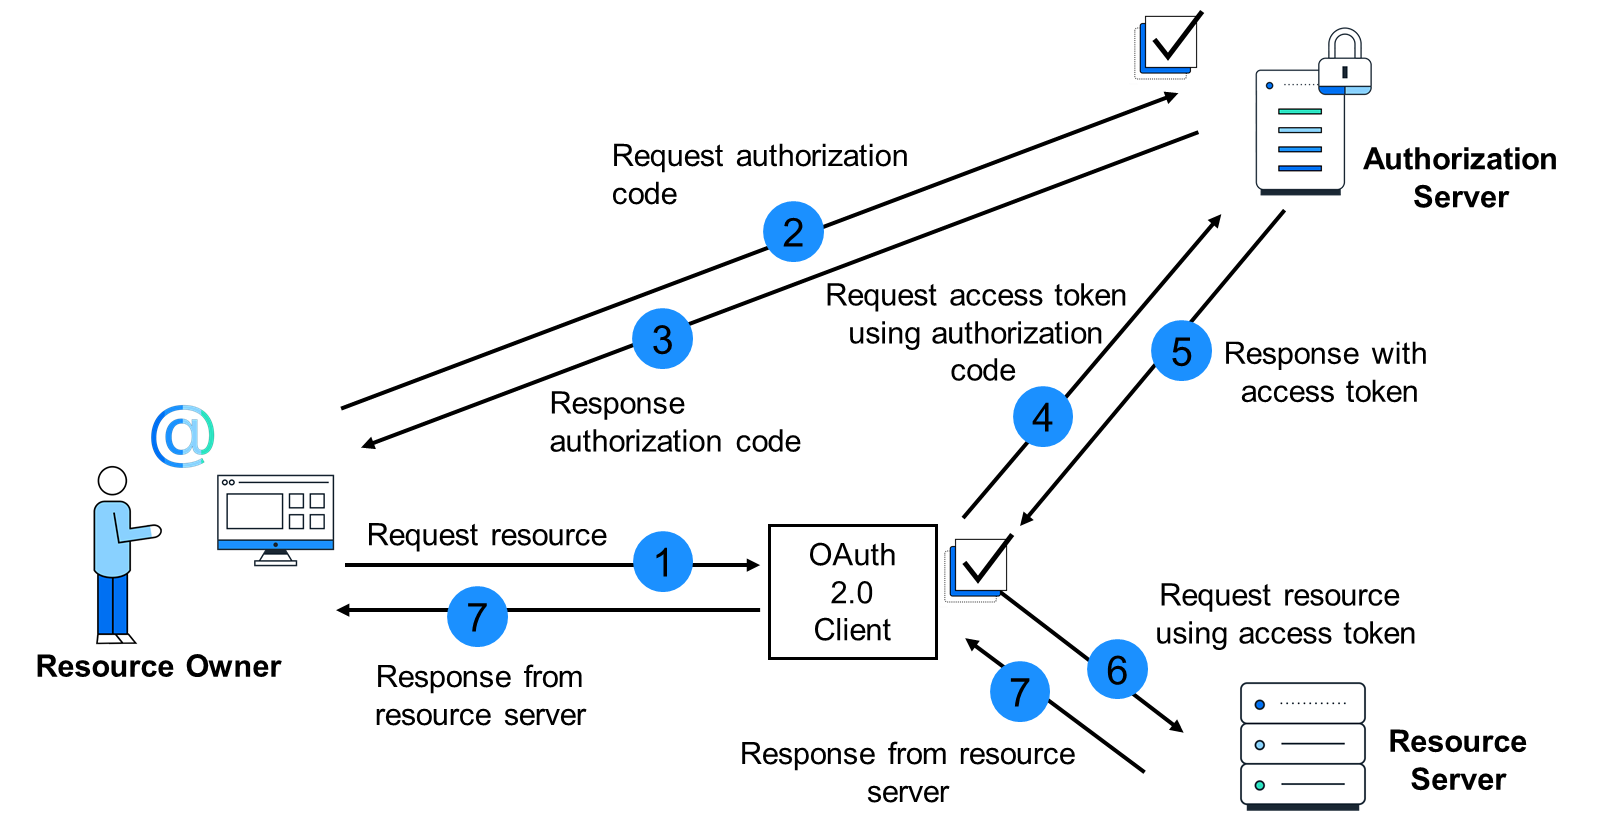
OAuth 授权过程如下:
资源所有者使用 OAuth 2.0 客户端调用受保护的资源。
OAuth 2.0 客户端没有目标系统的访问令牌,于是将浏览器重定向到授权服务器的授权端点。此重定向称为授权码请求。在授权服务器上,资源所有者经过身份验证,并可以进一步限制访问或授予对预选范围的访问权限。
授权服务器通过将资源所有者的用户代理重定向回重定向 URI(在 OAuth 2.0 客户端注册期间定义),将授权码发送回 OAuth 2.0 客户端。
OAuth 2.0 客户端向授权服务器的令牌端点发送访问令牌请求。此访问令牌请求包含授权码。
授权服务器在其令牌端点接收访问令牌请求并验证授权码。验证成功后,授权服务器向 OAuth 2.0 客户端返回访问令牌。
OAuth 2.0 客户端使用访问令牌请求资源。
资源服务器根据访问令牌授予 OAuth 2.0 客户端对受保护资源的访问权限。
本课其余配图