配置访问控制
学习目标
公开基于 AS ABAP 的 SAP 系统 (HTTP)
要允许云应用程序访问企业内联网上的特定企业预置系统,必须在云连接器中指定此系统。该过程特定于用于通信的协议。支持以下协议:
HTTP
RFC
LDAP
TCP
配置访问控制 (HTTP)
在下文中,广泛使用的 HTTP 协议作为更详细的示例进行介绍。该图显示了安全使用 HTTP 协议的整个工作流。
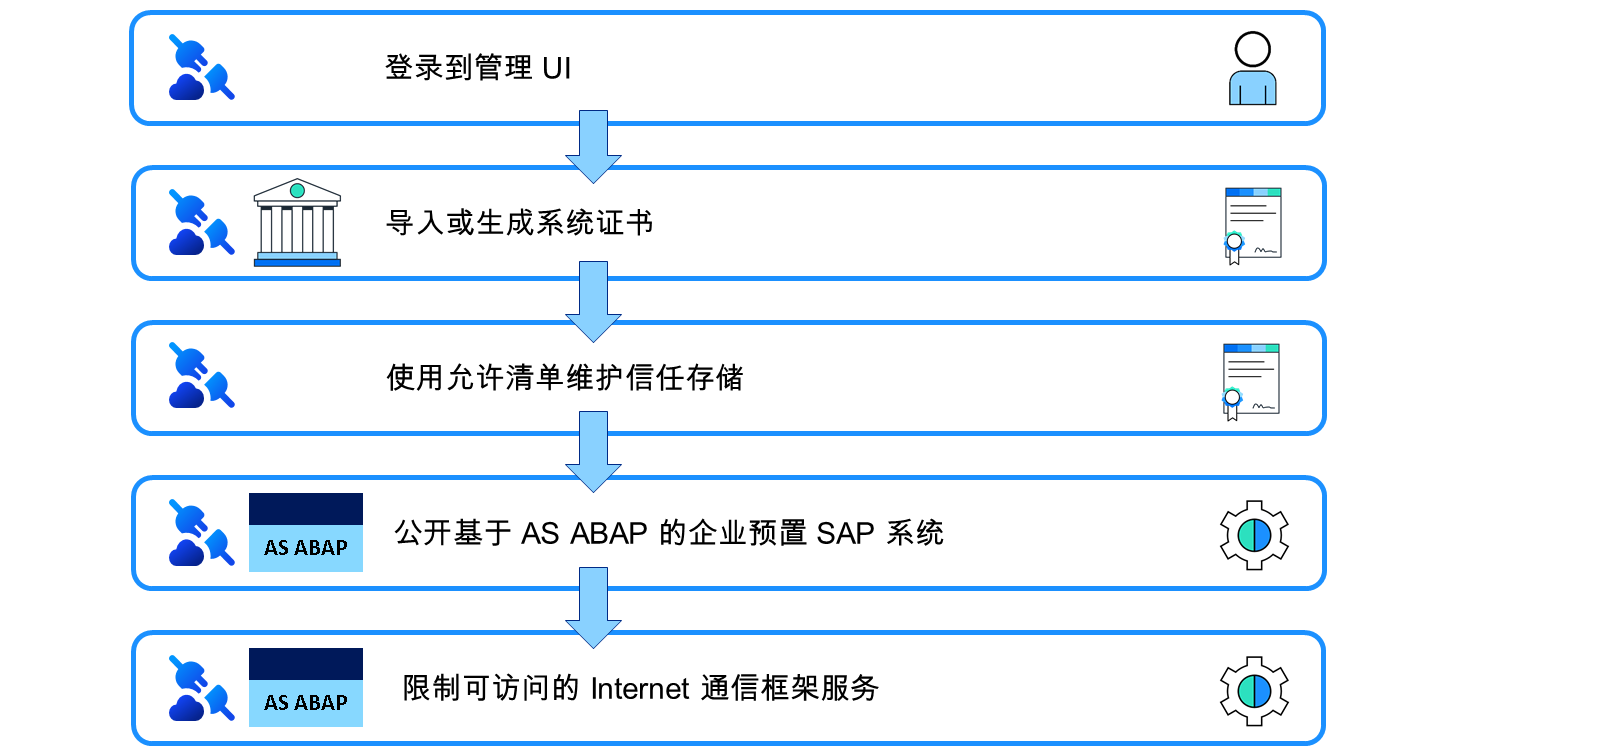
初始配置:导入或生成系统证书
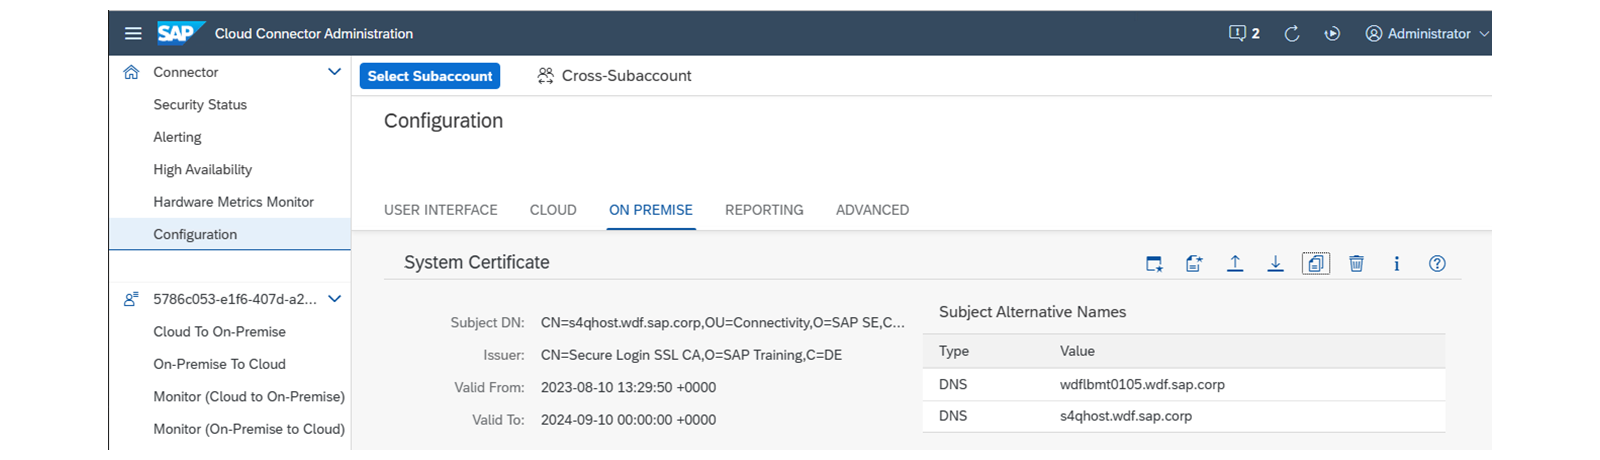
要在云连接器与其连接的任何后端系统之间设置相互验证,可以将 X.509 客户端证书导入到云连接器中。然后,云连接器将所谓的系统证书用于请求后端或需要客户端证书的所有 HTTPS 请求。对云连接器的客户端证书进行签名的 CA 必须受云连接器应连接到的所有后端系统的信任。
关于如何提供系统证书,有三个选项:
上传现有 X.509 证书
上载签名的 UI 证书
生成自签名系统证书(例如:针对演示场景)
所有选项均在 配置→企业预置→系统证书 的云连接器管理 UI 中提供。
初始配置:使用允许清单维护信任存储
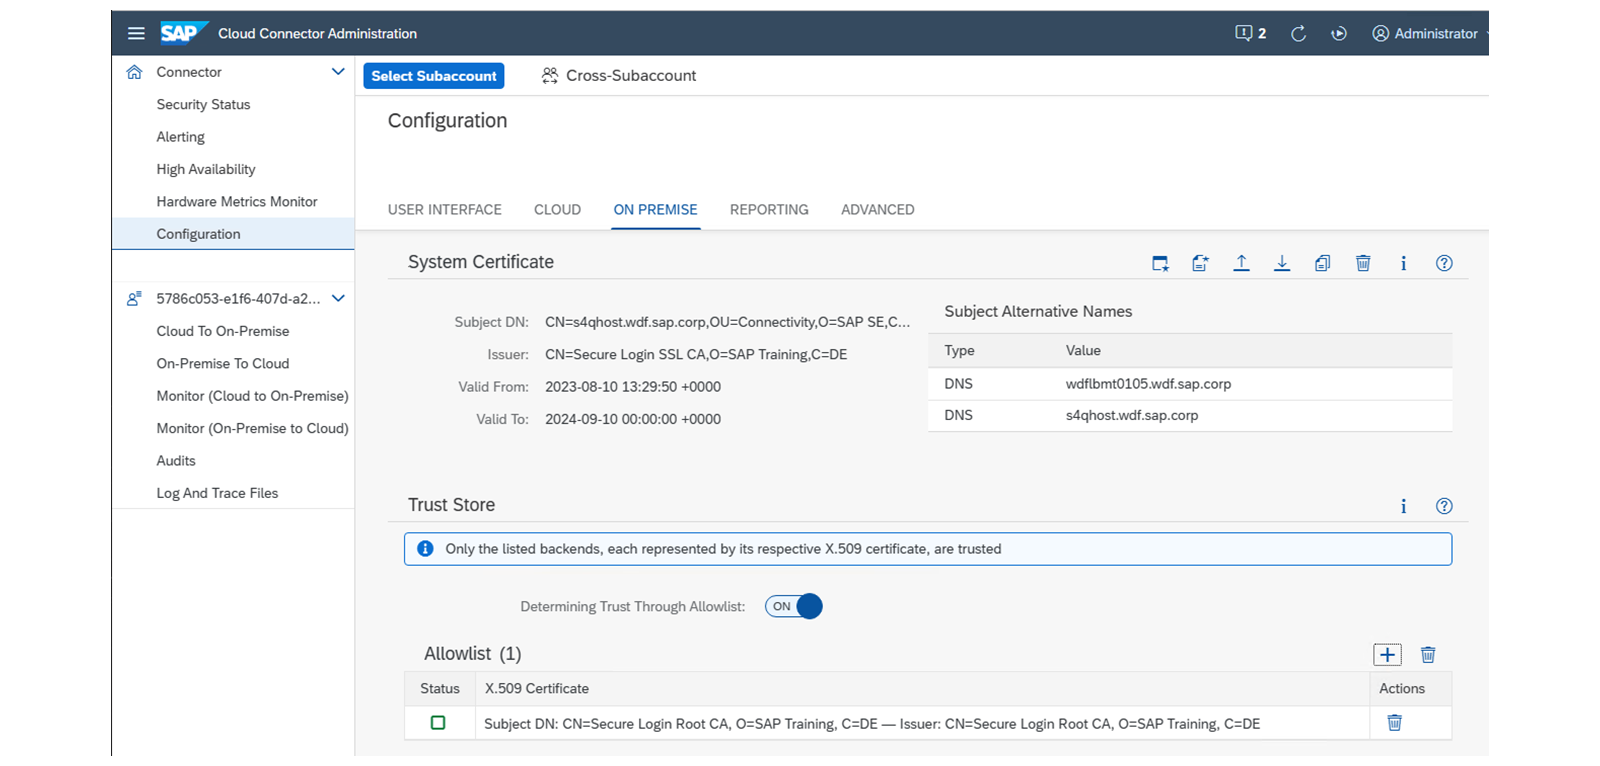
缺省情况下,云连接器在通过 HTTPS 连接到任何企业预置系统时,不会信任任何企业预置系统。要启用安全通信,必须将受信任的证书颁发机构 (CA) 添加到允许列表。由其中一个 CA 颁发的任何服务器证书都将视为受信任。
要维护信任存储,请在云连接器管理 UI 中导航到配置→企业预置→信任存储。
警告
如果不想指定要信任的显式 CA,而是信任所有后端,则可以关闭句柄。在这种情况下,将忽略允许清单。此选项被视为不安全,因为现在所有后端都是受信任的。
公开基于 AS ABAP 的企业预置 SAP 系统
要允许您的云应用程序通过 HTTP 访问企业内联网上的特定后端系统,必须在云连接器中指定此系统。
为此,请启动云连接器管理 UI 中的云到企业预置→访问控制中提供的向导。
要公开基于 AS ABAP 的企业预置 SAP 系统,请提供以下信息:
后端类型 : ABAP 系统 。
协议 : HTTP 或 HTTPS 。
内部主机 和内部 端口 :可在 Intranet 中访问企业预置 SAP 系统的实际主机和端口。
虚拟主机 和 虚拟端口 :完全按照 SAP BTP 中 HTTP 目标配置的
属性中指定的方式输入主机名。虚拟主机可以是假名,不需要存在。虚拟 端口 允许您区分后端系统的不同入口点(例如 HTTP/80 和 HTTPS/443),并为其设置不同的访问控制设置。 允许主体传播 :定义是否应在此映射上允许任何类型的主体传播。如果选中,则还要定义在 HTTP 请求中将哪种主体类型发送到企业预置 SAP 系统。
用于登录的系统证书 :选择云连接器的系统证书是否应在后端用于验证。
请求标头中的主机 允许您定义发送到目标服务器的主机标头中使用的主机。选择 使用内部主机 后,将使用实际主机名。选择 使用虚拟主机 时,将使用虚拟主机。
描述 :可选描述文本
检查内部主机 :这允许您确保云连接器确实可以访问企业预置 SAP 系统。
限制可访问的 ICF 服务
除了允许访问特定主机和端口外,还必须指定允许在主机上调用哪些资源(URL 路径,也称为 Internet 通信 (ICF) 服务)。云连接器使用严格的允许列表进行访问控制。仅允许那些已显式授予访问权限的 ICF 服务。云连接器拒绝所有其他 HTTP(S) 请求。
在下面的模拟中,您将配置访问控制。
练习:开始练习(SAP 官方交互式练习)
总结
现在,您可以公开基于 AS ABAP 的 SAP 系统,以进行 HTTP(S) 访问。